#1
 stavhaygn/cve-2019-10708
CVE-2019-10708 SQL注入PoC
 strobelpierre/cve-2026-9082
半被动扫描器,通过指纹识别、版本检测和端点探测(无需发送有效载荷)来检测易受CVE-2026-9082(PostgreSQL SQL注入)攻击的Drupal安装。
 ccchme/cve-2018-1058
基于Docker的可复现演示,展示CVE-2018-1058 PostgreSQL因不受控制的搜索路径导致的权限提升,并比较易受攻击和已修补环境。
 horkimhab/cve-langgraph
CVE langgraph
 amaansiddd787/cve-2025-65354
PuneethReddyHC event-management v1.0中SQL注入的技术披露和概念验证,详细说明了受影响的端点、载荷和缓解措施。
 boompig/cve-2016-6662
针对 MySQL 远程 root 代码执行和权限提升 (CVE-2016-6662) 的漏洞利用代码,包括 Python 和 C 实现。
 kelnor/cve-2026-3494_verfication
复现并分析 CVE-2026-3494,这是 MariaDB server_audit 插件中的一个审计日志绕过漏洞,利用基于 Docker 的多版本测试来比较存在漏洞版本与已修补版本之间的日志记录行为。
 v1c0mmrt/redis-cve-2026-23479-scanner
CVE-2026-23479 Redis Use-After-Free 漏洞检测工具
 eyesecurity/wp2shell-compromise-scanner-plugin
只读 WordPress 插件,用于扫描 wp2shell 利用链 (CVE-2026-63030 / CVE-2026-60137) 的痕迹。
 ivansmc/cve-2025-10351-poc
CVE-2025-10351 的漏洞利用。Melis Platform Framework 上的 SQL 注入。
 zenniskayy2k4/cve-2024-36039_poc
CVE-2024-36039 的 PoC:演示通过 PyMySQL 对象到字符串序列化漏洞的 SQL 注入
 msd0pe-1/cve-2023-31714
针对CVE-2023-31714的概念验证漏洞利用代码,该漏洞是Chitor-CMS < 1.1.2中一个未经验证的SQL注入漏洞。通过/edit_school.php端点自动执行数据库枚举和凭证转储。
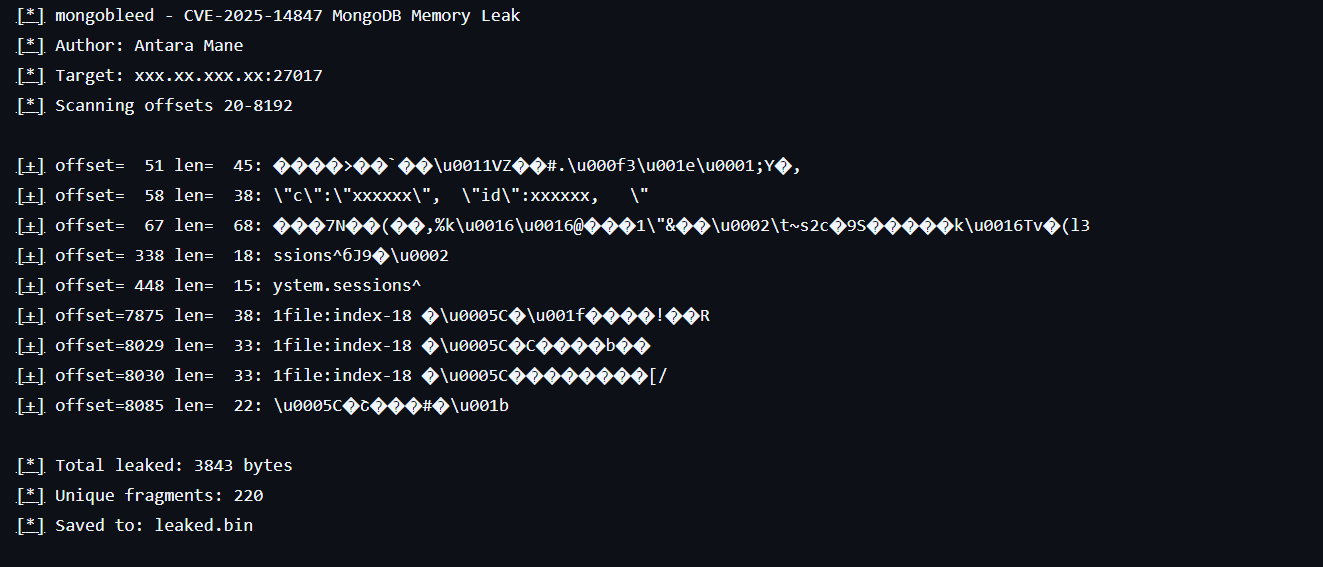 infosecantara/cve-2025-14847-mongodb
教育研究工具,用于演示 MongoDB BSON 解压缩中的 CVE-2025-14847 内存泄露。模拟边界检查失败和内存安全概念,用于漏洞分析。
 andreaf17/poc-cve-2024-44349
CVE-2024-44349的概念验证漏洞利用,这是Anteeo WMS v4.7.x中的SQL注入漏洞,允许数据库转储和任意SQL查询执行。
 furkankayapinar/cve-2025-14847-mongobleed-exploit
CVE-2025-14847 MongoBleed - MongoDB 内存泄漏漏洞 PoC
 ffasterss/cve-2026-31891
SQL 注入:MongoLite 聚合优化器中的 toJsonExtractRaw() 漏洞