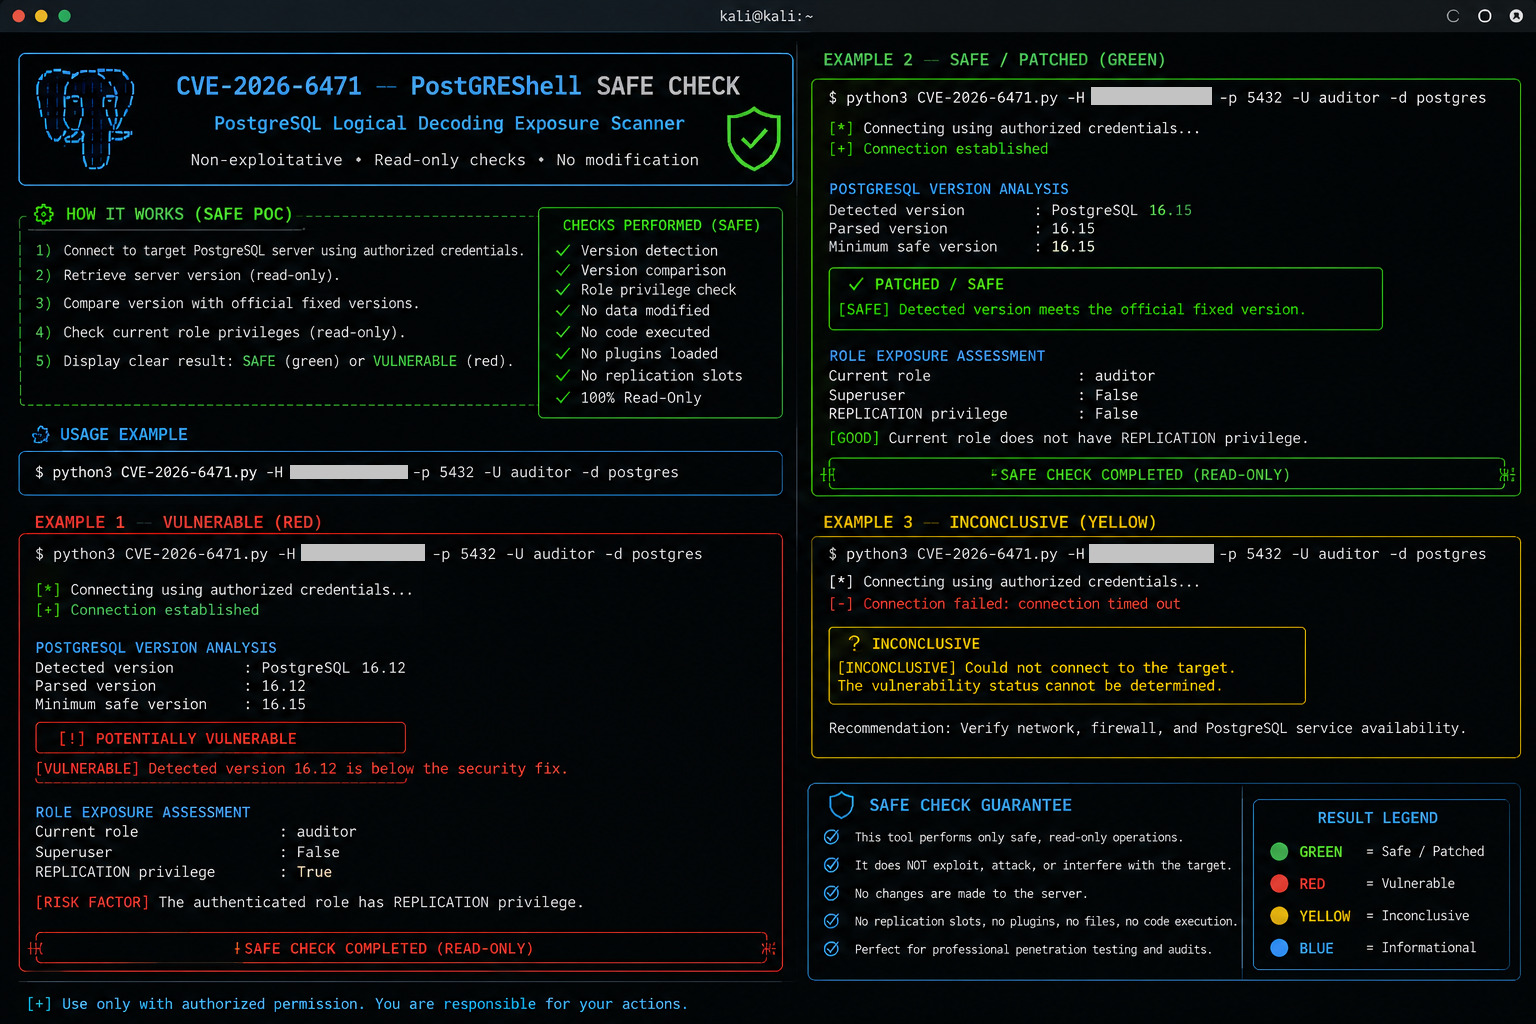
#1
 zhaoqi99/cve-2022-34265
CVE-2022-34265 的概念验证
 secforce/cve-2008-1613
RedDot CMS 7.5 Build 7.5.0.48及以下版本的完整数据库枚举利用工具,利用ioRD.asp中的远程SQL注入漏洞。
 hood3drob1n/mysql-fu.rb
MySQL-Fu 是我编写的一个基于 Ruby 的 MySQL 客户端脚本。它能完成普通 MySQL 客户端能做的大部分事情:SQL Shell、Update/Delete/Drop 数据库/表、Add/Delete 用户、转储数据库/表并支持 gzip…
 sudo-sakib/cve-2025-25964
在 School Information Management System v1.0 中发现的一个严重 SQL 注入漏洞(CVE-2025-25964)
 traumatising/cve-2022-34265
CVE-2022-34265漏洞
 bridgeralderson/cve-2026-24418
OpenSTAManager v2.9.8及更早版本在Scadenzario(付款计划)模块的批量操作处理程序中存在一个基于错误的严重SQL注入漏洞。
 adarshthakur14777-cyber/cve-2026-60137
wpsqli 针对 CVE-2026-60137 的完整 SQLi 提取器 + 转储工具
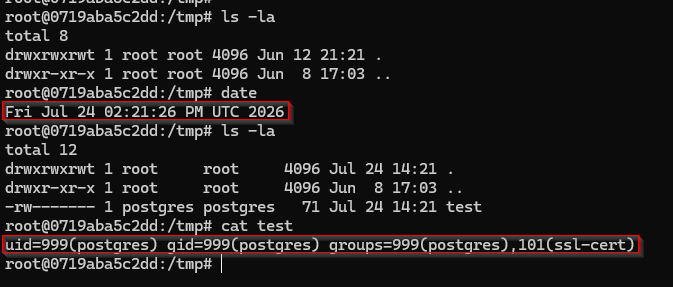 theliimbo/cve-2026-51992
CVE-2026-51992 的概念验证与详细分析报告,该漏洞为 ClickHouse PostgreSQL 字典中的 SQL 注入漏洞,可导致任意命令执行。
 synacktiv/cve-2025-59213
未认证的 SQL 注入漏洞利用工具,针对 Microsoft Configuration Manager (SCCM) 2503,通过 Discovery Data Manager DDM 方法在站点数据库上实现任意 SQL 执行。
 open-flaw/cve-2026-2005
PostgreSQL pgcrypto 堆缓冲区溢出 PoC,演示 CVE-2026-2005:通过精心构造的 OpenPGP 数据包实现低权限 RCE 及提权至超级用户。
 galisko/cve-2025-24799
GLPI 10.0.18 之前版本中未经身份验证的 SQL 注入漏洞利用工具,可通过 /index.php/ajax/ 端点实现数据库枚举、凭据提取和 API 令牌窃取。
 goldendivider/cve-2026-6471-postgres-logical-decoding-dlopen
CVE-2026-6471 的概念验证漏洞利用,演示了通过 PostgreSQL 中的逻辑解码 dlopen 实现权限提升,以达到任意代码执行和超级用户后门的目的。
 george0papasotiriou/cve-2026-21004-sqlite-fts3-match-infoleak-via-query-crafting
CVE-2026-21004 的概念验证漏洞利用:利用精心构造的SQLite FTS3/4 MATCH前缀查询作为盲注oracle,逐字符恢复索引中的机密数据。
 metthk/cve-2023-48084-revised
Python PoC,利用 Nagios XI 中基于时间的盲 SQLi 提取数据库内容,支持多线程二分搜索提取以及 CLI schema/表/列选择。
 0xdak/cve-2026-67340_exploit
用于 ArcadeDB 的认证后 RCE 漏洞利用,通过 JavaScript 触发器实现 GraalVM 沙箱逃逸,经 HTTP API 执行操作系统命令,支持反弹 Shell 与盲命令两种模式。
 hunt-benito/pgadmin-ai-assistant-sql-injection-cve-2026-17351-lexer-differential-bypass
概念验证(PoC),演示通过 sqlparse/PostgreSQL 词法分析器差异在 pgAdmin 4 的 AI 助手中实现 CVE-2026-17351 SQL 注入绕过,并包含间接提示注入的投递。
 joshuavanderpoll/cve-2025-14847
CVE-2025-14847 (MongoBleed)