#1

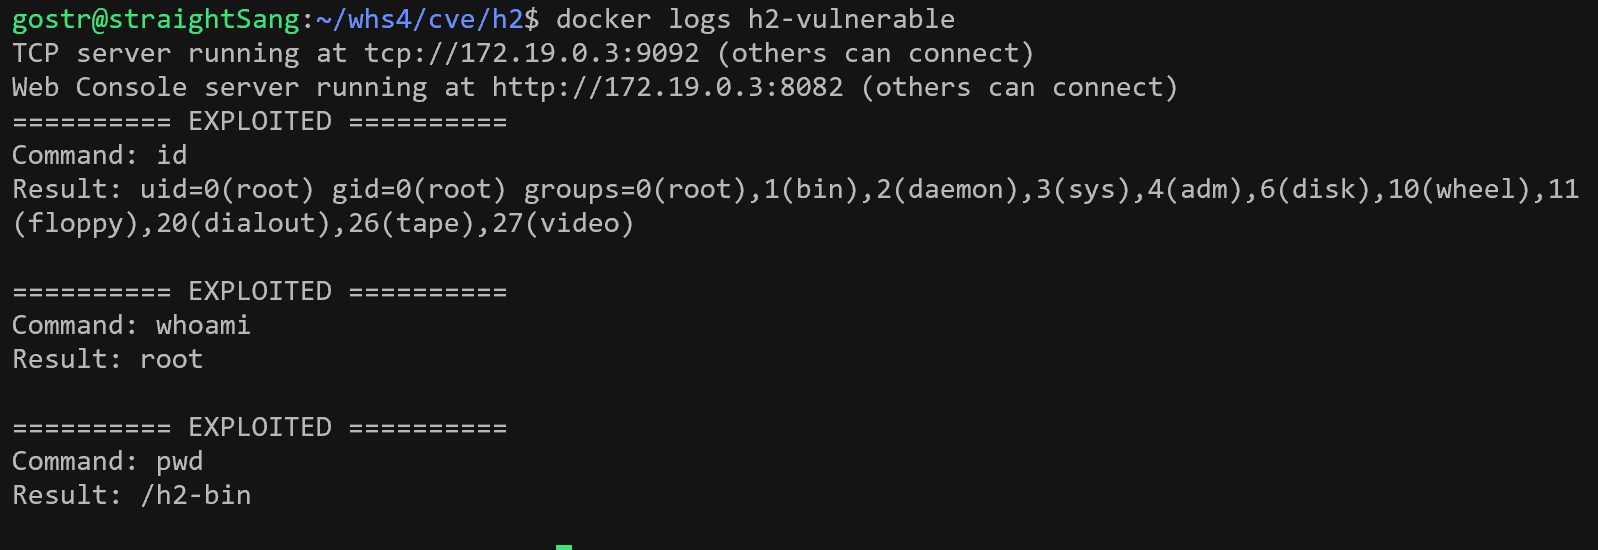
 repo4chu/cve-2026-78804_dolibarr_authenticated_sql_injection
负责设置每个仓库的库存警报阈值(`seuil_stock_alerte`)的操作接受用户控制的输入,随后在未进行适当数值转换或参数绑定情况下将其纳入 SQL 查询。 #dolibarr #exploit
 ivanesk315/cve-2023-25157
本地 GeoServer/PostGIS 实验环境,复现 OGC Filter SQL 注入(CVE-2023-25157/25158),提供漏洞版、补丁版和缓解版 A/B 测试模式。
 romain-deperne/cve-2026-41490
针对 CVE-2026-41490 的详细披露,包含 PoC,演示了 Dagster 数据库 I/O 管理器中通过动态分区键实现的未认证 SQL 注入,影响 DuckDB、Snowflake、BigQuery 和 DeltaLake 集成。
 romain-deperne/cve-2026-33980
针对 adx-mcp-server 中通过 table_name 参数进行 KQL 注入的概念验证漏洞利用,可在 Azure Data Explorer 中实现数据窃取和破坏性命令执行。
 romain-deperne/cve-2026-32247
针对 CVE-2026-32247 的概念验证,该漏洞是 graphiti-core 中通过未净化的 node_labels 实现的 Cypher 注入,演示了通过 MCP search_nodes 进行数据窃取和删除图数据。
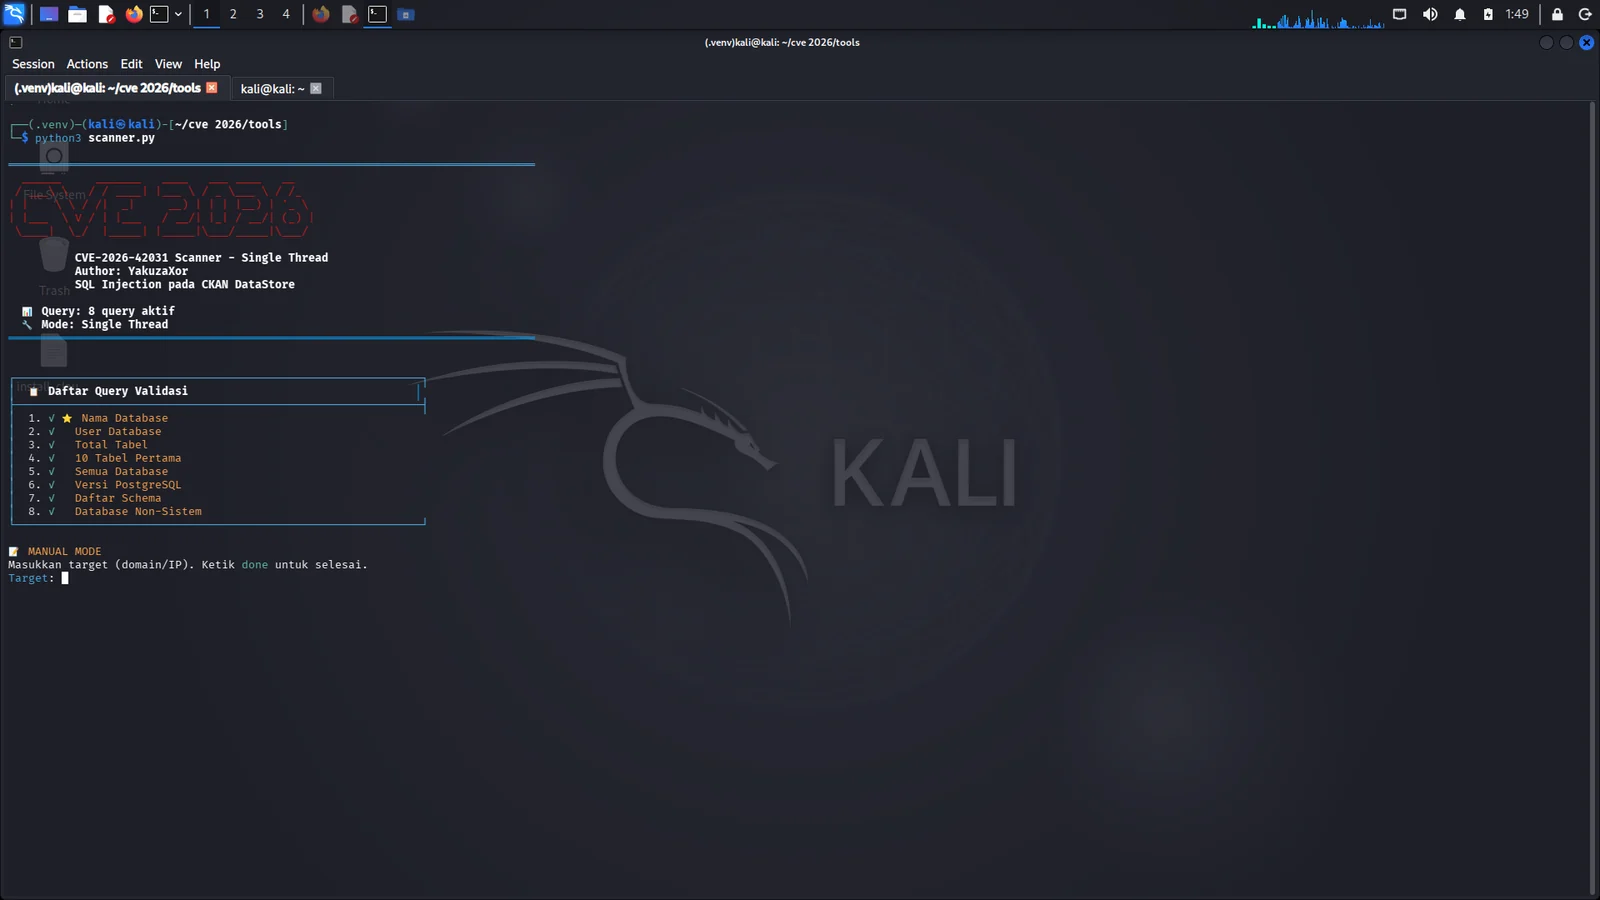 ddrvahandzo90-hue/cve-2026-42031-sql-injection-scanner
CKAN DataStore 的自动化 SQL 注入扫描器,可检测并验证 CVE-2026-42031,支持多目标扫描、数据转储和报告生成。
 galisko/cve-2025-24799
GLPI 10.0.18 之前版本中未经身份验证的 SQL 注入漏洞利用工具,可通过 /index.php/ajax/ 端点实现数据库枚举、凭据提取和 API 令牌窃取。
 goldendivider/cve-2026-6471-postgres-logical-decoding-dlopen
CVE-2026-6471 的概念验证漏洞利用,演示了通过 PostgreSQL 中的逻辑解码 dlopen 实现权限提升,以达到任意代码执行和超级用户后门的目的。
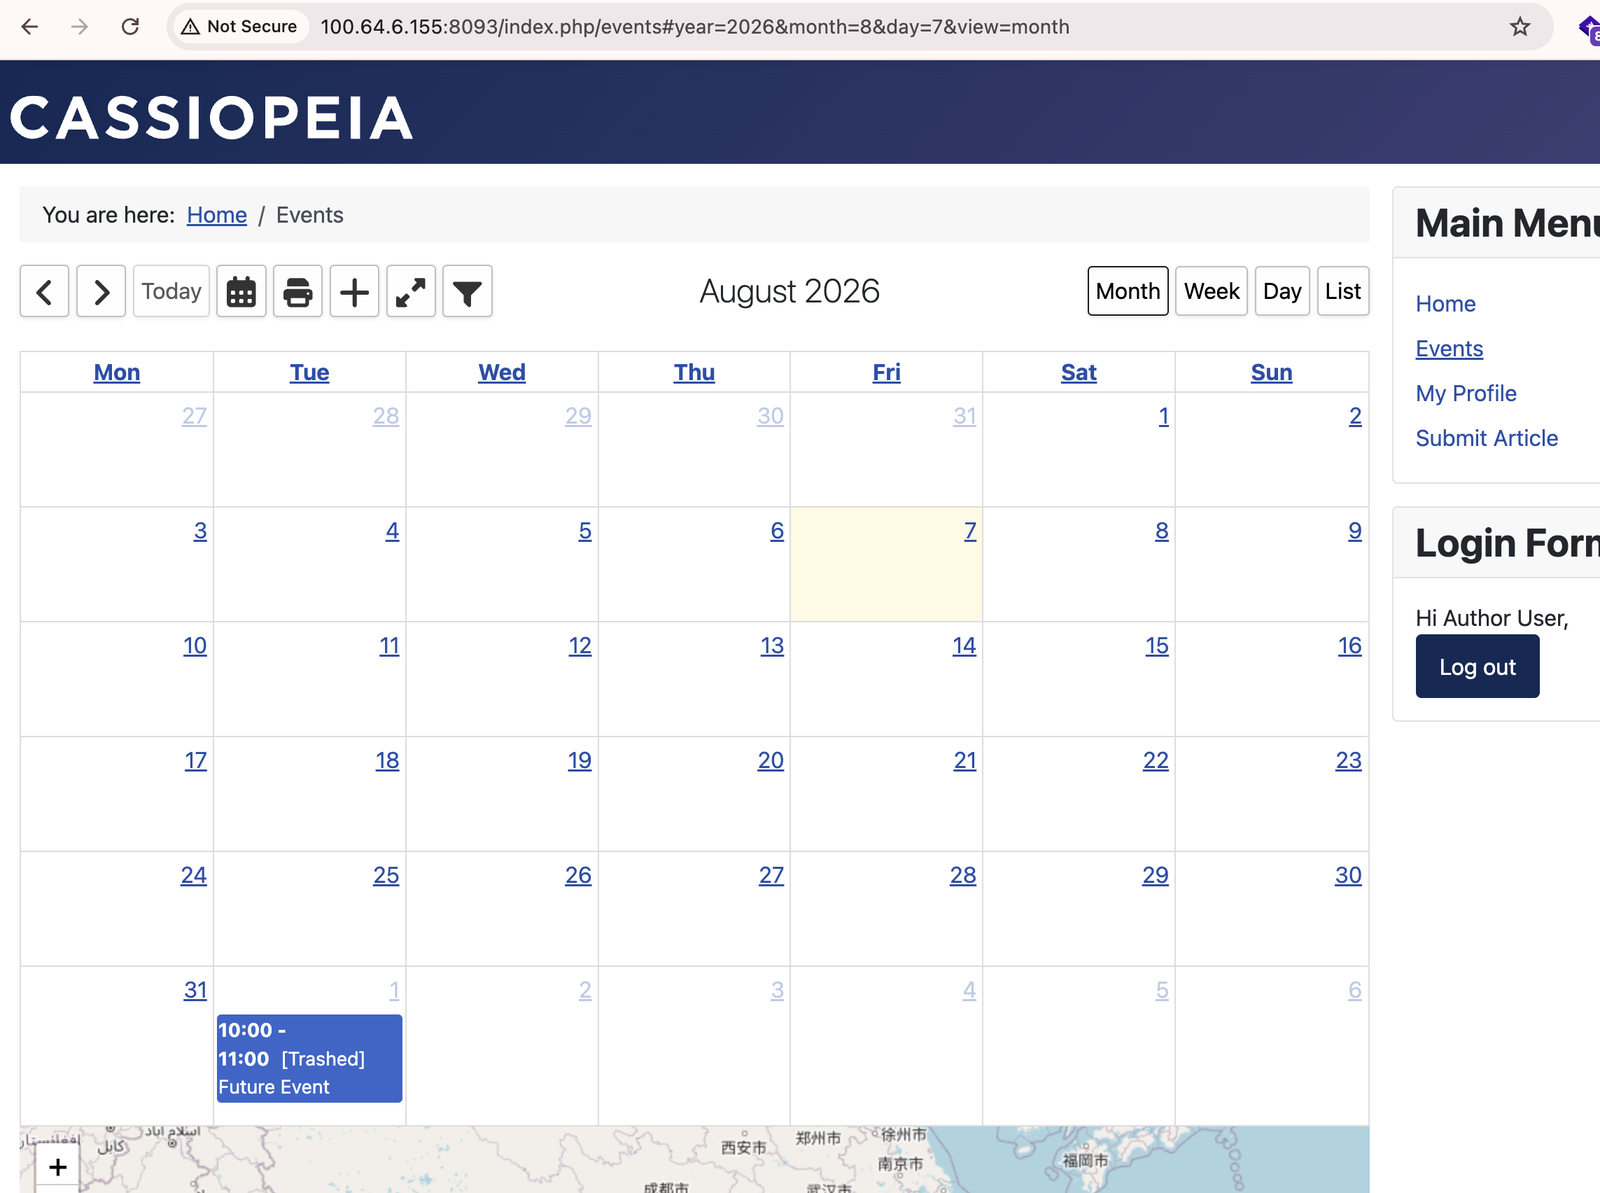 toanln-cov/cve-2026-78070
# plg_content_dpcalendar 中的 ORDER BY 短代码 SQL 注入 — DPCalendar Free ≤ 10.11.2
 sw33tlie/bbscope
HackerOne、Bugcrowd、Intigriti、YesWeHack 和 Immunefi 的范围聚合工具!
 cve-search/cve-search
本地CVE/CPE漏洞数据库,具备搜索、排序、Web界面和API,用于离线漏洞分析与管理。
 nabeelmkhan/cve-2026-78837
CVE-2026-78837 的概念验证漏洞利用程序,该漏洞是 AppNitro MachForm v30 中一个未经身份验证的 SQL 注入漏洞,允许通过精心构造的筛选参数枚举数据库列名。
 kihara-1/postgresql-cve-2026-14662
PostgreSQL の全文検索(tsvector/tsquery)に見つかった範囲外書き込み脆弱性 CVE-2026-14662 を、修正前(18.4)と修正後(18.6)を Docker で並べて動かして検証した記録と発表資料
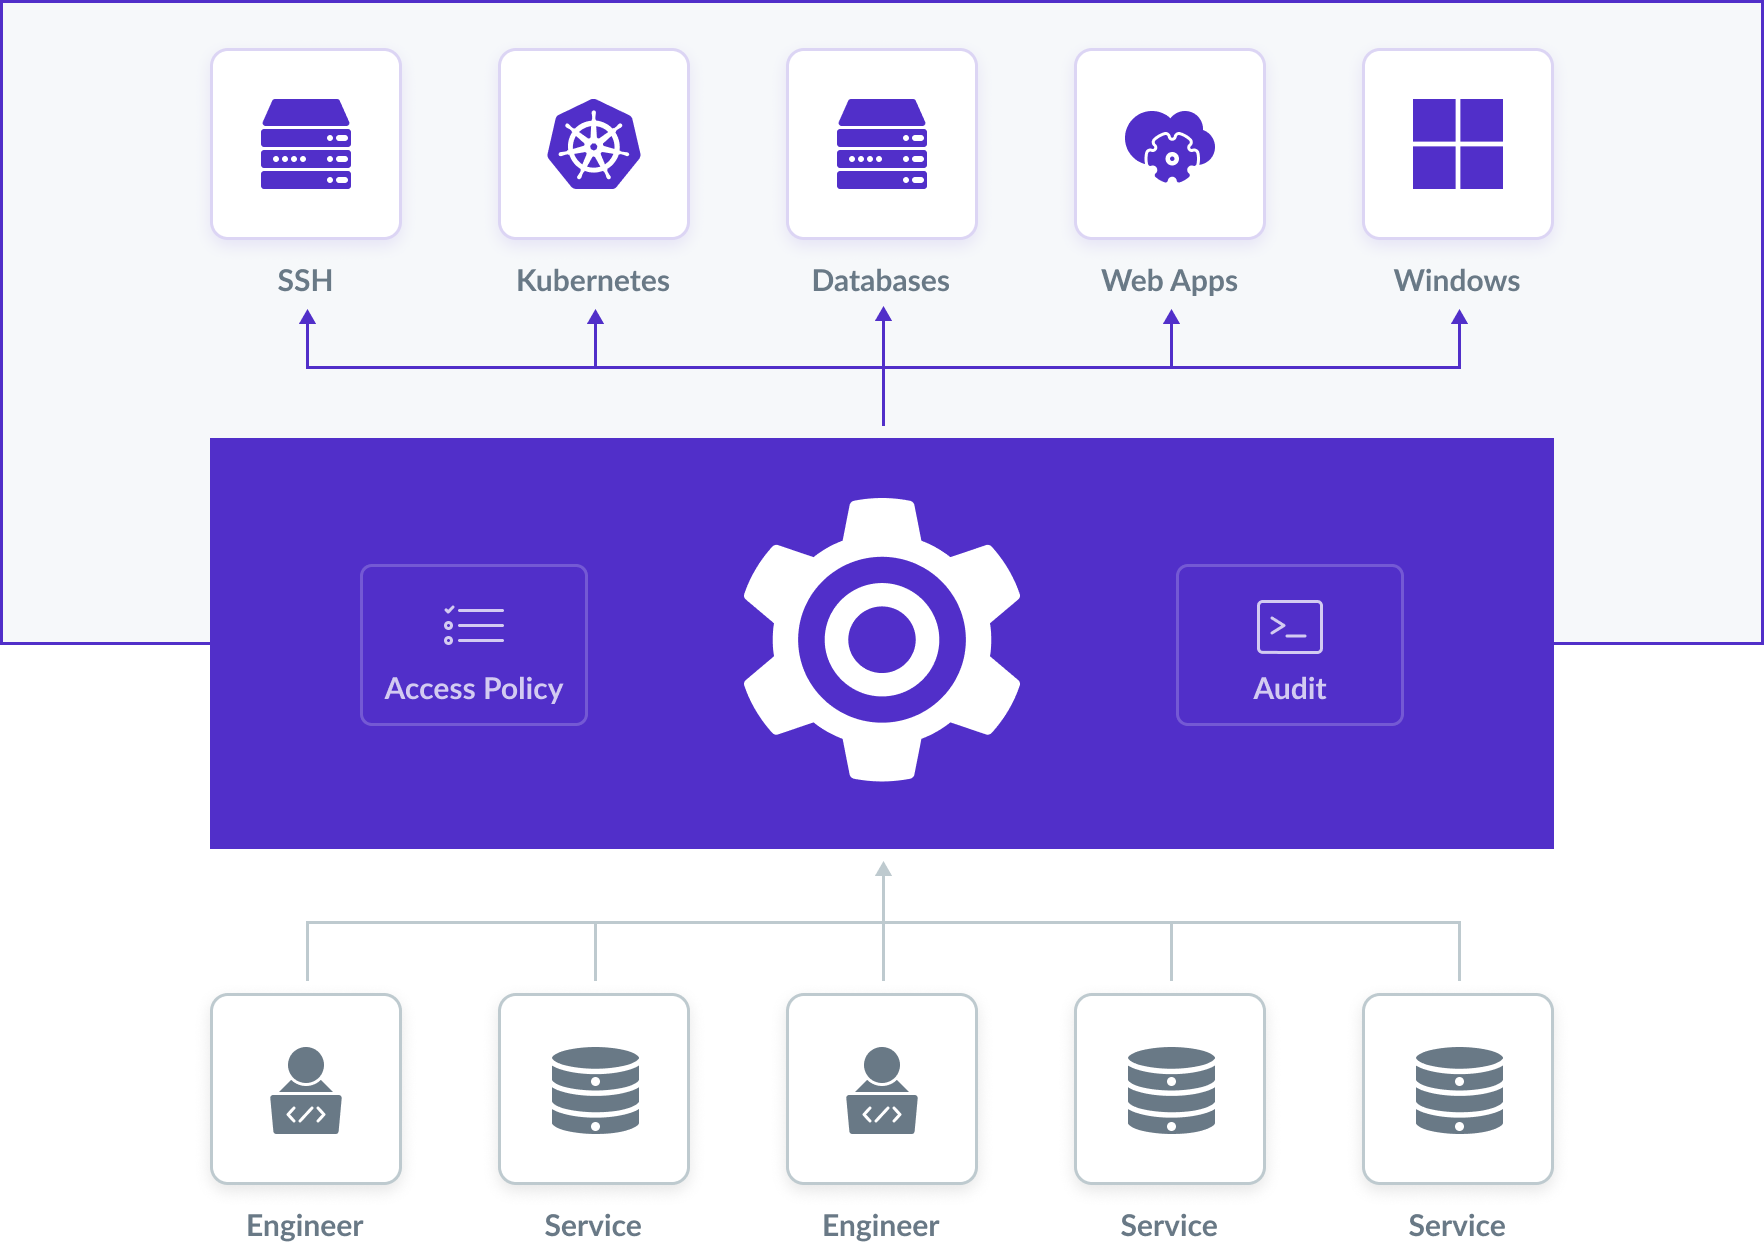 gravitational/teleport
访问并保护您全部基础设施的最简单、最安全的方式。
 kyos-public/keycloak-cve-2026-18963-hunt
在 Keycloak 数据库中搜寻 CVE-2026-18963 的利用痕迹(Keycloak 未认证账户接管)
 gduma-phdata/patch-cve-2026-03200
已为 CVE-2026-03200 部署补丁,这是 Progress MOVEit 中的一个严重 SQL 注入漏洞,附有验证与部署详情。
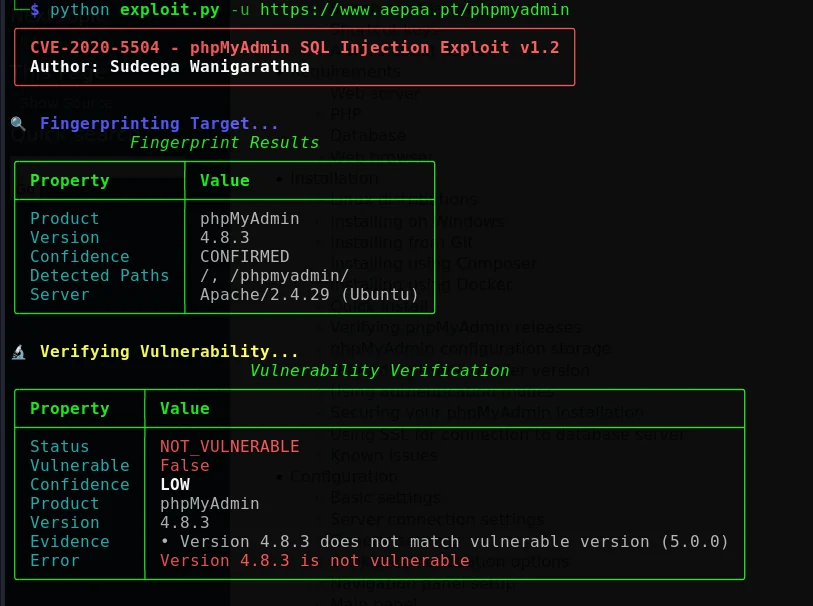 cerberusmrxi/phpmyadmin-cve-2020-5504-exploit
授权的 SQL 注入利用框架,针对 phpMyAdmin 中的 CVE-2020-5504,具备自动化数据库枚举、盲注、代理支持以及结构化报告功能,适用于渗透测试与安全研究。