#1
 abraxas/sqlite-xfer-auth
SQLite 3.53.4 - 高危 - 本地 - 权限残留 - INSERT SELECT xfer 跳过源 READ
 abraxas/sqlite-values-union
SQLite 3.53.4 - 高危 - 本地 - 崩溃 - VALUES UNION ALL 回退清理栈溢出
 abraxas/sqlite-cte-nest
SQLite 3.53.4 - 高危 - 本地 - 崩溃 - 嵌套 CTE 跳过 nNestSel 视图深度上限
 abraxas/sqlite-collate-depth
SQLite 3.53.4 - 高危 - 本地 - 崩溃 - COLLATE 链跳过 SQLITE_LIMIT_EXPR_DEPTH
 abraxas/sqlite-fts5-securedel
SQLite 3.53.4 - 高危 - 本地 - 崩溃 - FTS5 secure-delete PutVarint 页脚越界
 abraxas/sqlite-wal-pagesize
SQLite 3.53.4 - 高危 - 本地 - 信息泄露 - WAL/DB 页大小不匹配导致未初始化页尾部
 abraxas/sqlite-cli-recover
SQLite 3.53.4 CLI - 高危 - 本地 - 命令注入 - recover dump 将恶意 schema 作为点命令输出
 abraxas/sqlite-session-ncol
SQLite 3.53.4 - 高危 - 本地 - 堆越界写入 - 会话变更集同名 nCol 增长
 abraxas/sqlite-fj-using-auth
SQLite 3.53.4 - 高危 - 本地 - 权限残留 - FULL JOIN USING 跳过 sqlite3AuthRead
 rizlmaulanaa/cve-2026-23479-redis-uaf-proof-of-concept
借助 GDB 辅助漏洞利用的概念验证(仅供教育/实验室使用)
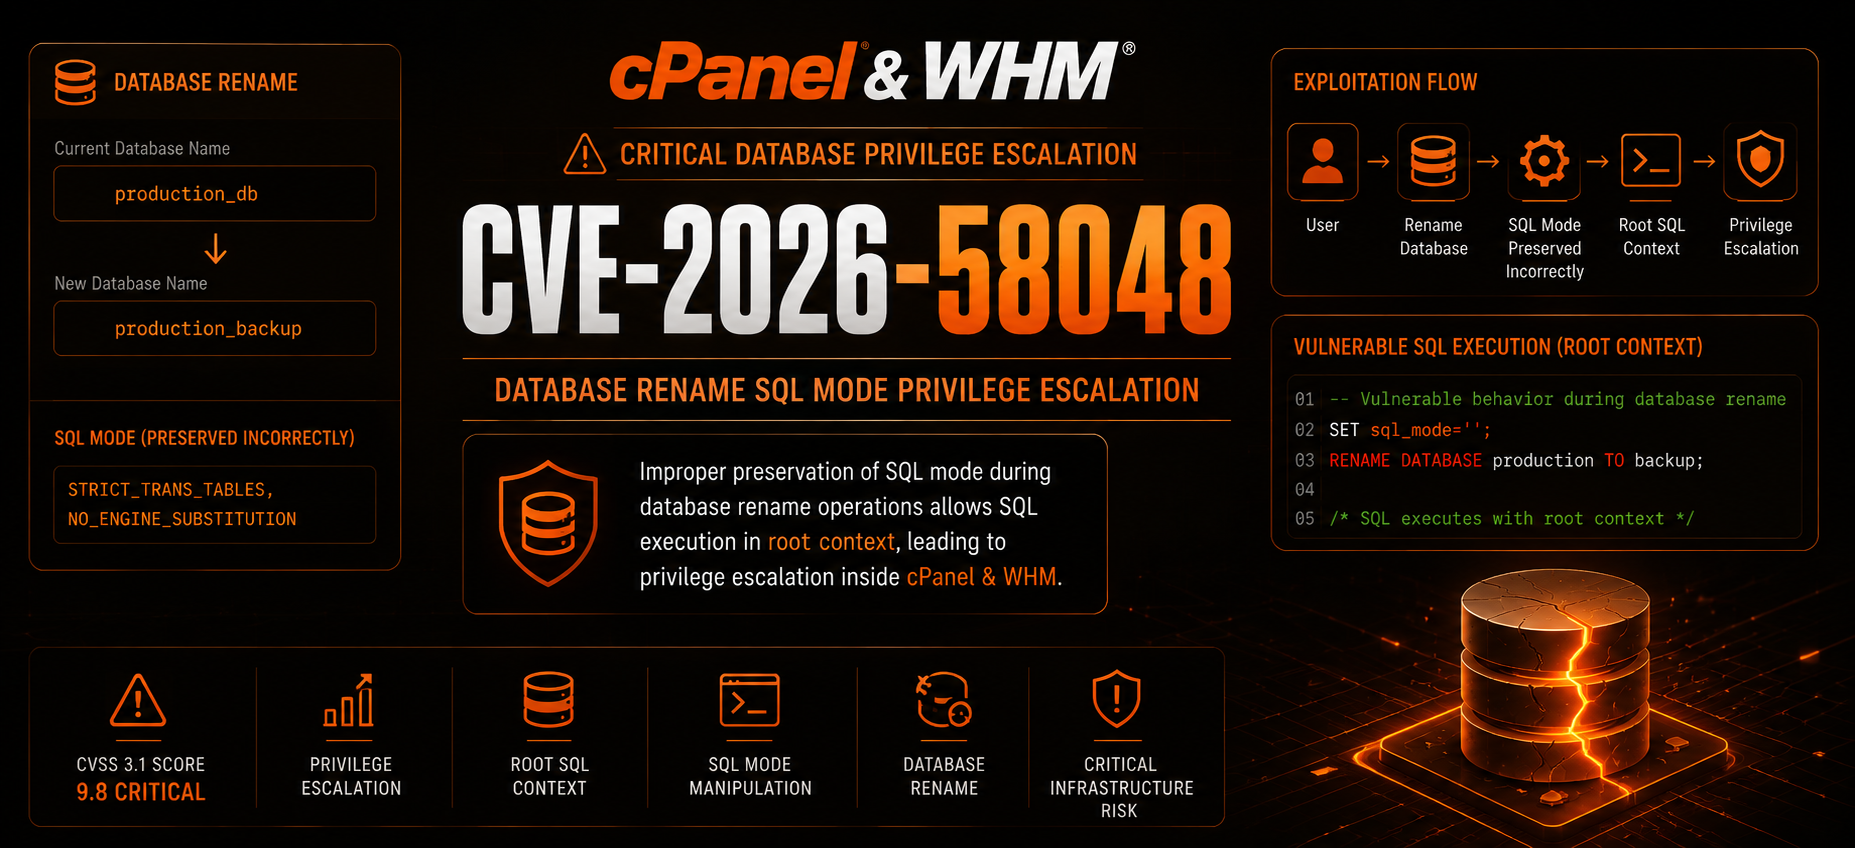 tc4dy/cve-2026-58048-poc-exploit
👾 CVE-2026-58048 – cPanel Root SQL 执行工具包(CVSS 9.4)| 针对未修补的 cPanel & WHM 11.x 的完整红/蓝队工具套件。2 个工具:安全检测器(审计/报告)、武器化版本(反向 shell、持久化、UDF…
 scorpioneslabs/mssqlpwner
高级MSSQL渗透测试工具,用于通过链接服务器和多种认证方法进行横向移动、命令执行、NTLM中继和暴力破解攻击。
 abraxas/cve-2026-22599
针对 CVE-2026-22599 的 Python PoC 和 Docker 实验环境,该漏洞是 Strapi 的 Content-Type Builder 写入 API 中通过 Knex 原始 defaultTo 实现的认证后 SQL 注入。
 abraxas/cve-2026-79752
CVE-2026-79752 披露包,涉及 CakePHP 5.2.13 中通过 FunctionsBuilder::cast 的 SQL 注入漏洞,包含一个 Python PoC 脚本和用于授权复现的 Docker 实验环境。
 abraxas/cve-2026-77635
CVE-2026-77635 的披露包和 Python PoC,该漏洞是 CakePHP 的 jsonValue() 配合 PostgresDriver 时存在的未认证 SQL 注入,包含一个回环 Docker 实验环境。
 abraxas/mysql-mysqldump-tab-path
MySQL Community Server 26.7.0 - 高危 - mysqldump --tab 路径残留 - 客户端文件写入
 abraxas/mysql-set-role-leftover
MySQL Community Server 26.7.0 - 高危 - SET ROLE ALL EXCEPT 遗留 FILE - mysqld UID 写入