#1

 owasp/piihunter
使用正则表达式、NER/ML 以及可选的自托管 LLM 检测,扫描 PostgreSQL 数据库和 Jira 问题中的 PII,并提供脱敏报告和审计日志。
 0xblackash/cve-2025-14847
CVE-2025-14847
 synacktiv/bissap
一款全新的开源工具,用于快速审计 SAP 权限。
 abraxas/spark-jdbc-serde-url
Apache Spark 4.2.0 - 高危 - 远程 - JDBC URL 注入 - ALTER TABLE SET SERDEPROPERTIES
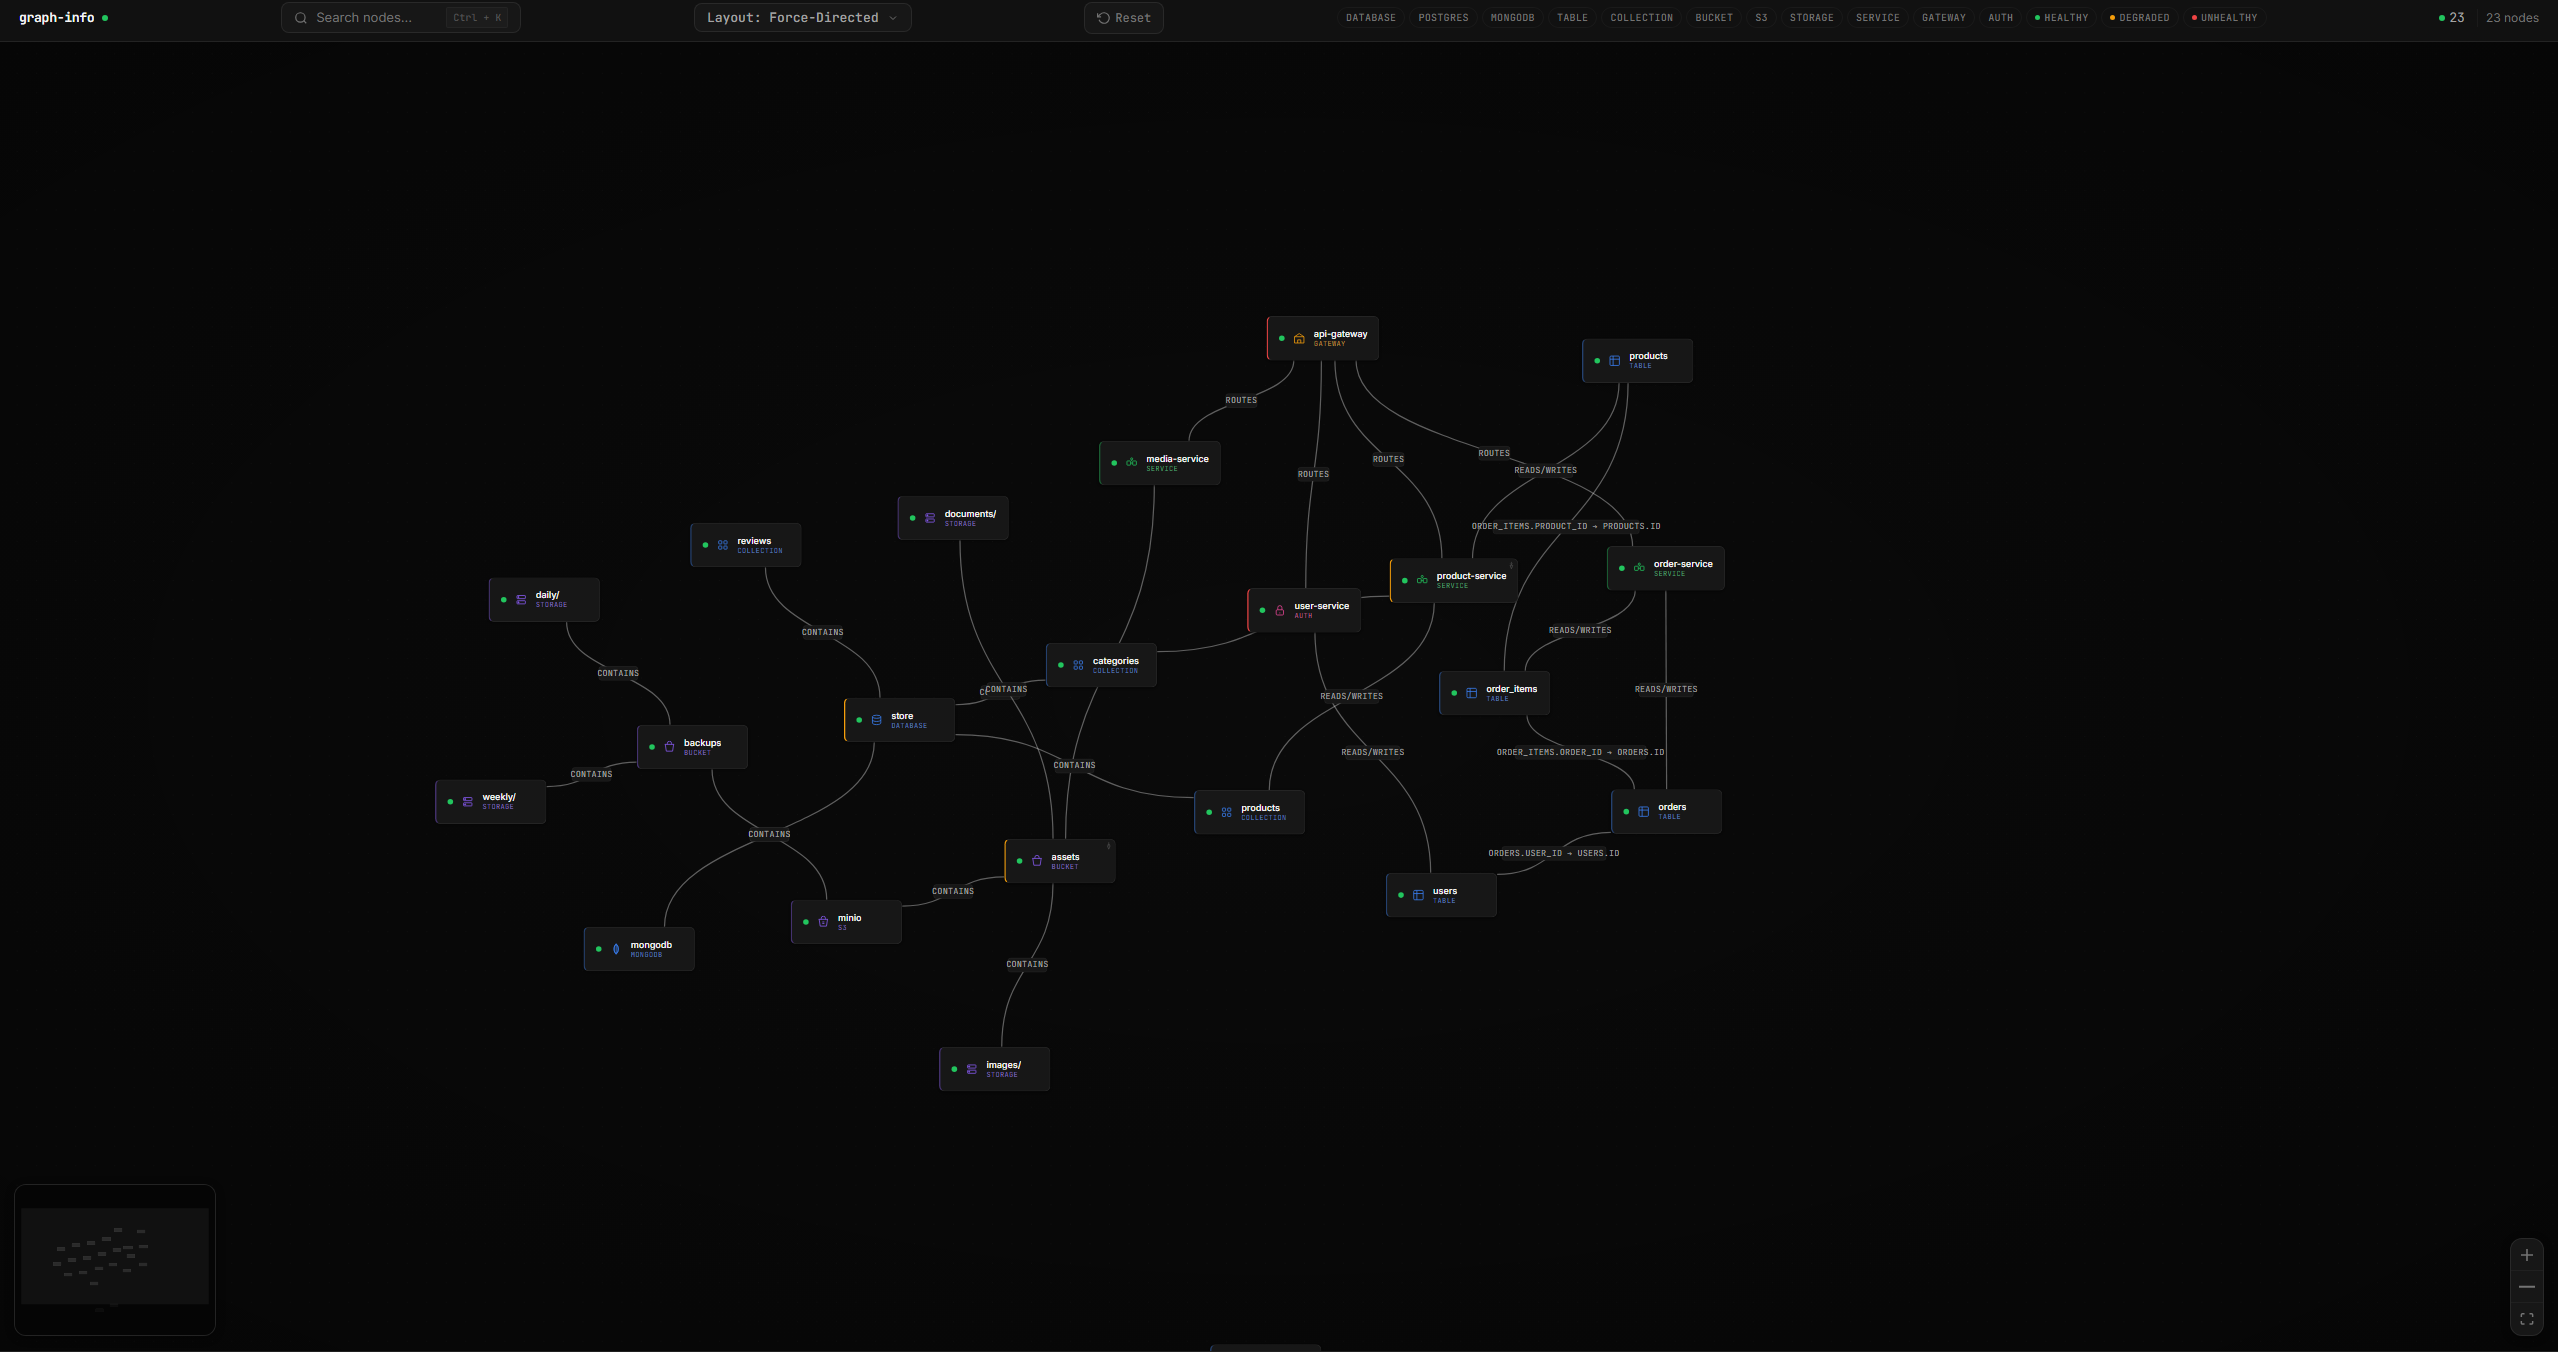 guilherme-grimm/graph-go
简单的节点和图
 sakthivel10q/cve-2025-14847
🛠 利用MongoDB中的CVE-2025-14847漏洞,使用Python脚本分析响应以泄露敏感堆内存。
 pedrocruz2202/mongobleed-scanner
🔍 使用MongoBleed扫描MongoDB漏洞,这是一款高性能工具,用于快速高效地检测大型网络中的CVE-2025-14847。
 abraxas/phpmyadmin-designer-json-sqli
phpMyAdmin 5.2.3 - 高危 - 远程 - SQLi - Designer JSON 未净化标识符
 abraxas/postgres-basebackup-symlink
PostgreSQL 18.6 - 高危 - 远程 - 文件写入 - pg_basebackup 跟随绝对路径 tar 符号链接,CVE-2026-6475 遗留问题
 abraxas/cakephp-window-sqli
CakePHP 5.4.2 - 高危 - 远程 - SQLi - WindowExpression 范围/帧偏移被拼接进 SQL
 abraxas/cakephp-collate-sqli
CakePHP 5.4.2 - 高危 - 远程 - SQLi - COLLATE 排序规则是原始 SQL 片段
 abraxas/moodle-enrol-database-sqli
Moodle 5.2.3 - 高危 - 远程 - SQLi - enrol_database 将课程 idnumber 拼接进 SQL
 abraxas/phpmyadmin-auth-plugin-unquoted
phpMyAdmin 5.2.3 - 高危 - 远程 - SQL注入 - 认证插件标识符未加引号
 n3rada/mssqland
面向 Microsoft SQL Server(MS SQL / MSSQL)的 C# 后渗透工具,能够遍历任意深度的链接服务器链,并在每一跳进行级联登录模拟。
 dev-sec/chef-mysql-hardening
这个 Chef cookbook 为 mysql 提供安全配置。

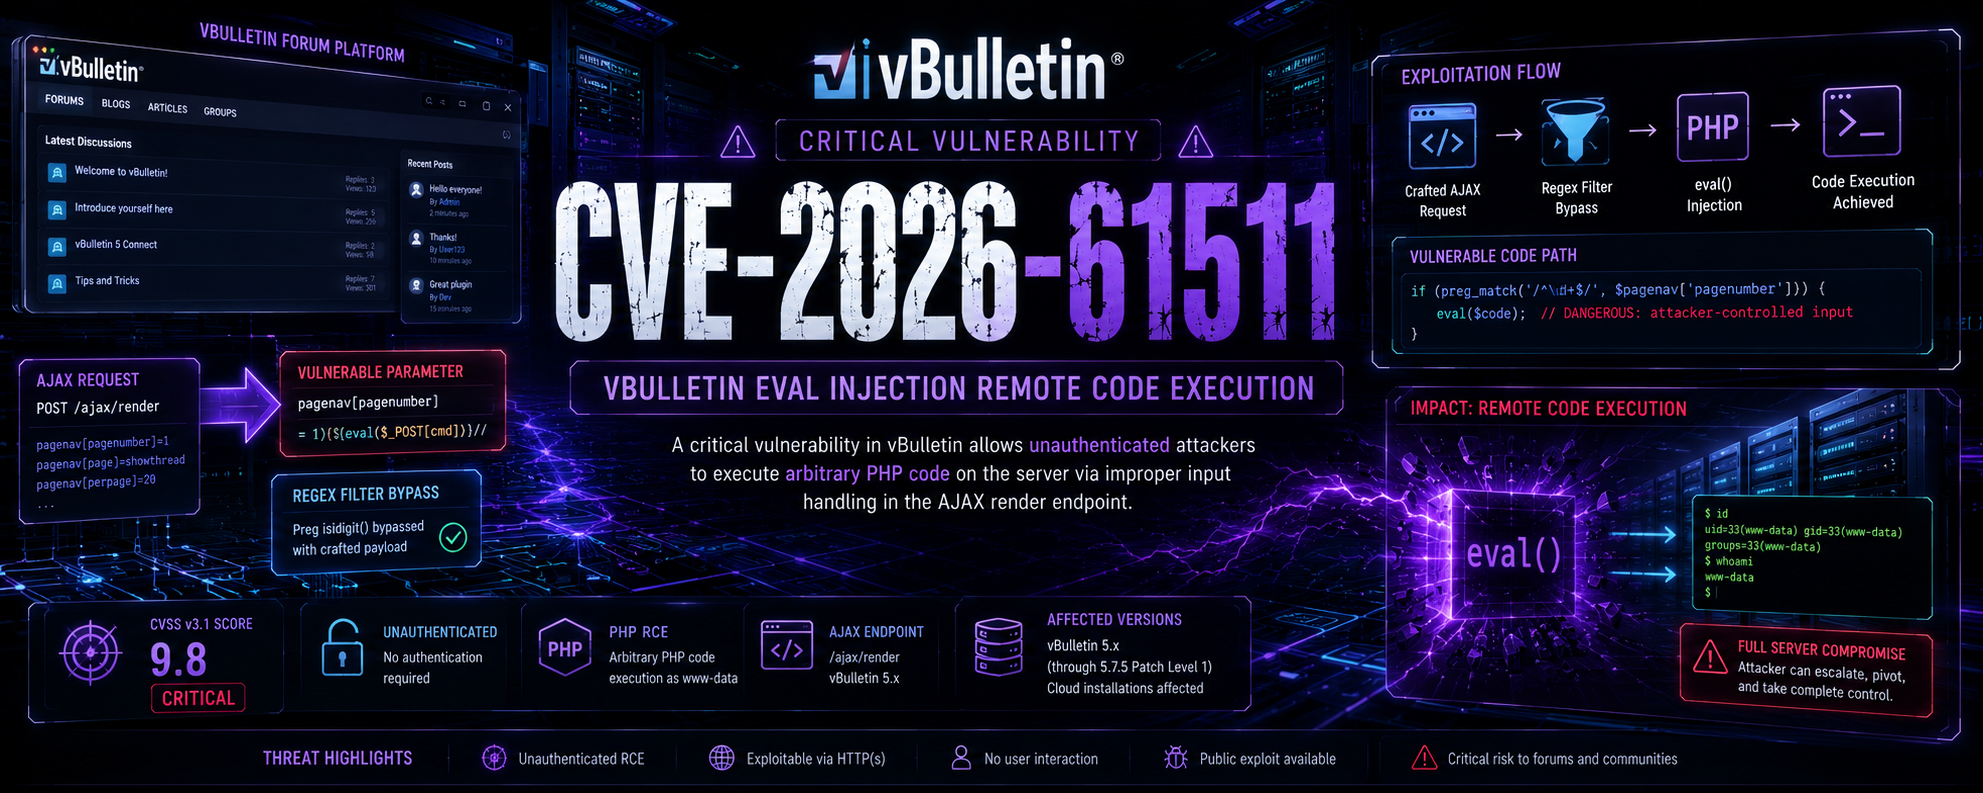 tc4dy/cve-2026-61511-poc-exploit
CVE-2026-61511 – vBulletin 预认证远程代码执行(CVSS 9.8)。影响 5.x/6.x 版本(未修补)。通过端点池、AJAX、PHPFuck WAF 绕过实现多漏洞利用。完整工具包:反弹…