#1

 netspi/powerupsql
PowerUpSQL:用于攻击 SQL Server 的 PowerShell 工具包
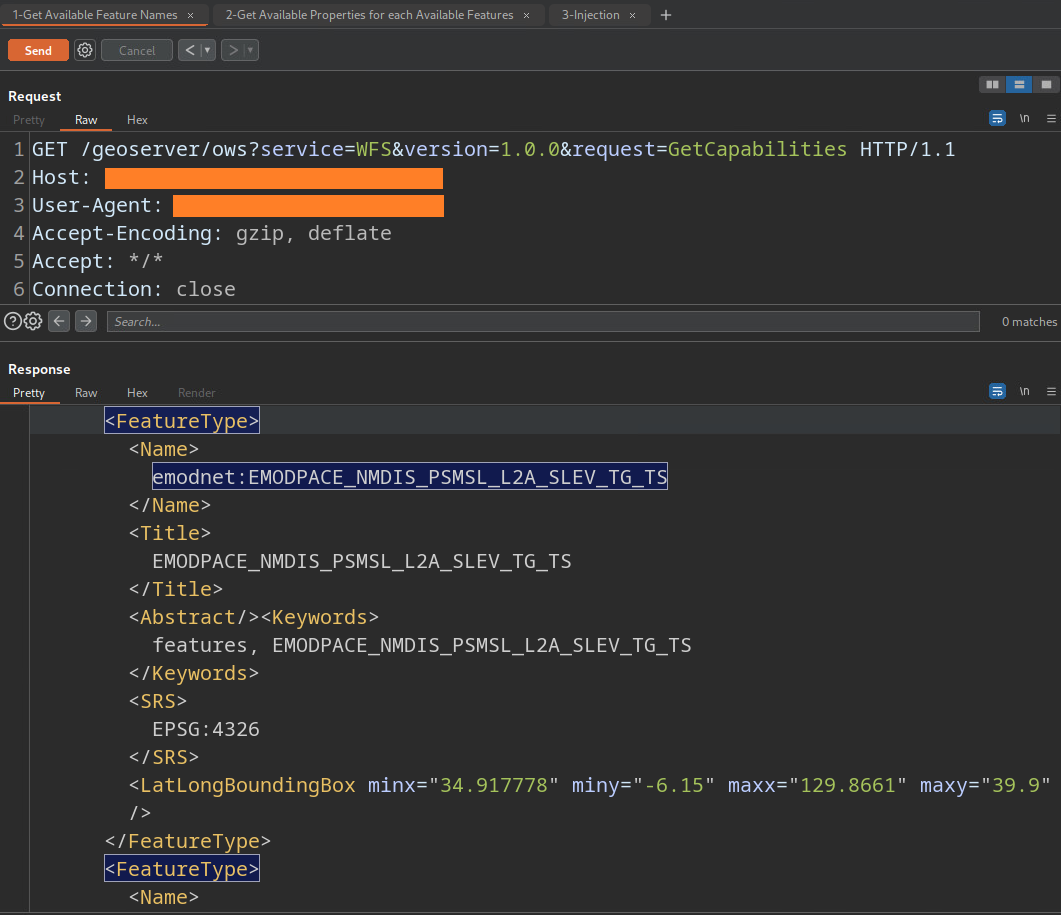 murataydemir/cve-2023-25157-and-cve-2023-25158
GeoServer & GeoTools SQL注入 (CVE-2023-25157 & CVE-2023-25158)
 berabuddies/redis-poc
针对 Redis 6.2.22、7.4.9、8.6.4、8.8.0、8.8.1 的 RCE PoC
 saferman/cve-2020-7471
django 漏洞:CVE-2020-7471 通过 StringAgg(delimiter) 进行潜在 SQL 注入的漏洞环境和 POC
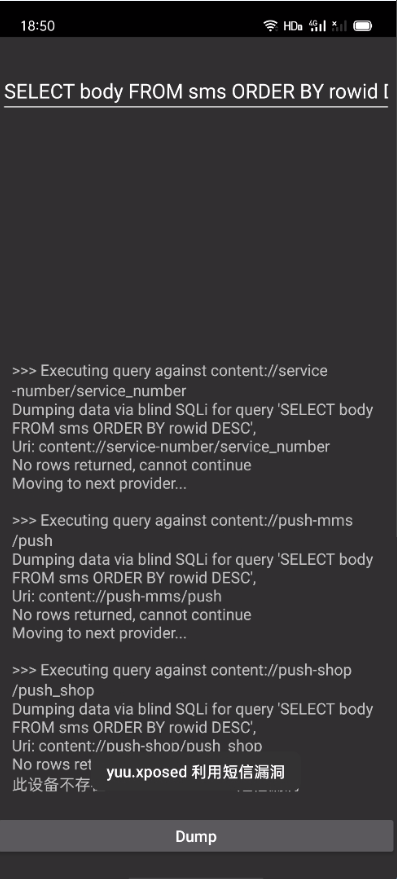 yuuouu/coloros-cve-2025-10184
ColorOS短信漏洞,以及用户自救方案
 jhs/audit_couchdb
检测 Apache CouchDB 服务器中的安全问题
 jakabakos/cve-2023-27524-apache-superset-auth-bypass-and-rce
针对 Apache Superset 认证绕过与远程代码执行漏洞 CVE-2023-27524 的利用工具。伪造会话cookie,枚举数据库/用户,执行操作系统命令,并在易受攻击的实例上打开反弹shell。
 mateustesser/cve-2023-31717
概念验证SQL注入利用,针对FUXA SCADA软件(<=1.1.12),通过HTTP POST JSON的id参数实现提取SQLite数据库内容。
 trailofbits/not-going-anywhere
故意存在漏洞的 Golang 程序,暴露 web、gRPC 和 database/sql 缺陷,用于安全培训、漏洞发现和修复实践。
 mrlihd/cve-2020-7471
复现 CVE-2020-7471
 decalage2/awesome-security-hardening
一系列出色的安全加固指南、工具及其他资源合集
 boxed-dev/vibe-coding-security
面向 AI 生成应用(Lovable、v0、Bolt、Cursor)的上线前安全检查清单。涵盖 Supabase RLS、暴露密钥和提示注入的 69 项检查。与 CVE-2025-48757(170 个应用)和 Moltbook 泄露事件(150 万 API 令牌)背后的模式相同。
 mrlihd/cve-2021-35042
复现 CVE-2021-35042
 secforce/cve-2008-5416
Microsoft SQL Server sp_replwritetovarbin 通过 SQL 注入导致的内存损坏
 cossacklabs/themis
易于使用的数据保护加密框架:具有前向保密性的安全消息传递和安全数据存储。在 14 个平台上提供统一 API。