
 #1
数据库评估、SQL 注入测试、审计、加密和活动监控工具。
Kitploit 推荐
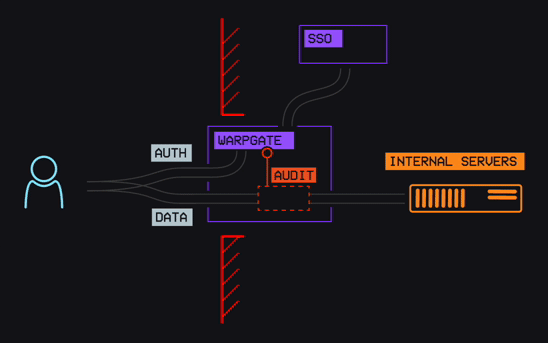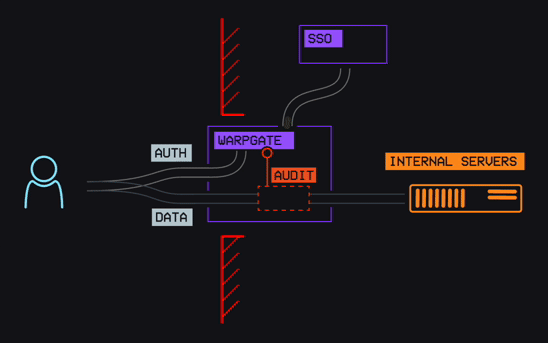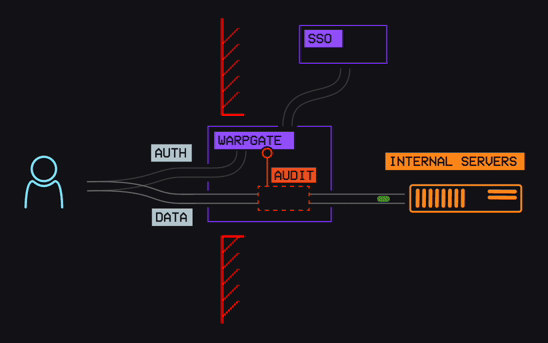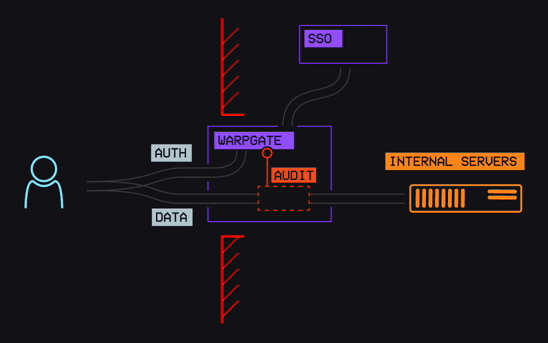
 warp-tech/warpgate
Fully transparent SSH, HTTPS, Kubernetes, database and RDP/VNC bastion/PAM that doesn't need additional client-side software
 owasp/piihunter
使用正则表达式、NER/ML 以及可选的自托管 LLM 检测,扫描 PostgreSQL 数据库和 Jira 问题中的 PII,并提供脱敏报告和审计日志。
 bridgecrewio/checkov
基础设施即代码的静态分析工具,可在构建时检测跨Terraform、Kubernetes、CloudFormation和容器镜像的云配置错误、漏洞和机密信息。
 gchq/cyberchef
网络瑞士军刀 - 用于加密、编码、压缩和数据分析的网络应用

 wattocyber/custom-oscp-tooling
针对 OSCP 的只读网络、SMB、AD、DNS、Web 与数据库枚举工具包;包含提权扫描、哈希识别及载荷/凭据命令生成功能。
 fortra/impacket
Python库,用于底层网络协议操作,包含SMB、MSRPC、Kerberos和WMI实现,提供认证攻击、哈希传递及Windows环境横向移动的工具。
 checkmarx/kics
用于基础设施即代码的静态分析扫描工具,可检测Terraform、Kubernetes、CloudFormation以及20多个IaC平台中的安全漏洞、合规违规和错误配置。
 pennyw0rth/netexec
后渗透框架,用于自动化的网络认证测试、凭证收集以及在Windows/AD环境中的横向移动,具有模块化协议支持。
 n3rada/mssqland
面向 Microsoft SQL Server(MS SQL / MSSQL)的 C# 内存内后渗透与利用工具,可遍历任意深度的链接服务器链,并在每一跳执行级联登录模拟。
 aboutcode-org/vulnerablecode
开源漏洞数据库,聚合来自多个来源的CVE数据,提供Web界面和API。使用包URL(PURL)将漏洞映射到特定软件包,实现准确的依赖扫描。
 nanaao/cve-2021-29442-nacos-derby-rce-exp
Nacos Derby命令执行漏洞利用脚本
 betterdb-inc/monitor
Real-time monitoring and slowlog analysis for Valkey and Redis databases with anomaly detection, ACL auditing, and Prometheus metrics export.
 adamwhitehat/judge-jury-and-executable
一款文件系统取证分析扫描与威胁狩猎工具。可在MFT和操作系统层面扫描文件系统,并将数据存储于SQL、SQLite或CSV中。利用SQL的强大功能与语法,可对威胁与数据进行探查。
 scorpioneslabs/mssqlpwner
高级MSSQL渗透测试工具,用于通过链接服务器和多种认证方法进行横向移动、命令执行、NTLM中继和暴力破解攻击。
 trailofbits/cvedb
CVE 查询库和实用工具,利用本地存储直接与美国国家漏洞数据库(NVD)同步。
 oscarbataille/cve-2025-26794
CVE-2025-26794:Exim 4.98(SQLite DBM)中的盲SQL注入 - 漏洞利用writeup
 nu11secur1ty/complete-google-dorks
精心整理的Google dork查询集合,用于高级搜索引擎侦察,发现Web应用中暴露的数据库、配置文件、管理面板和安全漏洞。








