
 #1

 3gstudent/ntfsdump
用于通过读取原始卷并解析 NTFS 结构,从 NTFS 分区卷中复制文件。
 piat0n/baremetal-ram-dumper
一个裸机 x86 工具,用于将物理内存直接转储到磁盘。为冻结内存的冷启动攻击实验构建并测试。
 smolfiddle/sentinelnav
SentinelNav:零依赖、纯 Python 二进制可视化和取证工具。
 patrickdw123/paranoidf
ParanoiDF - 基于 PeePDF 的 PDF 分析套件,作者 Jose Miguel Esparza (http://peepdf.eternal-todo.com/)。新增工具:密码破解、编辑恢复、DRM 移除、恶意 JavaScript 提取等。
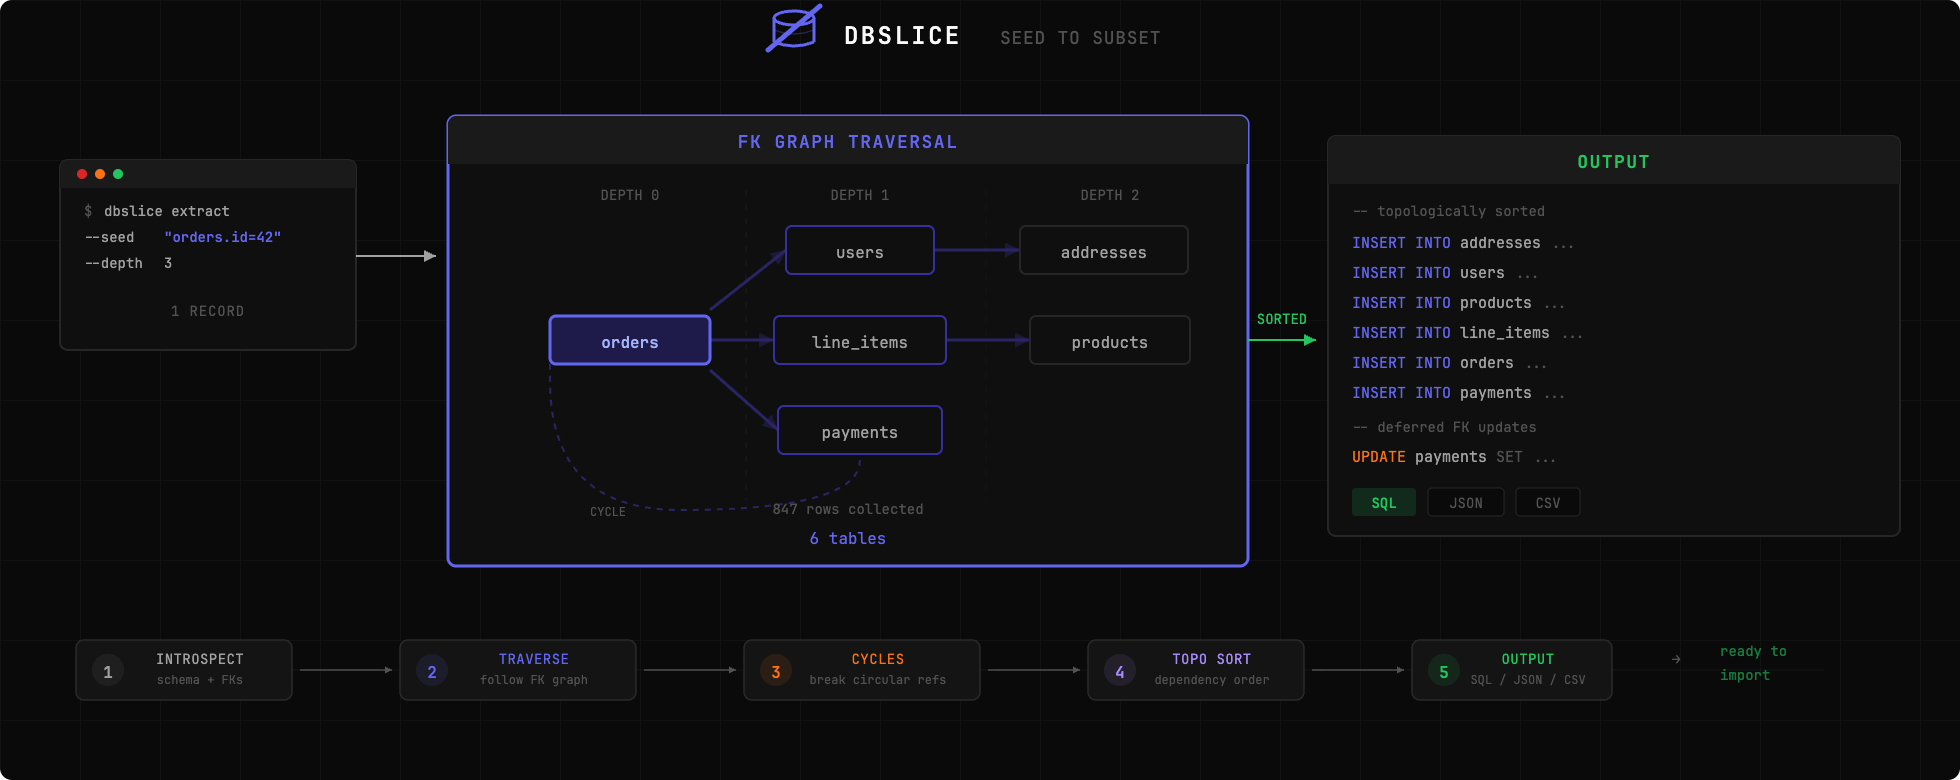 nabroleonx/dbslice
从生产数据库中提取一个子集,以便在本地重现错误。将 dbslice 指向一条记录,它会跟踪外键并为你提供一个完整、可导入的子集。
 dcarrero/mboxshell
mboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…

 yuejd/ios_restriction_passcode_crack---python-version
用 Python 破解 iOS 限制密码
 libyal/libqcow
用于访问 QEMU 写时复制(QCOW)镜像格式的库和工具
 enferex/pdfresurrect
分析并帮助从当前 PDF 中提取较旧的"隐藏"版本。
 infobyte/cve-2023-21036
Acropalypse Now 的检测与清理 - CVE-2023-21036
 xchwarze/magic-extractor
通用 Windows 解压工具,可检测未知文件并将其路由到正确的内置解压器。
 cherojeong/extundelete
从 ext3 和 ext4 文件系统中恢复意外擦除的文件,利用 inode 扫描和块恢复技术进行取证与数据丢失恢复。
 frogsnot/concryptor
每秒千兆字节级的多线程文件加密引擎。采用无锁三缓冲io_uring管道、Rayon并行分块和硬件加速的AEAD(AES-256-GCM / ChaCha20)实现极致的吞吐量。

 elkirrs/dumper
CLI utility for creating encrypted database backups (PostgreSQL, MySQL, MongoDB) with support for multiple storage backends (SFTP, S3, Azure), SSH…
 reecdeep/hivev5_keystream_decryptor
坏家伙们搞的坏东西








