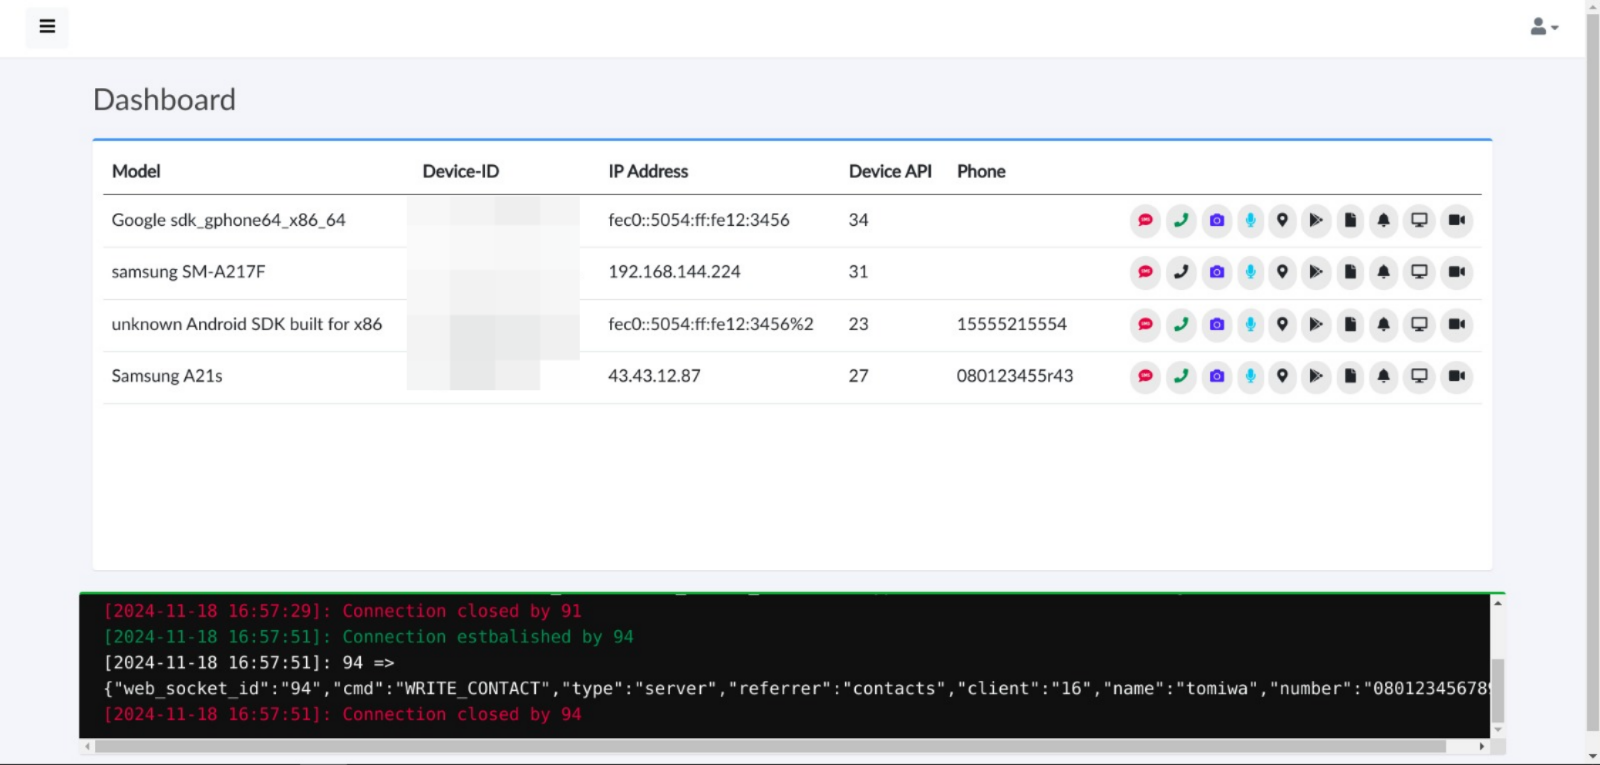
#1
 fs0c131y/esfileexploreropenportvuln
ES File Explorer 开放端口漏洞 - CVE-2019-6447
 loociprian/gc2-sheet
GC2 是一款命令与控制(C2)应用程序,允许攻击者使用 Google Sheet 或 Microsoft SharePoint List 在目标机器上执行命令,并利用 Google Drive 或 Microsoft SharePoint Document 窃取文件。
 aydinnyunus/wifipassword-stealer
从目标计算机获取所有已注册的WiFi密码。
 threatexpert/gonc
具有自动NAT穿透、安全P2P以及用于shell访问、文件传输和网络代理的高级功能的Netcat。
 7thsamurai/steganography
简单C++图像隐写工具,使用最低有效位编码加密并将文件隐藏到图像中。
 xdnice/pcshare
PCShare是一款强大的远程控制软件,可以监视目标机器屏幕、注册表、文件系统等。
 mwsrc/betterandrorat
安卓远程访问木马
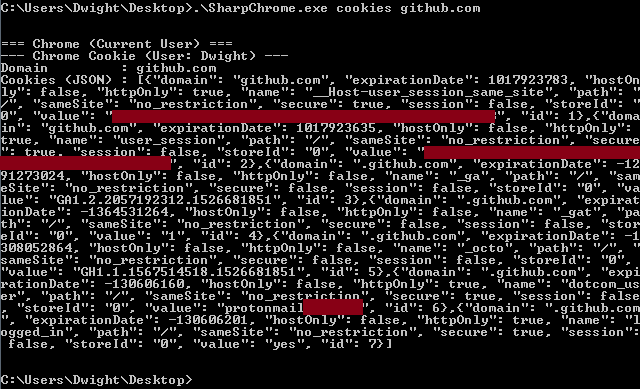 djhohnstein/sharpchromium
.NET 4.0 CLR 项目,用于检索Chromium数据,例如cookies、历史记录和已保存的登录信息。
 samratashok/kautilya
Kautilya - 用于轻松使用人机接口设备进行攻击性安全和渗透测试的工具。
 ajinabraham/xenotix-python-keylogger
Xenotix Python 键盘记录器(适用于 Windows)。
 ytisf/pyexfil
PyExfil — 用于研究和压力测试跨网络、物理及隐写通道的数据渗出技术的 Python 3 工具包。适用于红队模拟与 DLP 检测测试。
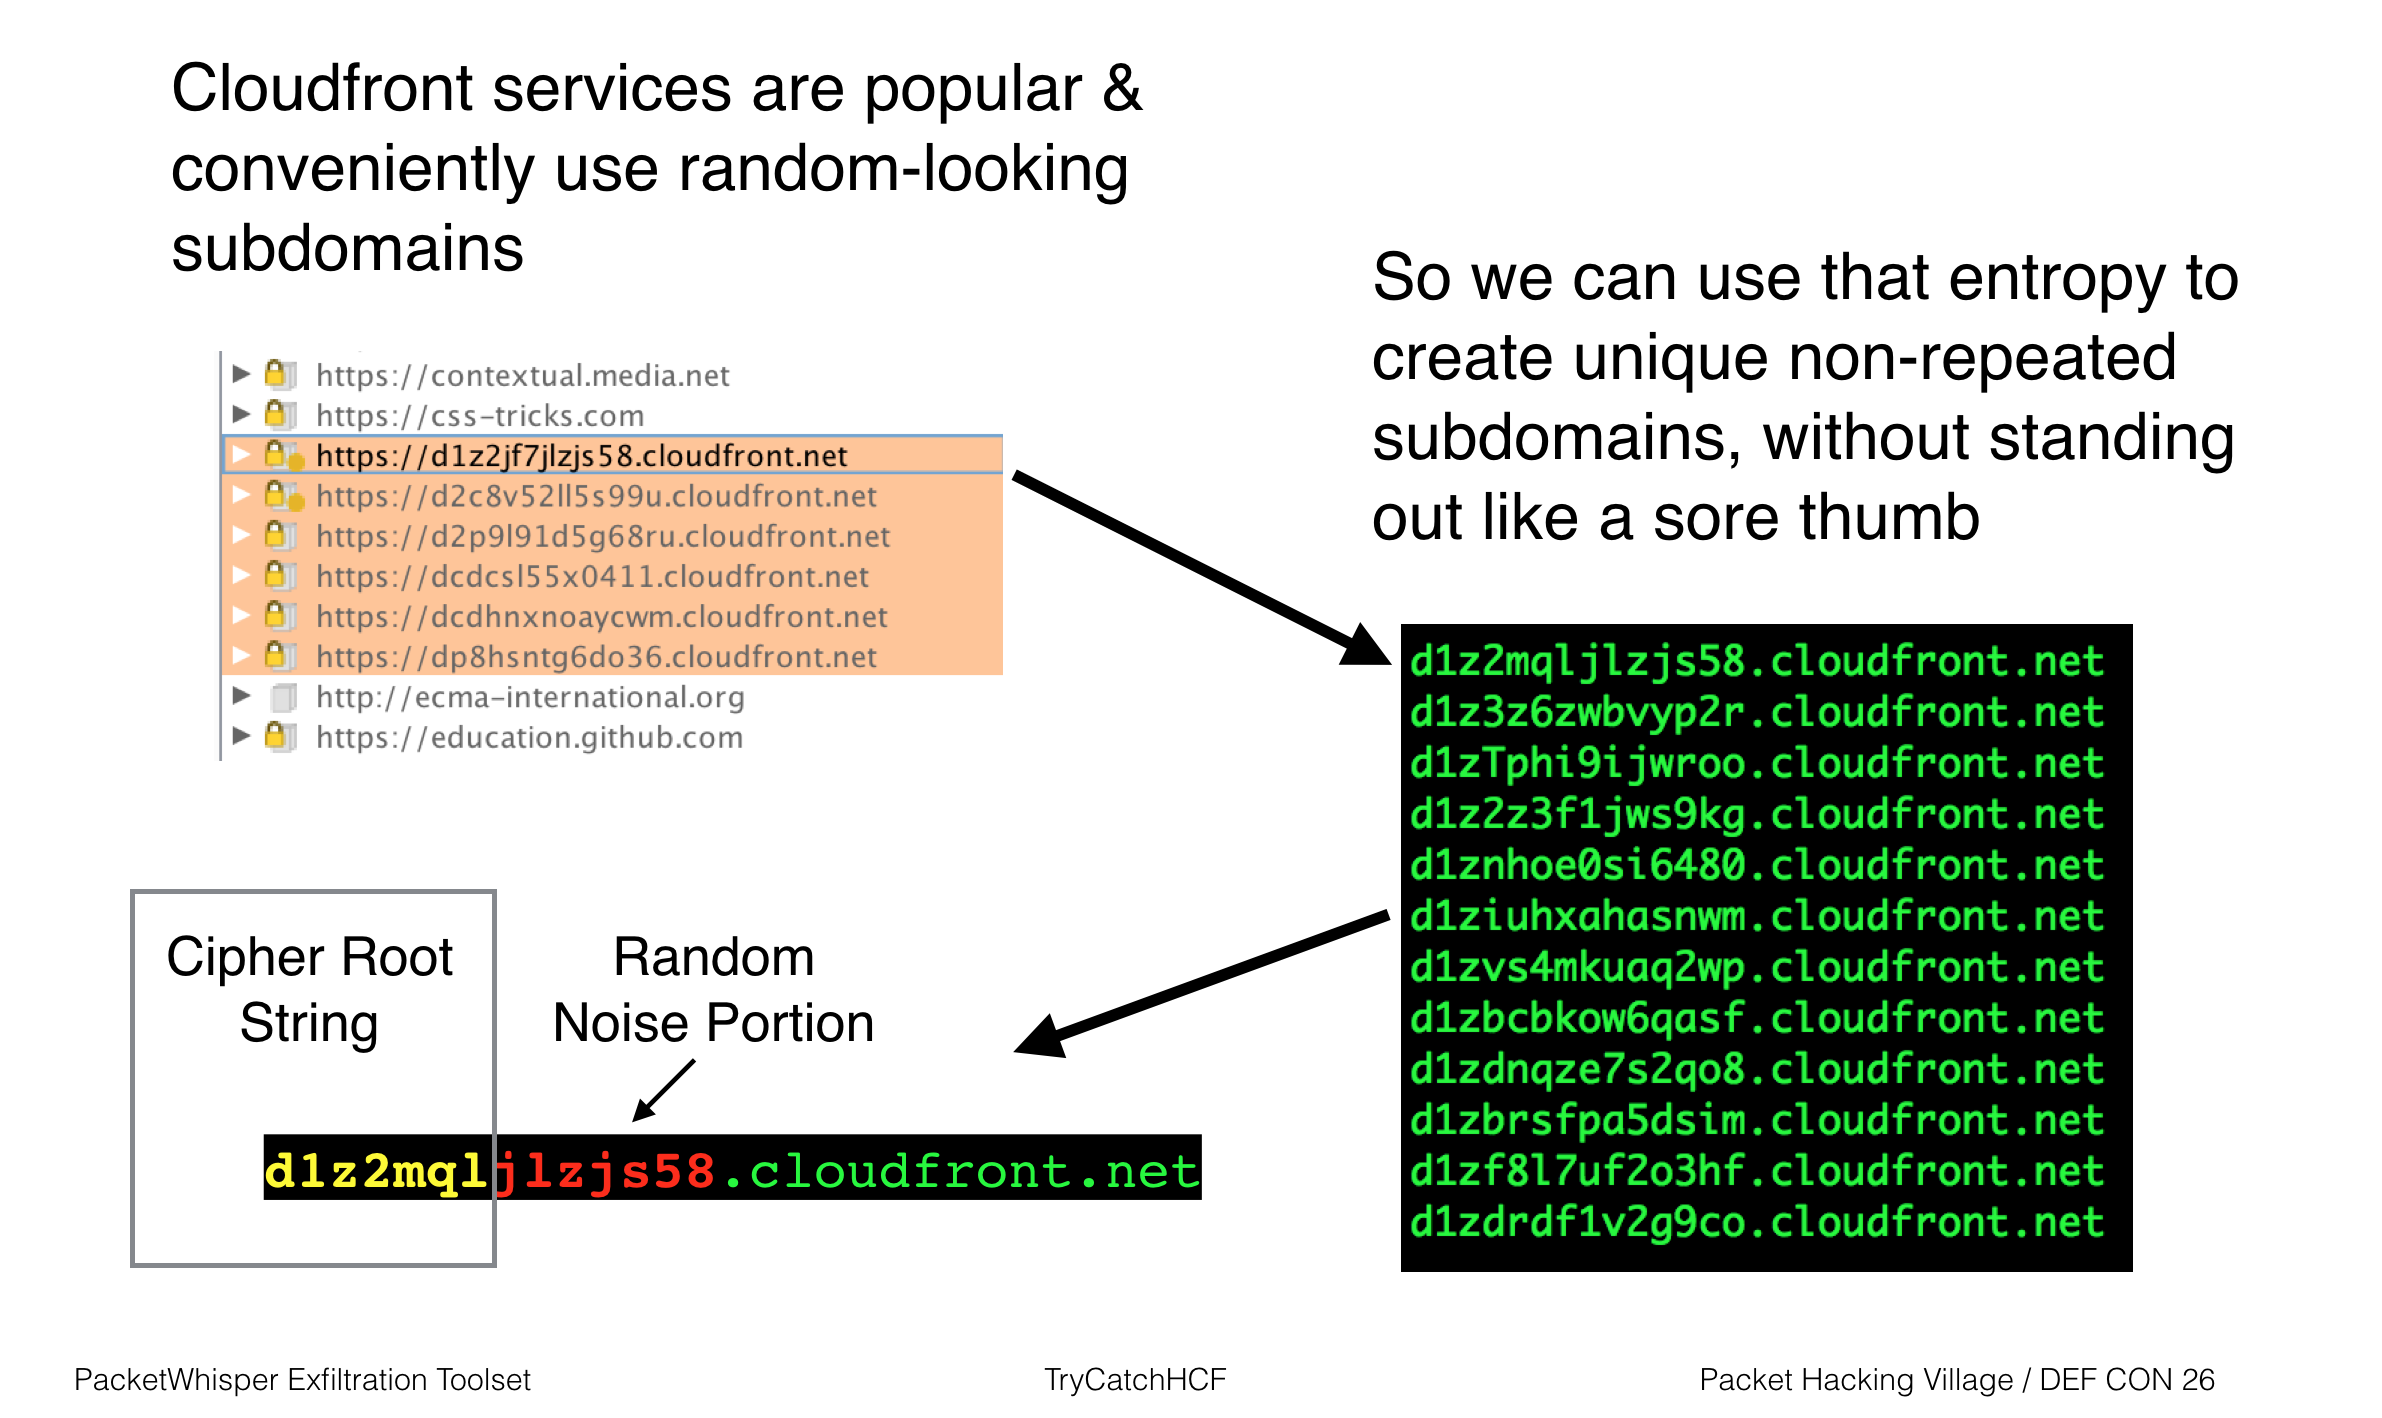 trycatchhcf/packetwhisper
PacketWhisper: 利用DNS查询和文本隐写术隐秘地外泄数据并逃避归因。避免典型DNS外泄方法相关的问题。在系统之间传输数据,而无需通信设备直接相互连接或连接到共同端点。无需控制DNS名称服务器。
 cube0x0/sharpmapexec
Windows原生渗透测试瑞士军刀,用于横向移动、凭证访问、数据泄露和漏洞扫描,支持通过CIM、SMB、WinRM、LDAP和域协议,使用Kerberos/NTLM认证。
 d4vinci/pyloggy
一个功能超越其他任何键盘记录器的 Python 键盘记录器 - 键盘记录、点击记录和屏幕截图
 maldev-academy/dumpbrowsersecrets
从现代Chromium和Gecko内核浏览器(Chrome、Microsoft Edge、Firefox、Opera、Opera GX和Vivaldi)中提取浏览器存储的数据,如刷新令牌、Cookie、已保存的凭证、信用卡信息、自动填充条目、浏览历史记录和书签。