#1
 tokyoneon/credphish
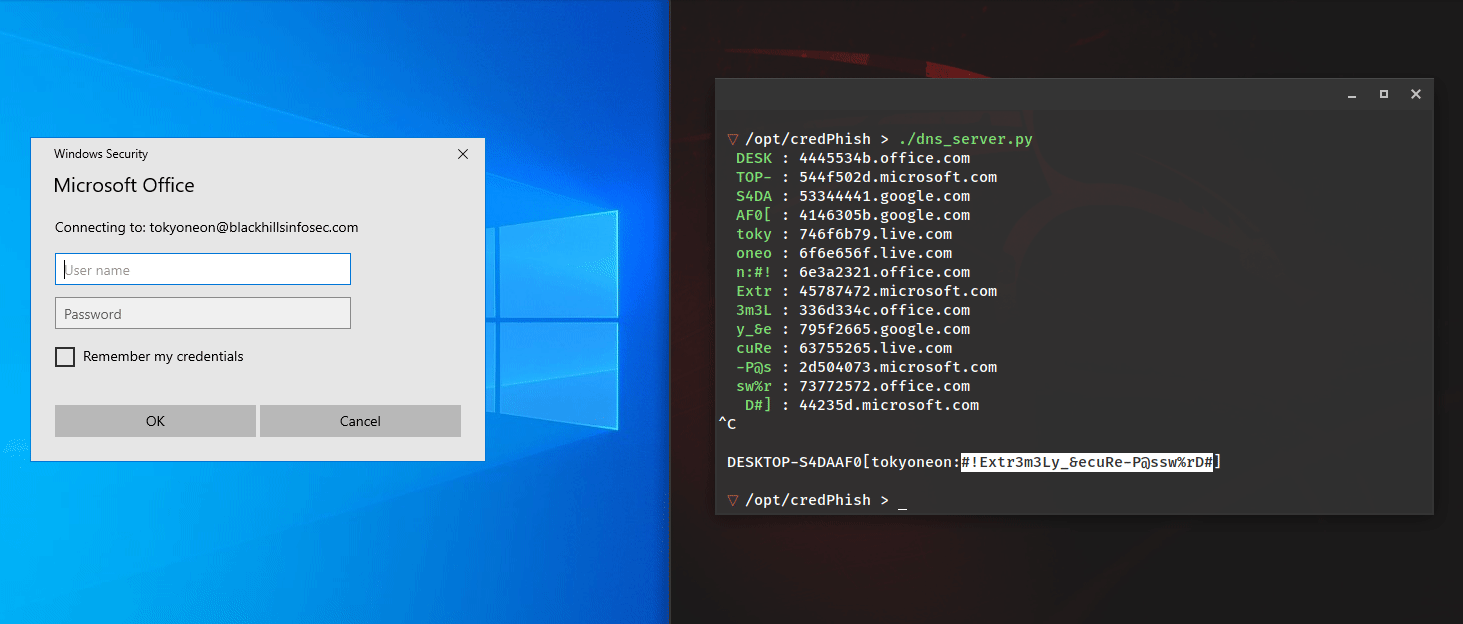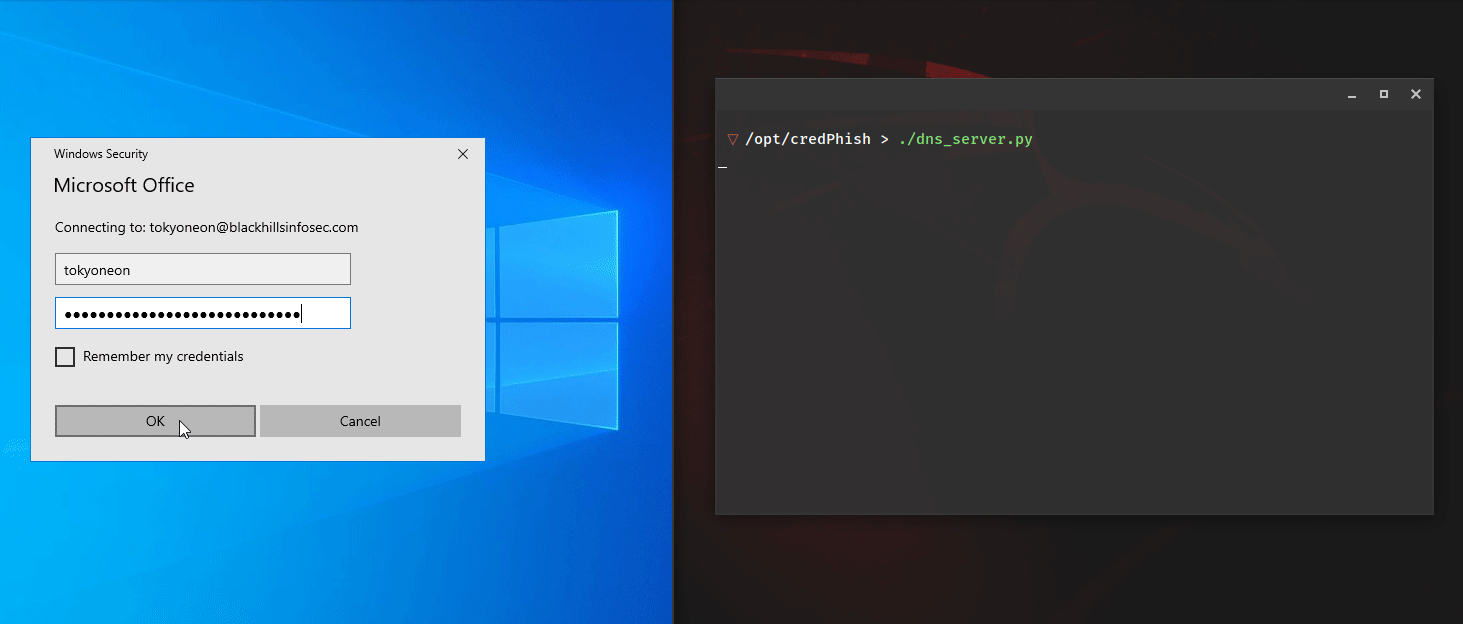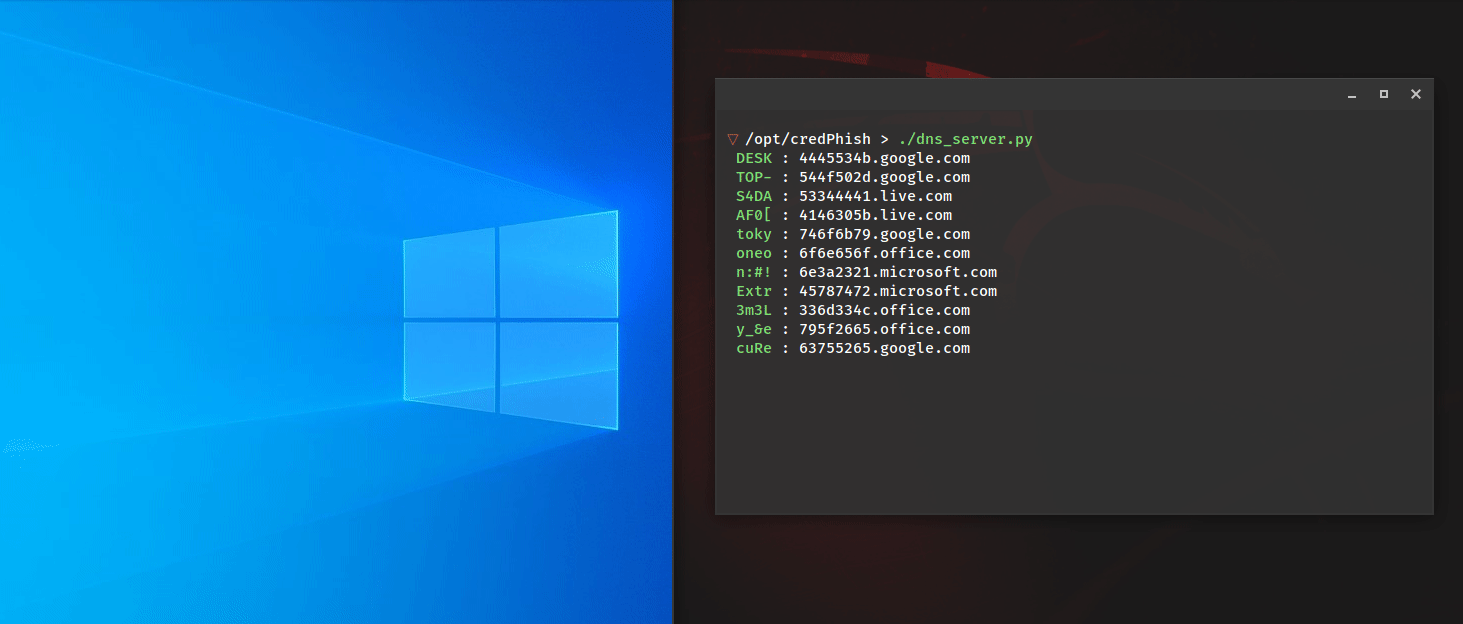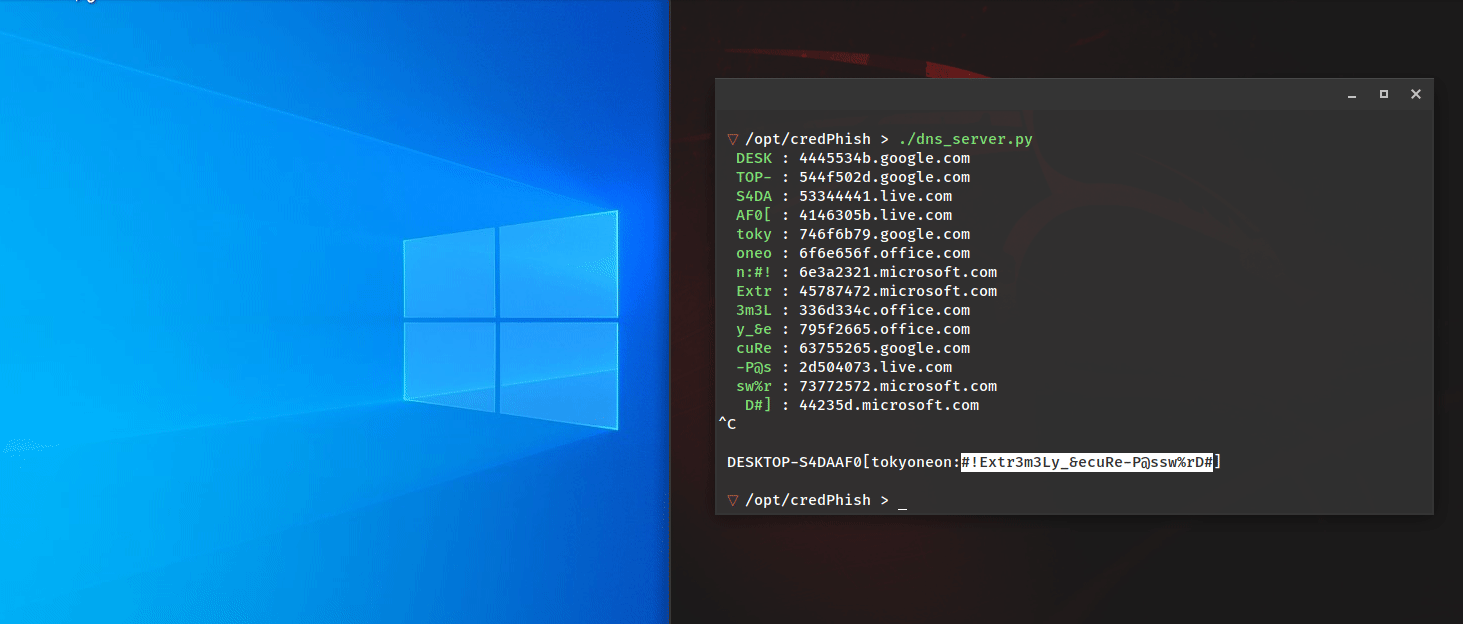
利用CredentialPicker和Resolve-DnsName的PowerShell脚本,该脚本调用合法的凭据提示并通过DNS外泄捕获的密码。
 mythicagents/xenon
一个用 C 编写的 Windows Mythic 代理
 gosecure/dllpasswordfilterimplant
具备外泄功能的DLL密码筛选器植入程序
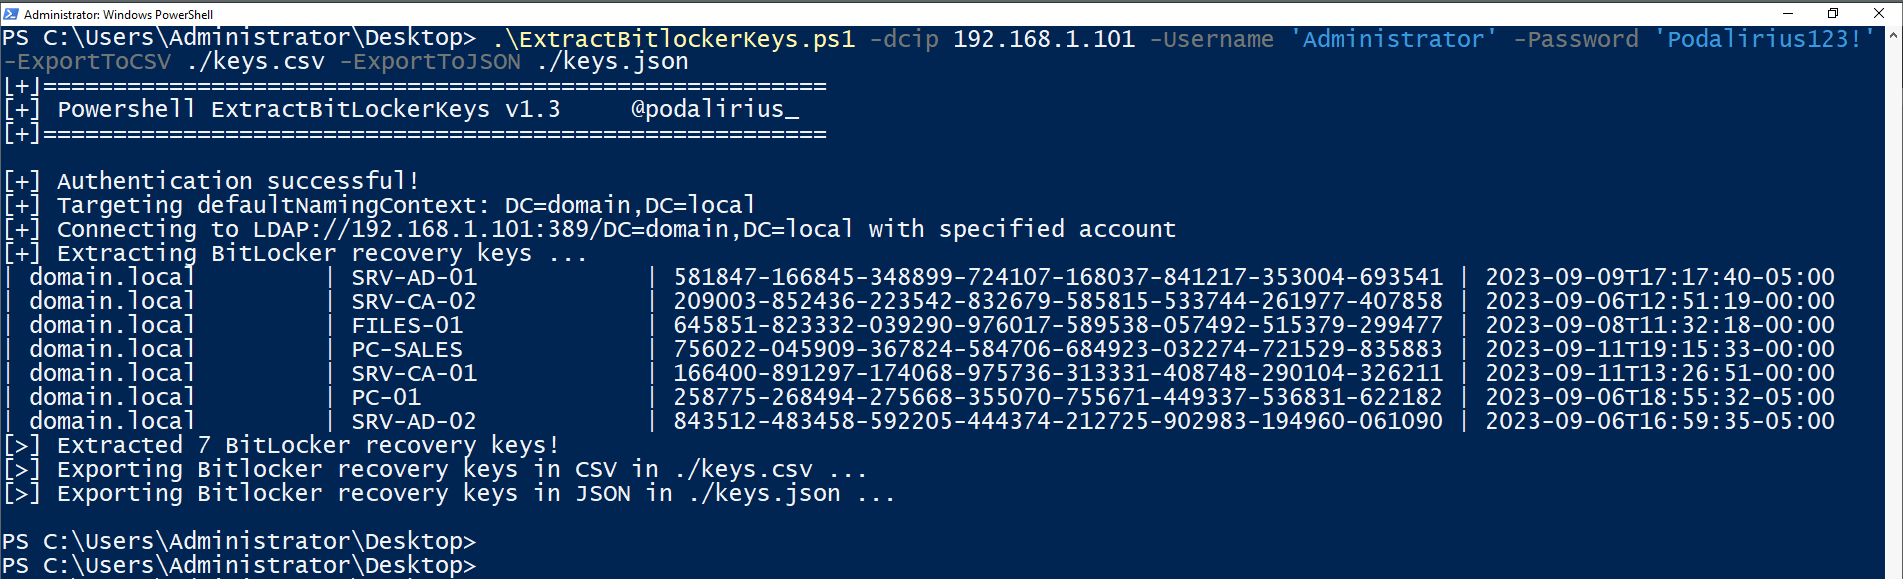 p0dalirius/extractbitlockerkeys
一个系统管理或后渗透脚本,用于从域中自动提取 BitLocker 恢复密钥。
 nox-project/nox-framework
高性能OSINT/CTI框架,支持跨120+来源的自动化身份交叉关联与风险分析。
 thatcherclough/betterbackdoor
一个拥有众多功能的后门。
 alt3kx/cve-2023-24055_poc
CVE-2023-24055 PoC (KeePass 2.5x)
 d3lb3/keefarcereborn
独立DLL,注入KeePass进程后,以明文形式导出数据库。
 igh0st/gh0st3.6_src
用于学习Windows环境下C2通信、载荷投递和后渗透技术的远程访问木马(RAT)源代码。
 shell-company/qrexfil
该工具是一个命令行实用程序,允许你将任何二进制文件转换为二维码影片。随后可以通过视觉方式重新组装数据,从而在气隙系统中实现数据外泄。
 joshuakasa/van-gonography
将您任意类型的文件🕵️♂️隐藏到您选择的图片中,利用隐写术实现。
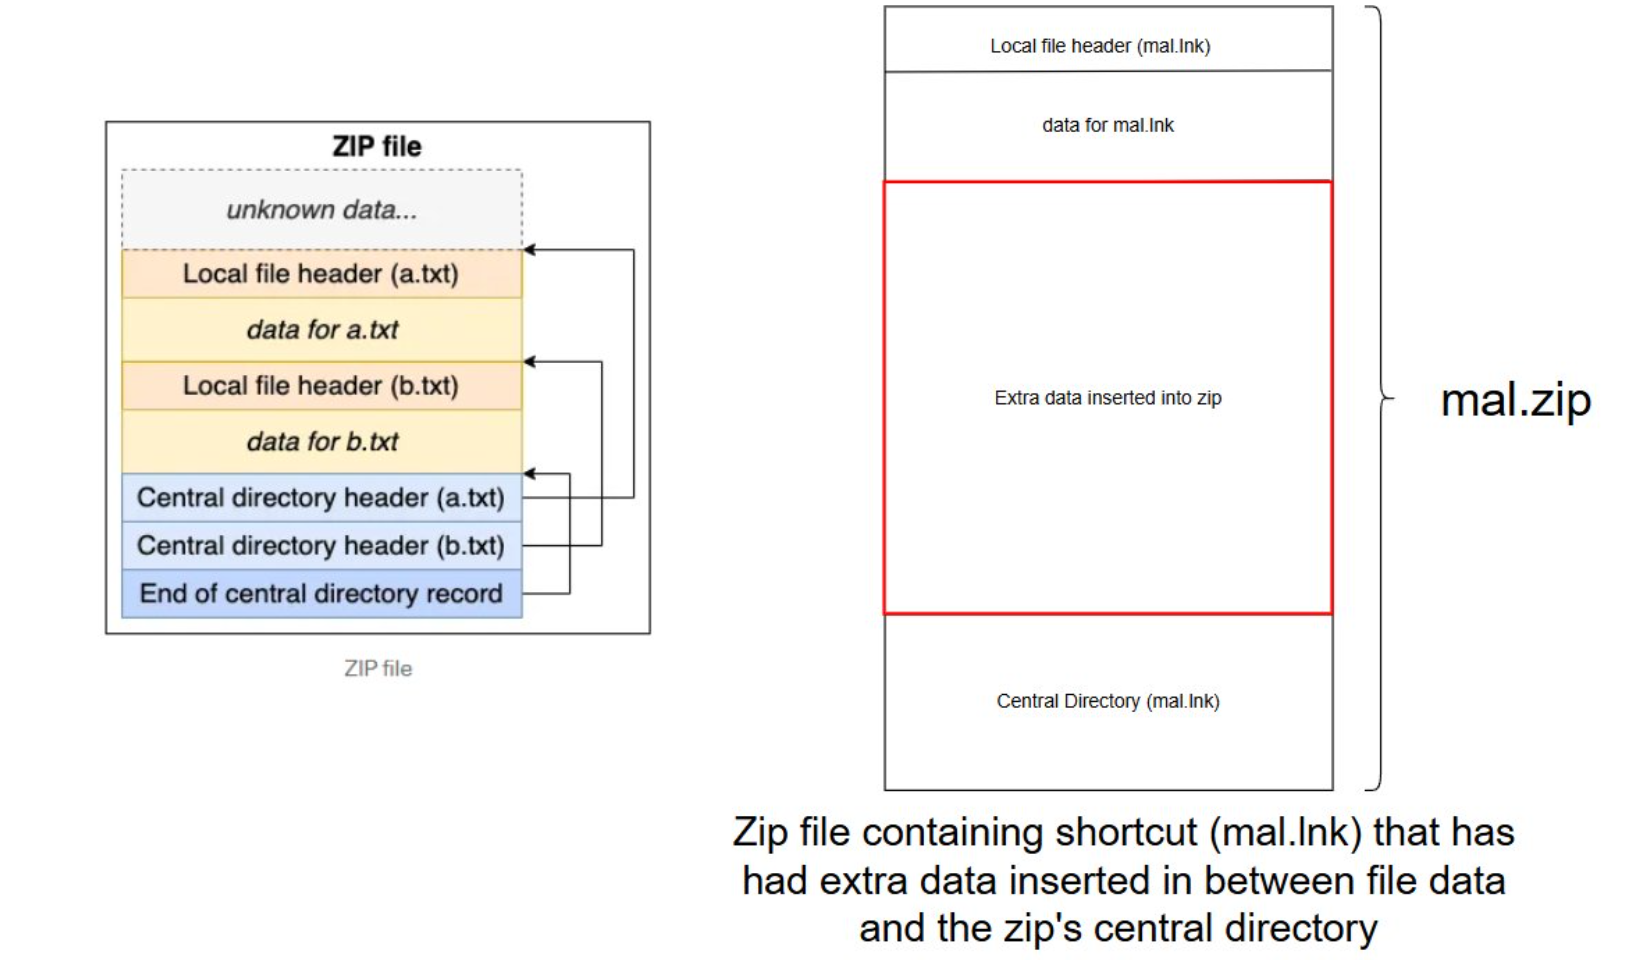 octoberfest7/zip_smuggling
Python3实用工具,用于创建可夹带附加数据以供日后提取的zip文件
 carlospuenteg/file-injector
File Injector 是一个脚本,允许您使用隐写术将任何文件存储在图像中。
 malwaretech/trickbot-toolkit
用于处理 TrickBot 的工具集合
 c6fc/warcannon
高速/低成本的 CommonCrawl 正则表达式,基于 Node.js