#1

 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Overlord RAT 的完整静态与内存分析:Go 代理架构、HTTP/2 + WebSocket C2、反射式 DLL 注入、浏览器键盘记录以及 IOC。一次动手实践的恶意软件逆向工程演练。
 gmh5225/logineo-scraper
用于从 Logineo 实例中抓取个人信息的快速脚本
 evkir/phantom-grid
免费 Burp Collaborator 替代方案——通过 SQLite 与数据外泄重组实现 OOB 交互捕获(HTTP/HTTPS/DNS)
 linnemanlabs/glimmer
用于安全研究的对手模拟与C2框架
 vulncheck-oss/jupyter-notebooks
用于查询 VulnCheck API 的示例 Jupyter notebook,可绘制漏洞利用时间线、已知被利用漏洞和僵尸网络数据,以支持威胁研究。
 jisung-pacific/hdi-graphrag-attack
研究 Hop-Decayed Influence(HDI)的实现以及 3S 攻击框架,揭示 LLM 的 GraphRAG 流水线中存在的结构性辅助索引漏洞。
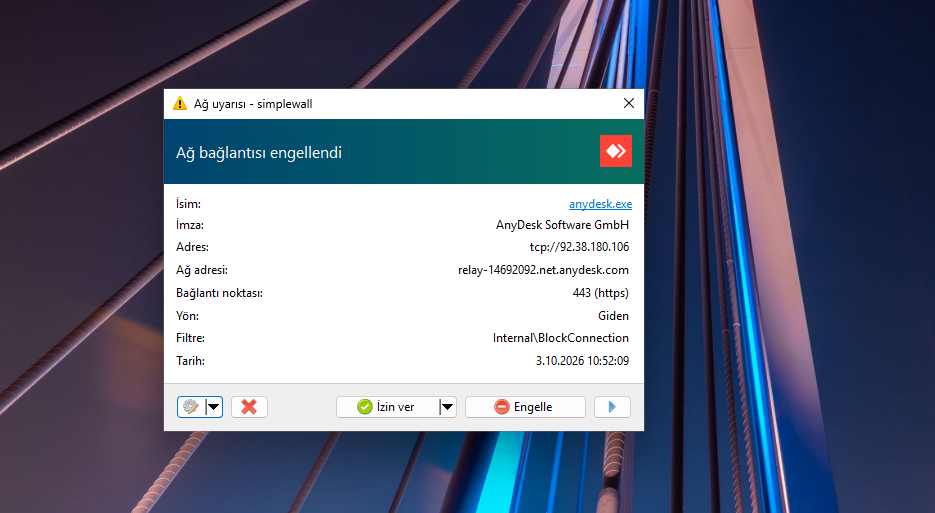 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
针对 Python shellcode 的逆向工程分析文章,该 shellcode 通过 APC 注入到 AnyDesk,使用 AES/RSA 经 HTTPS 外传到 C2,并通过注册表 GUID 键实现持久化。
 albertrg99/redditosint
按用户名进行 Reddit OSINT。发现已索引的帖子、评论、已删除和实时内容、活动模式、暴露的标识符以及总体暴露评分。
 greshake/llm-security
针对应用集成式LLM的间接提示注入攻击的概念验证演示与研究,涵盖数据窃取、远程控制、持久化和代码补全投毒。
 abraxas/veneficus-implant-public
恶意软件0day。完整杀伤链恶意软件:漏洞利用、横向移动、C2、持久化。Rust转换为伪代码——如果你够聪明,可以自己构建。
 bsysop/servicenow
扫描 ServiceNow 实例中 widget-simple-list 插件配置错误,这些错误会通过 API 暴露数据,支持单个 URL、URL 列表、快速检查和代理选项。
 abraxas/veneficus
超级精英端到端植入0day。完整杀伤链。利用、提权、横向移动、投毒、持久化。
 ivancabrera02/srhollow
从 Windows 注册表配置单元中提取 LSA 机密和 DPAPI 密钥,通过现有或新建的 VSS 卷影副本,并内置 regf 解析器和 AES-256 解密。
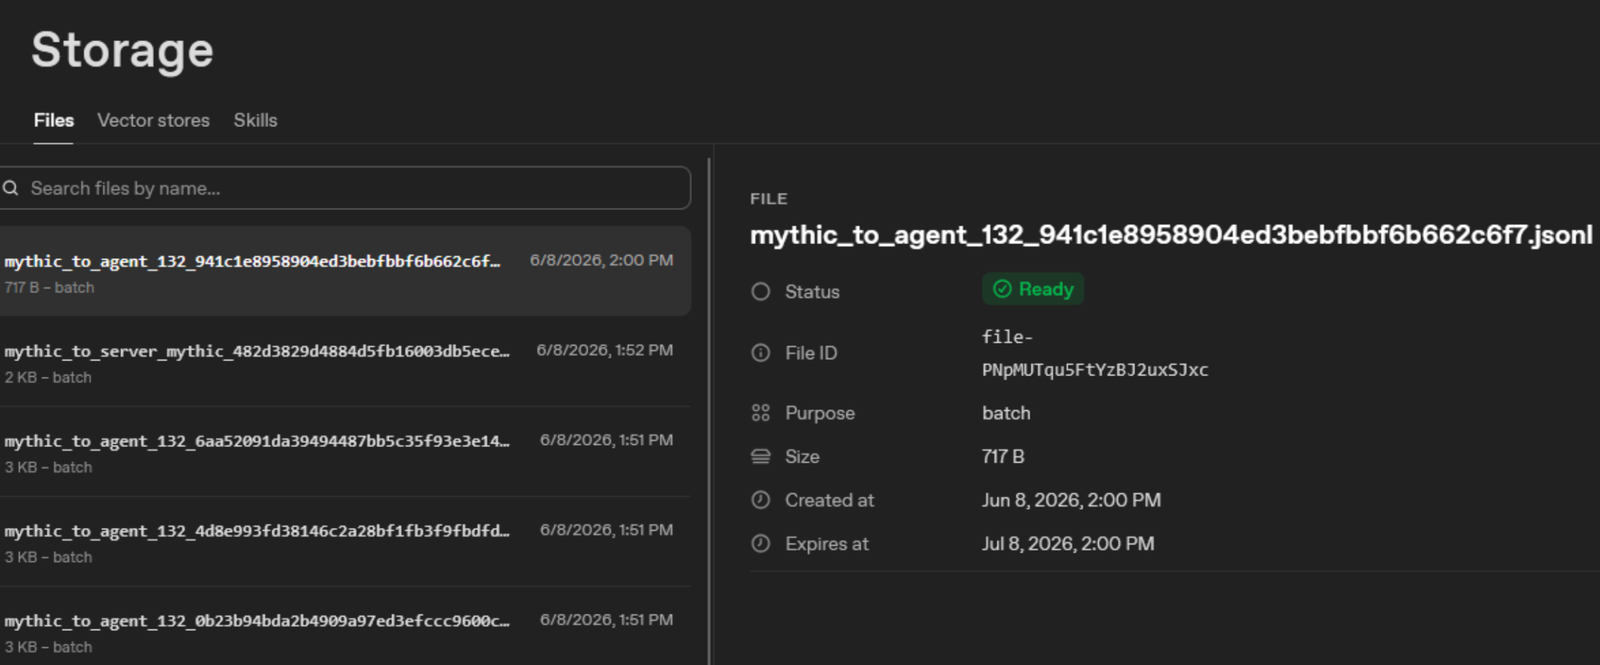 kyle41111/ai-file
一个用于 Mythic C2 框架的监听器配置文件,利用 AI 供应商的文件 API
 wvllxe/cve-2026-104051-pictshare-info-disclosure
PictShare < 3.7.1 中通过 info API 泄露敏感信息(CWE-522)。PoC + 咨询报告。
 abraxas/cve-2026-15583
复现 CVE-2026-15583 的概念验证客户端与 Docker 实验环境,该漏洞是 Grafana MCP Server 中一个未认证的混淆代理 SSRF 漏洞,可通过 X-Grafana-URL 泄露服务账户令牌。
 gmh5225/jataayu
LLM 驱动的 AI 代理安全 — 入站注入检测 + 出站隐私保护