#1
 passtheticket/vulnerability-research
精选的漏洞研究资料合集,包括针对已披露 CVE 的分析、文档及概念验证漏洞利用代码。
 nu11secur1ty/python
用于渗透测试、Web 安全和漏洞利用技术的 Python 脚本与教程精选合集,旨在帮助安全教育和动手实践学习。
 suominen/sctphantom
跟踪 SCTPhantom(CVE-2026-64564),Linux 内核 SCTP ASCONF 传输中的释放后使用漏洞
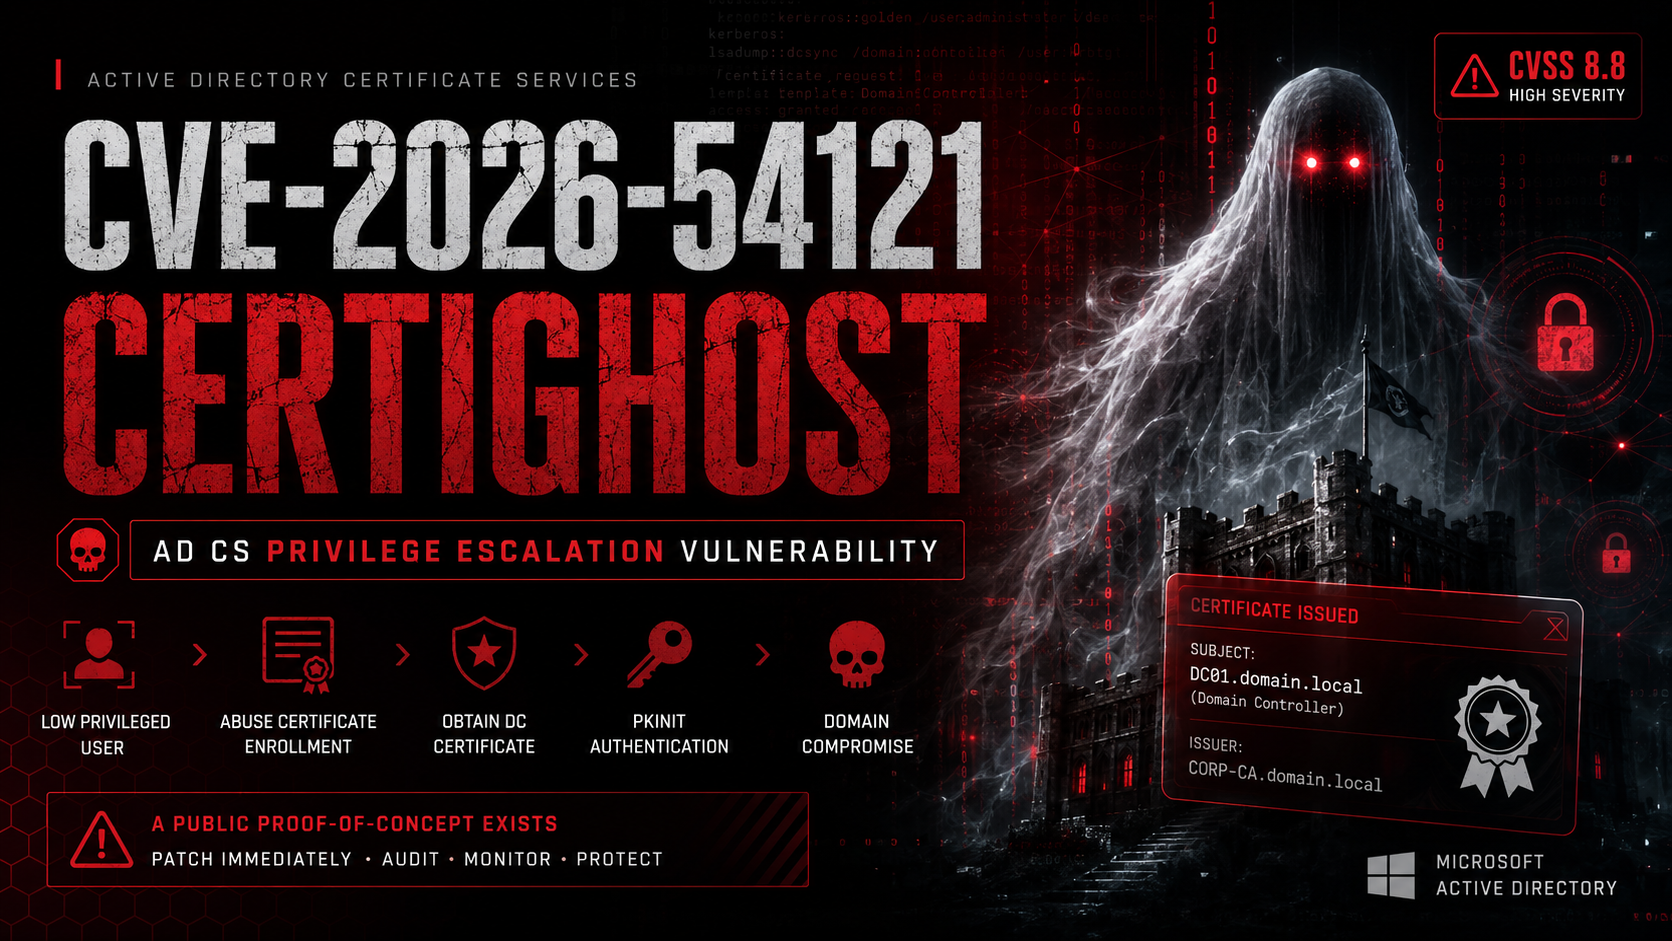 0xblackash/cve-2026-54121
CVE-2026-54121
 cloudflare/exim-cve-2019-10149-data
针对Exim CVE-2019-10149的精选IP、ASN和SMTP横幅数据集,附带相关公告和威胁行为者情报,用于漏洞研究和网络侦察。
 sevenolu7/malicious-url-detection-open-source
我们收集了现有的用于恶意 URL 检测的开源代码。
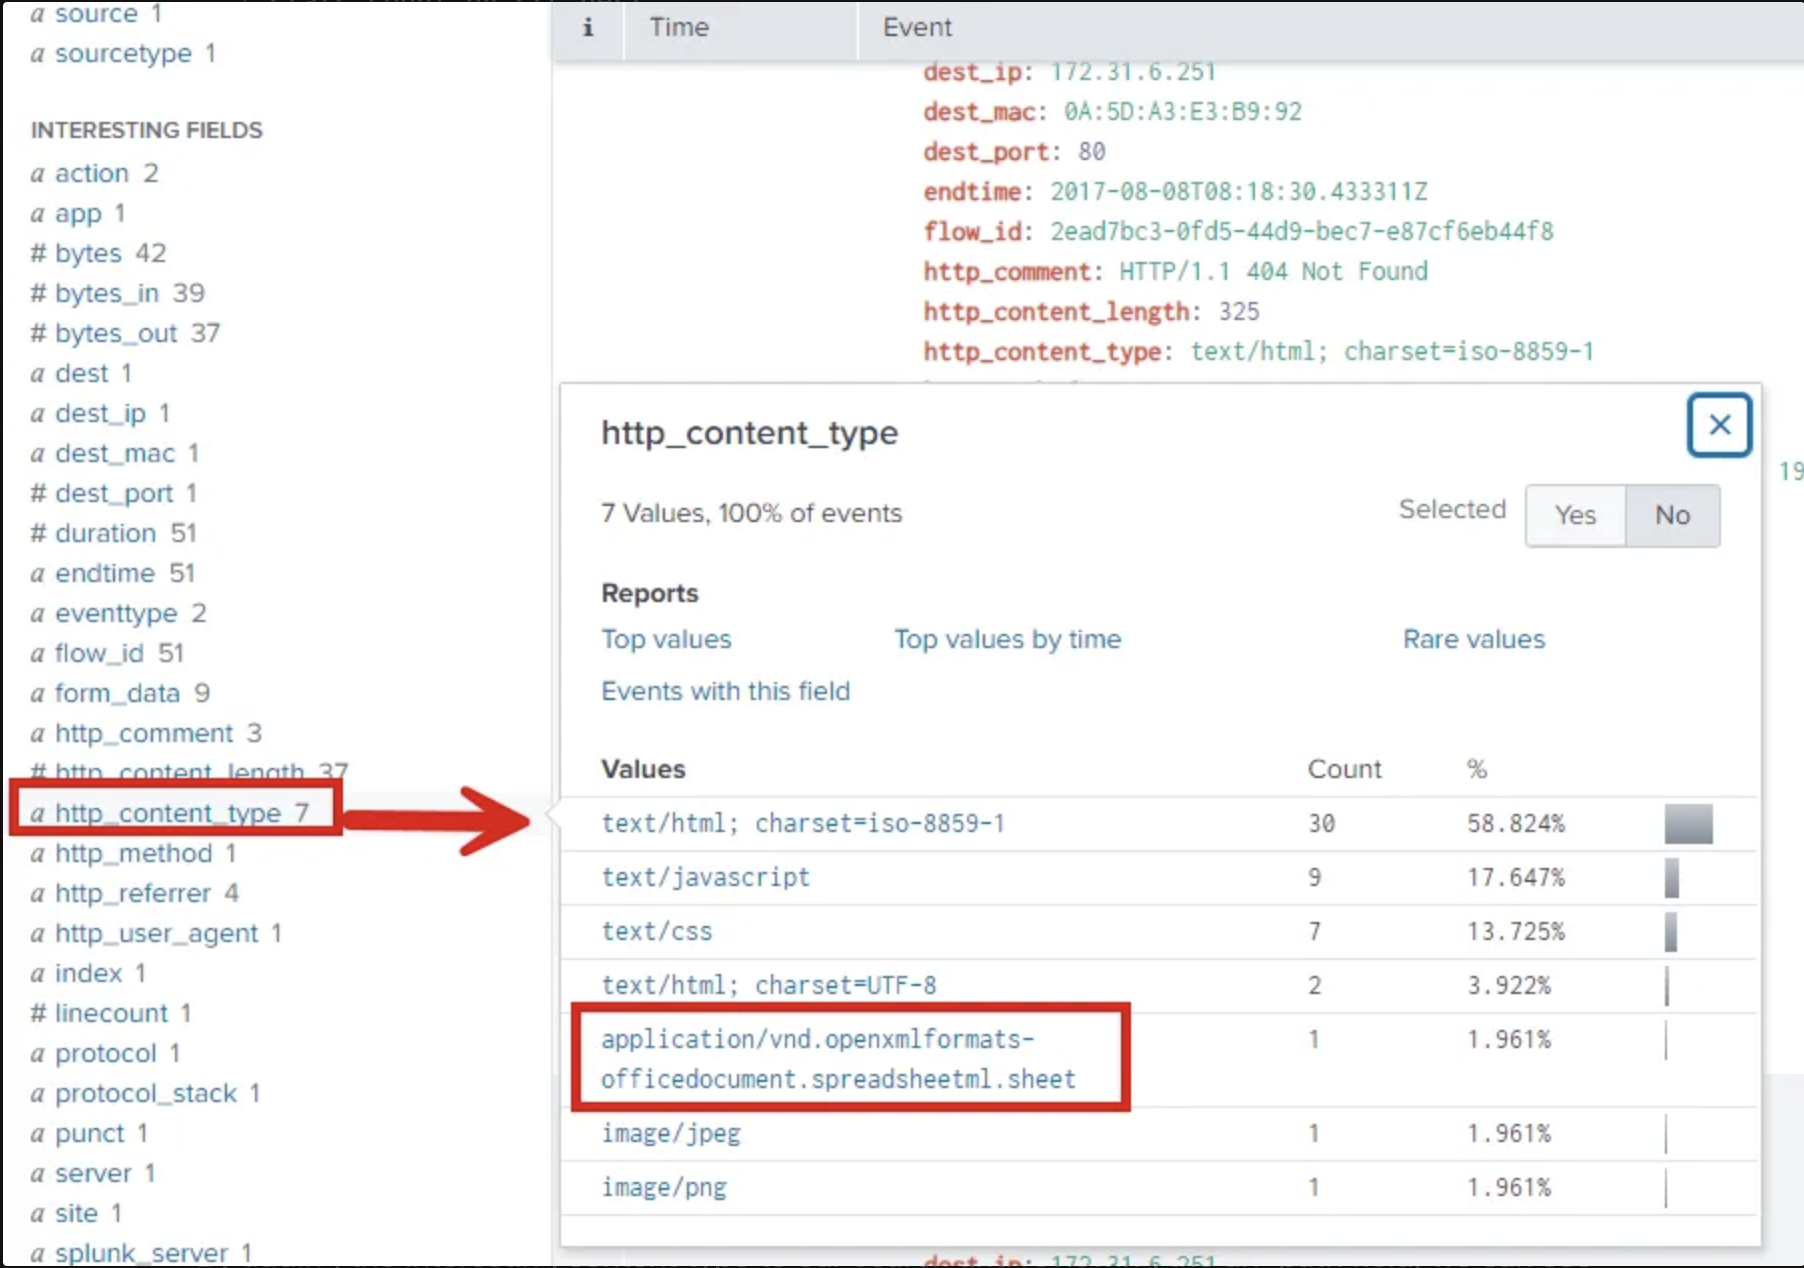 0x0allenace/soc-analyst-portfolio
A curated portfolio showcasing my SOC investigations, threat hunting projects, DFIR labs, detection engineering, technical blogs, and cybersecurity…
 roguesmg/bsides-ahm-2022-talk
我在 Bsides Ahmedabad 2022 上演讲所用的幻灯片
 chpratik/cve-2026-50522
Microsoft Office SharePoint 中不可信数据的反序列化允许未经授权的攻击者通过网络执行代码。
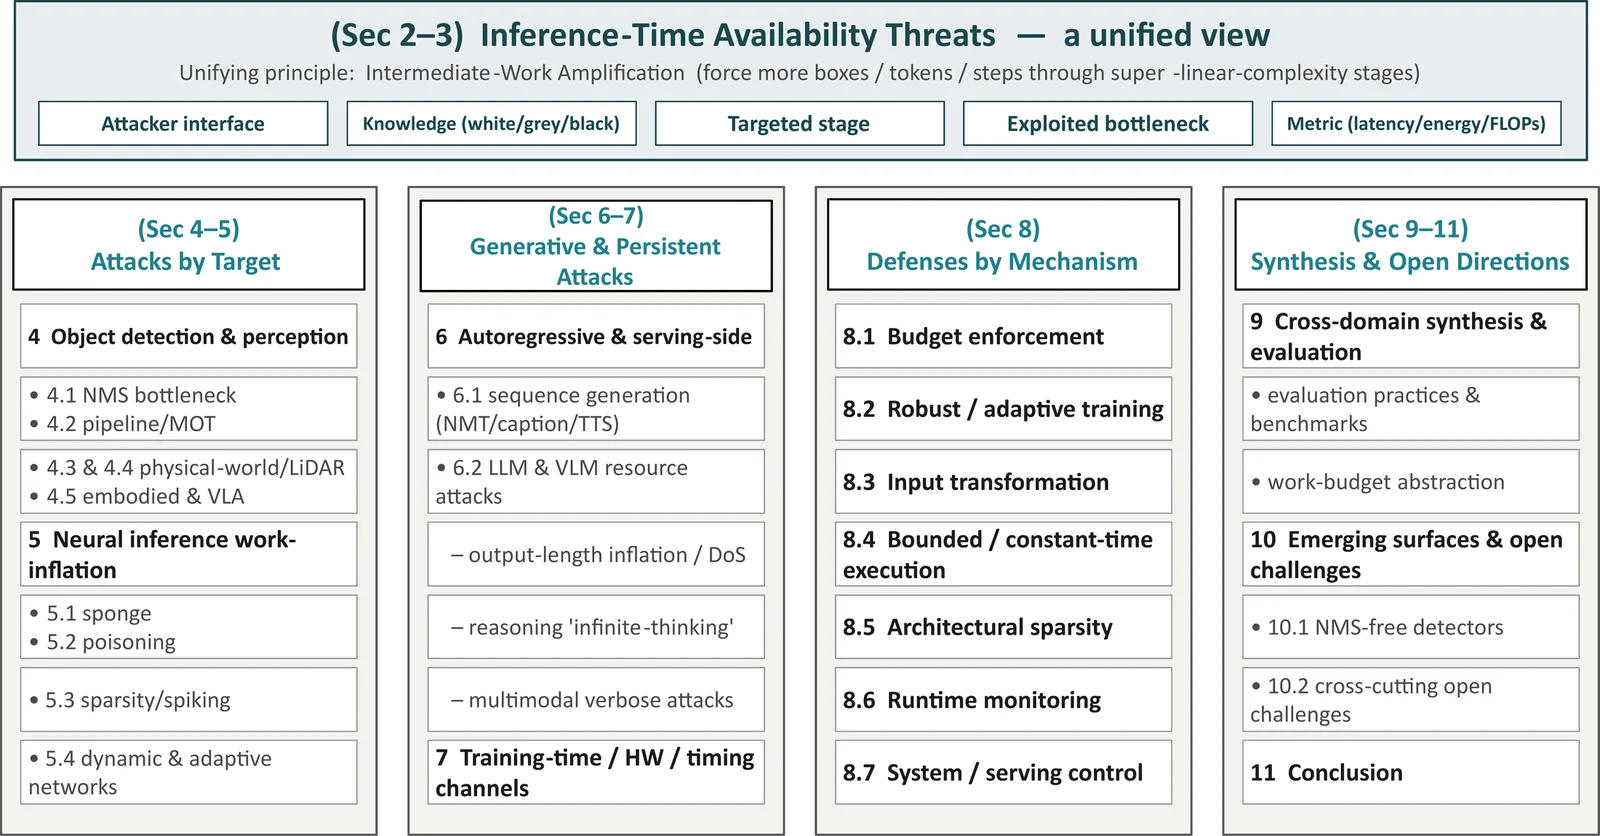 guzonghua/awesome-latency-attacks
深度学习延迟、能耗-延迟与定时(可用性)攻击及防御的精选索引——ACM Computing Surveys 投稿的配套资料。
 demining/digital-signature-forgery-attack
CVE-2025-29774漏洞与SIGHASH_SINGLE缺陷如何通过伪造RawTX威胁多重签名钱包的操作方法
 horkimhab/cve-2026-80844
CVE-2026-80844(DirtyAH6)的概念验证与研究仓库,提供教育材料与实验环境搭建指南,用于经授权的漏洞测试。
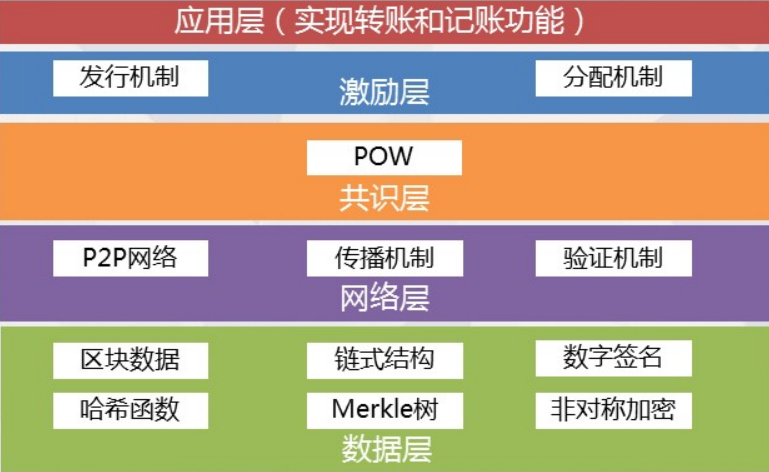 al1ex/blockchainconstruction
区块链安全建设
 horkimhab/cve-2026-83548-cve-2026-83549
用于研究 CVE-2026-83548 和 CVE-2026-83549 的教育性仓库,提供概念验证资源及在隔离环境中进行授权安全测试的指南。
 k0nnect/cve-2026-21440-writeup-poc
poc 和 writeup 针对 cve-2026-21440:@adonisjs/bodyparser 中的一个严重路径遍历漏洞,允许任意文件写入
 partywavesec/invesalius3_vulnerabilities
InVesalius 发现 CVE。CVE-2024-42845、CVE-2024-44825