 #1
 klynezyro/metasploitable2-vapt-report
针对 Metasploitable 2 的全面渗透测试报告与利用链,重点围绕 CVE-2011-2523。
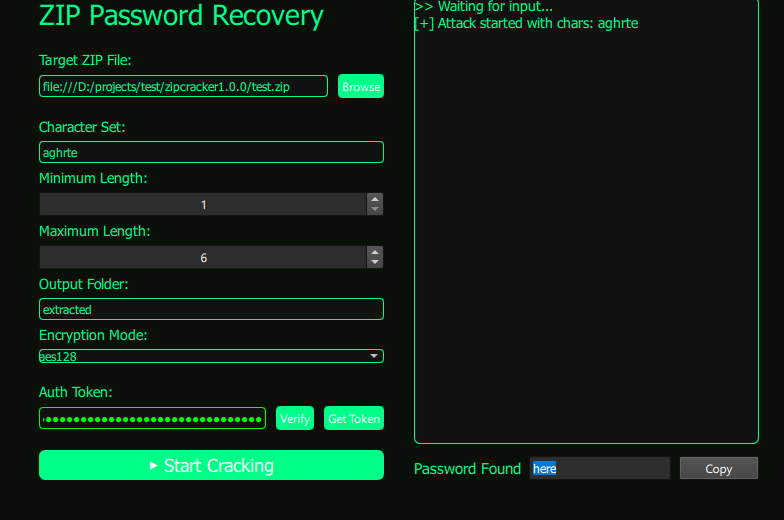 the-hollowclan/zipcracker
一款100%免费的独立ZIP密码恢复工具
 si-ni/cve-2025-29927-proof-of-concept
夺旗挑战:CVE-2025-29927 与命令注入漏洞的组合
 rinaliyeva/metasploitable2-vsftpd-exploitation
项目:在Metasploitable 2上利用vsFTPd 2.3.4后门漏洞(CVE-2011-2523)
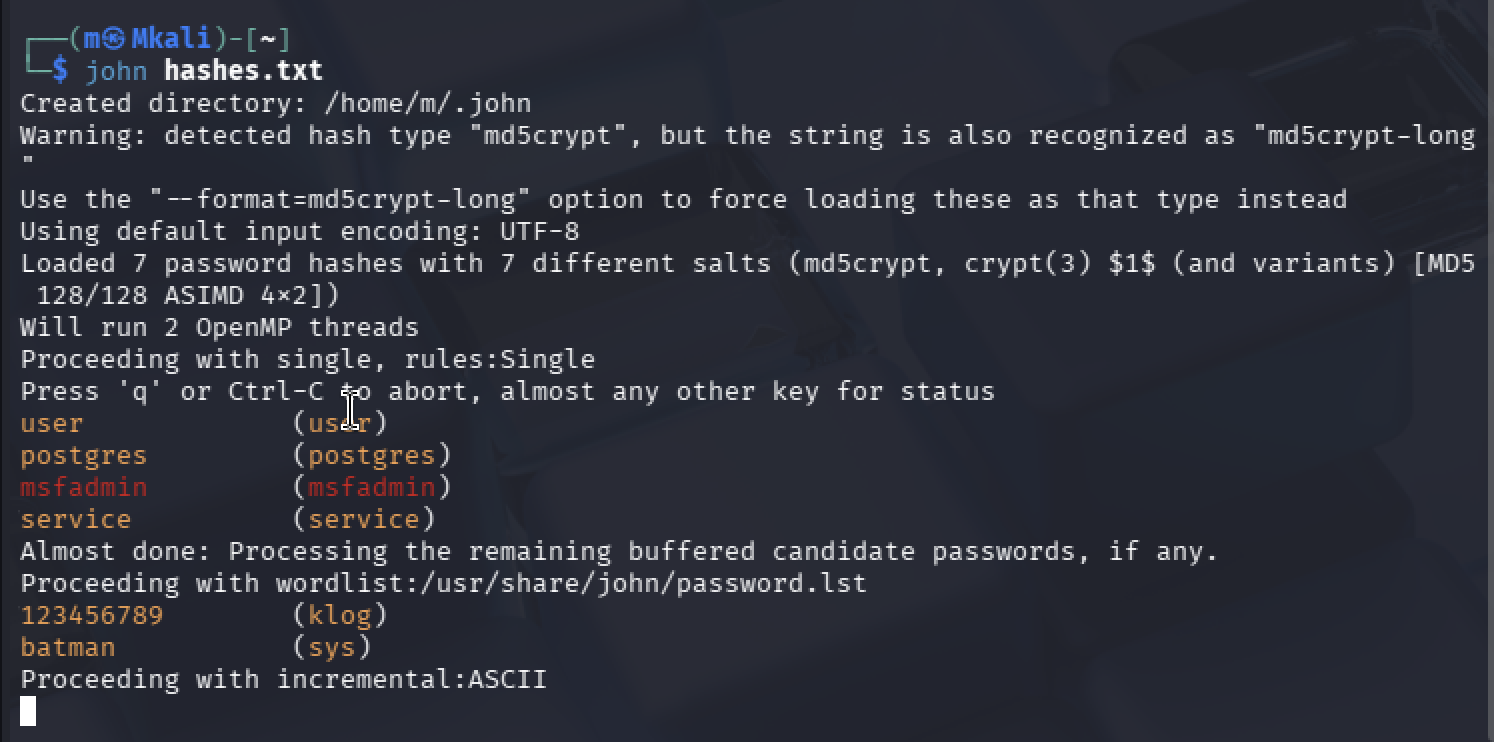 mirza-22144/vulnerability-assessment-exploitation-lab
对在 Apple Silicon 上模拟的遗留 Linux 环境(Metasploitable 2)进行全生命周期渗透测试。演示网络侦察、通过服务后门实现的远程代码执行(CVE-2011-2523)以及加密凭据恢复。
 v0idw1re/htb-pterodactyl-writeup
HackTheBox — Pterodactyl(中等难度/Linux)通关指南。CVE-2025-49132 本地文件包含(LFI)→ pearcmd 远程代码执行(RCE)→ bcrypt 哈希破解 → SSH。通过 CVE-2025-6018(PAM pam_environment 绕过)+…
 crims-on/cve-2021-21239
一个用于利用xmlsec1中漏洞的脚本,该漏洞导致xmlsec忽略已加载的公钥
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
自定义漏洞虚拟机(Ubuntu 14.04),专为教学多阶段渗透测试而设计。包含 10 个相互关联的挑战,涵盖取证、Web 漏洞利用(SQL 注入、XSS)、密码学和内核漏洞利用(OverlayFS/CVE-2015-1328),以实现完整的 root 权限接管。
 jeevananand1202/penetration-test
针对 `IP`(Ubuntu 虚拟机)的完整渗透测试报告。攻击链:目录枚举 → 备份文件发现 → 密码破解 → CMS 文件上传 → 反弹 Shell → 内核权限提升(Dirty Pipe,CVE-2022-0847)。
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
CVE-2024-21413 的案例研究。以 TryHackMe 的 Moniker Link(CVE-2024-21413)房间作为参数。使用 claude code 对 exploit 进行了编辑。
 sallocinavalcante/lab-smb-responder-cve-2024-21413
为漏洞 CVE-2024-214113(MONIKER LINK)创建的渗透测试实验室。
 kl4v3/axiom-protocol
Axiom 的目标是提供一个完全匿名、去中心化且抗审查的社交媒体平台。为实现这一目标,其架构严格区分为协议和客户端两部分。本仓库定义了协议、智能合约以及基于以太坊 Layer 2 网络的标准数据结构。
 shinycolumn/cve-2025-56801
Reolink 桌面应用程序中的 AES-CFB IV 生成漏洞
 jas502n/2024informationsecurityengineer
2024年信息安全工程师、2024InformationSecurityEngineer
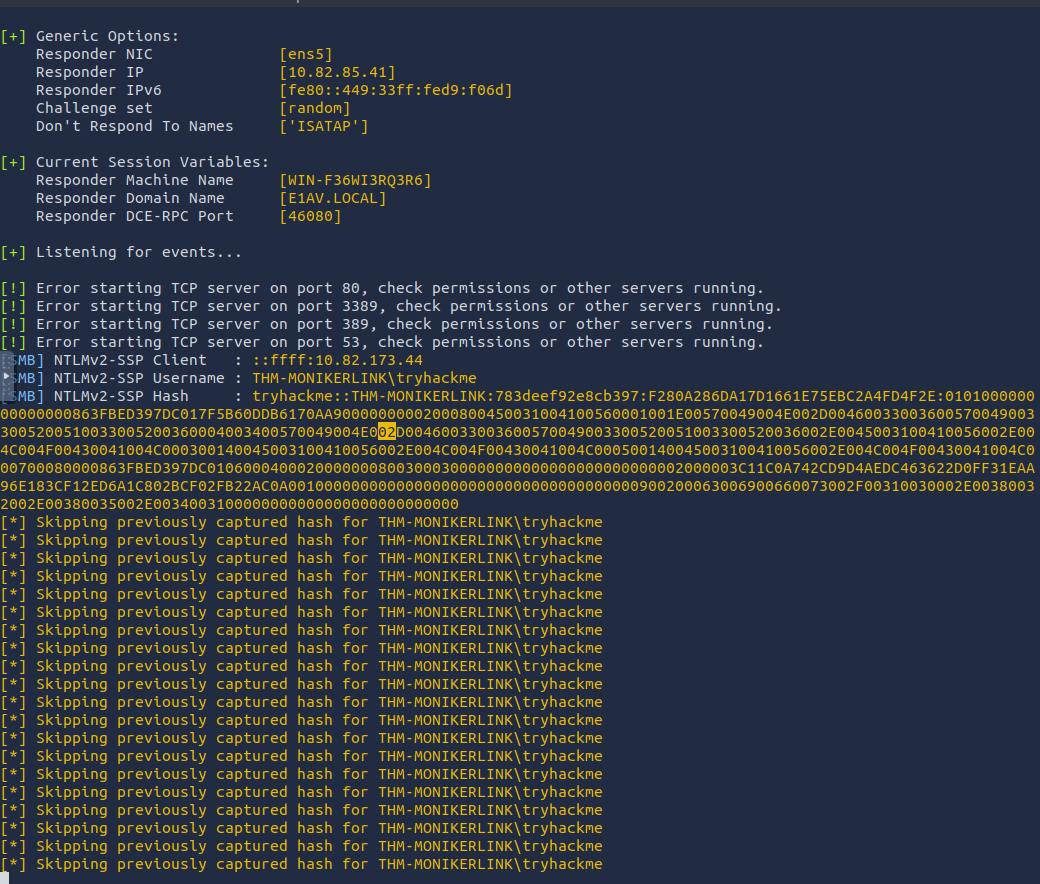 securenetexpert/cve-2024-21413-moniker-link-writeup
# CVE-2024-21413(Moniker Link 漏洞)技术分析
 fbm31/audit-blackbox-web-to-root
Drupal 7服务器的黑盒安全审计。演示完整的杀伤链:SQL注入(CVE-2014-3704)➔ 远程代码执行 ➔ 反向shell ➔ 提权至Root(SUID)。此仓库包含详细的技术报告、漏洞利用证明(PoC)以及保护基础设施的修复措施。
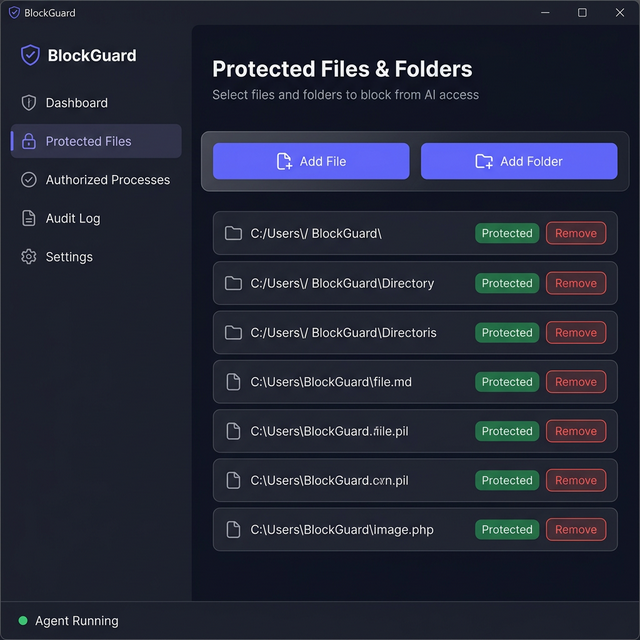 m2l33k/blockguard
BlockGuard 是一款 Windows 数据丢失防护 (DLP) 代理,它在进程级别拦截和控制文件访问。它确保只有经过授权的进程——通过可执行文件路径、加密哈希、Authenticode 签名和完整性级别进行识别——才能读取受保护的文件。