
 #1

 eternityforest/lazymesh
基于互联网全局路由的概念验证型物联网/业余无线电网状网络

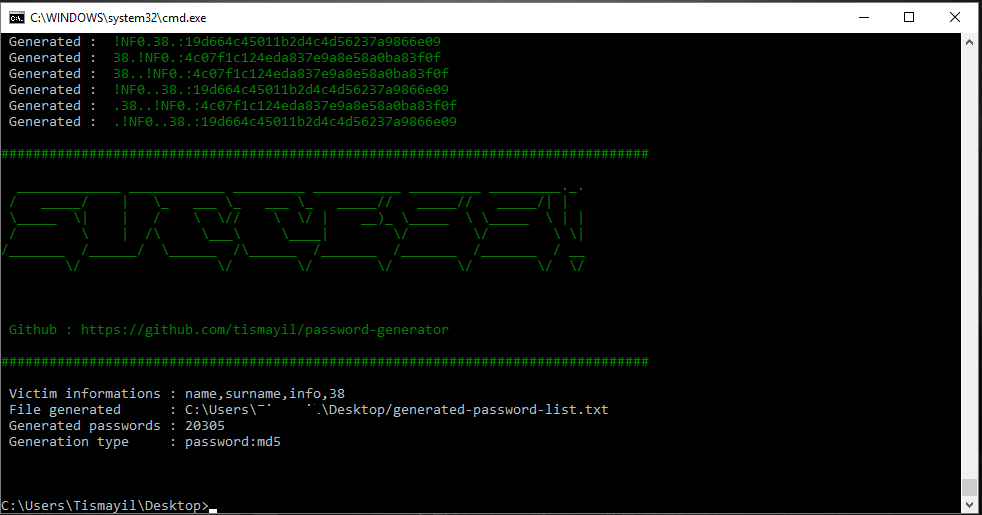 tismayil/password-generator
密码列表生成器,用于暴力破解。
 krishsharma0413/syncord
Syncord 是一款基于 CLI 的文件同步和存储工具,使用 Discord 作为加密文件存储。
 0xxon/cve-2020-0601-plugin
使用 OpenSSL 检测 CVE-2020-0601 利用尝试的 Zeek 包
 umarrehmansiddiqui/cve-2026-0073
针对 Android adbd 无线调试 TLS 认证绕过的概念验证漏洞利用,利用 EC/RSA 密钥类型不匹配来获取未经认证的远程 shell。
 linnemanlabs/glimmer
用于安全研究的对手模拟与C2框架

 vqkro/higernes
一个用 Python 和 C++ 编写的被动式 OSINT 工具包,支持用户名、邮箱、域名、IP、电话号码、哈希值。无需密钥,无需登录。
 voidsecsoftwares/voidsec-proxy
用于SOCKS5代理链、端口扫描、DNS枚举、哈希破解、反向shell生成、隐写术和匿名化的多模块攻击性安全工具包。
 anthophilee/a2sv--ssl-vul-scan
A2SV = 自动扫描 SSL 漏洞: HeartBleed, CCS Injection, SSLv3 POODLE, FREAK... 等 支持的漏洞: [CVE-2007-1858] Anonymous Cipher [CVE-2012-4929] CRIME(SPDY)…
 freax13/cve-2023-31355-poc
针对 AMD SEV-SNP 固件漏洞(CVE-2023-31355)的利用,通过向地址零写入未初始化的 RMP 条目来破坏 UMC 密钥种子,从而解密已退役客户机的任意内存。
 engrbilal992/deaddialect
一个会话唯一的RISC-V ISA——每次启动都说不同的方言。旧的二进制文件变得无效。恶意软件无法持久化。
 balgan/cve-2025-15467
针对CVE-2025-15467的有效DoS及用于测试的docker容器
 roninreilly/wazuh-unauth-chain
Wazuh PoC 串联 CVE-2026-74034 文件读取与 CVE-2026-74041 命令执行;已在 4.14.8 中修复。仅使用 Python 标准库。
 wvllxe/cve-2026-104356-pictshare-weak-delete-code
PictShare < 3.7.1 中通过 rand() 实现的可预测 delete_code(CWE-338)。PoC + 安全公告分析。
 studiomeyer-io/mcp-server-attestation
面向MCP服务器的第二层供应链加固 — Ed25519签名的工具清单、运行时进程派生证明、默认拒绝的参数清理器。防御市场投毒攻击 + CVE-2025-69256 + CVE-2025-61591。
 chakshugupta13/lab
Code artifacts from research paper implementations









