
 #1
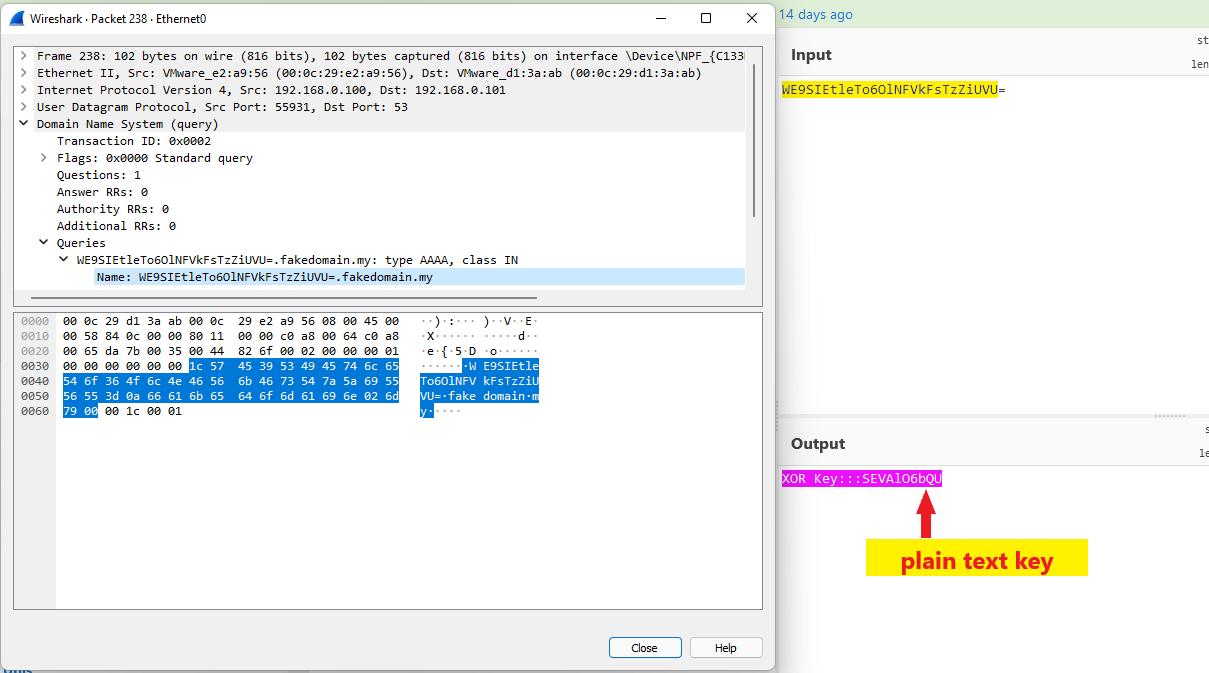
 aniqfakhrul/sharpdnsexfil
一个用于通过DNS使用XOR和非对称加密来外泄文件的C#工具,专为具有受限出站连接的红队演练设计。

 demining/pixnapping-attack-on-android
Pixnapping 攻击:通过漏洞 CVE-2025-48561 危害私钥和助记词,对比特币网络和 Android 基础设施构成新的严重威胁
 guiimoraes/cve-2025-15467
针对 OpenSSL 栈缓冲区溢出漏洞 CVE-2025-15467 的命令执行 PoC

 r3drun3/postfetch
类似于 fastfetch,但专注于安全与隐私。
 tomjwxf/scopeblind-gateway
面向MCP服务器的安全网关,支持每工具策略执行、Ed25519签名审计收据和影子模式日志。支持Cedar、OPA和Cerbos外部策略引擎用于AI代理访问控制。
 amitr12/cybersec
面向红队和渗透测试人员的单文件HTML速查表,具有自动注入攻击者/目标变量、感知操作系统的反向Shell生成器,以及跨7个渗透测试阶段的智能复制命令按钮。
 r00tb1t/cve-2024-21413-poc
Microsoft Outlook 信息泄露漏洞(泄露密码哈希)- CVE-2024-21413 POC
 dovelus/polychrome-rs
关于如何将计算着色器用作 Payload 的 PoC
 jfrog/jfrog-openssl-tools
用于检查 TLS 服务器是否要求客户端证书,以及扫描本地 ELF 二进制文件中是否存在与 CVE-2022-3602 和 CVE-2022-3786 相关的易受攻击 OpenSSL 3.x 代码的 Python 工具。
 cyberjez/pqc-scanner
PQC 网络扫描器是一款专注于量子安全的网络评估工具,可扫描企业环境中的 TLS/SSL 证书,以识别易受未来量子攻击影响的系统。它提供 Windows 可执行文件和 Python 脚本两种形式,便于在各种网络中轻松部署。
 demining/bluetooth-attacks-cve-2025-27840
比特币密码分析:CVE-2025-27840 漏洞存在于 ESP32 微控制器中,通过 Wi-Fi 和蓝牙将使数十亿 IoT 设备面临风险
 jbaines-r7/hook
WatchGuard 认证后任意文件读取 (CVE-2022-31749) 的概念验证
 dozernz/bugstropics
用于 "Hunting Bugs In The Tropics" DEFCON 30 演讲的支持材料
 0x90/cve-2014-0160
Heartbleed 变种
 bakhishovism/vyrulix
面向 Windows 的开源裸机桌面恶意软件分诊与静态威胁情报工作台(MapViewOfFile PE 解析、Capstone 反汇编、capa MITRE 映射,以及 15 秒 Windows Sandbox 引爆)。









