
 #1

 enkomio/brokenflow
一个简单的PoC,通过使用隐藏调用来调用加密的shellcode。
 nccgroup/collaboratorplusplus
增强 Collaborator 的 Burp Suite 扩展,具备上下文捕获、轮询历史,以及针对私有服务器部署的可选 AES 加密认证。

 rawsec/rawsec-cybersecurity-list
精选的网络安全工具和资源清单,涵盖渗透测试、取证、OSINT、Web安全、恶意软件分析、密码学、CTF、实验室和学习路径。
 concinnity-risks/ransomcoinpublic
一款用于从二进制文件中提取加密货币地址和其他入侵指标的DFIR工具。
 cisc0-gif/kitt-lite
基于Python的渗透测试CLI工具
 buybitart/cyclepatrol
用于循环执行步行 Wi-Fi 安全检查并生成证据报告的 Bash 工具。(重新发明的 Wi-Fi WarDriving)
 volexity/donut-decryptor
从 Donut 混淆器样本中提取并解密内部载荷,通过检测加载器 shellcode 特征、解析 DONUT_INSTANCE 结构并转储 DONUT_MODULE 数据。
 mirchr/security-research
安全研究
 0xsch1zo/nullgate
简化间接系统调用使用的库。作为 PoC 的 AV/EDR 绕过相当有趣。
 dcit/perl-cryptx
Perl 加密工具包,通过内置的 LibTomCrypt 库提供对称密码、AEAD 模式、哈希函数、MAC、公钥密码学、密钥派生以及安全随机数生成功能。
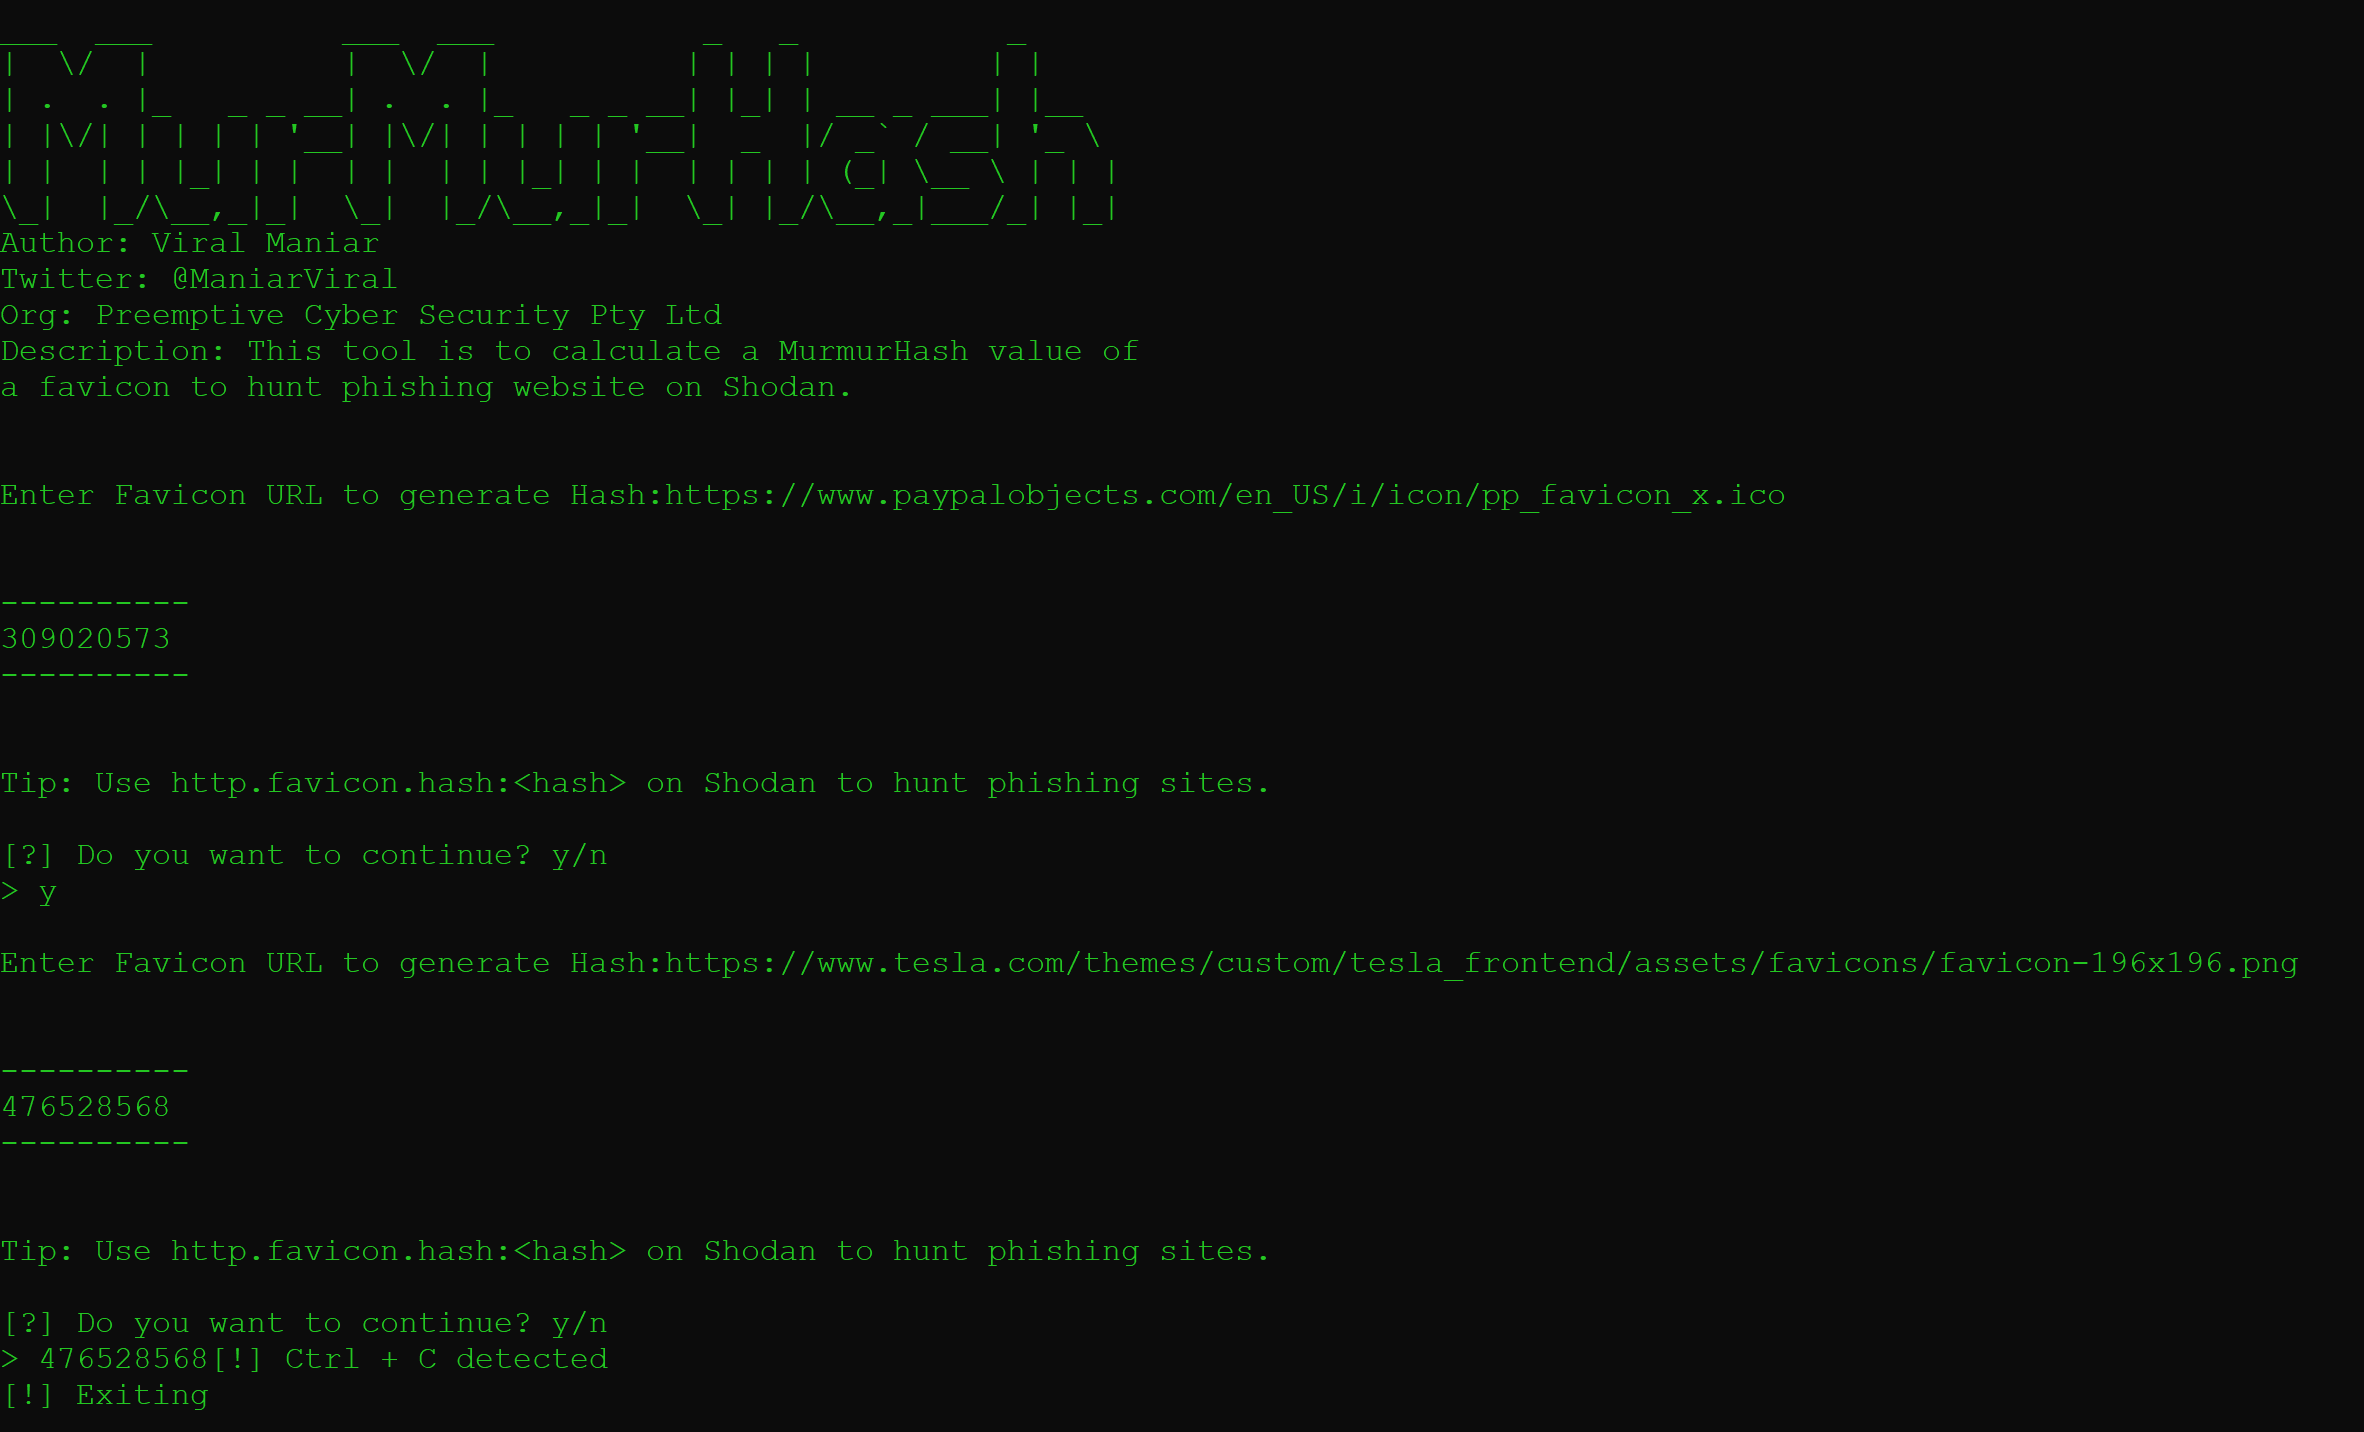 viralmaniar/murmurhash
这个小工具用于计算favicon的MurmurHash值,以便在Shodan平台上搜索钓鱼网站。
 venkatkrishna07/mkdev
可信的本地主机 HTTPS — 本地 CA、/etc/hosts、mDNS 局域网共享、反向代理。将 https://name.local 映射到 localhost:port
 adamlaurie/hdmi-sniff
嗅探HDMI DDC(I2C)流量

 0xade1a1de/mastik
用于在 Intel x86-64 上实现微架构侧信道攻击的 C 工具包,包括 Prime+Probe、Flush+Reload、Flush+Flush、CacheBleed 和 Prime+Abort。
 rench321/sklad
工业级安全代码片段仓库,驻留在系统托盘中。📦 基于 Rust(Tauri v2)和 React 构建。离线优先,AES-256 加密,且支持递归。
 3ndg4me/spraygen
用于密码喷洒的密码列表生成器 - 内置实用功能









