
 #1

 rjw57/hdcp-genkey
从泄露的主密钥生成HDCP源端和接收端密钥
 bishopfox/forticrack
解密加密的Fortienet FortiOS固件镜像

 a-d-team/grafanaexp
Grafana 未授权任意文件读取漏洞(CVE-2021-43798)的利用工具,可自动爆破插件/提取 secret_key/解密数据源信息。
 iaga-team/iaga-sentinel
面向AI代理的加密签名、可重放验证的证据层。管理循环中的操作,生成链接到哈希链追加日志的Ed25519签名收据,并支持欧盟AI法案第12条记录保存和附件IV文档。
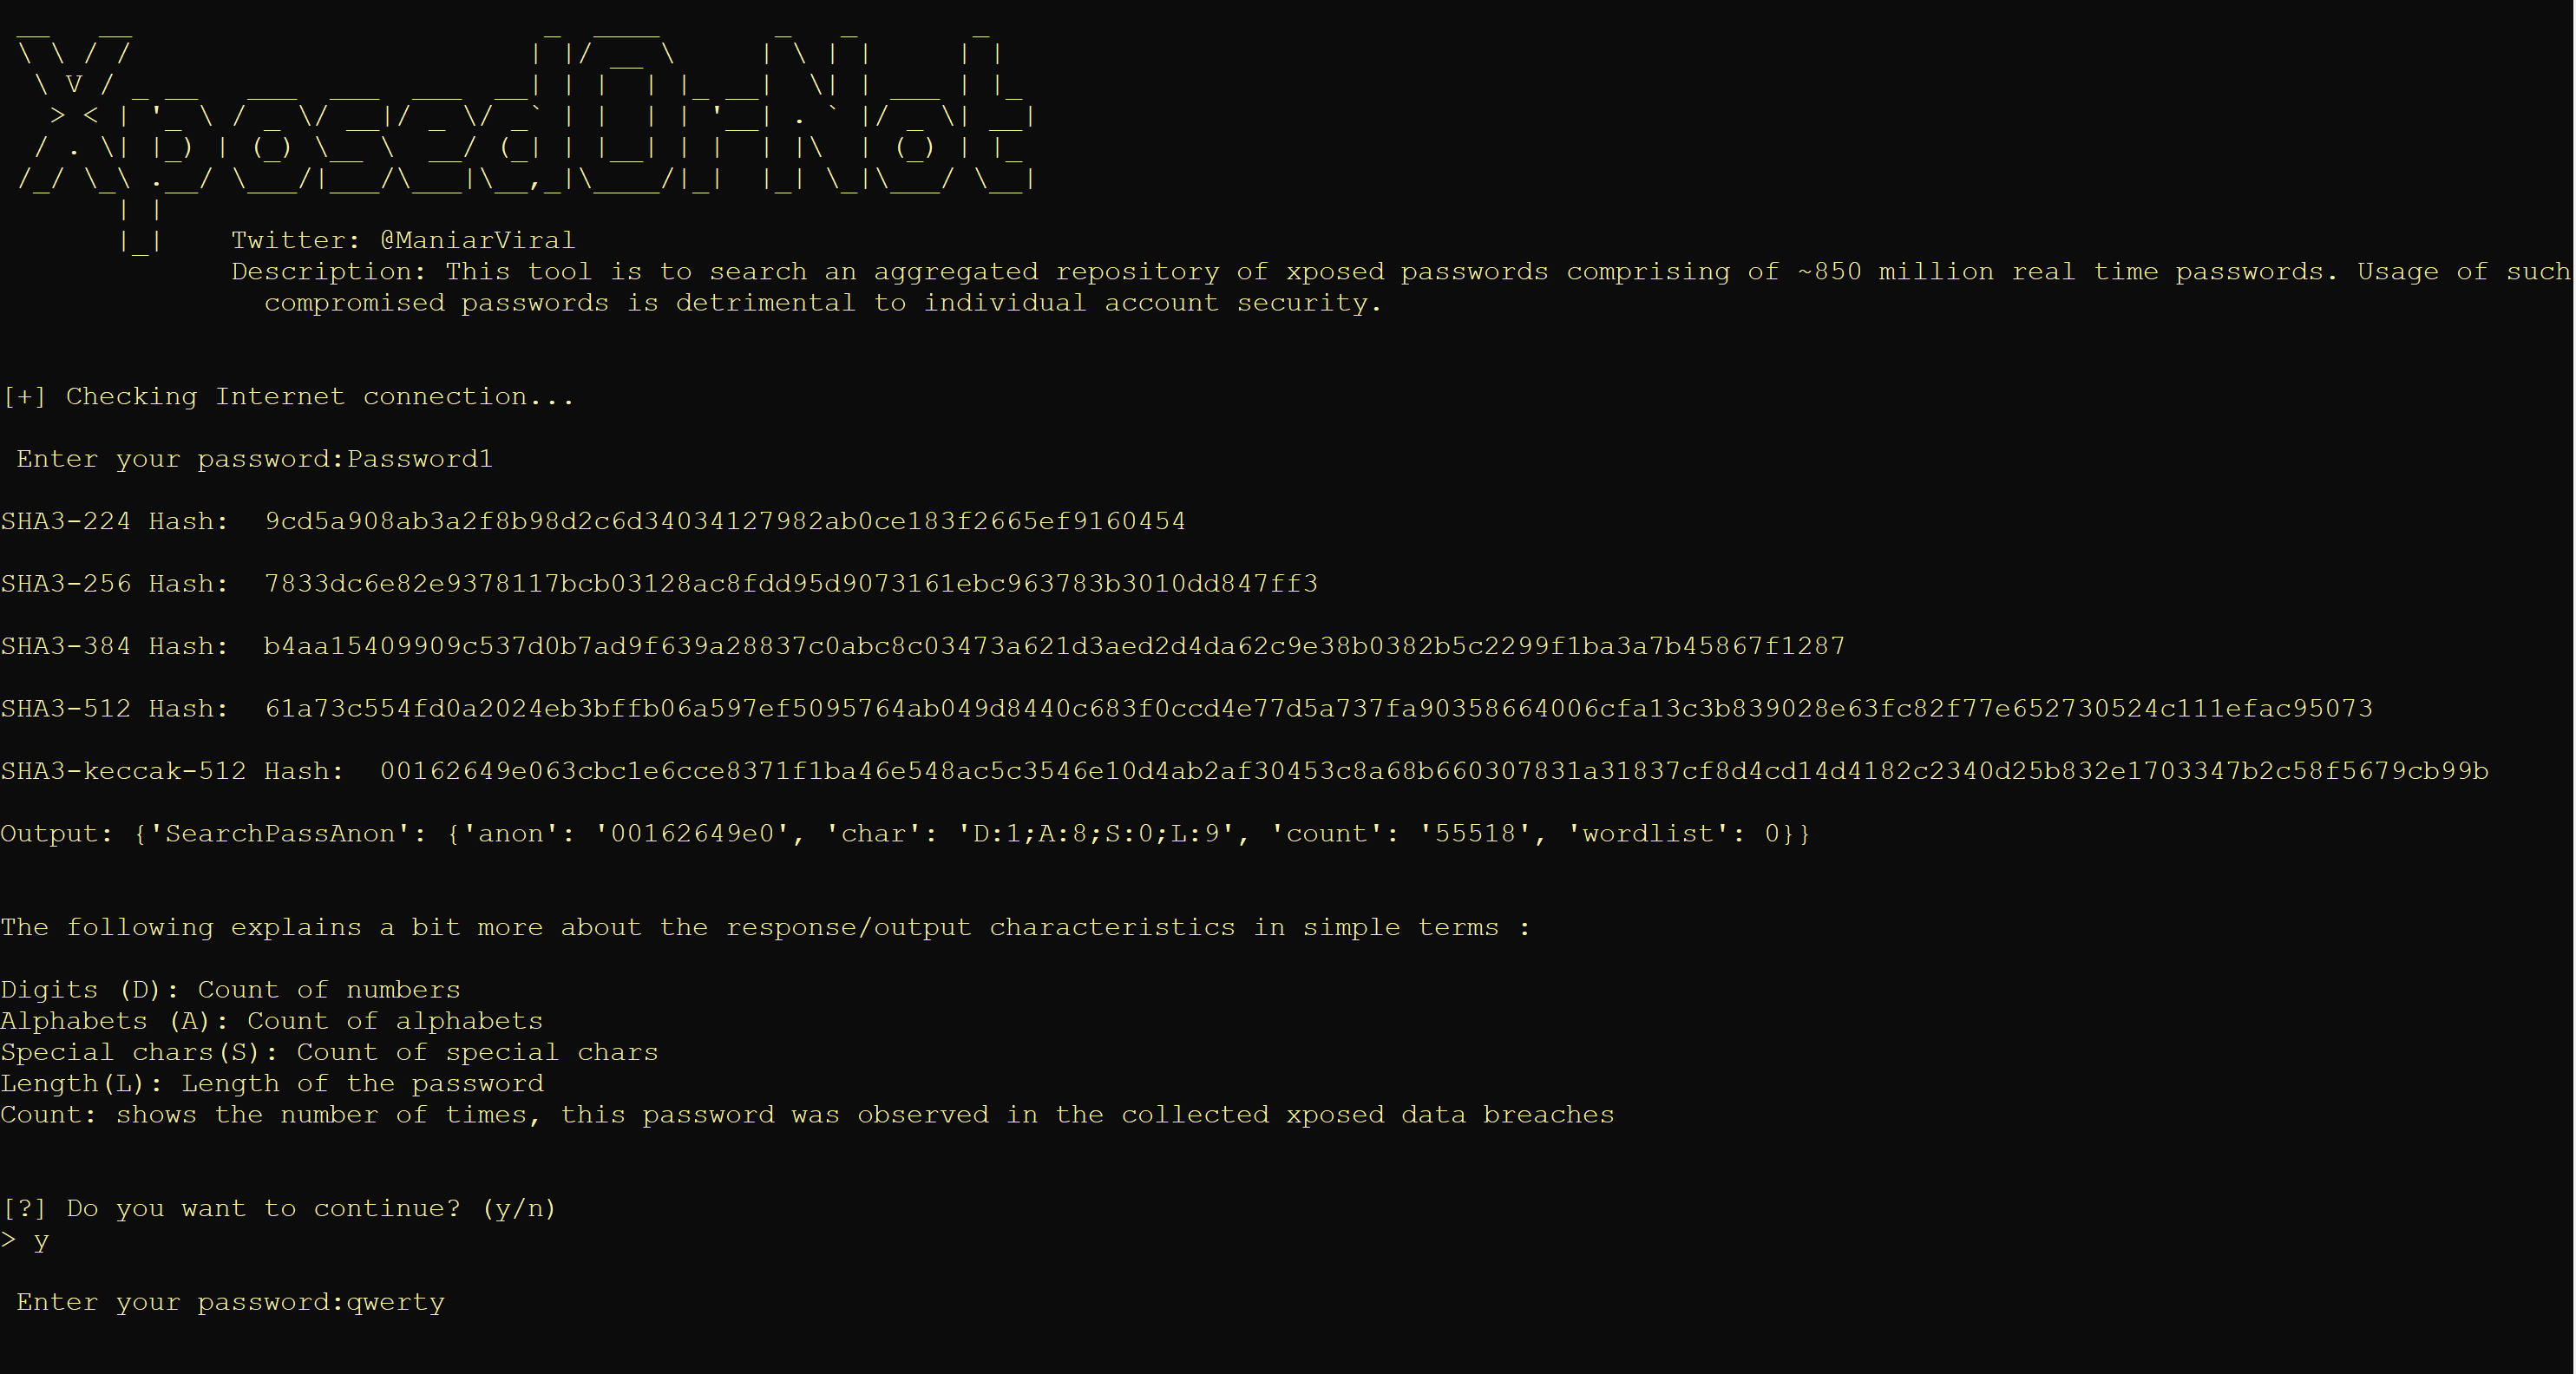 viralmaniar/xposedornot
XposedOrNot (XoN) 工具用于搜索一个包含约8.5亿个真实密码的已暴露密码聚合仓库。使用此类泄露的密码对个人账户安全有害。
 colmmacc/cve-2022-3602
CVE-2022-3602 的技术深度剖析与反POC,该漏洞是 OpenSSL 3.0.x 中 punycode 缓冲区溢出,包含复现脚本、栈分析及编译器缓解措施评估。
 pelock/simple-polymorphic-engine-spe32
为加密数据生成独特的变形解密代码,使用随机选择的指令和密钥,并生成垃圾操作码。采用32位MASM汇编编写。
 microsoft/symcrypt-openssl
用于 SymCrypt 密码库的 OpenSSL 引擎
 jehadalqurashi/blackdir-framework
Web应用漏洞扫描器
 codingo/minesweeper
一个Burpsuite插件(BApp),用于辅助检测从超过23000个恶意加密货币挖矿域名加载的脚本(加密货币劫持)。
 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - “wp2shell”:WordPress 核心中的未认证 RCE
 taherio/redi
用于设置 CobaltStrike 重定向器(nginx 反向代理、Let's Encrypt)的自动化脚本
 billythegoat356/kramer
下一代 100% Python 混淆器。
 jimywork/cromos
Cromos 是一款用于从 Chrome 网上应用店下载合法扩展,并在应用程序后台注入代码的工具。
 ibnaleem/rules
精心整理的 Hashcat 密码破解规则集合,附带基准测试数据,旨在帮助红队和渗透测试人员高效破解复杂密码。









