 #1
 we1h0/securitymanageframwork
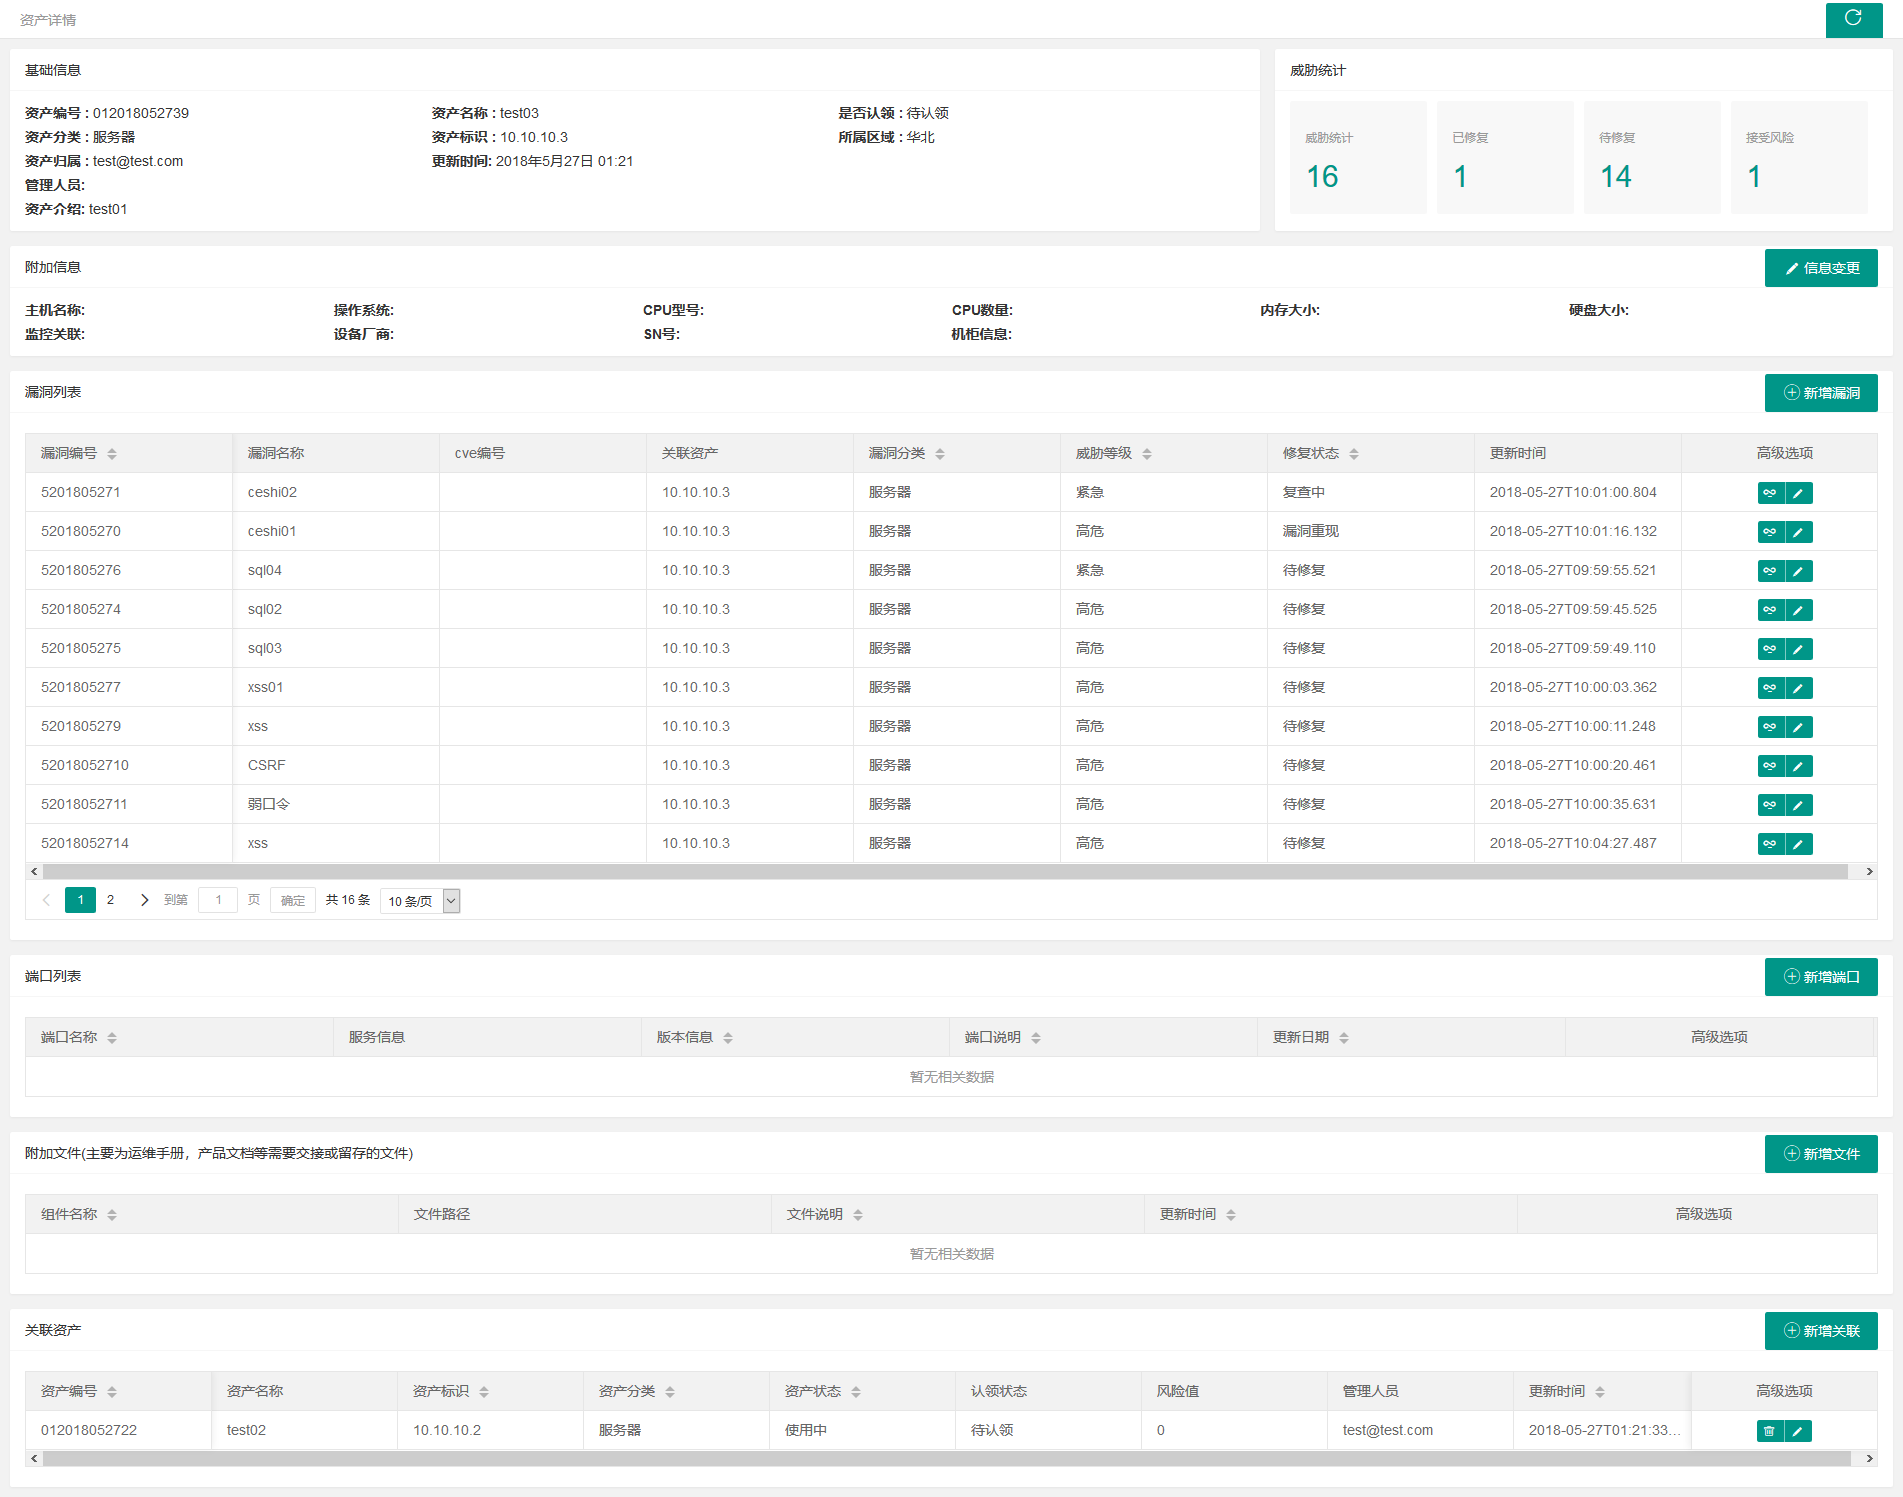
Security Manage Framwork 是一个面向企业内网的安全管理平台,包含资产管理、漏洞管理、账户管理、知识库管理、安全扫描自动化等功能模块,可用于内部安全管理。该平台旨在帮助安全人员较少、业务线复杂、周期性检查困难且自动化程度低的甲方,更好地实现内部安全管理。
 frizb/hashcat-cheatsheet
用于 OSCP/渗透测试的 Hashcat 参考:涵盖哈希识别、Linux、Windows、压缩包、数据库、Kerberos 票据的破解语法以及基于规则的攻击。
 nuid/nebulousad
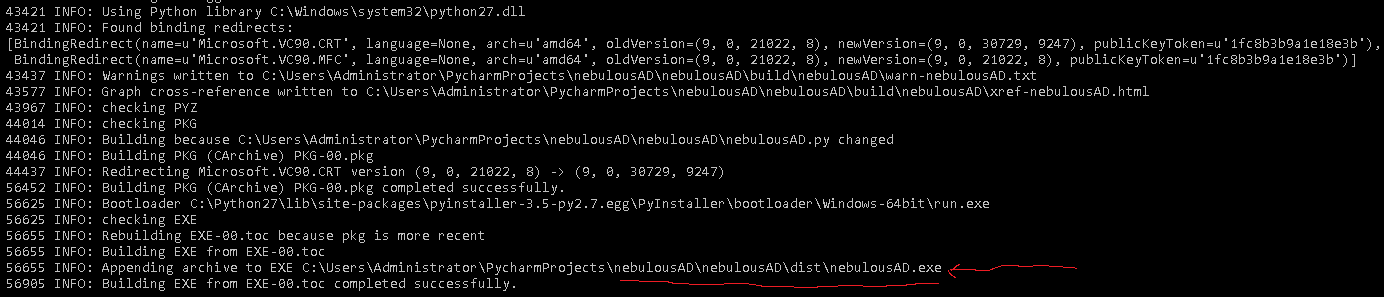
NebulousAD 自动化凭据审计工具。
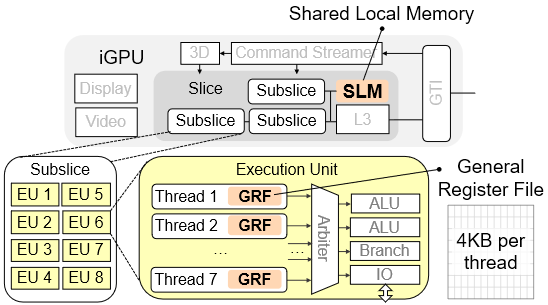 he-wenjian/igpu-leak
[CVE-2019-14615] iGPU泄漏:英特尔集成GPU上的信息泄漏漏洞
 sharadkumar97/osint-spy
执行对电子邮件/域名/IP地址/组织的OSINT扫描,使用OSINT-SPY。它可以被数据挖掘者、信息安全研究员、渗透测试人员和网络犯罪调查人员使用,以查找关于其目标的深层信息。如果您想询问任何事情,请随时通过[email protected]与我联系。
 alex-seymour/cve-2020-10560-key-recovery
概念验证漏洞利用程序,可恢复 OSSN 5.3 及以上版本的 site_key,利用 CVE-2020-10560 任意文件读取漏洞。

 freelan-developers/freelan
freelan 的主仓库。
 jigerjain/interview_tips
我经历过的网络安全面试问题总结,希望对你有帮助
 gremwell/cve-2020-0601_poc
针对CVE-2020-0601(Windows CryptoAPI欺骗漏洞)的概念验证利用工具,可生成伪造的CA证书以拦截HTTPS流量,并附带详细源代码解析椭圆曲线攻击原理。
 apodlosky/poc_curveball
针对“CurveBall”CVE-2020-0601 的 PoC
 eastmountyxz/cve-2020-0601-exp
这资源是作者复现微软签字证书漏洞CVE-2020-0601,结合相关资源及文章实现。推荐大家结合作者博客,理解ECC算法、Windows验证机制,并尝试自己复现可执行文件签名证书和HTTPS劫持的例子。作为网络安全初学者,自己确实很菜,但希望坚持下去,加油!
 0xxon/cve-2020-0601-plugin
使用 OpenSSL 检测 CVE-2020-0601 利用尝试的 Zeek 包
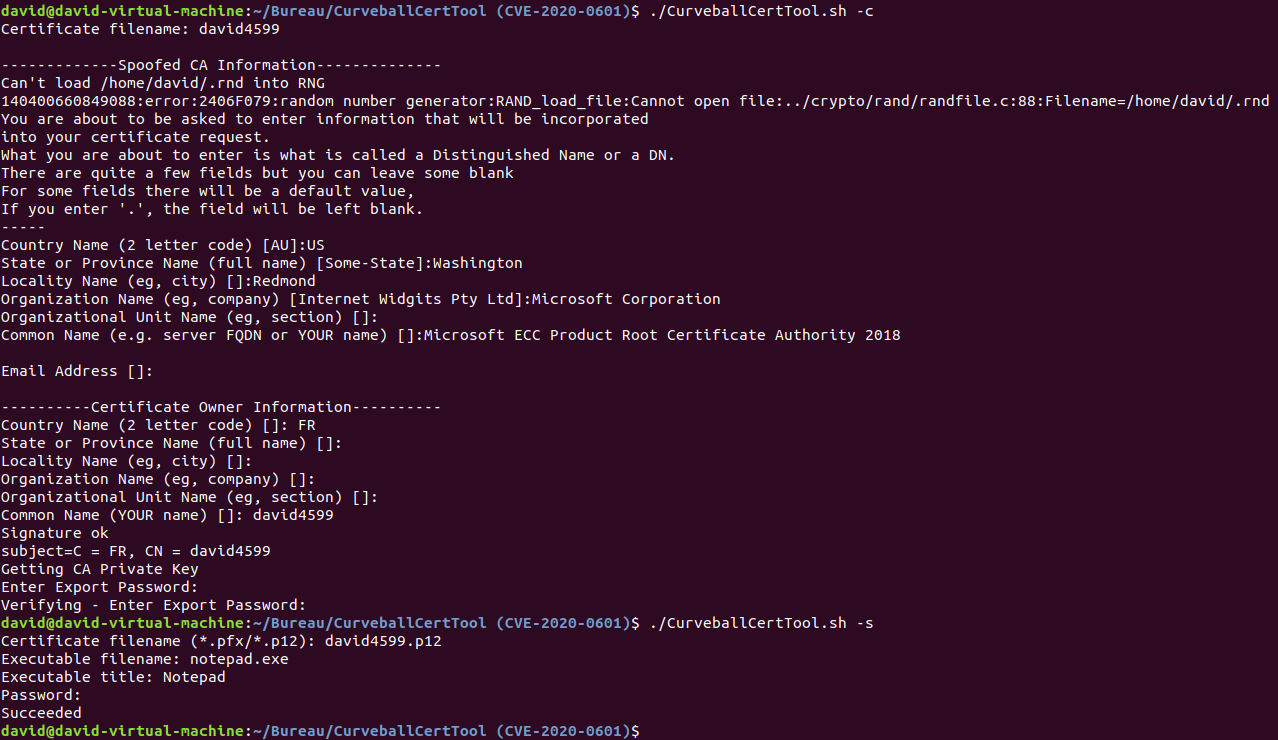 crackercat/curveballcerttool
针对 CVE-2020-0601 漏洞(代码签名)的 PoC
 blueteamsteve/cve-2020-0601
CVE-2020-0601 资源的精选列表
 rruzi/awesome-cve-2020-0601
😂一份精心整理的CVE-2020-0601相关仓库列表。