 #1
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - 所有有效载荷具有相同的MD5哈希值
 kira2040k/redbloodc2
Node.js 命令与控制服务器,具备 FUD 载荷生成、加密通信、会话管理以及用于数据窃取和 Windows 持久化的模块。
 kimci86/bkcrack
使用Biham和Kocher的已知明文攻击破解旧版Zip加密。
 tls-attacker/tls-scanner
针对渗透测试人员和研究人员自动化的TLS服务器和客户端配置扫描器。评估密码套件、协议版本和安全指南,具有可自定义的扫描深度和机器可读输出。
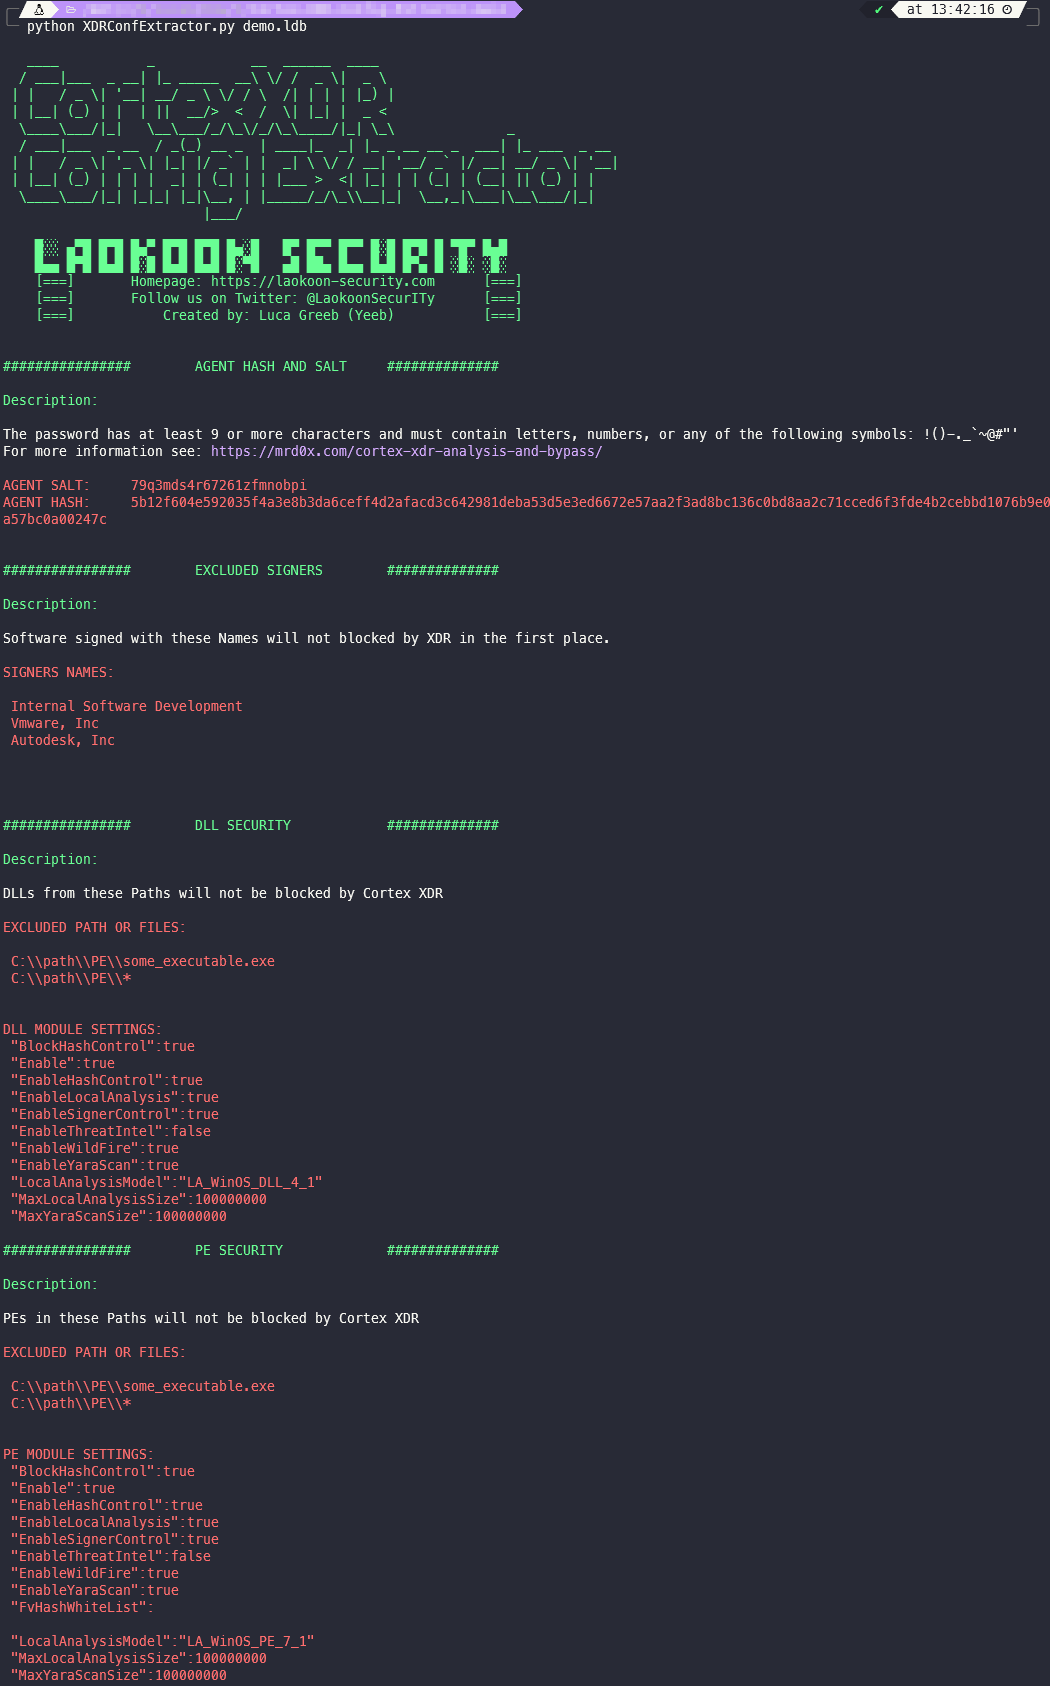 laokoon-security/cortex-xdr-config-extractor
解析Cortex XDR代理数据库锁定文件,以提取代理设置、卸载密码哈希/盐以及安全排除项,用于红队评估和配置审计。
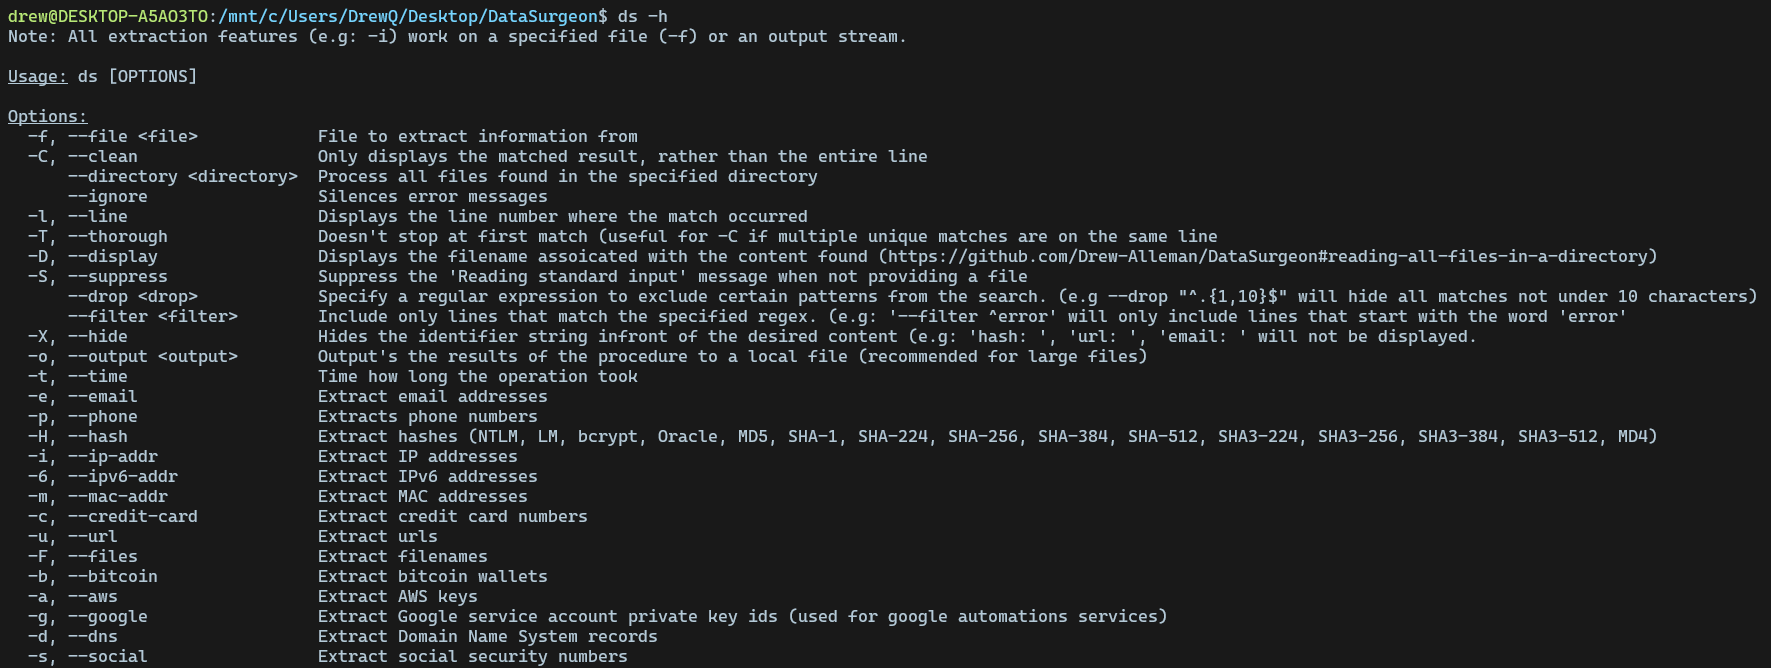 drew-alleman/datasurgeon
快速从文本中提取IP地址、电子邮件地址、哈希值、文件、信用卡号、社会安全号码以及更多信息。
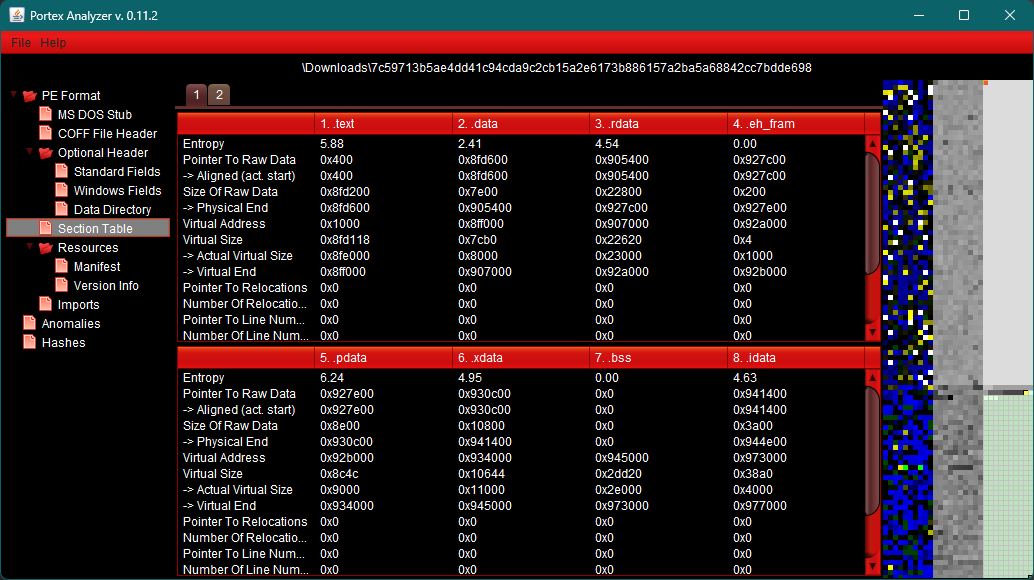 struppigel/portexanalyzergui
Graphical interface for PortEx, a Portable Executable and Malware Analysis Library
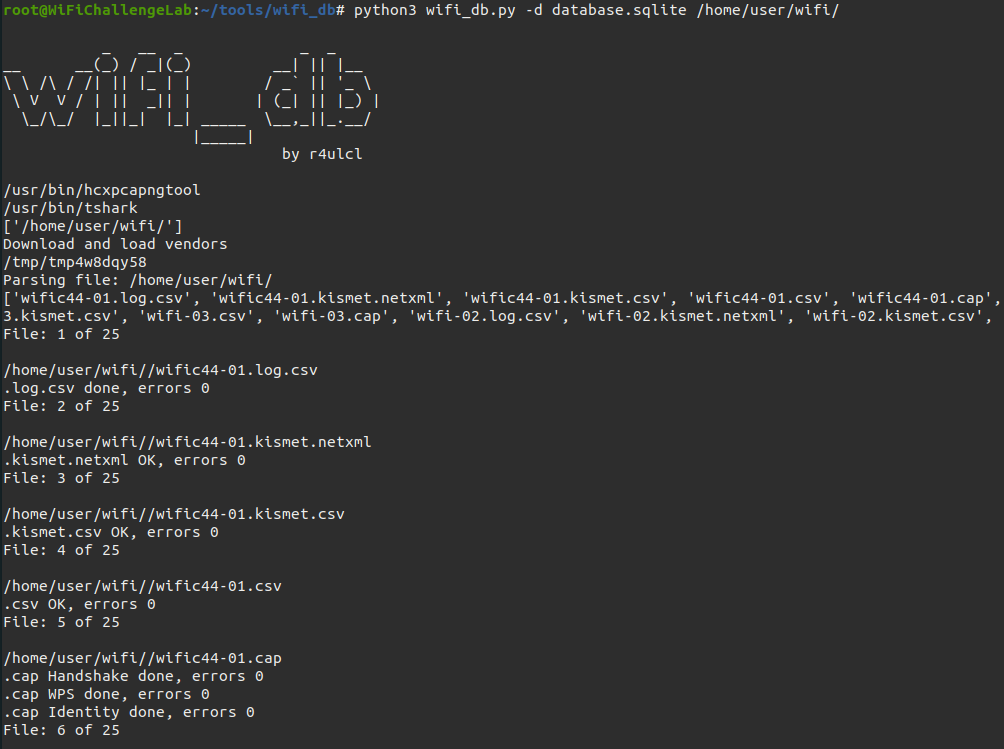 r4ulcl/wifi_db
Script to parse Aircrack-ng captures into a SQLite database and extract useful information like handshakes, MGT identities, interesting relations…
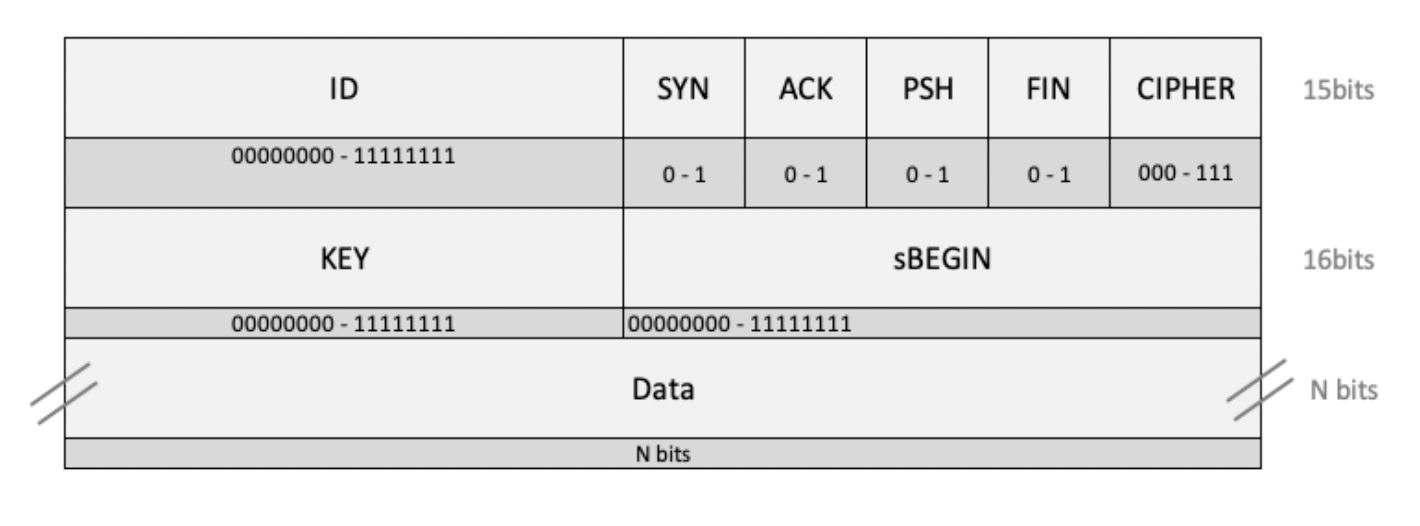 telefonica/sdk-sms-stack
提供基于GSM SMS的TCP/IP类特性框架,采用AES+CTR加密,支持在TypeScript、Python和Android之间实现安全有序的设备间消息流。
 ciscocxsecurity/creddump7
离线Windows凭证提取工具,可从注册表配置单元中提取LM/NT哈希、缓存的域密码和LSA机密,无需依赖系统交互。
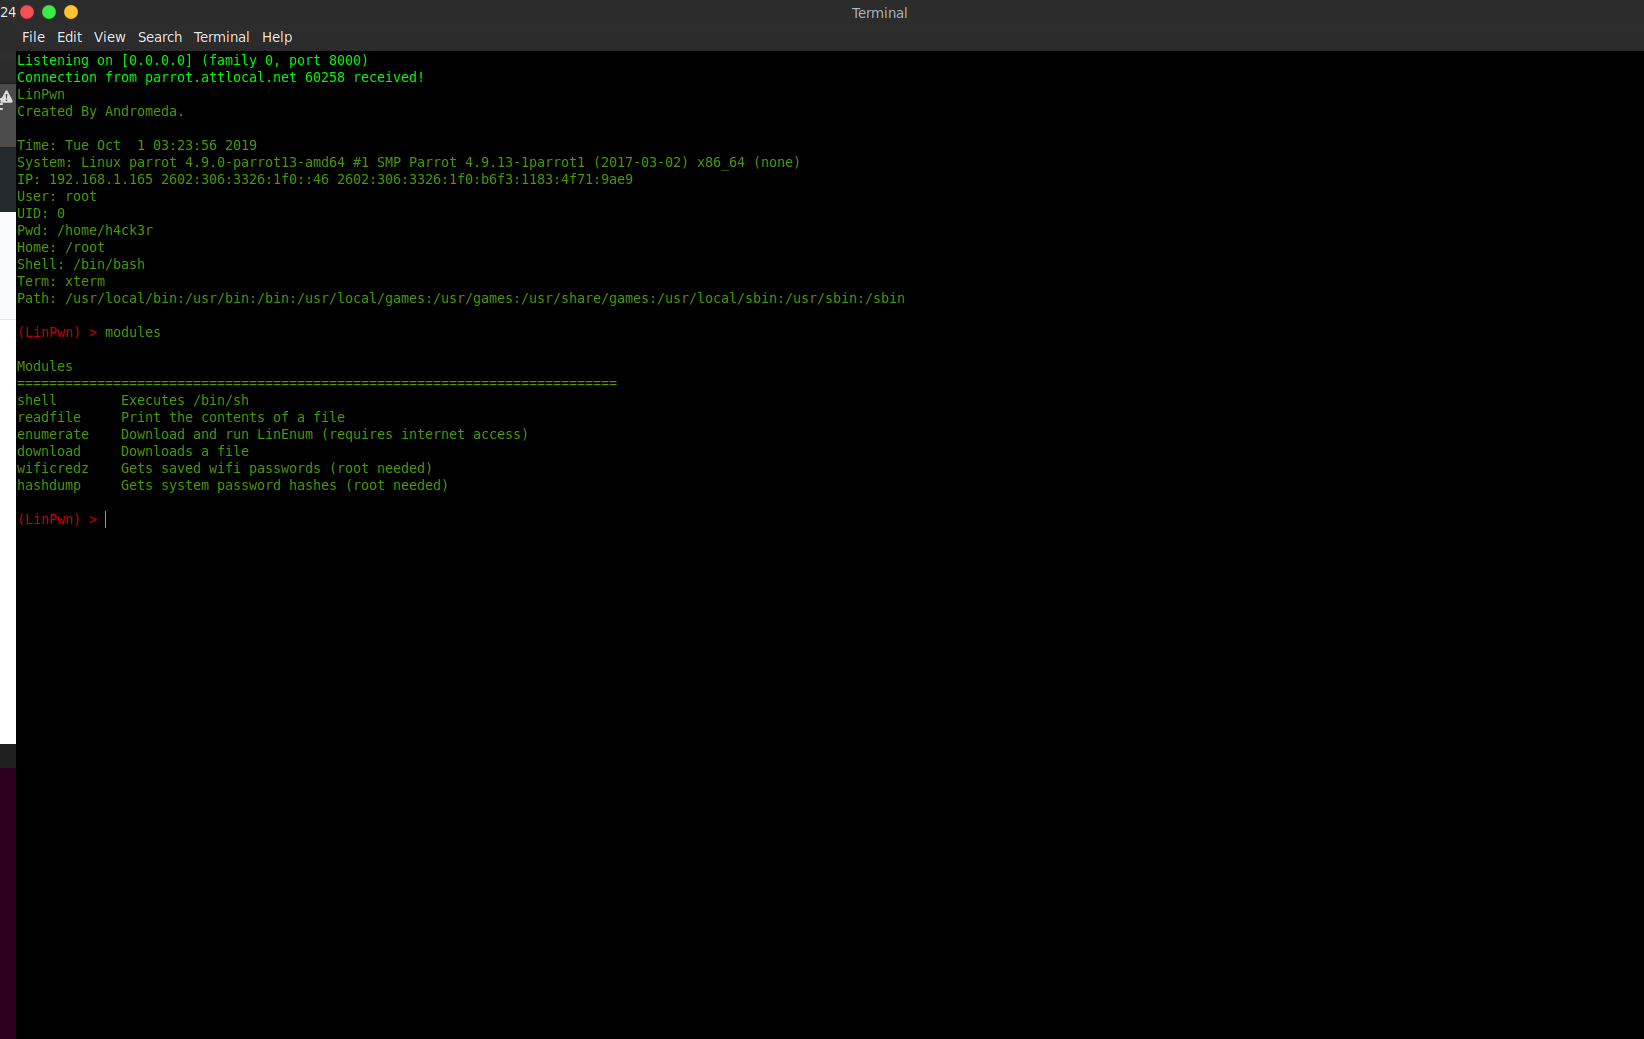 andromeda1957/linpwn
交互式后渗透工具,用于Linux权限提升、枚举、文件外泄和通过反弹shell获取凭证。
 thatcherclough/betterbackdoor
一个拥有众多功能的后门。
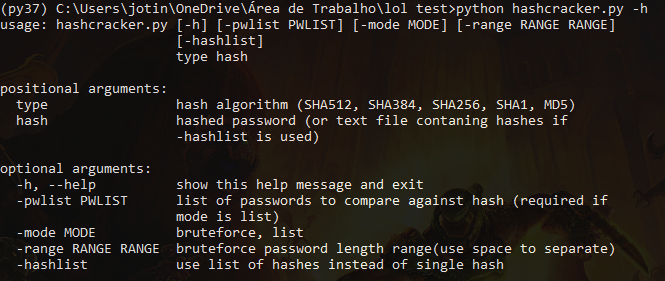 joaovdonaton/hashcracker
基于Python的哈希破解工具,支持SHA512、SHA256、SHA1、MD5等。具有哈希类型自动检测、暴力破解和密码列表模式,可用于单个或批量哈希破解。
 aaaguirrep/offensive-docker
Offensive Docker 是一个包含常用攻击工具镜像,用于快速轻松创建环境以对目标进行评估。
 jasondrawdy/memorymapper
轻量级库,允许通过用户指定的进程注入或自注入的方式,将本机程序集和托管程序集映射到内存中。
 jehadalqurashi/blackdir-framework
Web应用漏洞扫描器
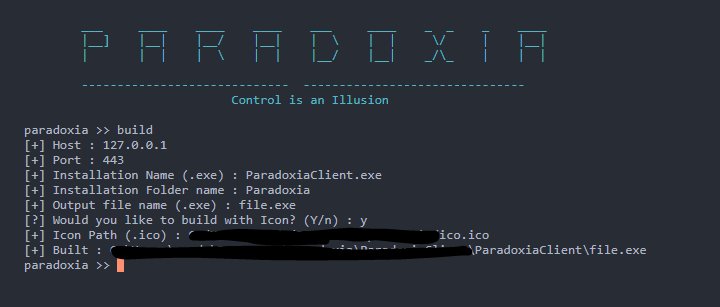 quantumcore/paradoxiarat
ParadoxiaRat : 原生Windows远程访问工具。