
 #1
用于扫描、保护和强化Docker、Kubernetes和容器化环境的工具。
Kitploit 推荐
 opsxcq/exploit-cve-2016-8016-25
McAfee Virus Scan for Linux 多个远程漏洞 (CVE 2016-8016, CVE 2016-8017, CVE 2016-8018, CVE 2016-8019, CVE 2016-8020, CVE 2016-8021, CVE 2016-8022, CVE…
 mauroeldritch/gevaudan
针对 Red Hat / GlusterFS CVE-2018-1088 和 CVE-2018-1112 的利用工具,曾在拉斯维加斯 DEF CON 26 大会上展示!
 brompwnie/cve-2019-1002101-helpers
用于 CVE-2019-1002101 的 PoC 辅助脚本和 Dockerfile
 joaovicdev/exploit-cve-2026-87902
针对 CVE-2026-87902 的漏洞实验环境(Docker)+ Python PoC —— WordPress Core 中未经身份验证的路径遍历(page-template -> LFI -> 条件性 RCE)。仅限教育/授权用途。
 atlasvector/kestra-cve-2026-53576
针对 Kestra 中未认证 RCE 漏洞 CVE-2026-53576 的端到端复现与跨层检测——在基础 PoC 之上进一步展示,一个常见的 Docker socket 错误配置如何将容器 root 权限升级为对宿主机的完全控制。
 cmnatic/dockerized-cve-2019-14287
CVE-2019-14287漏洞的容器化与可部署利用。更多信息请查看README.md。
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Sorami 技术报告的证据与数据,内容涉及 Kubernetes 上 15 个 AI 服务、向量数据库和 MCP Helm chart 的安全默认配置。
 damnkrishna/cve-2025-32433-lab
Erlang/OTP SSH 服务器中 SSH 协议消息处理存在缺陷,恶意行为者可在没有有效凭据的情况下未经授权访问受影响系统并执行任意命令
 murrez/cve-2026-100835
针对 CVE-2026-100835 的 Python PoC:审计 Contrast 清单中的 AllowedChipIDs/AllowedPIIDs,检测版本,并探测 Coordinator 端点以评估 aTLS 证明中继风险。
 abhaybansal16/cve-2025-55182-lab
基于 Docker 的实验环境,复现 CVE-2025-55182(React2Shell),即 React Server Components Flight Protocol 中的未授权 RCE 漏洞,包含 PoC 利用脚本及修复版本对比。
 fabriziosalmi/tanstack-compromise-checker
用于检测TanStack npm供应链攻击指标的Shell脚本 (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 cirocosta/lighty-sqlinj-demo
针对 lighttpd 的 mod_mysql_vhost 中 CVE-2014-2323 SQL 注入漏洞的教育性利用演示,附带基于 Docker 的实验室,用于动手进行漏洞分析与修补。
 sdodson/cve-2026-46595-proof
Go 概念验证,演示 golang.org/x/crypto/ssh 中的 CVE-2026-46595,通过剥离二进制文件的符号检查和镜像扫描来验证存在漏洞的 NewServerConn 用法。
 grepular/foxcage
Run Firefox in a rootless Podman container with dropped capabilities, isolated networking, and ephemeral storage to contain sandbox escapes and…
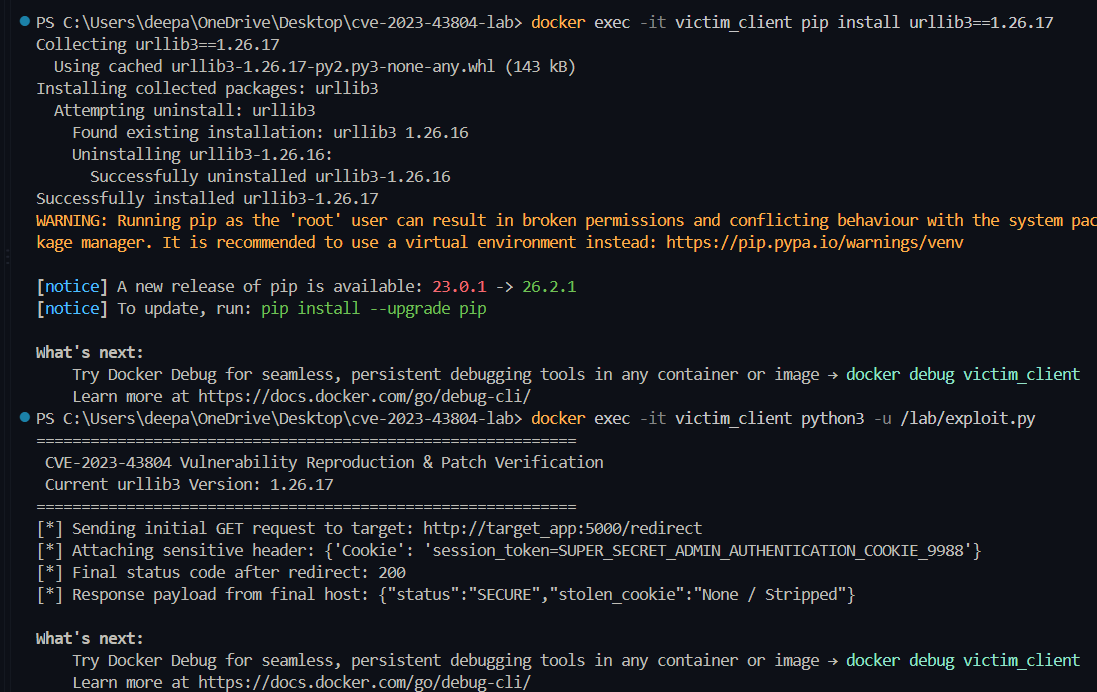 deepanshu-khurana/cve-2023-43804
容器化三层实验环境,通过跨源重定向复现 CVE-2023-43804 urllib3 cookie 泄露,包含漏洞利用脚本和补丁验证。
 ankur-katiyar/log4j-docker
用于 Log4j 漏洞 POC(Log4j (CVE-2021-44228 RCE 漏洞))的 Docker 镜像和 k8s YAML 文件
 shambhavim18/cve-2019-15107-lab
基于Docker的实验室,演示CVE-2019-15107,即Webmin未认证RCE漏洞,涵盖部署、利用、检测和修复。
 pbxqdown/portclue
解释为什么某个 Linux TCP 端口可能可达或不可达








