
 #1

 wazuh/wazuh
Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
 google/gvisor
通过用户空间应用内核将容器沙箱化,该内核拦截系统调用、限制宿主机内核访问,并通过 OCI 运行时与 Docker/Kubernetes 集成。

 complianceascode/content
生成 SCAP、Ansible、Bash 和 CEL 安全内容,用于 Linux 主机、容器和 Kubernetes 的合规性评估与自动化加固。
 nvidia/nemoclaw
在 NVIDIA OpenShell 内通过受管理的推理更安全地运行如 Hermes、LangChain Deep Agents 和 OpenClaw 等代理。
 domcyrus/rustnet
针对终端进行按进程的网络监控,具备深度包检测功能。跨平台,沙箱化。
 jumpserver/jumpserver
JumpServer是一个开源的特权访问管理(PAM)平台,为DevOps和IT团队提供通过Web浏览器按需安全访问SSH、RDP、Kubernetes、数据库和RemoteApp端点的能力。
 nvidia/openshell
面向自主 AI 代理的沙箱运行时,通过声明式 YAML 策略强制执行文件系统、网络和进程约束,并支持端点绑定的凭据注入。
 chaos-mesh/chaos-mesh
一个面向 Kubernetes 的混沌工程平台。
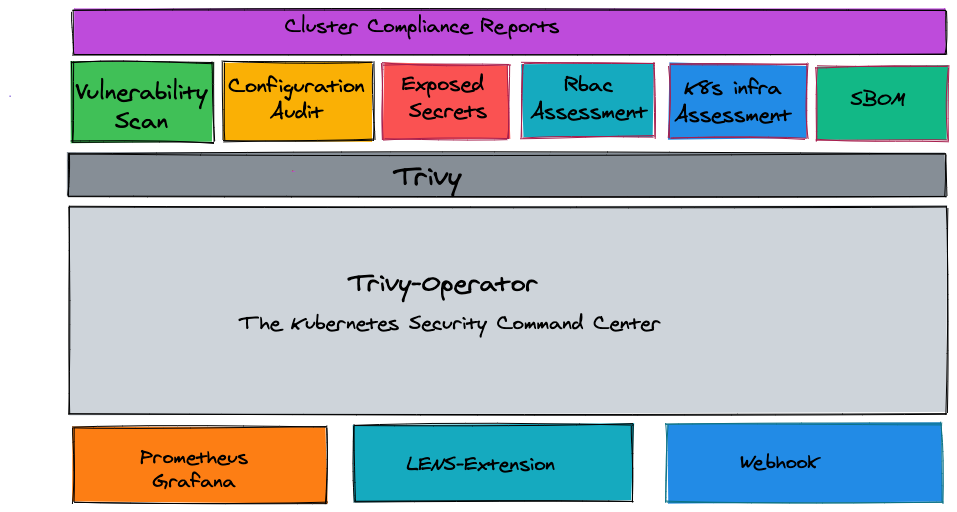 aquasecurity/trivy-operator
Kubernetes 原生安全 Operator,使用 Trivy 自动执行漏洞扫描、配置审计、密钥检测、RBAC 分析与合规性报告。
 moltis-org/moltis
一个用Rust编写的安全持久个人代理服务器。单一二进制文件,沙箱执行,多提供商LLM,语音,记忆,Telegram,WhatsApp,Discord,Teams和MCP工具。设计安全,运行在您的硬件上。
 stackrox/stackrox
StackRox Kubernetes安全平台对容器环境进行风险分析,提供可见性和运行时警报,并提供建议以通过加固环境来主动提高安全性。
 tencent/ai-infra-guard
一个全栈 AI 红队平台,通过 Agent Scan、Skills Scan、MCP scan、AI Infra scan 和 LLM 越狱评估来保障 AI 生态系统的安全。
 kata-containers/kata-containers
Kata Containers 是一个开源项目和社区,致力于构建轻量级虚拟机(VM)的标准实现,其使用体验和性能表现与容器相似,但提供了虚拟机的工作负载隔离和安全优势。https://katacontainers.io/









