
 #1

 tpower2112/writing-sample-1
CVE-2021-44228 Log4j 摘要
 invaderslabs/cve-2024-20666
用于解决 Windows 恢复环境中 CVE-2024-20666 补丁失败问题的指南和自动化 PowerShell 脚本,通过调整恢复分区大小并应用 KB5034441。
 danindiana/cve-2026-32746-mitigation
CVE-2026-32746 的自动化缓解工具,提供原子回滚、多防火墙支持(UFW、firewalld、nftables、iptables),以及针对 Linux 系统的纵深防御修复。
 abdullahaligun/reachability-check
基于浏览器的网络连通性检查器,用于测试防火墙规则、访问限制和企业策略合规性。支持基于JSON的服务包和规则集的HTTP Fetch和Image Ping测量。
 cyberdudebivash/cyberdudebivash-5g-core-key-rotation-ghost-admin-auditor
生产级工具,用于检测与修复 CVE-2026-0622(5G 核心软件中的 Ghost Admin 权限提升与主密钥泄露)。
 many-hat-group/ubuntu-cve-2026-3888-patcher
这是一个为部署在Ubuntu实例上而设计的脚本,用于修补CVE-2026-3888漏洞利用。
 ksgassama-lab/vulnerability-remediation-cve-2013-3900
使用 PowerShell 和 Tenable 对 CVE-2013-3900 进行端到端修复。演示了漏洞识别、注册表加固以及 Azure 环境中的自动验证。
 redux-sibi-jose/mitigate_ssh
OpenSSH 漏洞 CVE-2024-6387

 abdom.seada/security-checks
Linux 安全检查
 planetoid/cve-2026-21509-mitigation
用于为 CVE-2026-21509(Microsoft Office 安全功能绕过漏洞)应用临时基于注册表的缓解措施的 PowerShell 脚本,支持备份和回滚。
 radzarr/wsusresponder
# CVE-2025-59287 事件响应 PowerShell 模块 — WSUS 远程代码执行(RCE)
 arisharazakhan-cpu/dod-blue-team-network-lab
高保真防御安全实验室,模拟符合国防部标准的企业网络,包含Active Directory、VLAN分段、基于STIG的强化加固、集中式遥测数据采集,以及遵循RMF式控制框架的验证型检测工程。
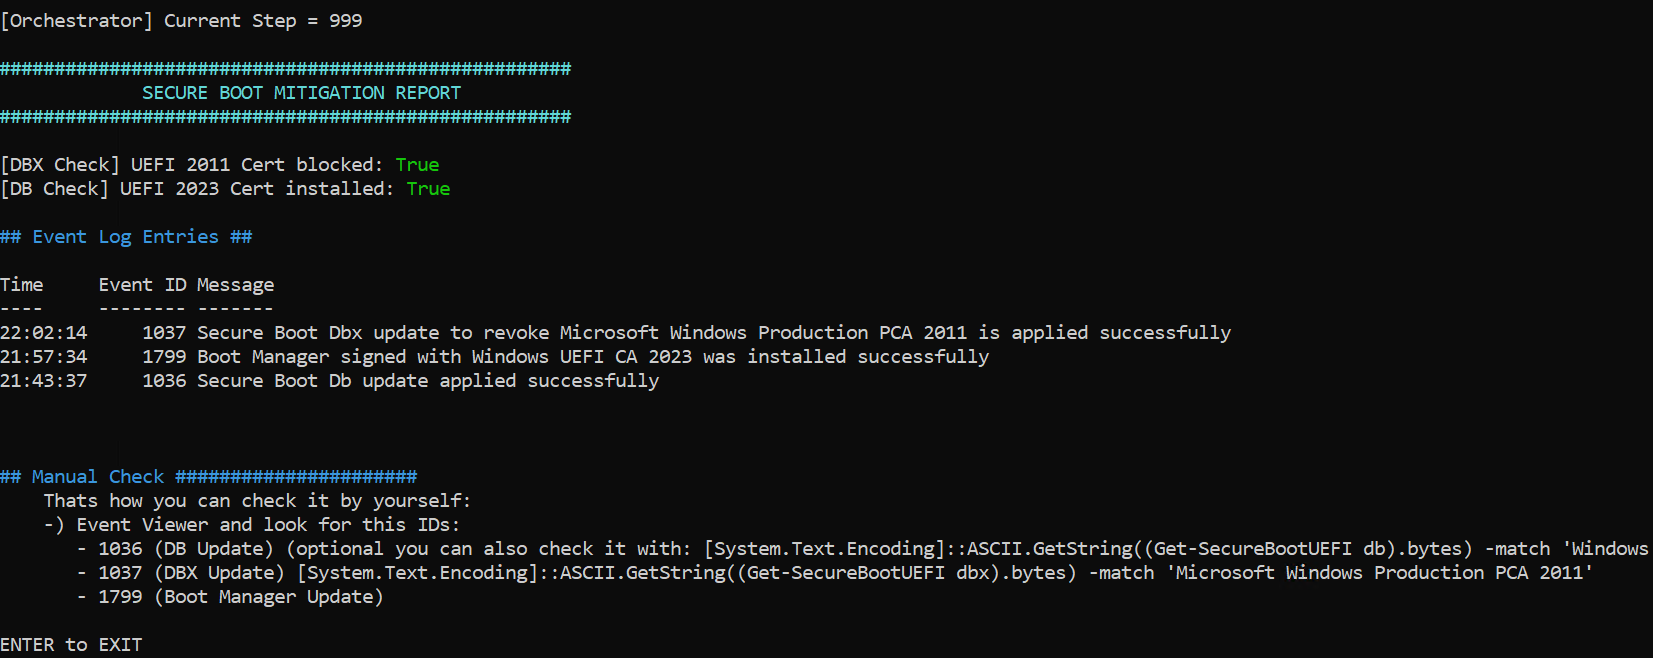 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en
英文翻译
 m2l33k/blockguard
BlockGuard 是一款 Windows 数据丢失防护 (DLP) 代理,它在进程级别拦截和控制文件访问。它确保只有经过授权的进程——通过可执行文件路径、加密哈希、Authenticode 签名和完整性级别进行识别——才能读取受保护的文件。
 pkblanks/remediating-cve-2013-3900-enablecertpaddingcheck-
逐步修复报告:针对 Windows Server 2019 Azure 虚拟机上的 CVE-2013-3900,使用 Tenable/Nessus 凭据扫描和注册表加固来强制实施证书填充检查。
 sibersan/cve-2026-31431-checker
CVE-2026-31431 Copy Fail 漏洞的 Linux 内核检测工具。仅用于检测——不进行利用。
 adherzog/ansible-cve-2015-0235-ghost
Ansible 剧本,用于检查 CVE-2015-0235 (GHOST) 漏洞









