
 #1

 sibersan/web-server-audit_cve-2026-42945
针对nginx和Apache的触发感知Web服务器CVE审计。超越版本匹配,检查易受攻击的代码路径在您的配置中是否实际可达。将发现分类为活动/潜在/未验证。单文件Python 3.5+,无依赖。
 hivinmanjusri/ubuntu-cve-2019-14287-patch-manager
补丁管理器
 jbiniek/copy.fail-mitigation-mlm
Salt 状态,用于部署针对 copy.fail 漏洞(CVE-2026-31431)的缓解措施
 code-with-amitk/centos7_cve-2021-3712_remediation
修复已停止维护(EOL)CentOS7 主机上 openssl CVE(https://nvd.nist.gov/vuln/detail/cve-2021-3712)的生产就绪步骤
 itsystem/afalg-check
Linux 实用工具,用于检查 `AF_ALG`/`algif_aead` 的可用性,并帮助评估 `CVE-2026-31431` 的风险。
 sreejaputhan/cpanel-control-plane-exposure-check
用于防御性暴露评估的工具,可识别与 CVE-2026-41940 相关的外部可访问的 cPanel、WHM 和 Webmail 管理界面。

 thesisgroup3/secassessment_gapdetect
基于规则的CLI工具,用于评估组织防御与MITRE ATT&CK和D3FEND框架,检测安全漏洞,并提议缓解措施。支持JSON/纯文本输入、SBOM生成和漏洞分析。
 chavezvic/copyfail-penguin
一个用于 CopyFail/CVE-2026-31431 的安全 Linux 检查器,可审查内核版本、更新状态、重启状态以及 algif_aead 暴露指标。
 dorianhhuc/cve-2026-31431
用于测试CVE-2026-31431的Ansible playbook,可在生产环境中自动化漏洞验证与配置审计。
 trickyearlobe/inspec-log4j
一个用于检查 Log4j CVE-2021-44228 和 CVE-2021-45046 的 Inspec 配置文件。
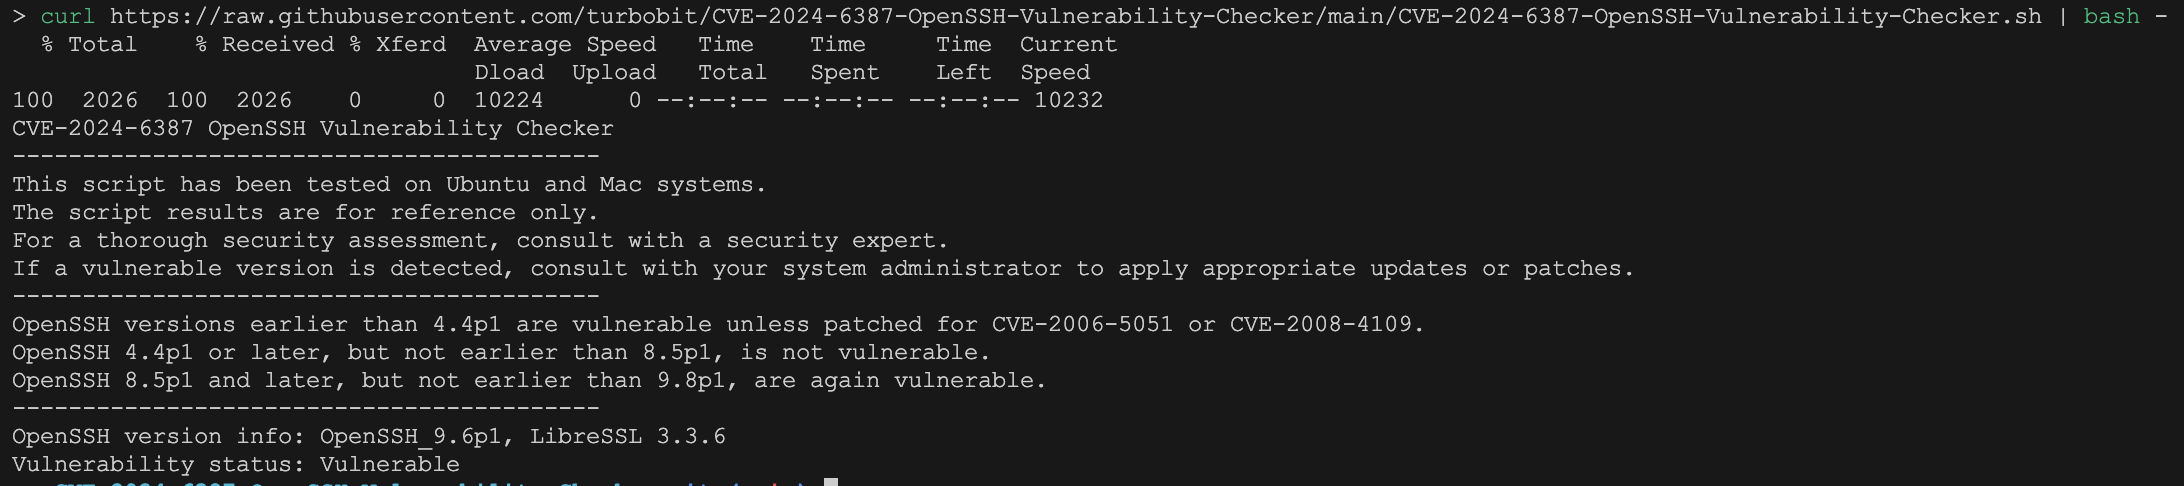 turbobit/cve-2024-6387-openssh-vulnerability-checker
欢迎使用 CVE-2024-6387 OpenSSH 漏洞检查器仓库!该项目提供多个脚本,用于检查系统上已安装的 OpenSSH 版本,并判断其是否易受 CVE-2024-6387 漏洞影响。它支持多种环境,包括 Ubuntu、Mac 和 Windows。
 mrmtwoj/ubuntu-cve-2026-31431-mitigation
CVE-2026-31431在Ubuntu系统中的风险缓解与更新指南,包括内核和kmod的升级步骤。
 salman-sec/patch-management-
面向IT管理员的基于场景的培训练习:使用模拟CVE漏洞,在48小时SLA内识别、批准和部署金融系统的关键补丁。
 vorkampfer/copy_fail_mitigation
此脚本将尝试缓解 copy_fail 攻击。CVE-2026-31431
 real4xor/cve-2019-6693
解密 FortiGate 配置文件及加密字符串,以检测默认加密密钥,从而快速评估 CVE-2019-6693 漏洞。
 hirokiii/cve-2023-44487
LTAT.04.022 作业4的教育环境
 rshosting/cve-2026-31431-patch
CVE-2026-31431 漏洞的临时缓解措施









