
 #1
用于审查系统和应用程序配置以查找安全漏洞和合规性的工具。
Kitploit 推荐

 irsaattiquecyber/systemvulnerabilitychecklist_project4_decodelabs
系统漏洞检查清单与网络安全加固项目,涵盖侦察、vsFTPd 后门分析(CVE-2011-2523)以及使用 IPTables 的主动传输层缓解措施。
 maniak-academy/mitigate-cve-2023-46747
Ansible playbook 通过在多个设备上应用 F5 官方脚本来自动化缓解 CVE-2023-46747 (BIG-IP 未经身份验证的远程代码执行)
 kingsrule50/nessus-vulnerability-scanning-lab
Azure上的企业漏洞管理 — Terraform部署的Nessus扫描器、凭据扫描、CVE-2013-3900修复及验证性重新扫描
 alekos3/cve_2023_20198_detector
此脚本可用于检测 Cisco IOS XE 设备是否受 CVE-2023-20198 漏洞影响。
 tomparte/printnightmare
为了对抗 Windows 安全漏洞 PrintNightmare!(CVE-2021-34527, CVE-2021-1675)
 fdjy1234/cve-2022-41404-dos-protection
Windows Apache Tomcat 资源限制实现指南,用于防护 CVE-2022-41404 DoS 漏洞
 nu11secur1ty/cisco
用于 Cisco 网络设备的安全审计工具包,专注于企业网络基础设施的配置审查、漏洞检测和渗透测试。
 ksk-itdk/ksk-itdk-cve-2026-21509-mitigation
用于CVE-2026-21509的检测与修复Powershell脚本
 simeononsecurity/cve-2020-1350-fix
可以使用基于注册表的变通方案来帮助保护受影响的 Windows 服务器,并且无需管理员重启服务器即可实施。由于此漏洞的易变性,管理员可能需要在应用安全更新之前实施变通方案,以便能够使用标准部署节奏更新其系统。
 parmstro/cfdr
用于检测和修复 CVE-2026-31431(Copy Fail)的 Ansible playbook - Linux 内核本地权限提升漏洞
 xiaoqimikko/jetty-line-check
CVE-2026-2332 and 4 more 2026 Jetty CVEs: which does your Jetty (or Spring Boot) build hit, and does the fixed version Jetty names even exist on…
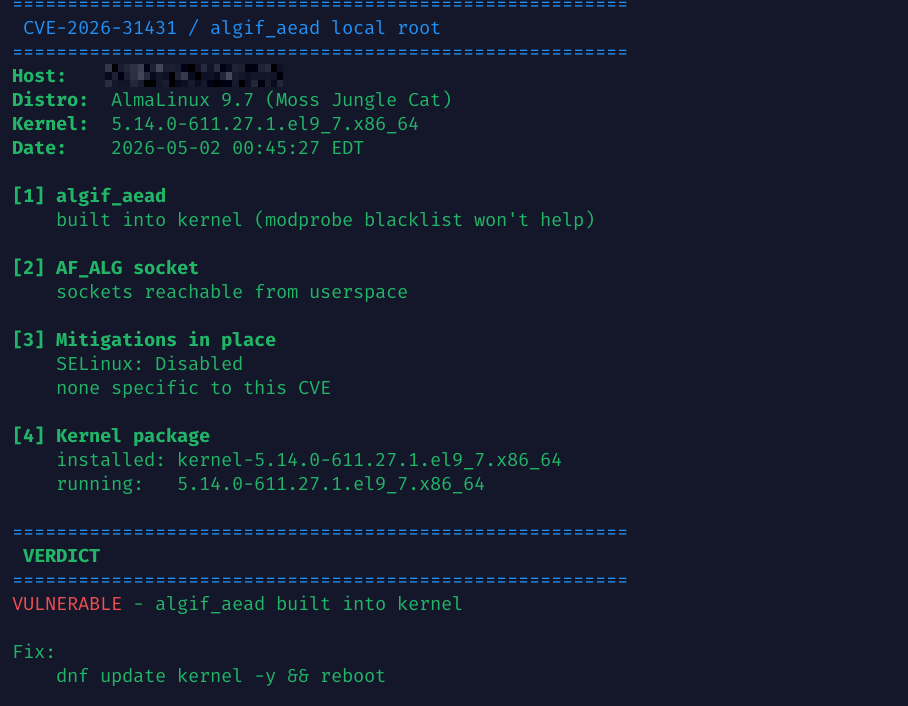 haydenjames/cve-2026-31431-check
用于 CVE-2026-31431(algif_aead 本地提权)的只读检查器。报告内核/模块状态并给出缓解建议。
 adarsh14734/aegis-releases
沙箱和 MCP 代理,阻止 AI 编码代理读取 SSH 密钥、AWS 凭证和 .env 文件,采用默认拒绝策略和防篡改审计日志。
 xiaoqimikko/netty-resolver-dns-check
离线静态检查工具,用于检查打包的 Java jar 中是否存在易受攻击的 netty-resolver-dns 版本,并检测 Spring WebClient 是否实际使用了 Netty 的 DNS 解析器。
 xiaoqimikko/netty-http-check
离线 Java 工具,用于扫描应用程序 jar 包以确定其对 14 个 Netty codec-http CVE 的暴露情况,即使公告边界不一致,也能识别出确切的修复版本(4.1.137.Final/4.2.17.Final)。

 siberanka/rdp-guard
监视 Windows 安全日志中的失败 RDP 尝试,并通过 Windows 防火墙自动封禁滥用 IP,支持可配置阈值和白名单。
 kriskimmerle/wheelaudit
Python Wheel 文件安全扫描器 — 在安装前扫描 .whl 文件以发现安全问题。检测路径遍历(CVE-2026-24049)、RECORD 篡改、命令遮蔽、机密信息、zip 炸弹。零依赖。
 daryllundy/cve-2025-32711
基于 PowerShell 的检测和修复工具包,用于 CVE-2025-32711(EchoLeak),这是 Microsoft 365 Copilot 中的一个严重零点击 AI 命令注入漏洞。扫描电子邮件模式、审计日志和安全配置,以识别和缓解提示注入攻击。








