
 #1
用于审查系统和应用程序配置以查找安全漏洞和合规性的工具。
Kitploit 推荐
 disrex-group/stylesmuggler-adobe-patches
composer require 通过 cweagans/composer-patches 交付 Adobe 官方 APSB26-146(CVE-2026-75650)针对 Magento 的修复。自动为您的 Magento 版本选择补丁。
 chef-cft/salt-vulnerabilities
检测CVE-2020-11651和CVE-2020-11652

 kavryxdev-group/sandboxed-untrusted-code-execution-runner
在加固的隔离环境中执行不受信任的 Python、JavaScript 和 Bash 代码,并设有 5 秒、128 MB、0.5 核、PID 及输出限制。
 codesource/copyfail-check
已归档,已迁移至 codesource/cve-check。用于检测 Linux 系统上 CVE-2026-31431(Copy Fail)暴露情况与缓解措施的 Shell 脚本:内核检查、模块状态、启动参数、AF_ALG 可达性以及发行版补丁状态。
 vighnesh91/infrapulse-core
一个高保真、只读的内部网络安全评估工具包,适用于 Linux 和 Windows 基础设施。采用零变更、默认拒绝架构,在不修改系统的情况下安全地捕获并结构化风险遥测数据。
 nu0l/nginx-rift
CVE-2026-42945 NGINX 堆溢出漏洞扫描与验证工具
 xiaoqimikko/spring-cvss-check
Scans Java artifacts and source for Spring/Tomcat CVEs, compares vendor vs NVD CVSS scores, verifies exploitability conditions, and checks if fix…
 krisiasty/vcheck
用于检测和缓解 Copy Fail 和 Dirty Frag 漏洞(CVE-2026-31431、CVE-2026-43284、CVE-2026-43500)的漏洞检测与缓解工具。
 leitwacht/leitwacht
Leitwacht 控制平面 — GitLab Runner CI/CD 的运行时安全:策略编写、多租户、审计、GitLab 集成
 andrei-majer/bitlocker-hardening
BitLocker TPM+PIN 加固以防御 CVE-2026-45585(YellowKey)
 checkmk1/checkmk_php2shell
Checkmk extension with an agent plug-in that inventories PHP binaries and Apache mod_php on Linux hosts and reports PHP2Shell…
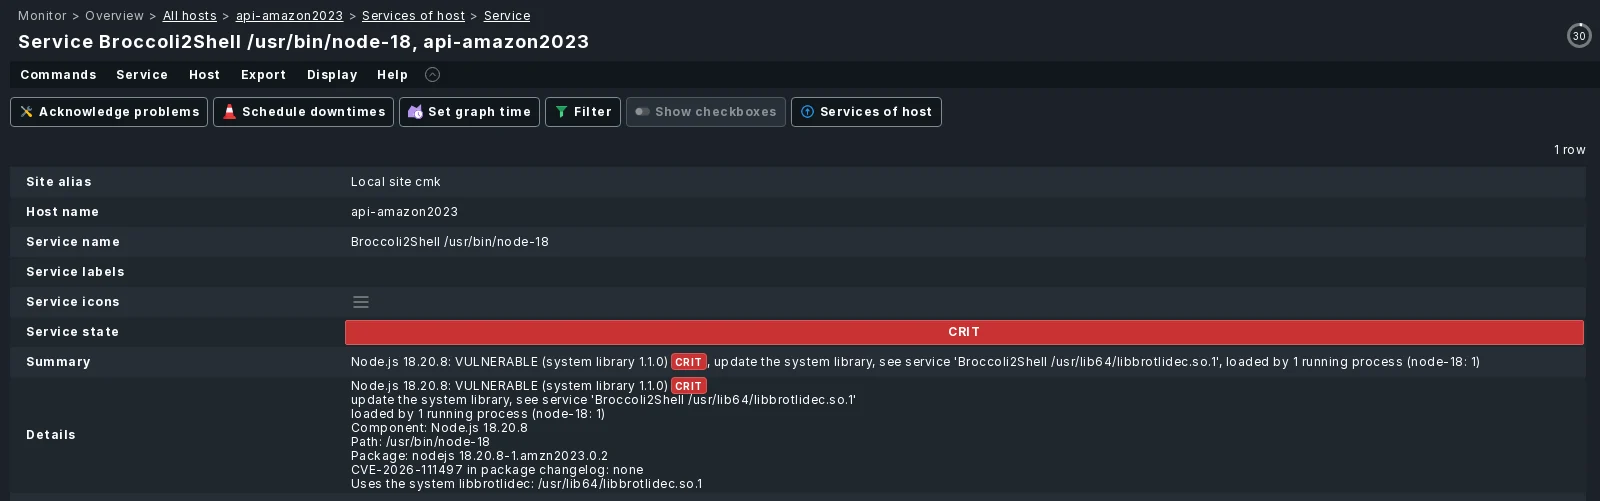 checkmk1/checkmk_broccoli2shell
Checkmk 扩展,用于审计 Linux 主机上受 CVE-2026-111497 影响的 Brotli 解码器(libbrotlidec、Node.js、Python、.NET),检查版本、向后移植和残留进程。
 hexatriene/nuc-winring0-fix
针对英特尔NUC WinRing0易受攻击的驱动程序(CVE-2020-14979)通过Windows Update重新安装的永久修复程序
 d0rb/shellscope
Defensive exposure auditor for Plex2Shell and php2shell — find your own before they find you.
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
简单的 Ansible Playbook,用于缓解 CopyFail (CVE-2026-31431) 和 DirtyFrag (CVE-2026-43284) 漏洞。
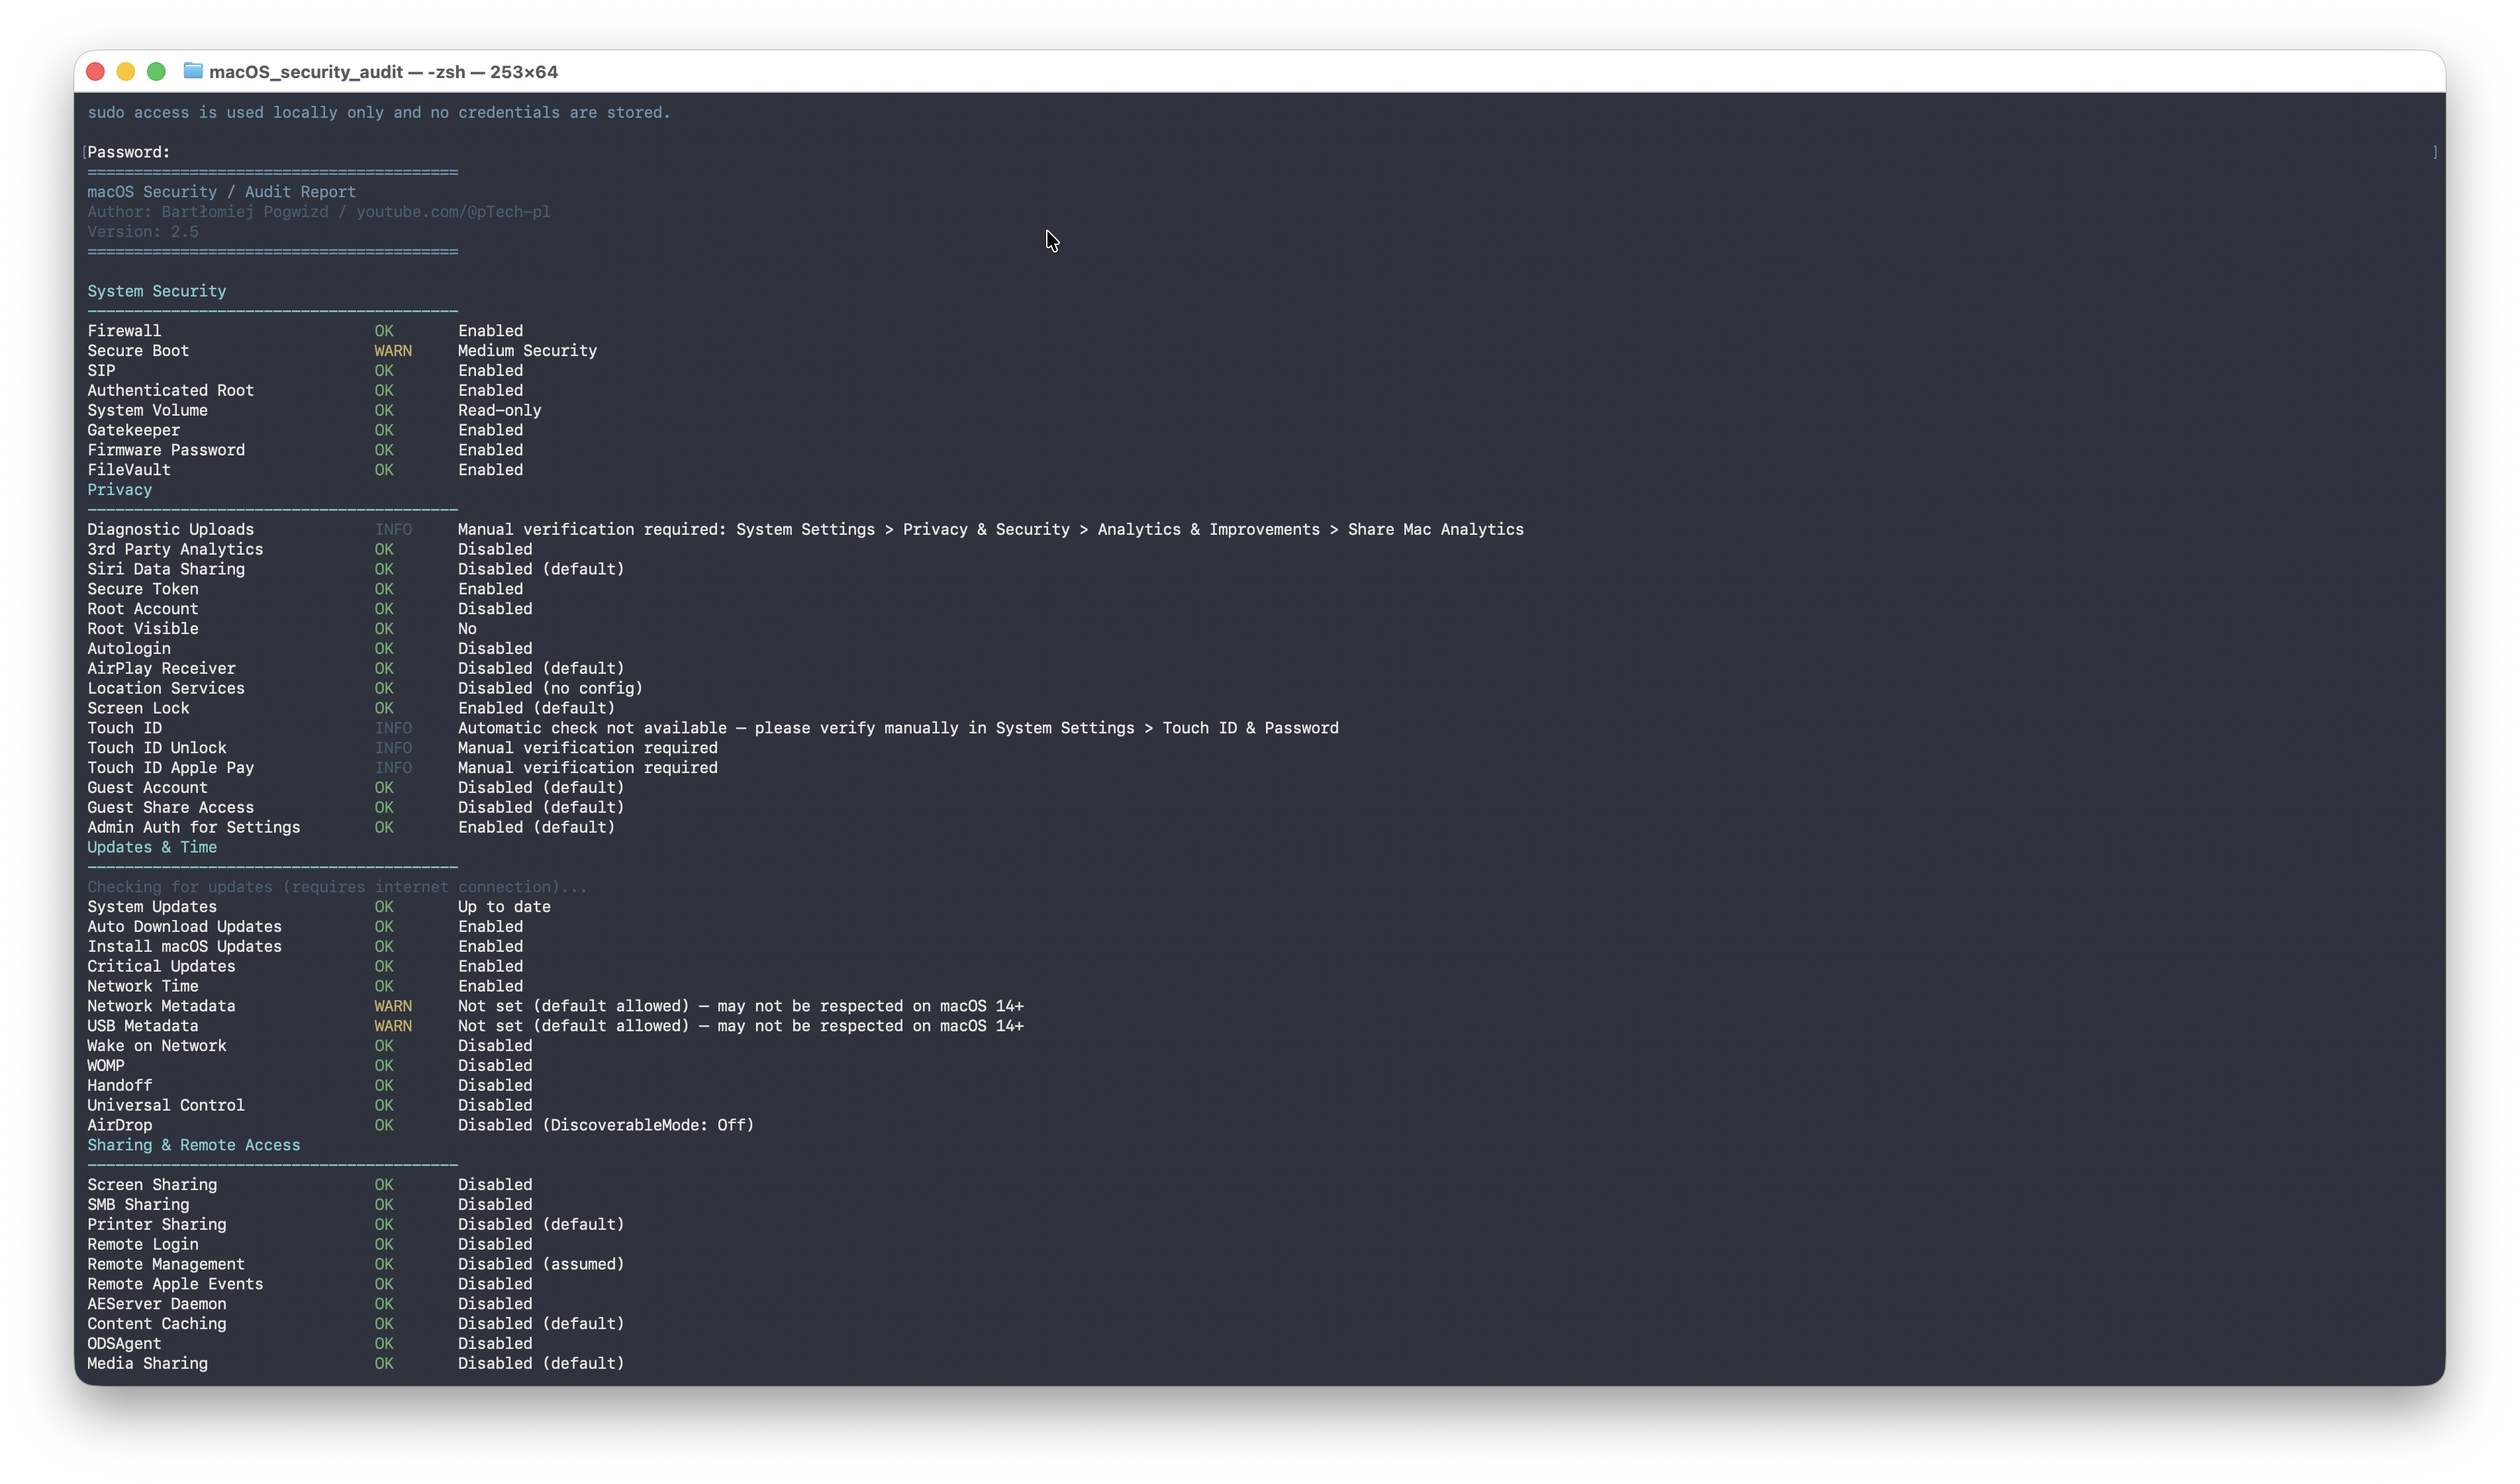 ptechpl/macos_security_audit
用于审计的 macOS 脚本
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0(KRaft)结合 Keycloak OAuth2 认证,使用 Strimzi —— 绕过 CVE-2025-27817 URL 白名单限制
 affolter-engineering/hvt
一个 Rust 命令行工具,针对目标 URL 探测 HTTP 方法(包括 WebDAV 和 DeltaV 动词),以揭示动词篡改、访问控制绕过以及非预期的方法暴露。








