
 #1
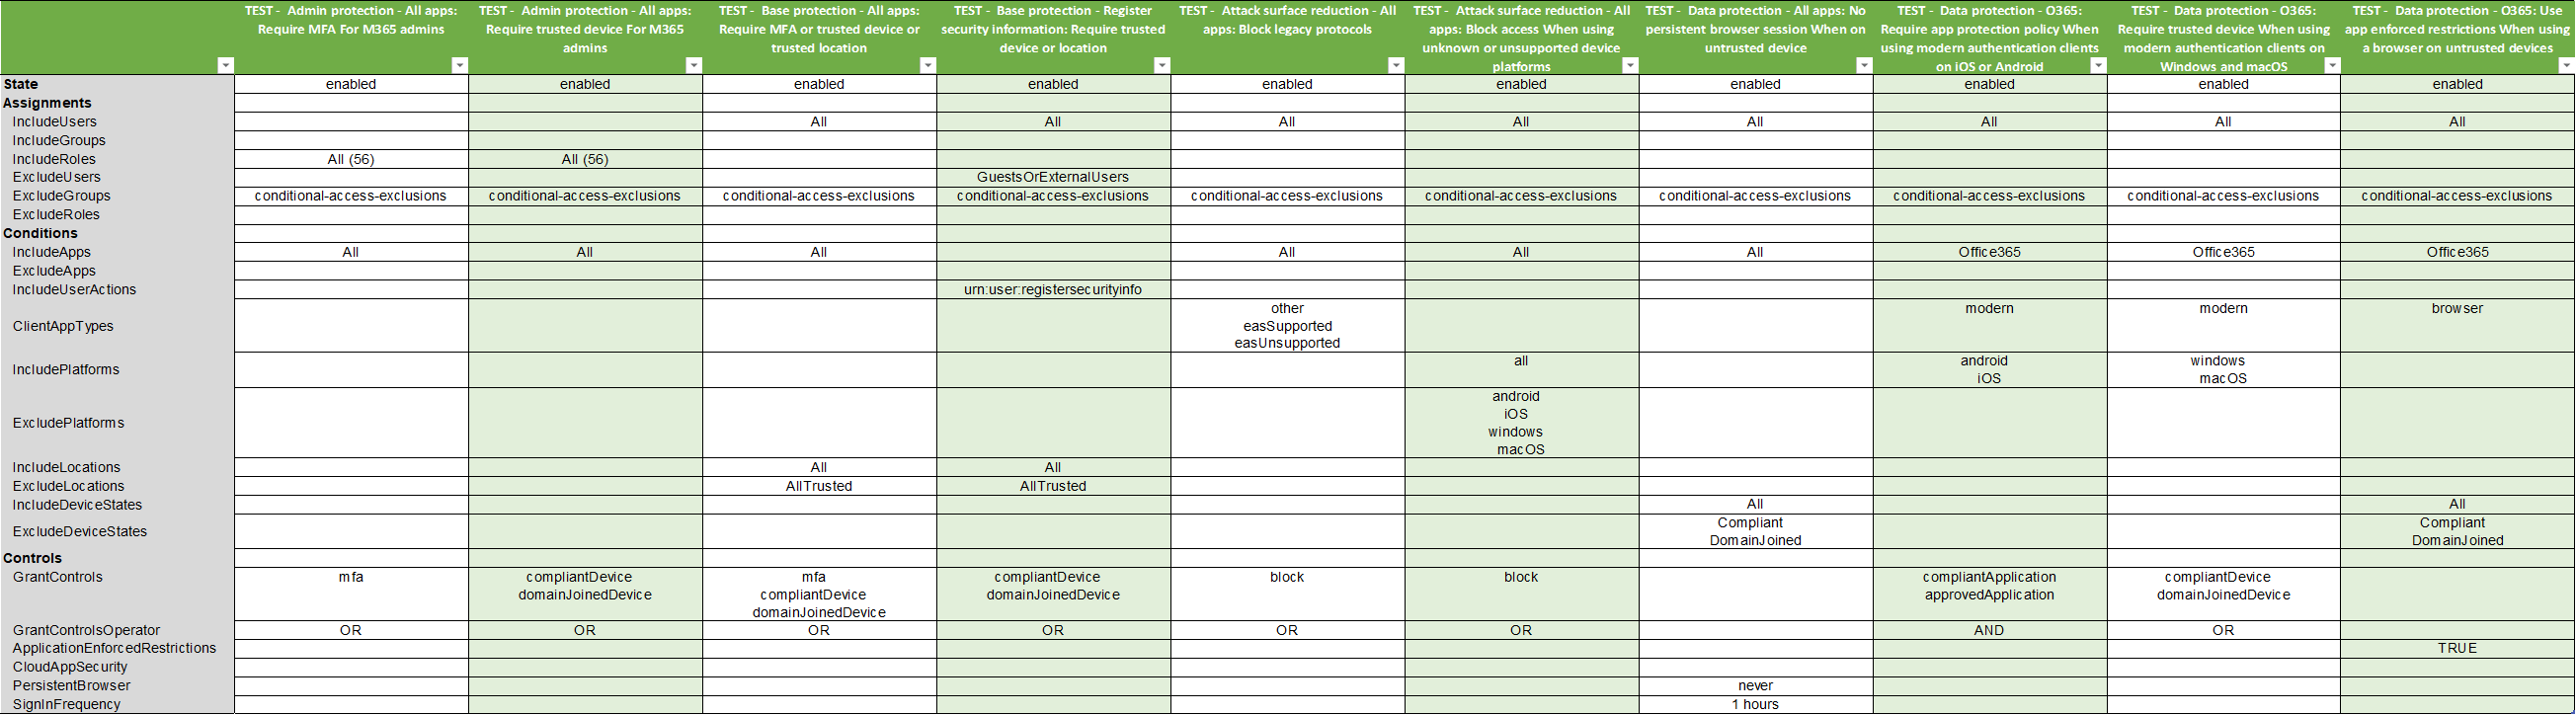
 nicolonsky/conditionalaccessdocumentation
Microsoft Entra 条件访问文档(含 PowerShell)
 m14r41/scan4secrets
使用170多条规则在源代码、Web URL和CI/CD中查找凭据和密钥,对照供应商API进行验证,并生成SARIF、JSONL、HTML、PDF或Excel报告。
 ustayready/cloudgpt
基于 ChatGPT 的 AWS 客户托管策略漏洞扫描器
 slowql/slowql
下一代SQL静态分析器,用Rust编写。282+条规则。零误报。安全、性能、可靠性、成本、合规性、质量。14种SQL方言。离线。CI/CD就绪。
 lore-hex/quill-router
TrustedRouter.com 仓库,用于安全的 LLM 代理
 tuskira/ai-agent-gateway
开源网关,用于保护、治理和观测 AI 代理的 MCP 工具调用与 LLM 流量,具备 API 密钥认证和用于监控的管理控制台。
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) WordPress 未认证 XSS 到 RCE 攻击链 — PoC 漏洞利用 + 防御审计工具 + nuclei 模板
 elcodigok/wphardening
增强任何WordPress安装的安全性。
 ibm-security/ibmsecurity
用于 IBM Security Appliance REST API 的幂等函数。目前涵盖 ISAM 和 ISDS 设备。
 dylandavis1/dscourier
利用 WinGet 配置 COM API 通过微软签名二进制文件应用 DSC 配置的概念验证工具,实现红队行动中的 EDR 绕过。
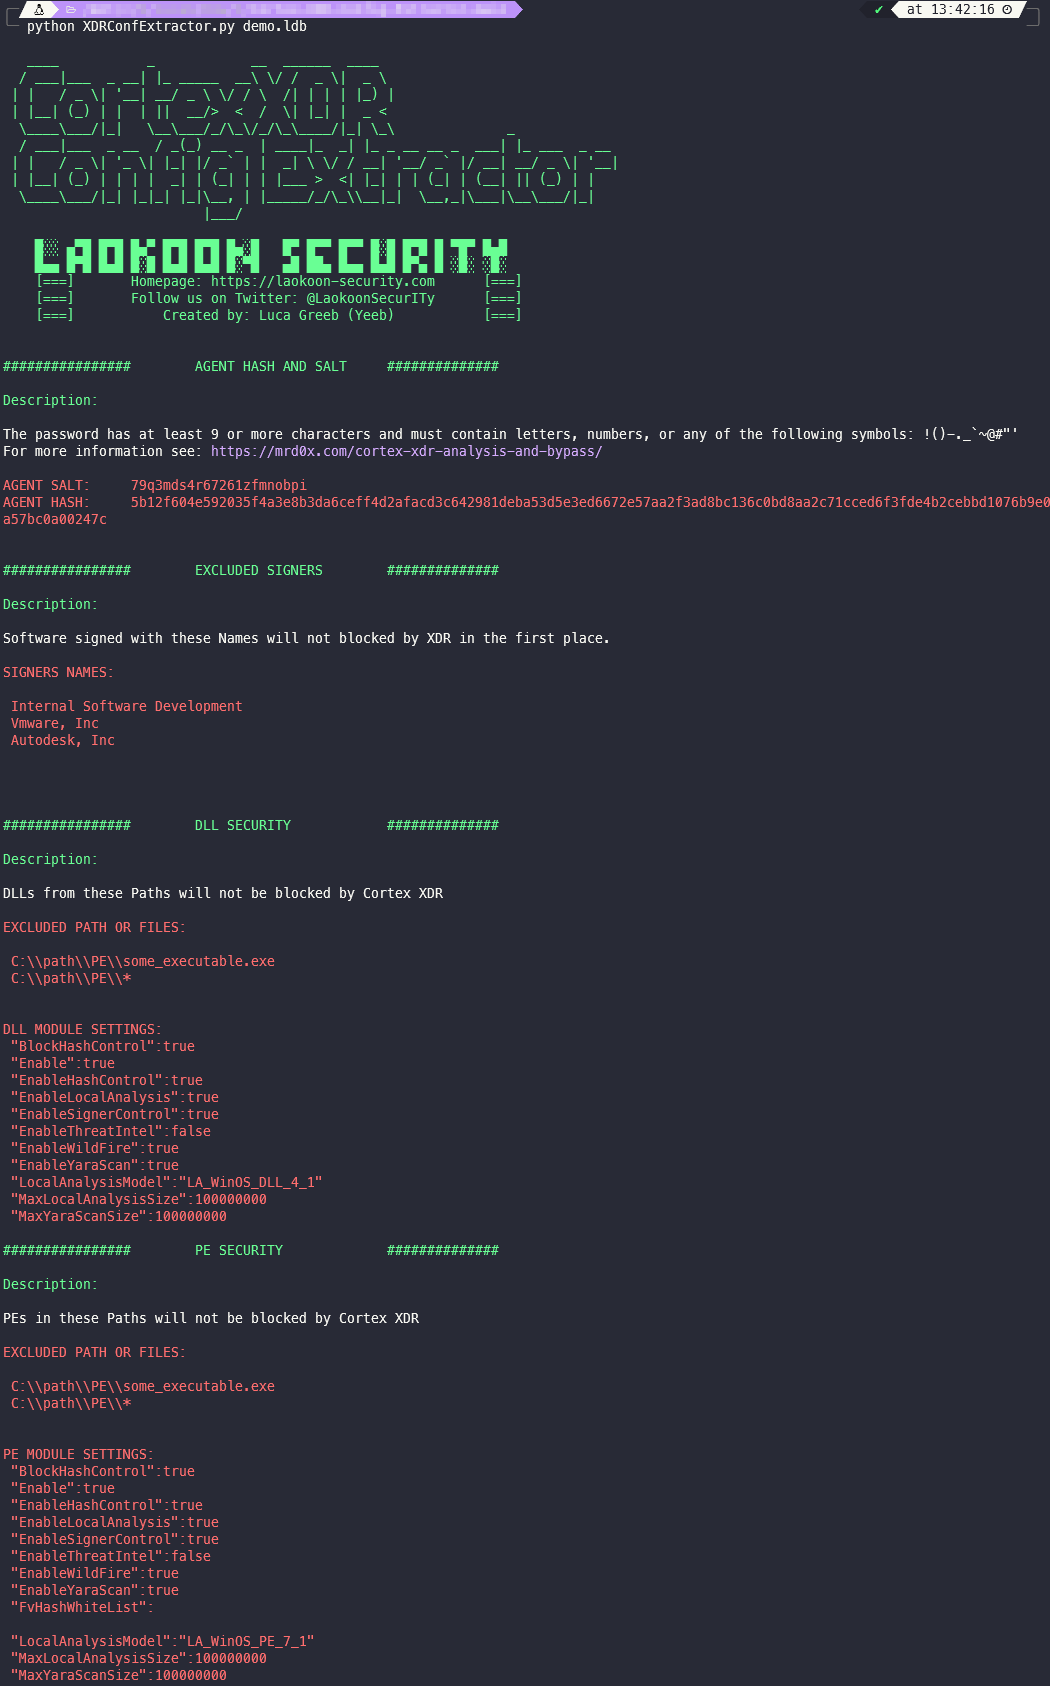 laokoon-security/cortex-xdr-config-extractor
解析Cortex XDR代理数据库锁定文件,以提取代理设置、卸载密码哈希/盐以及安全排除项,用于红队评估和配置审计。
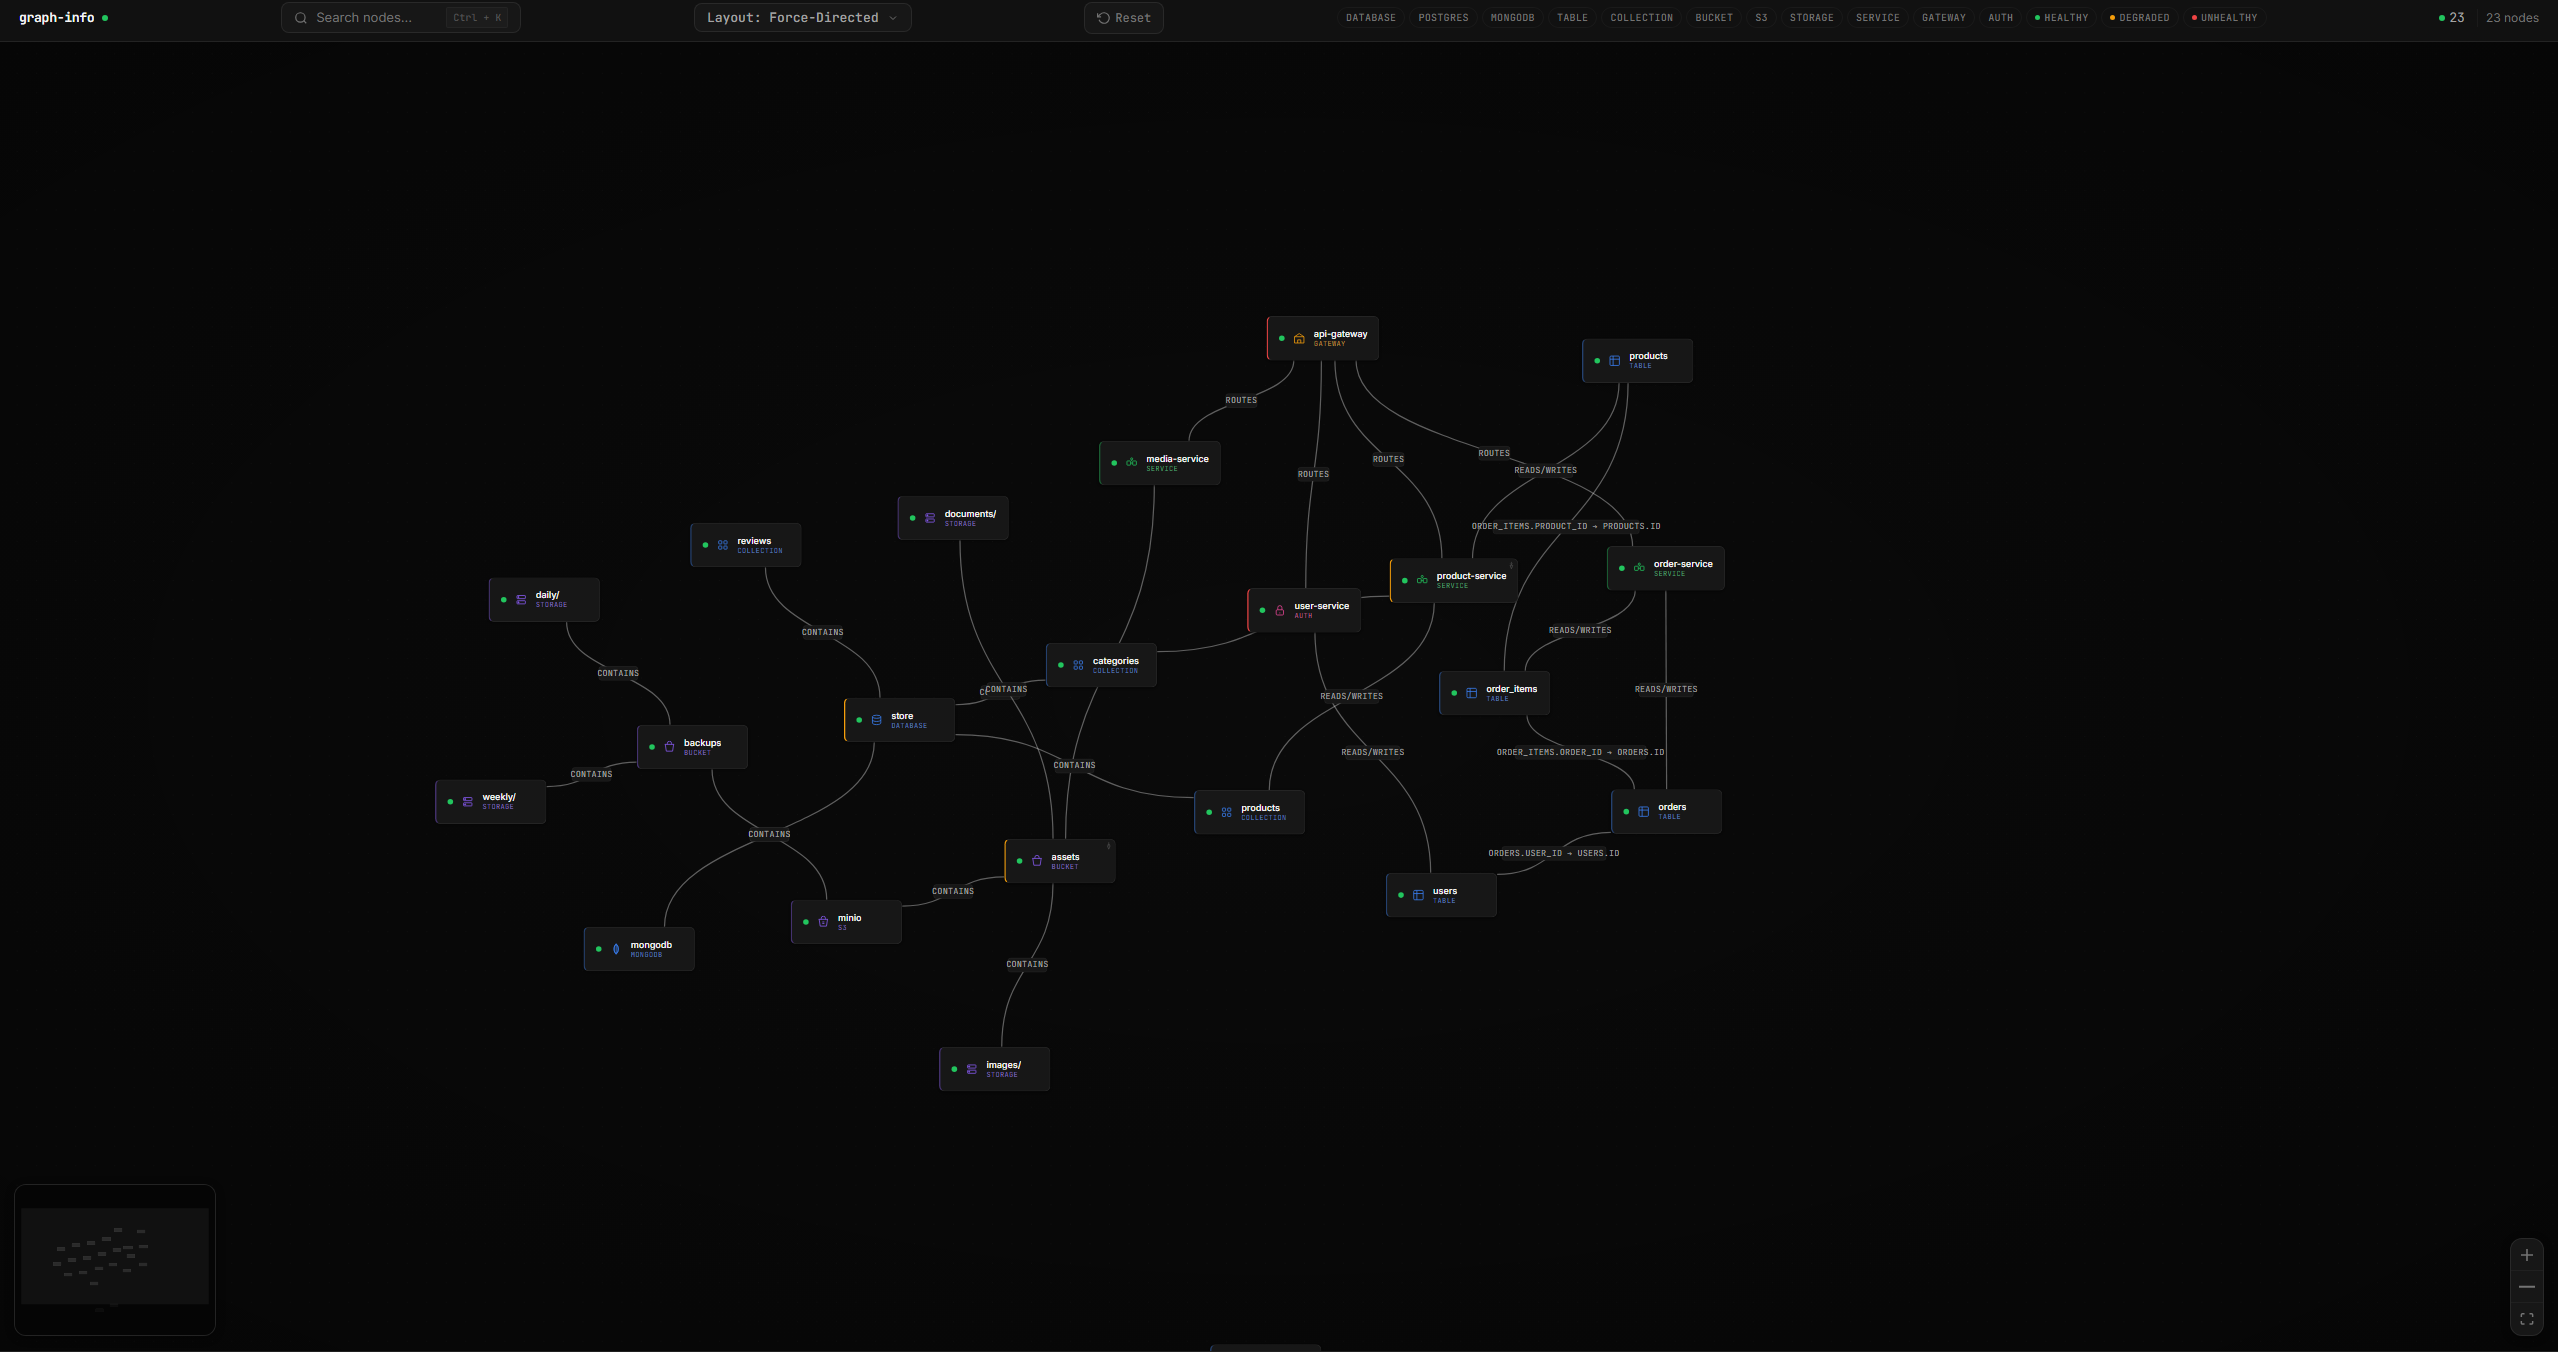 guilherme-grimm/graph-go
简单的节点和图
 kvesta/vesta
基于云计算真实渗透的漏洞静态分析、Docker和Kubernetes集群配置检测工具包
 tindersec/gh-workflow-auditor
用于审计 GitHub Action 工作流文件以发现潜在漏洞的脚本。
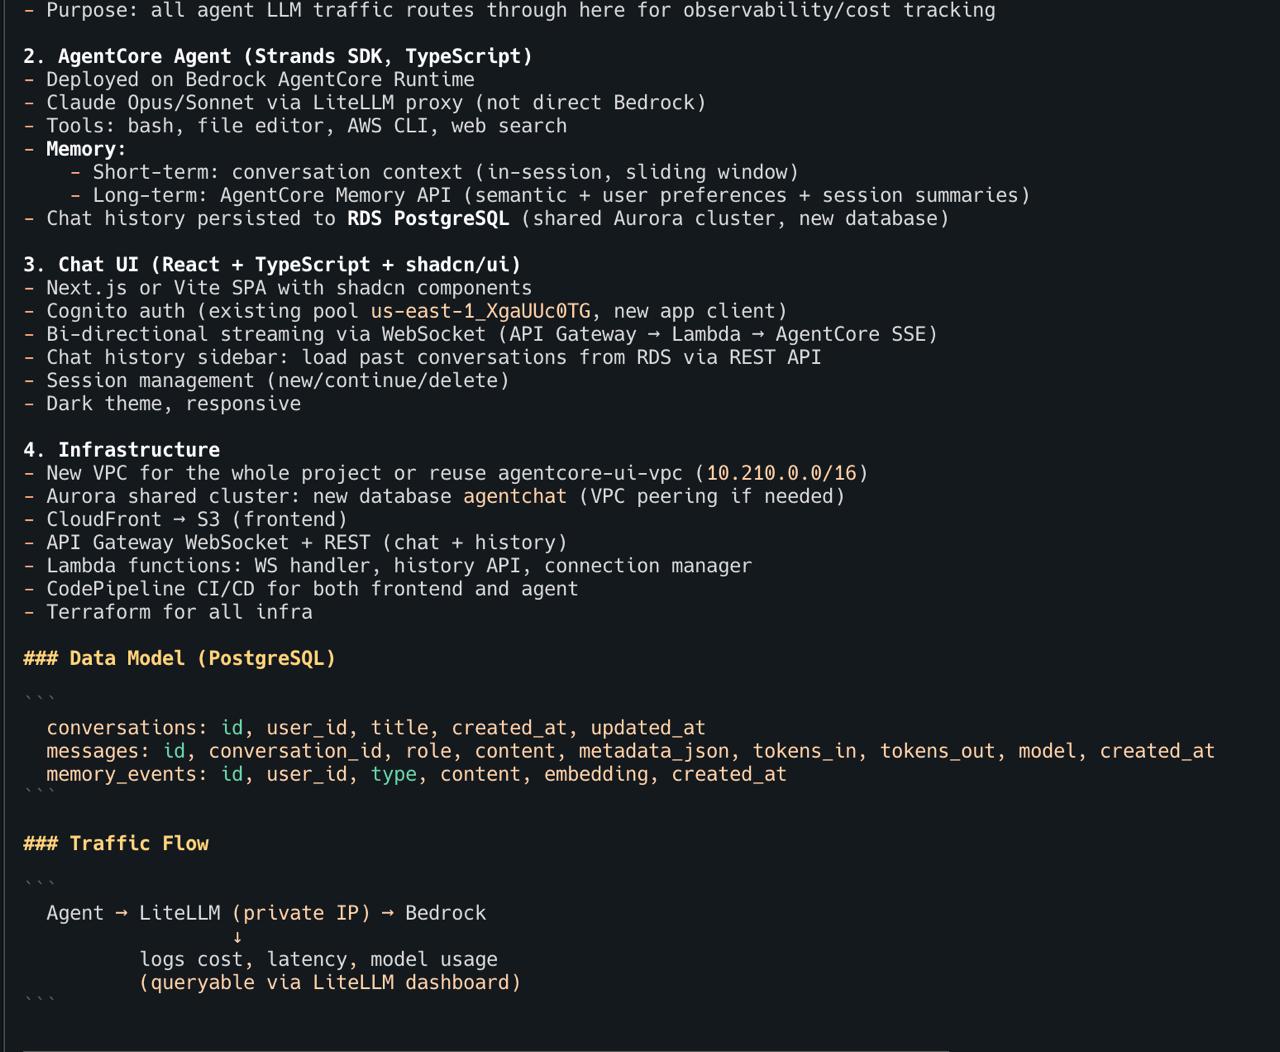 inceptionstack/lowkey
使用 CloudFormation、IAM 配置文件和沙箱隔离,将自托管的 AI 编码代理(OpenClaw、Claude Code、Codex)部署到你的 AWS 账户中,以实现自动化全栈开发和基础设施管理。
 tenable/escalategpt
一个利用AI技术发现AWS IAM配置中权限提升机会的工具。
 blacksnufkin/invoke-dumpmdeconfig
用于导出 Microsoft Defender 配置、保护历史记录和 Exploit Guard 保护历史记录的 PowerShell 脚本(无需管理员权限)









