#1
 jbharucha05/cve-2022-1388
CVE-2022-1388, 绕过 iControl REST 身份验证
 c0okb/cve-2021-22205
CVE-2021-22205 RCE
 luchoane/cve-2022-1388_refresh
用于在 BIG IP F5 上利用 CVE-2022-1388 的 PoC
 luchoane/cve-2022-26134_conflu
在 Confluence 上利用 CVE-2022-26134 的 PoC
 0xf4n9x/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST 认证绕过远程代码执行漏洞
 biulove0x/cve-2021-25003
WPCargo < 6.9.0 - 未认证远程代码执行
 und3rf10w/external_c2_framework
用于与 Cobalt Strike 的 External C2 规范配合使用的 Python API
 marcorosa/cnc-botnet-in-python
用 Python 和 fabric 编写的 C&C 僵尸网络
 li8u99/cve-2022-1388
针对CVE-2022-1388的利用脚本,利用/mgmt/tm/util/bash端点实现F5 BIG-IP预认证远程代码执行。包含检测、版本扫描以及针对脆弱主机的Shodan/Zoomeye搜索。
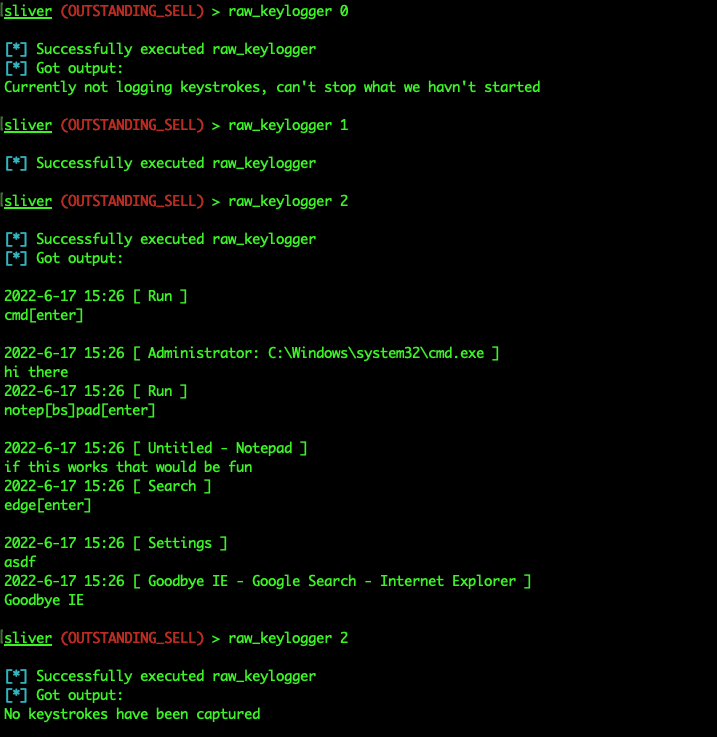 trustedsec/sliverkeylogger
用于 Sliver C2 植入框架的 Windows 键盘记录模块,使用 Raw Input 捕获按键,并向操作员提供启动、停止和检索命令。
 emcghee/payloadautomation
通过 Python 到 Sleep 的桥接,自动化 Cobalt Strike 载荷开发、测试和部署;包括工件检查、IoC 追踪和编译。
 mgeeky/stracciatella
从 C# 内部启动的 OpSec 安全 Powershell runspace(又名 SharpPick),在启动时禁用 AMSI、约束语言模式和脚本块日志记录
 hrishikesh7665/follina_exploiter_cli
利用微软零日漏洞Follina (CVE-2022-30190)
 cerebrovinny/follina-cve-2022-30190
follina 零日漏洞,帮助微软缓解攻击
 haniwa0x01/cve-2022-30023
经过身份验证的Tenda HG9路由器命令注入漏洞利用工具。通过Python脚本提供交互式远程Shell访问,用于渗透测试和漏洞验证。
 dsibilio/follina-spring
用于托管/激活Follina载荷的服务器,以及生成利用MS-MSDT协议的恶意Word文档。(CVE-2022-30190)
 prongedfork/cve-2022-30525
CVE-2022-30525 POC