#1
 renukaselvar/platform_packages_providers_mediaprovider_cve-2023-40127
针对CVE-2023-40127的漏洞利用代码,该漏洞存在于Android MediaProvider中,用于在安全研究和测试中演示该缺陷。
 kavgan/vuln_test_repo_public_ruby_gemfile_cve-2016-6317
通过扫描特定的CVE漏洞,检测Ruby Gemfile依赖项中的已知漏洞,从而在开发流水线中实现自动化的安全检查。
 manoelprovider20-lgtm/merge-authz-test
authz 测试(CVE-2026-1999 同类漏洞)
 shoucheng3/nahsra__antisamy_cve-2017-14735_1-5-6
一个用于快速、可配置的HTML净化库,处理不受信任的来源。采用策略驱动的扫描来移除恶意JavaScript和CSS,防止Web应用程序中的XSS攻击。
 shoucheng3/nahsra__antisamy_cve-2022-29577_1-6-6-1
用于快速、可配置地清理不受信任的HTML以防止跨站脚本(XSS)攻击的Java库。采用策略驱动的扫描方式对用户提供的标记进行净化。
 alonnavon/npm-demo
浏览器演示:EJS 模板注入(CVE-2022-29078)及 Seal Security 修复
 shoucheng3/codehaus-plexus__plexus-utils_cve-2017-1000487_3-0-15
Java实用工具库,专注于特定CVE漏洞,提供代码分析和静态分析能力,用于安全评估。
 trinadh465/external_boringssl_openssl_1.1.0g_cve-2021-23841
OpenSSL 1.1.0g 加密库和 TLS 工具包,提供加密、解密、证书管理以及 SSL/TLS 协议支持,用于安全通信。
 subc0ol/detection-for-cve-2017-2793
基于C语言的检测工具,用于CVE-2017-2793,能够在受影响系统中识别和分析该特定漏洞。
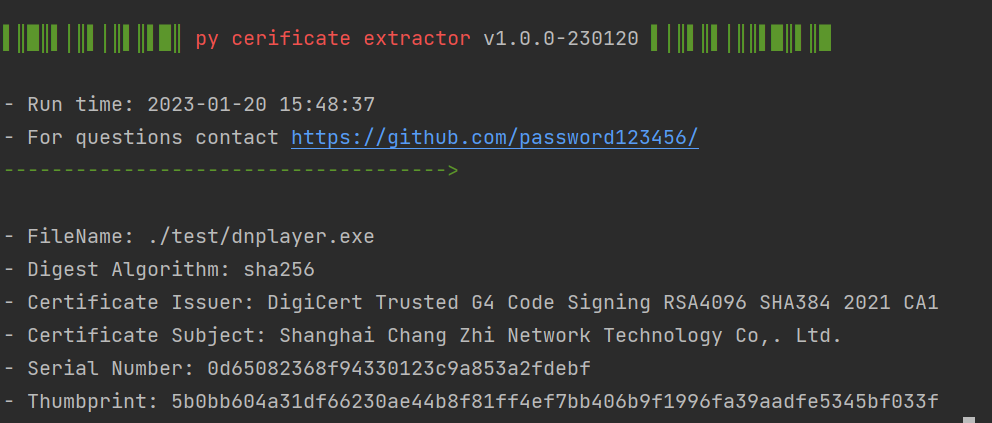 password123456/py_certificate_extractor
使用Python和pefile从数字签名的PE文件中提取和导出证书信息,实现对代码签名证书的取证分析。
 shoucheng3/xwiki__xwiki-commons_cve-2023-31126_14-10-3
提供XWiki项目技术公共组件的Java库,专注于漏洞分析与安全测试的静态代码检查。
 calusdotai/anticipator
Anticipator 是一个面向多智能体 AI 系统的开源威胁检测平台。
 shoucheng3/xwiki__xwiki-commons_cve-2023-36471_14-10-5
提供XWiki平台常用工具和组件的技术性Java库,包括安全漏洞修复和代码分析功能。
 shoucheng3/apache__myfaces_cve-2011-4367_2-0-11
针对 Apache MyFaces JSF 实现的 CVE-2011-4367 漏洞利用程序,演示了 Jakarta Faces 框架中的一个远程代码执行漏洞。
 trinadh465/cve-2023-40127
CVE-2023-40127 的漏洞利用代码,这是 Android 中的一个漏洞。为安全研究和测试提供了概念验证实现。
 shoucheng3/apache__jspwiki_cve-2019-10078_2-11-0-m3
Apache JSPWiki CVE-2019-10078 漏洞利用模块,通过有针对性的漏洞利用和访问控制分析,实现对基于Java的wiki平台的安全测试。