#1
 open-flaw/cve-2020-8158
这是一个概念验证,演示了 CVE-2020-8158——TypeORM 版本 < 0.2.25 中的一个严重原型污染漏洞。
 kerburenthusiasm/cve-2025-49132-poc
概念验证漏洞利用程序,针对 CVE-2025-49132,通过 locale 参数注入实现 Pterodactyl Panel <= 1.11.10 中的未认证远程代码执行。包含检查模式与利用模式。
 kai-one001/-cve-2015-10137-wordpress-n-media-website-contact-form-with-file-upload-1.3.4
Python exploit for CVE-2015-10137,针对 WordPress N-Media Website Contact Form 插件中的任意文件上传漏洞,实现远程 WebShell 执行。
 hyperps/cve-2026-0848
nltk.tokenize.StanfordSegmenter 会在未经验证或沙箱隔离的情况下动态加载外部 Java .jar 文件。如果攻击者能够提供或替换该 JAR(例如,投毒的模型下载、MITM 软件包替换或依赖投毒),任意 Java 字节码将在导入时执行。
 the-valluvarsploit/cve-2018-6574
Proof-of-concept exploit for CVE-2018-6574, a remote code execution vulnerability in Go's 'go get' command, demonstrating exploitation via malicious…
 aayushmanthapamagar/cve-2022-22963
CVE-2022-22963 的 POC
 tiran/cve-2018-8970
# CVE-2018-8970 演示 https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970 的演示
 ekamsinghwalia/openssl-vulnerability-detection-script
这是一个用于检测 CVE-2022-2274 的 OpenSSL 漏洞检测脚本。
 mbanyamer/deephas-1.0.7-prototype-pollution-poc-cve-2026-25047-
概念验证,演示 deephas <=1.0.7(CVE-2026-25047)中的原型污染,可导致任意代码执行和拒绝服务,并附带两种绕过技术。
 netvanguard-cmd/cve-2025-59536
针对CVE-2025-59536的PoC利用程序,这是Claude Code启动信任对话框中的一个高严重性代码注入漏洞,允许远程利用未修补的实例。
 dotadrien/cve-2025-60655
CVE-2025-60655的概念验证:通过绕过客户端JavaScript验证实现无限制文件上传导致的远程代码执行,从而在服务器上执行任意PHP脚本。
 dharan10/cve-2022-40471
Clinic 患者管理系统 v1 未授权 RCE 的漏洞利用代码 cpms rce CVE-2022-40471
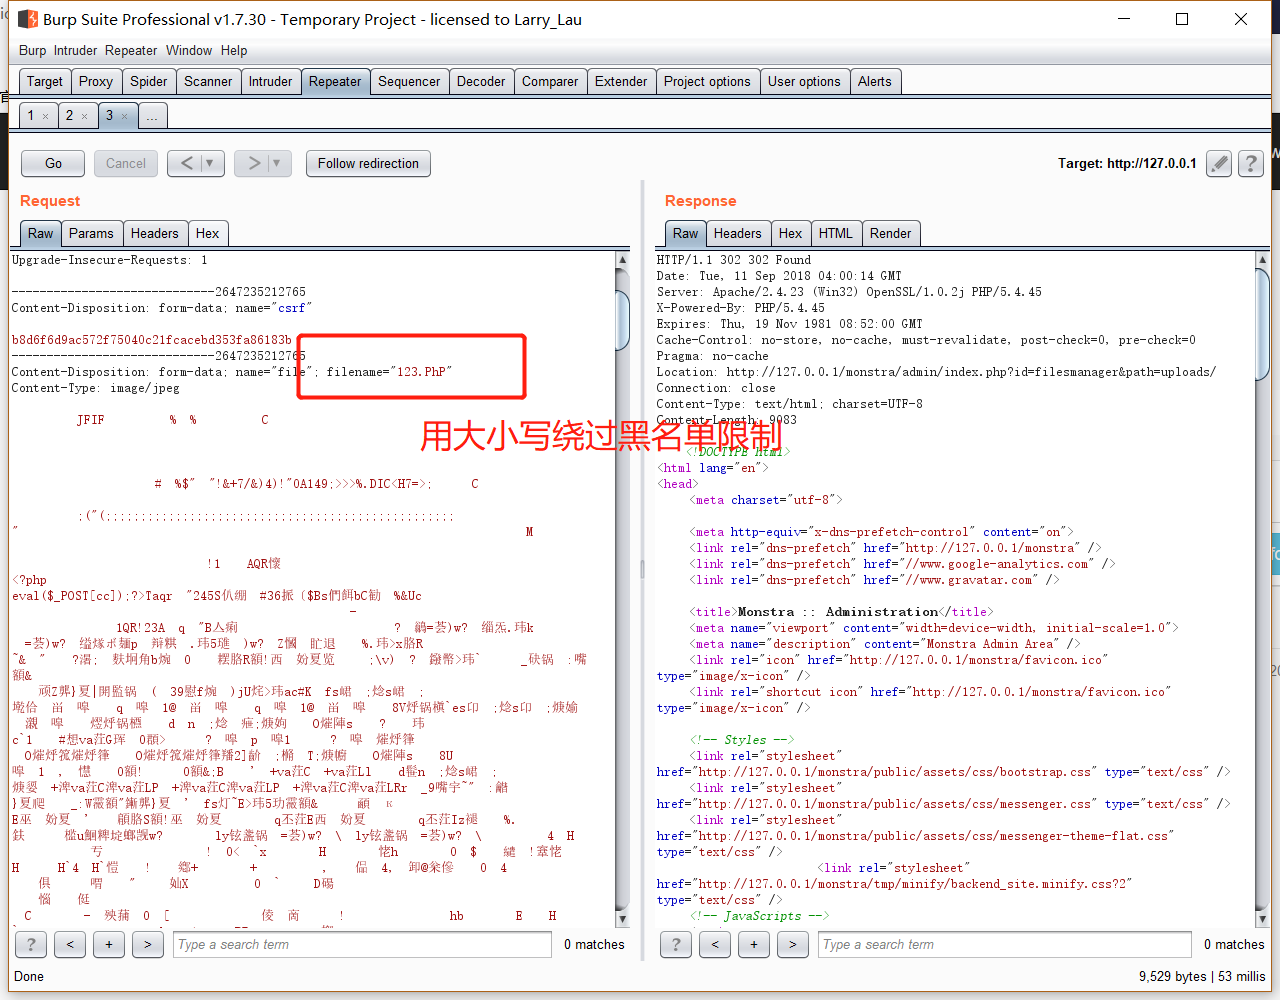 jx0n0/monstra_cms-3.0.4--getshell
monstra_cms-3.0.4-文件上传GetShell漏洞 CVE-2018-17418
 dillonkirsch/cve-2026-26720-twenty-rce
概念验证:通过未沙箱化的无服务器工作流函数,在 Twenty CRM 中实现认证远程代码执行,允许任意 Node.js 命令执行及环境变量泄露。
 experience-rookie/struts-s2-052-deserialization-rce-lab
针对 Apache Struts S2-052(CVE-2017-9805)XML 反序列化远程代码执行漏洞的概念验证(PoC)利用代码。在完成 INE eWPTX Practice Range 靶场实验时编写。包含自定义 payload、反弹 shell 漏洞利用脚本以及分步漏洞利用示例。
 vignesh21-git/cve-2025-48384
Git 漏洞 | 克隆时的回车符与 RCE
 sijie52/yasa-cve-2020-14343
针对 CVE-2020-14343 的漏洞利用工具,针对 Web 应用程序中的一个特定漏洞。提供了一个概念验证实现,用于安全测试和漏洞验证。