#1

 kang8/cve-2021-43503
CVE-2021-43503 的概念验证漏洞利用程序,针对 Laravel 反序列化远程代码执行(RCE)漏洞。包含 PHP POP 链生成和基于 HTTP 的载荷投递功能,用于测试。
 timtimxs/cve-2026-51947-advisory
Pivotal CRM 针对初始反序列化漏洞的补丁并不完整。该修复将 BinaryFormatter 切换为 JSON.NET,但将 TypeNameHandling 设置为 4,且未实现 SerializationBinder,从而允许攻击者通过恶意的 $type 载荷执行任意代码。已在…
 shadowsock5/shardingsphere_cve-2020-1947
针对 Apache ShardingSphere 的 CVE-2020-1947 漏洞利用,通过精心构造的 YAML 配置反序列化实现远程代码执行。
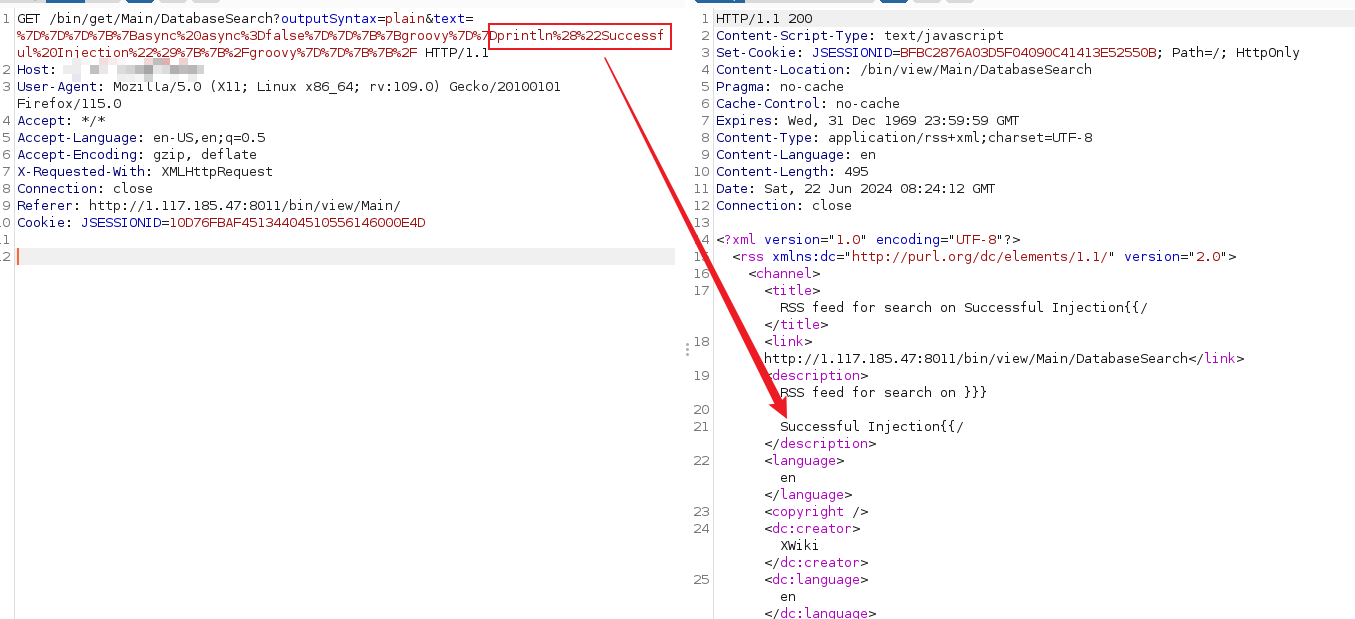 nanowraith/cve-2024-31982
概念验证漏洞利用代码,针对CVE-2024-31982:Java服务端模板注入(SSTI)导致通过Groovy有效载荷注入实现远程代码执行。
 vm2mv/tinyxml
TinyXML 2.6.2,包含针对CVE-2021-42260和CVE-2023-34194的修复
 ahmedreda38/cve-2025-47273-poc
CVE-2025-47273 是 setuptools 库中的一个高危路径遍历漏洞,具体版本为 78.1.0。
 y0s9/cve-2021-3129
CVE-2021-3129 - Laravel 调试模式远程代码执行漏洞
 zhixiangyao/cve-2025-66478-exploit-poc
使用 Node.js 对 CVE-2025-66478 的概念验证利用演示
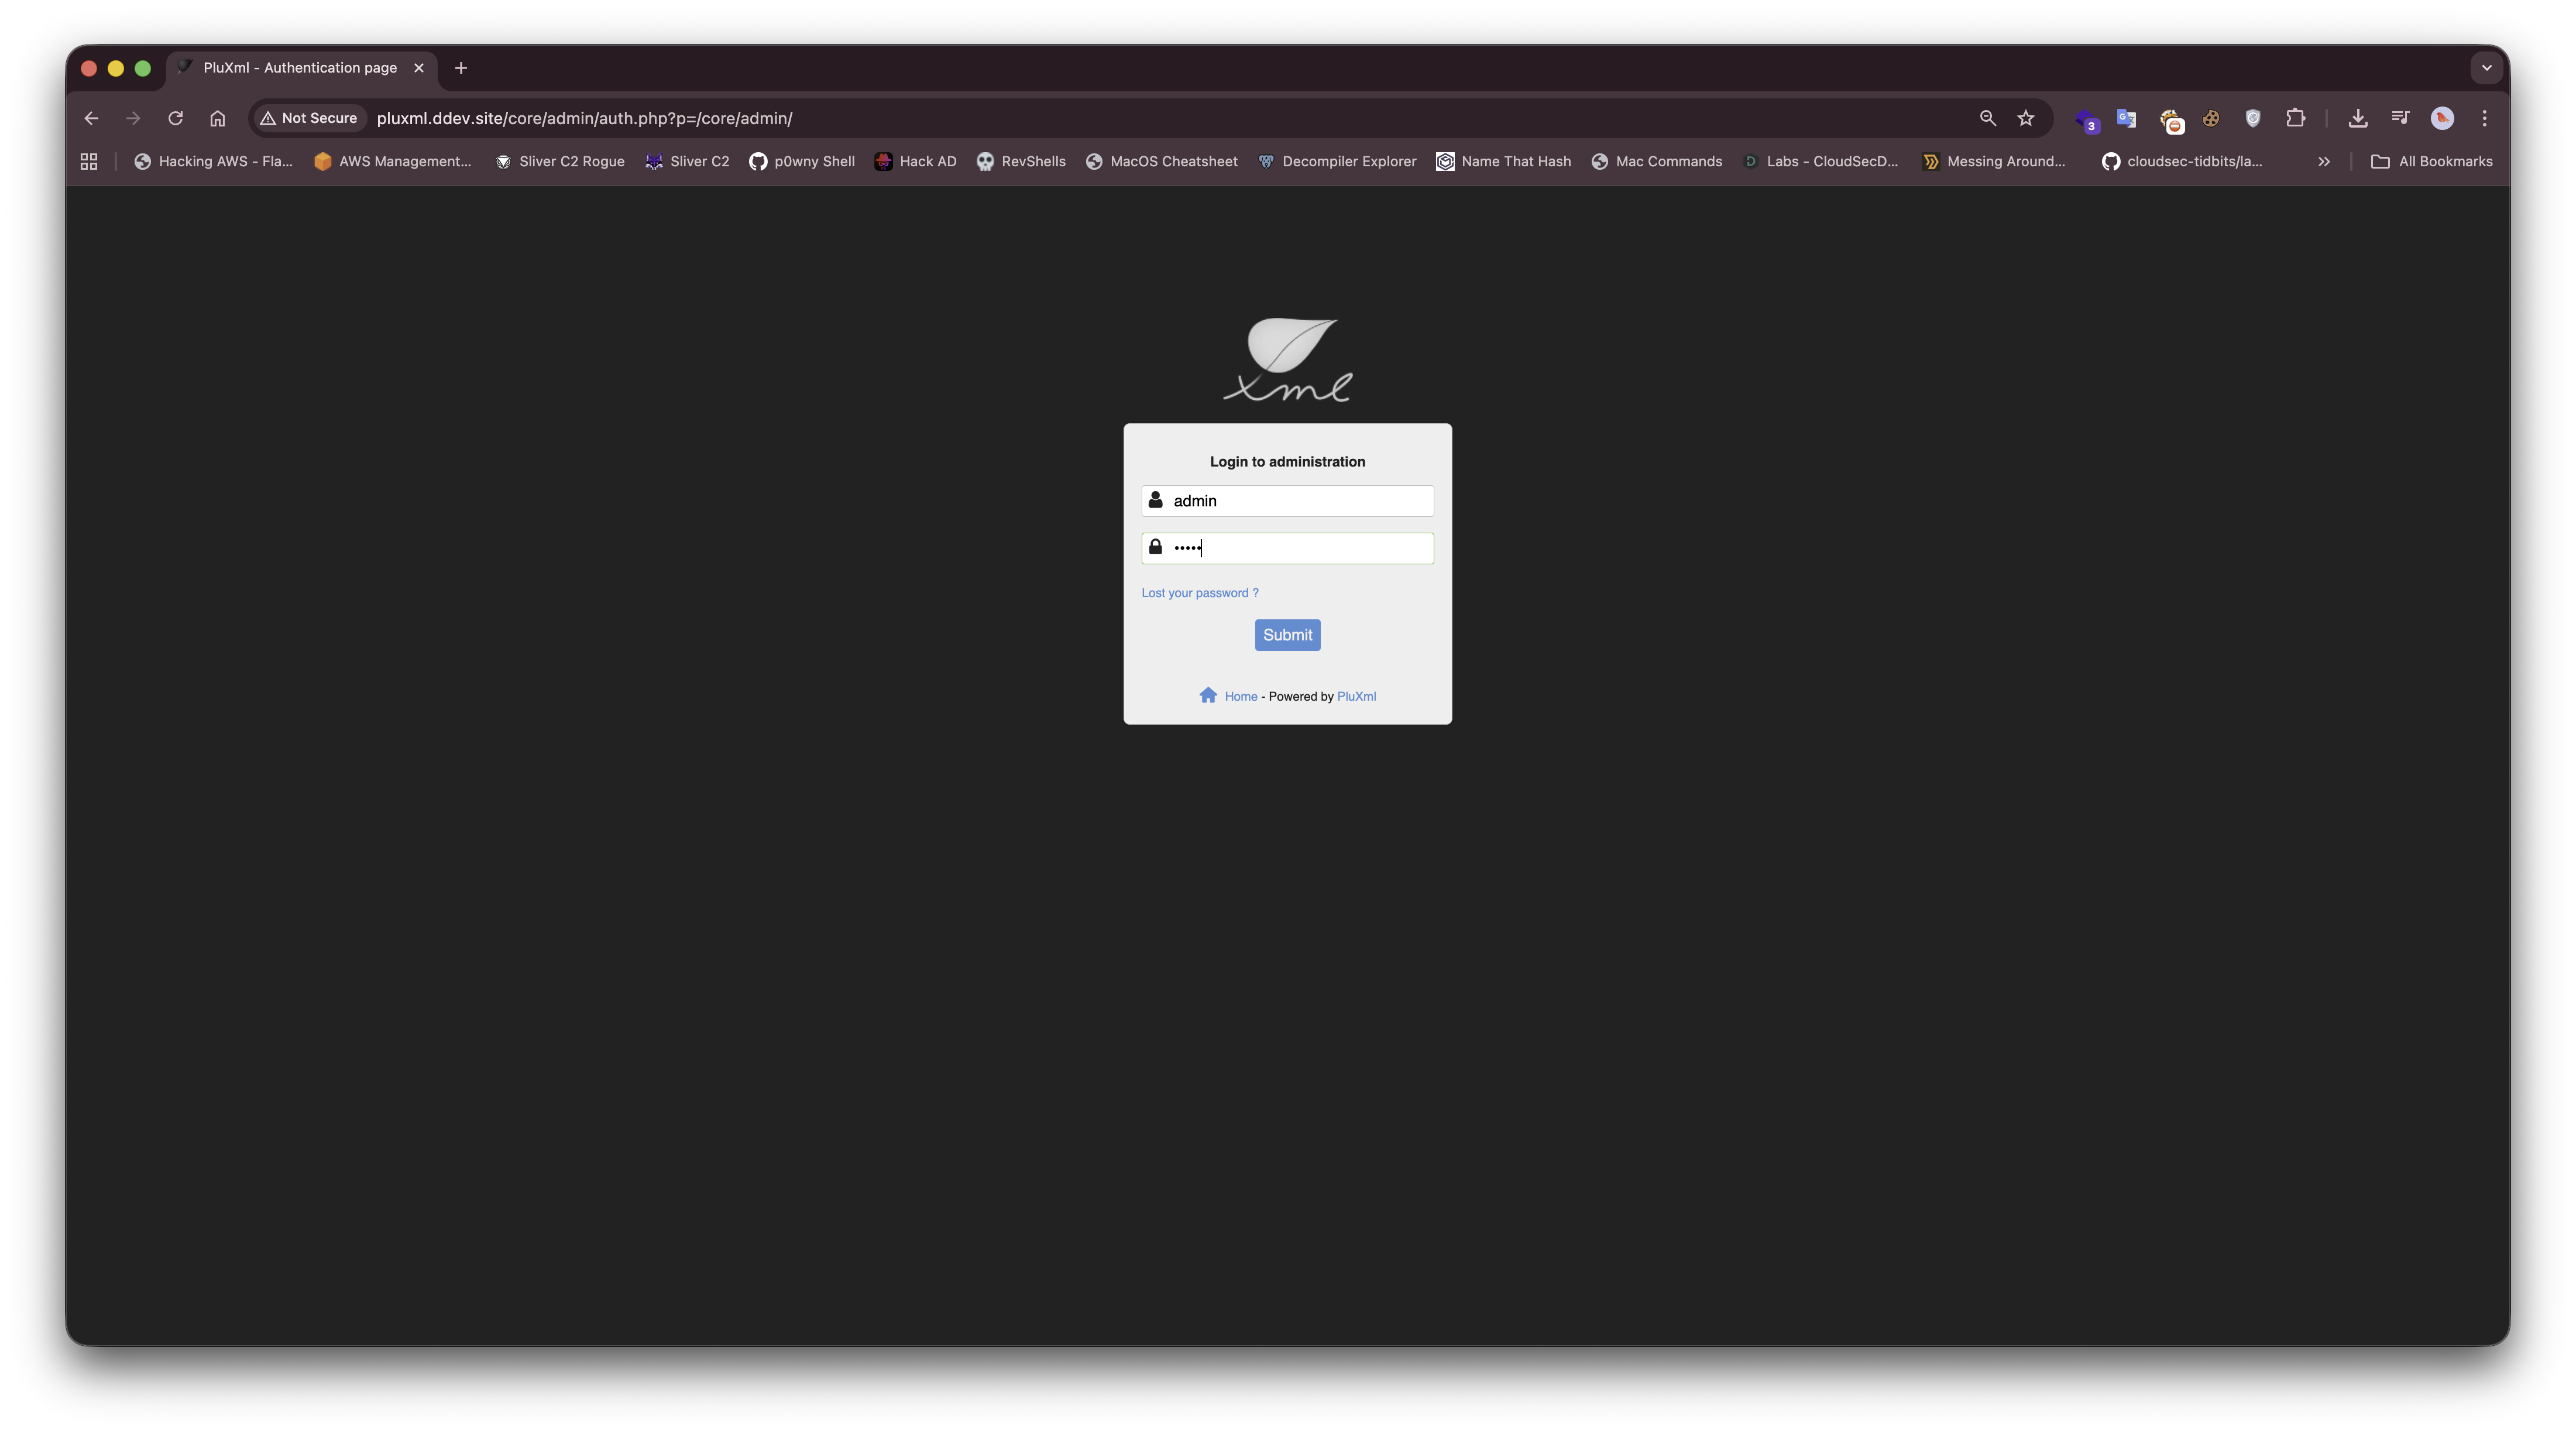 rajchowdhury240/cve-2025-67435
在 PluXML CMS 版本 5.8.22 中发现了一个严重的远程代码执行(RCE)漏洞。该漏洞允许经过认证的管理员通过主题编辑器功能上传恶意 PHP Web Shell,从而在 Web 服务器上执行任意 PHP 代码。
 mehdiboukhobza/sandbox_cve-2021-23358
针对CVE-2021-23358的概念验证漏洞利用代码,该漏洞是Node.js underscore库中的一个原型污染漏洞。演示了沙箱逃逸和代码执行。
 at190510-cuong/cve-2025-64087-ssti-
CVE-2025-64087 (SSTI)
 ronf98/cve-2024-11972-poc
CVE-2024-11972存在于Hunk Companion <1.9.0中,允许未验证的攻击者利用不安全的REST API端点并安装存在漏洞的插件,存在远程代码执行、SQL注入、跨站脚本和后门风险。
 randomrobbiebf/cve-2024-56058
VRPConnector <= 2.0.1 - 未认证的PHP对象注入
 jvr2022/cve-2026-29786
概念验证,演示了 tar npm 包中的硬链接路径遍历漏洞,允许通过精心构造的归档文件覆盖解压目录之外的文件。
 fatkz/cve-2025-24813
针对CVE-2025-24813的概念验证利用,通过会话反序列化和部分PUT请求在Apache Tomcat上实现远程代码执行。
 halcy0nic/cve-2023-40296
CVE-2023-40296 的概念验证
 randomrobbiebf/cve-2024-3553
CVE-2024-3553:Tutor LMS <= 2.6.2 - 缺失授权漏洞,允许已认证的攻击者启用用户注册