#1
 felixber/findfunc
IDA Pro 插件,用于根据汇编模式、字节序列、字符串/名称引用和大小约束过滤函数,支持基于规则的搜索和高级二进制复制。
 mhaskar/bughound
基于Elasticsearch的静态代码分析工具
 lucksec/spring-cloud-gateway-cve-2022-22947
CVE-2022-22947的利用程序:通过精心构造的请求向Actuator端点进行Spring Cloud Gateway中的远程代码执行。包含Python脚本和缓解指南。
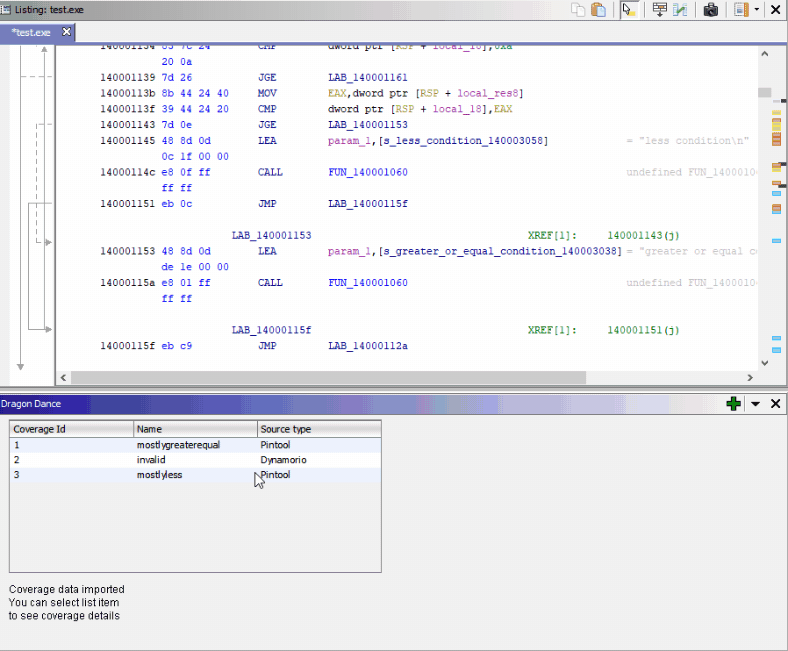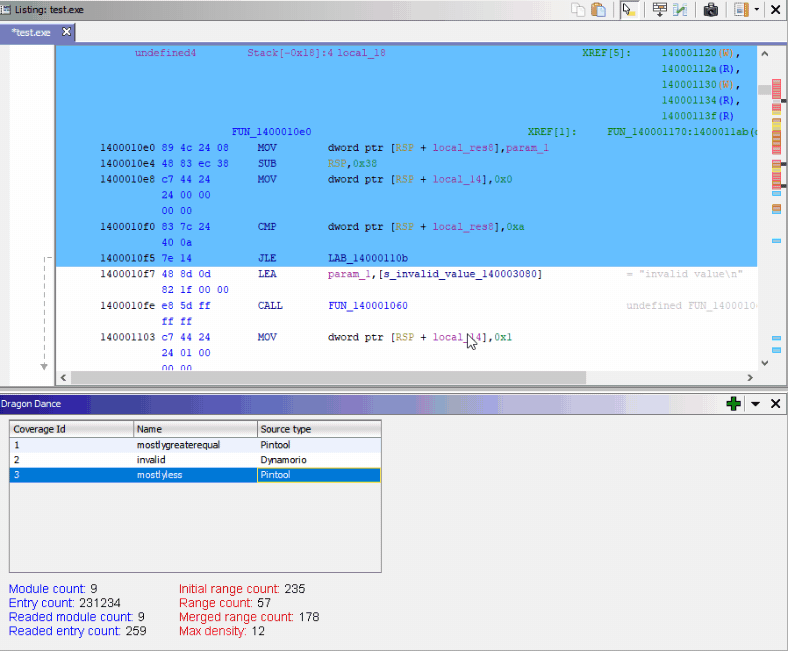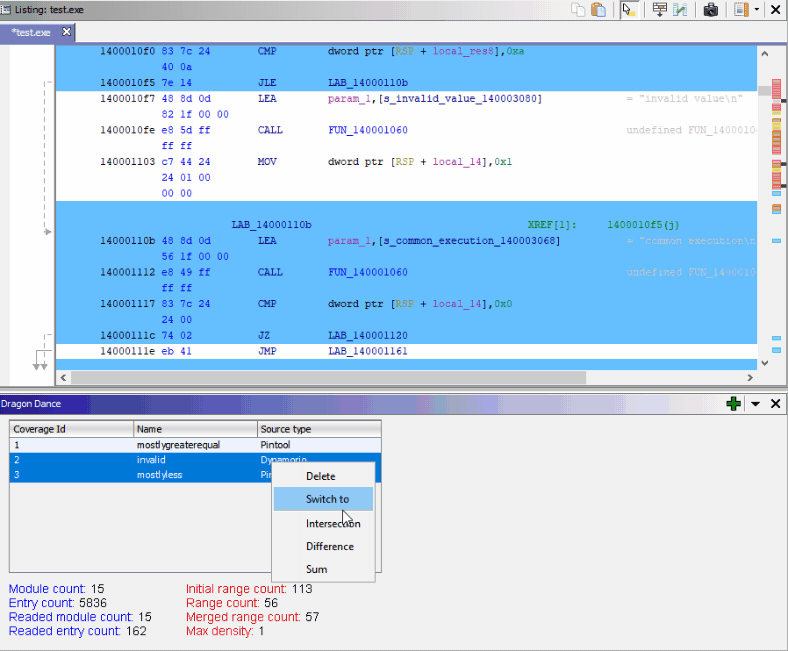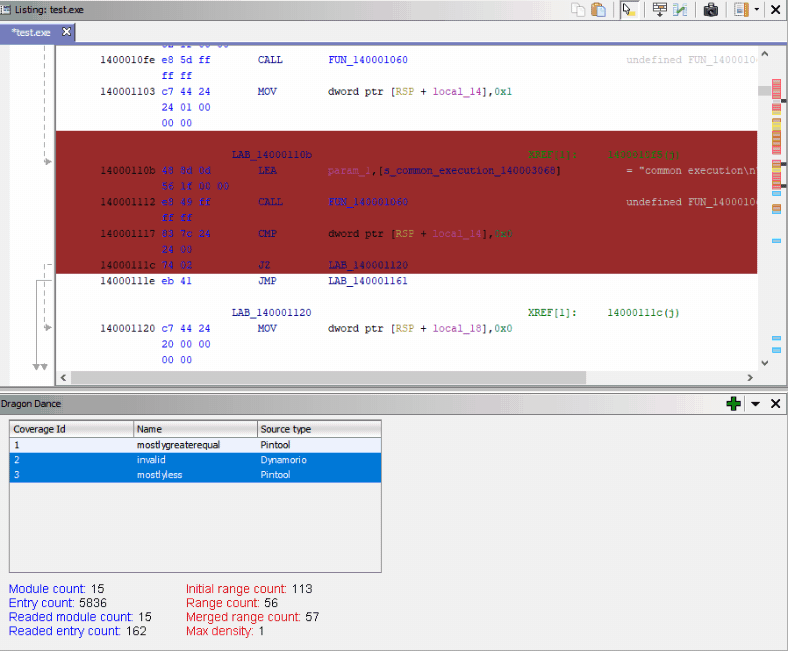 0ffffffffh/dragondance
Ghidra的二进制代码覆盖率可视化插件
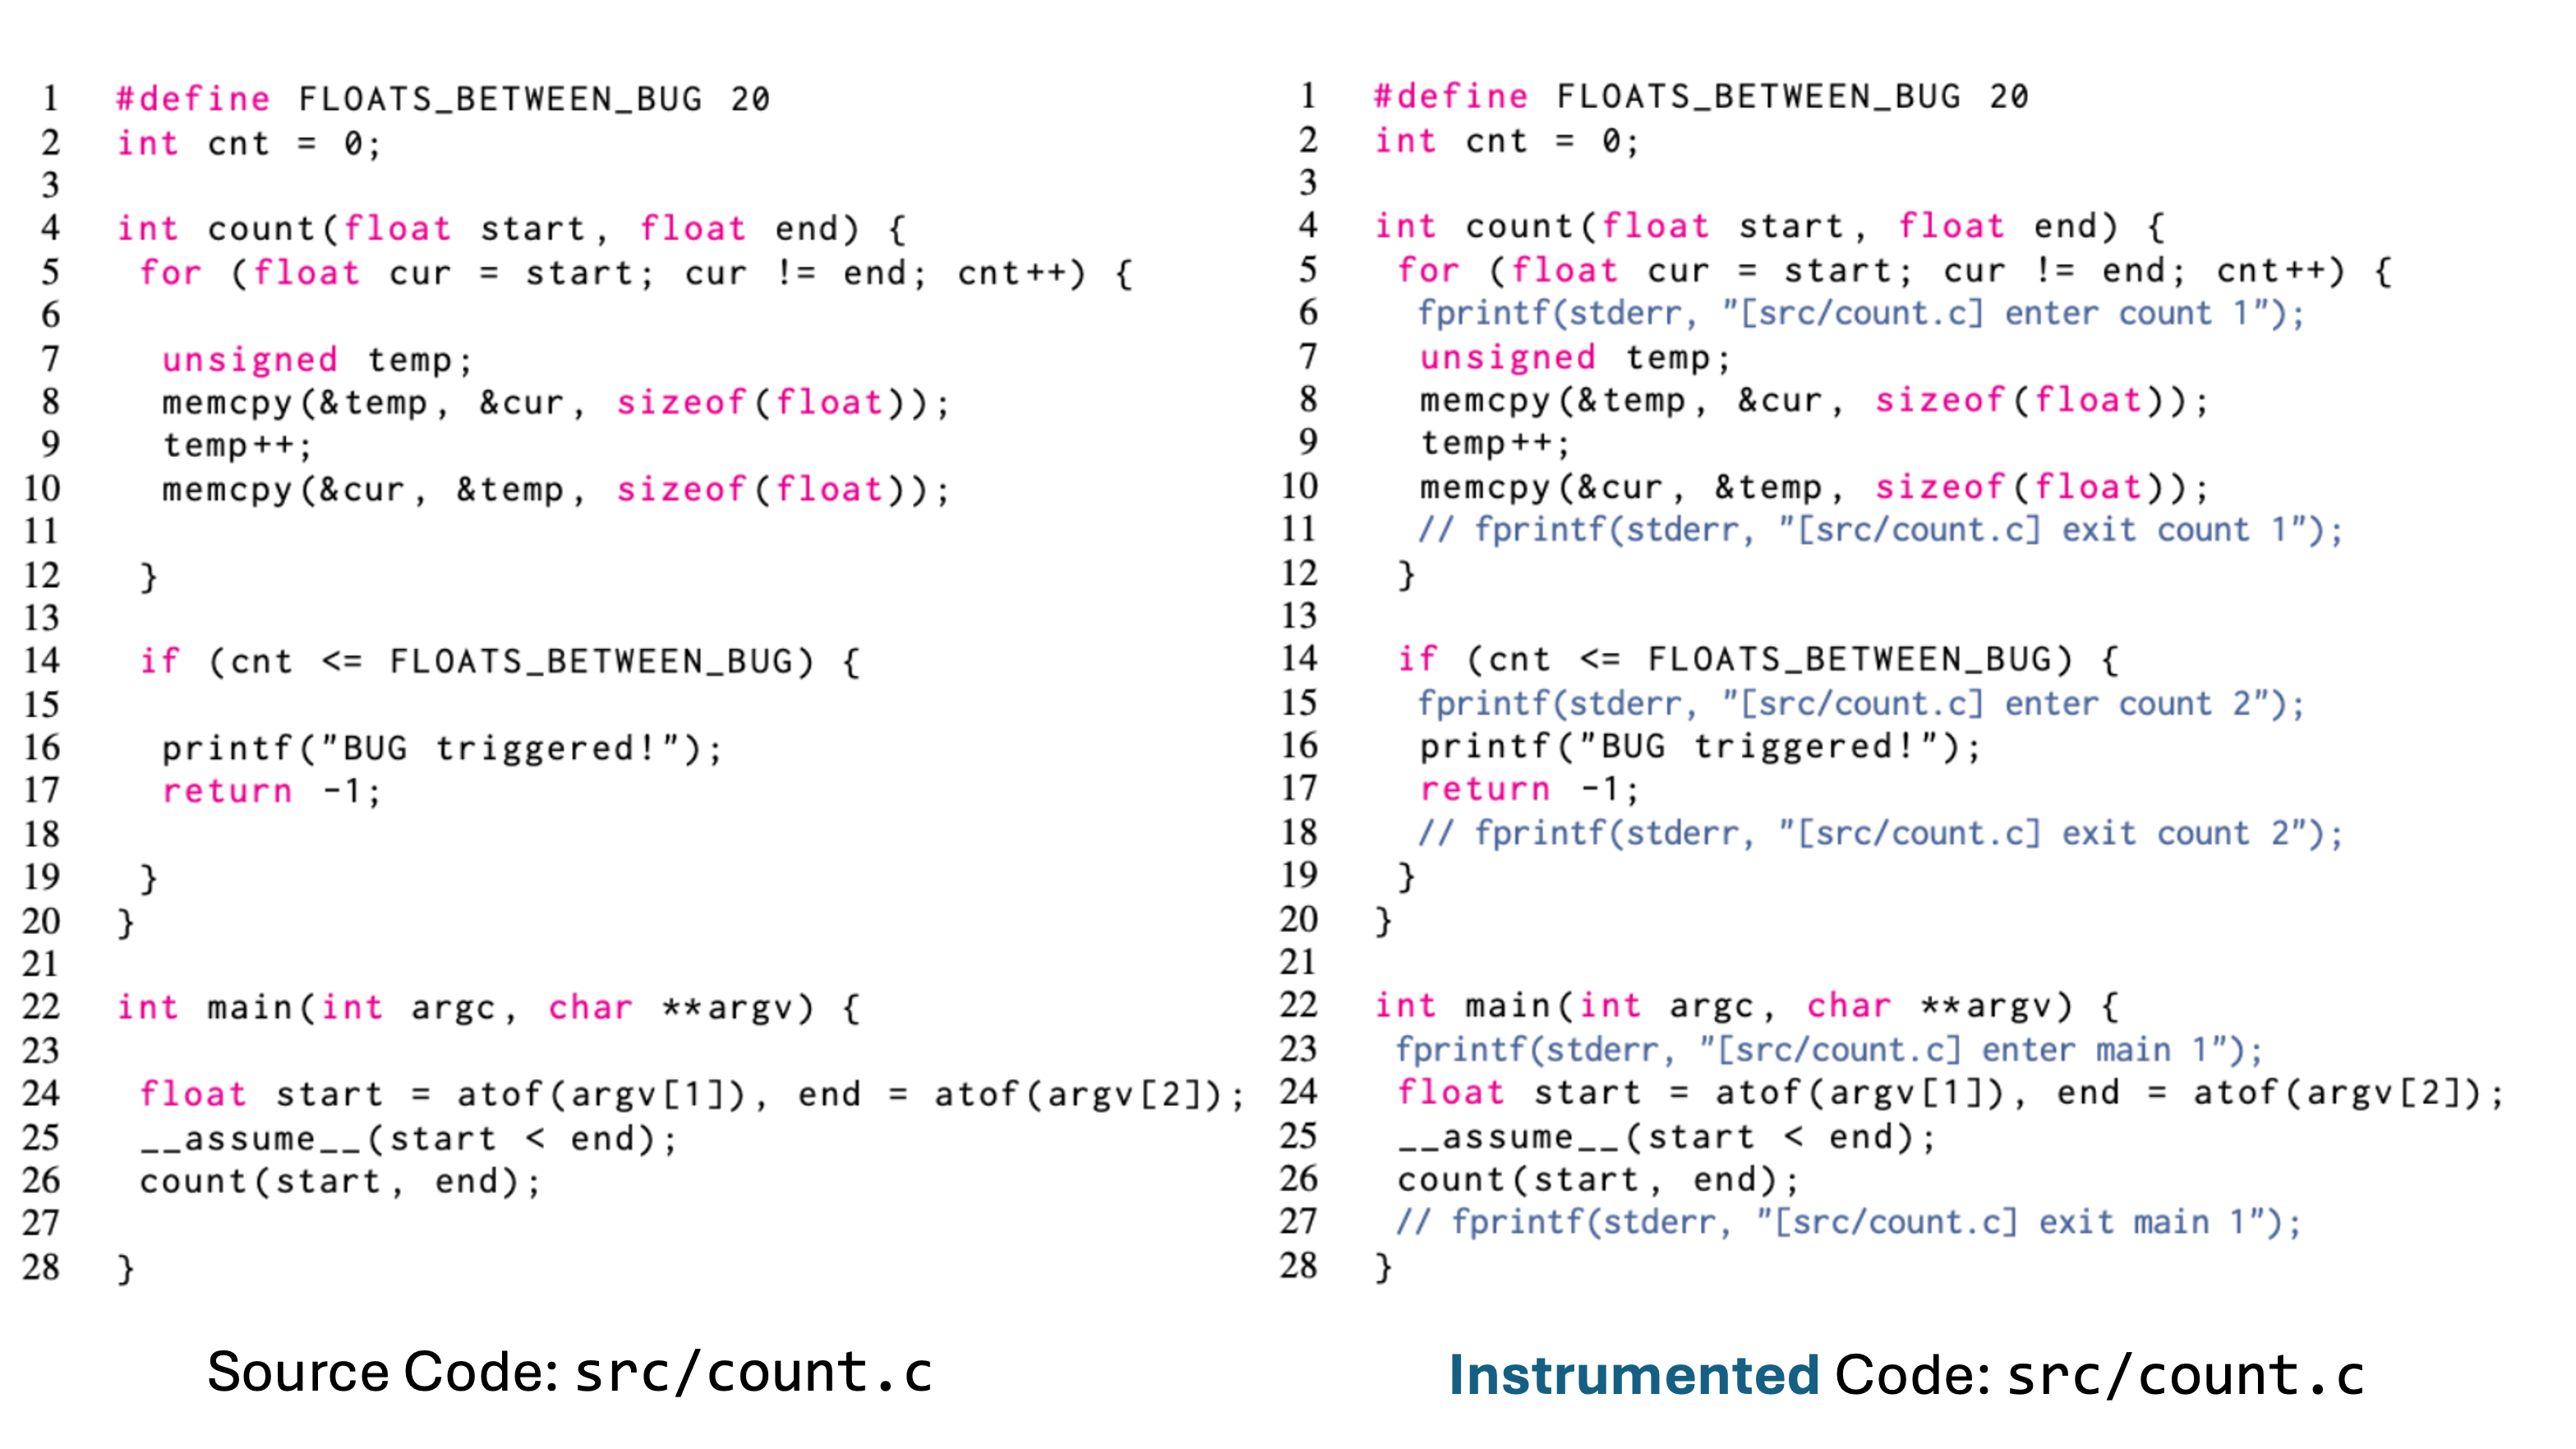 concollmic/concollmic
基于LLM代理的concolic执行引擎,它检测源代码,用自然语言总结路径约束,并生成测试用例以最大化跨任何编程语言的分支覆盖率。
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 penberg/chimera
将不受信任的代码沙箱化,并安全访问主机。
 owasp/asst
OWASP ASST (自动化软件安全工具包) | 一个新颖的开源Web安全扫描器。
 radicle-dev/heartwood
点对点代码协作与发布堆栈,具有安全、去中心化的协议、CLI工具和网络守护进程,用于主权代码锻造。
 arguslab/argus-saf
基于Scala的静态分析框架,用于Android和Java字节码,具有流分析、反编译和通过符号执行进行本地代码分析的功能。
 dionach/reposcanner
扫描Git仓库以查找感兴趣字符串的Python脚本
 boratanrikulu/gobee
用 Go 而非 C 编写你的 BPF 程序。gobee 将 Go 子集转译为 BPF C,并生成类型化的 cilium/ebpf 绑定。
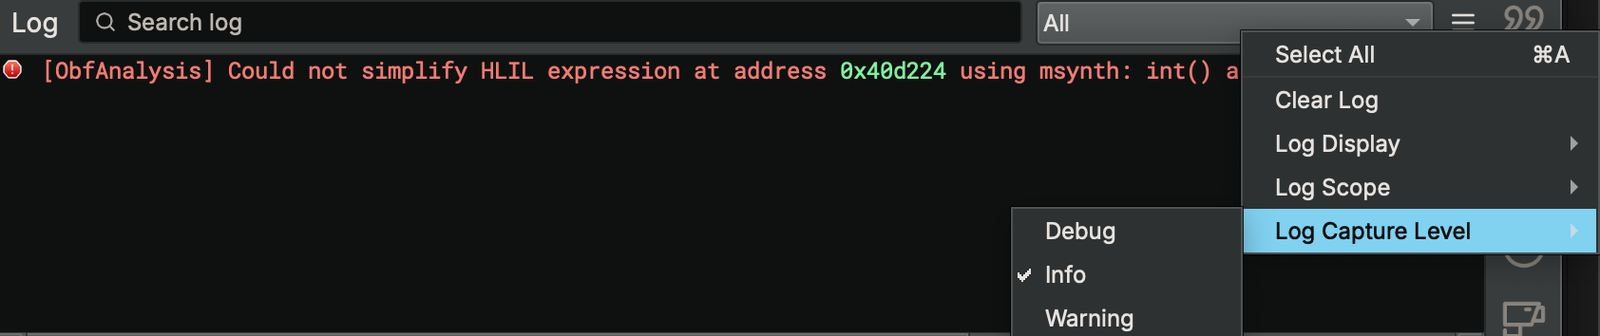 mrphrazer/obfuscation_analysis
Binary Ninja 插件,用于分析和简化混淆代码
 canyie/magiskeop
针对已安装应用通过 CVE-2024-48336(Magisk Bug #8279)实现 root 权限提升的利用与详解,权限提升 / 任意代码执行漏洞
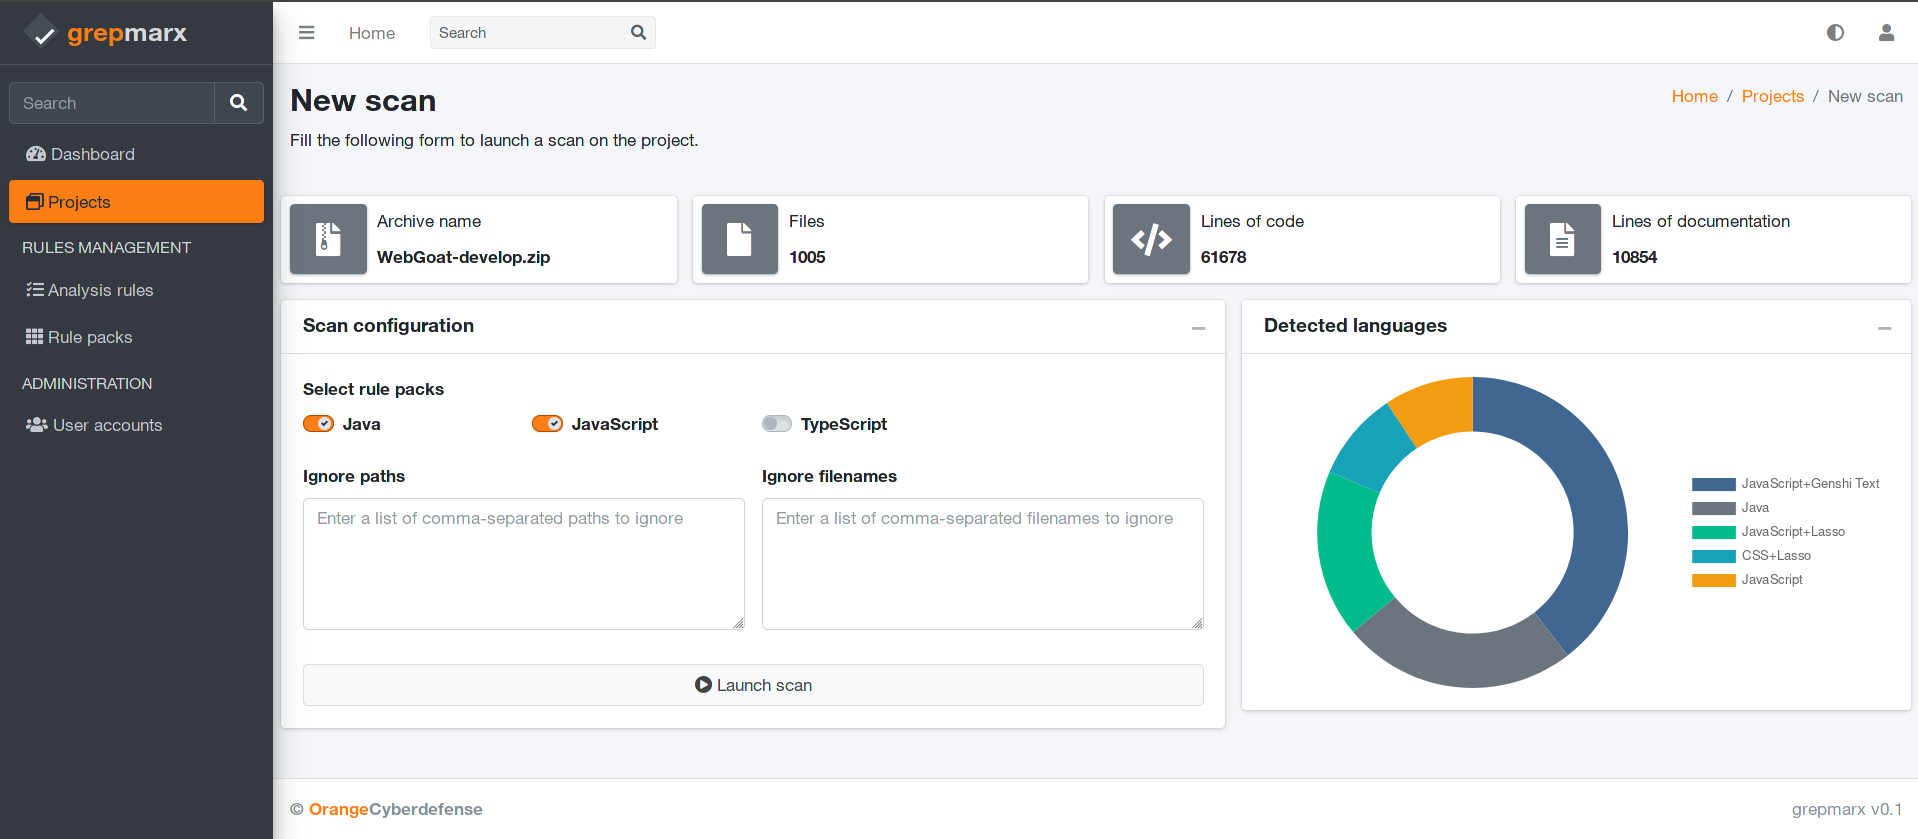 orange-cyberdefense/grepmarx
一个面向AppSec爱好者的源代码静态分析平台。
 galoisinc/mate
基于代码属性图(Code Property Graphs)的交互式程序分析套件,用于在 C 和 C++ 代码中搜寻漏洞,统一了应用程序特定分析与底层漏洞分析。