#1
 codeshield-security/log4jshell-bytecode-detector
用于 Log4JShell 漏洞 (CVE-2021-44228) 的本地字节码扫描器
 purple-wl/jenkins_cve-2019-1003000
针对Jenkins Script Security Pipeline插件远程代码执行漏洞(CVE-2019-1003000)的PoC利用程序,使用Python实现,用于渗透测试和漏洞验证。
 nightwatchcybersecurity/gitbleed_tools
用于克隆和镜像Git仓库、计算差异,以及运行gitleaks检测隐藏在删除或重置提交中的秘密的Shell脚本。
 novoda/gradle-static-analysis-plugin
为Android和Java项目轻松配置静态分析工具。
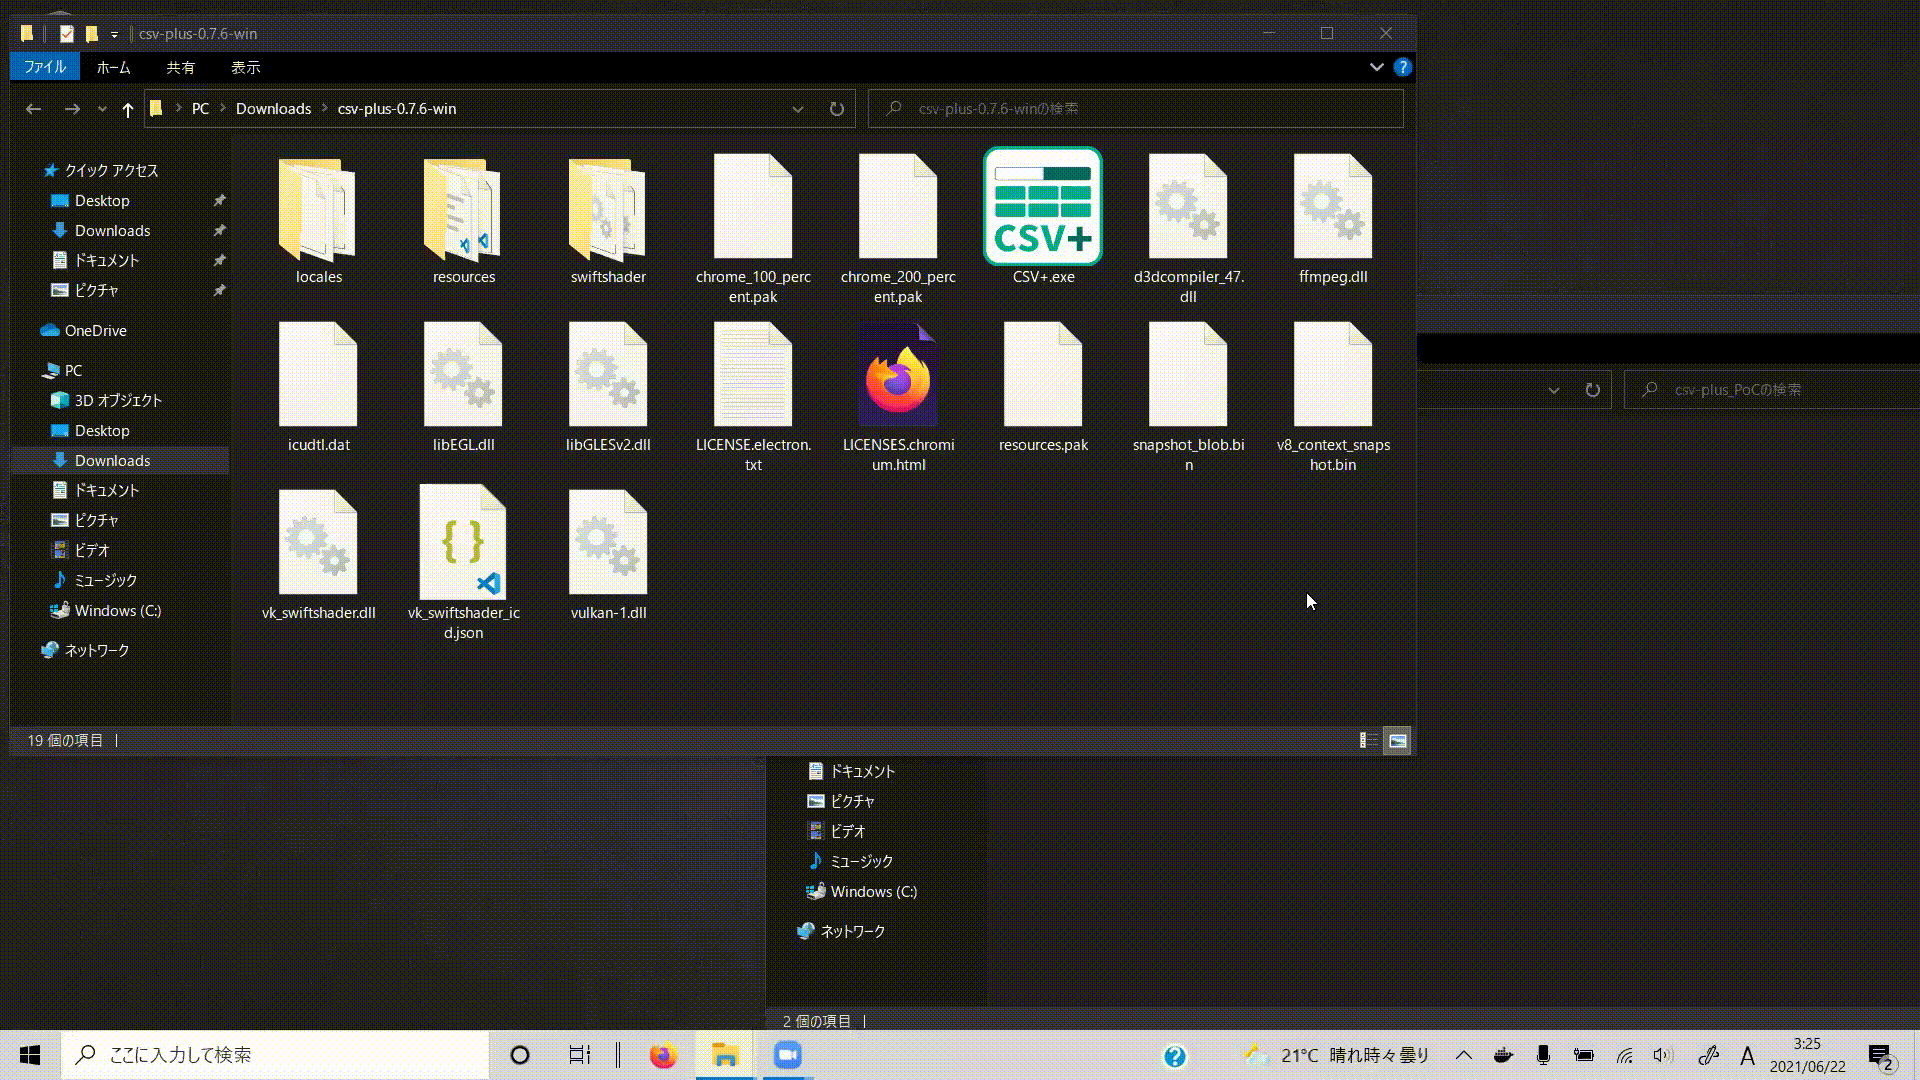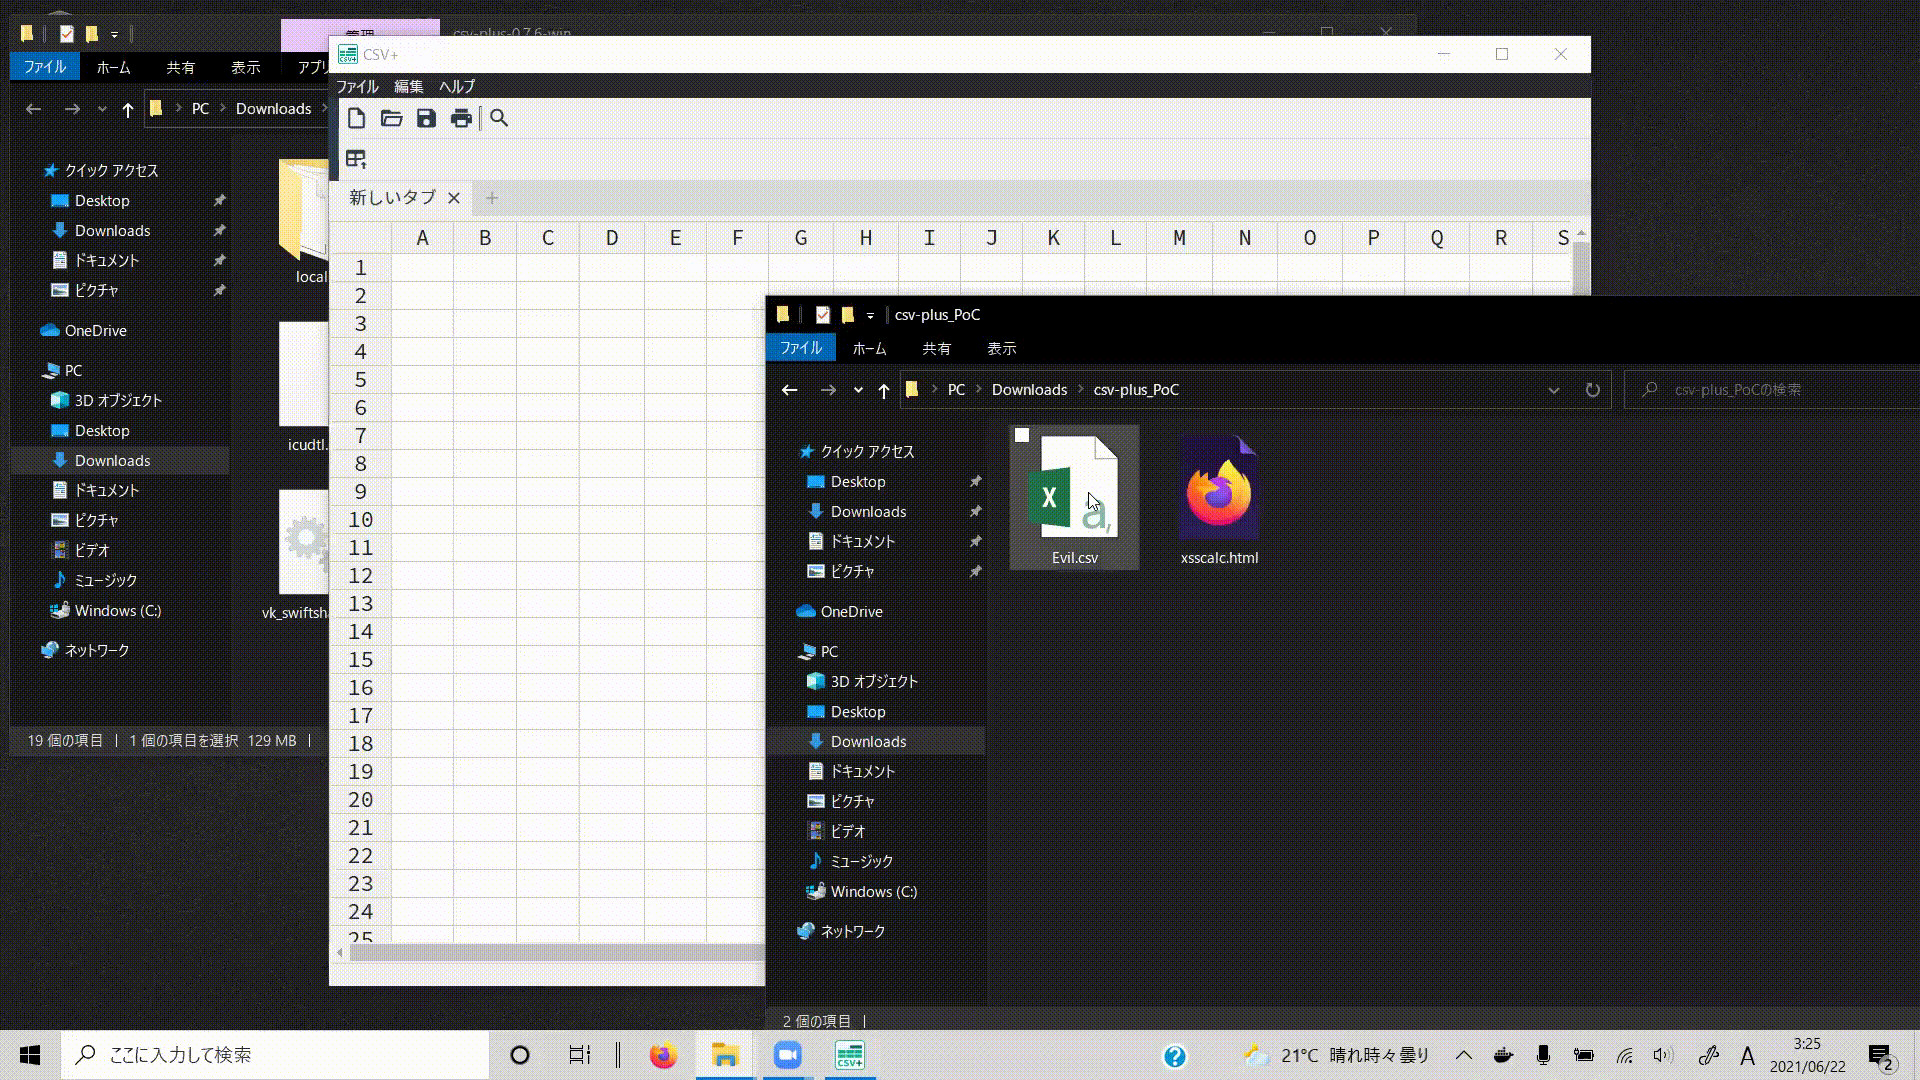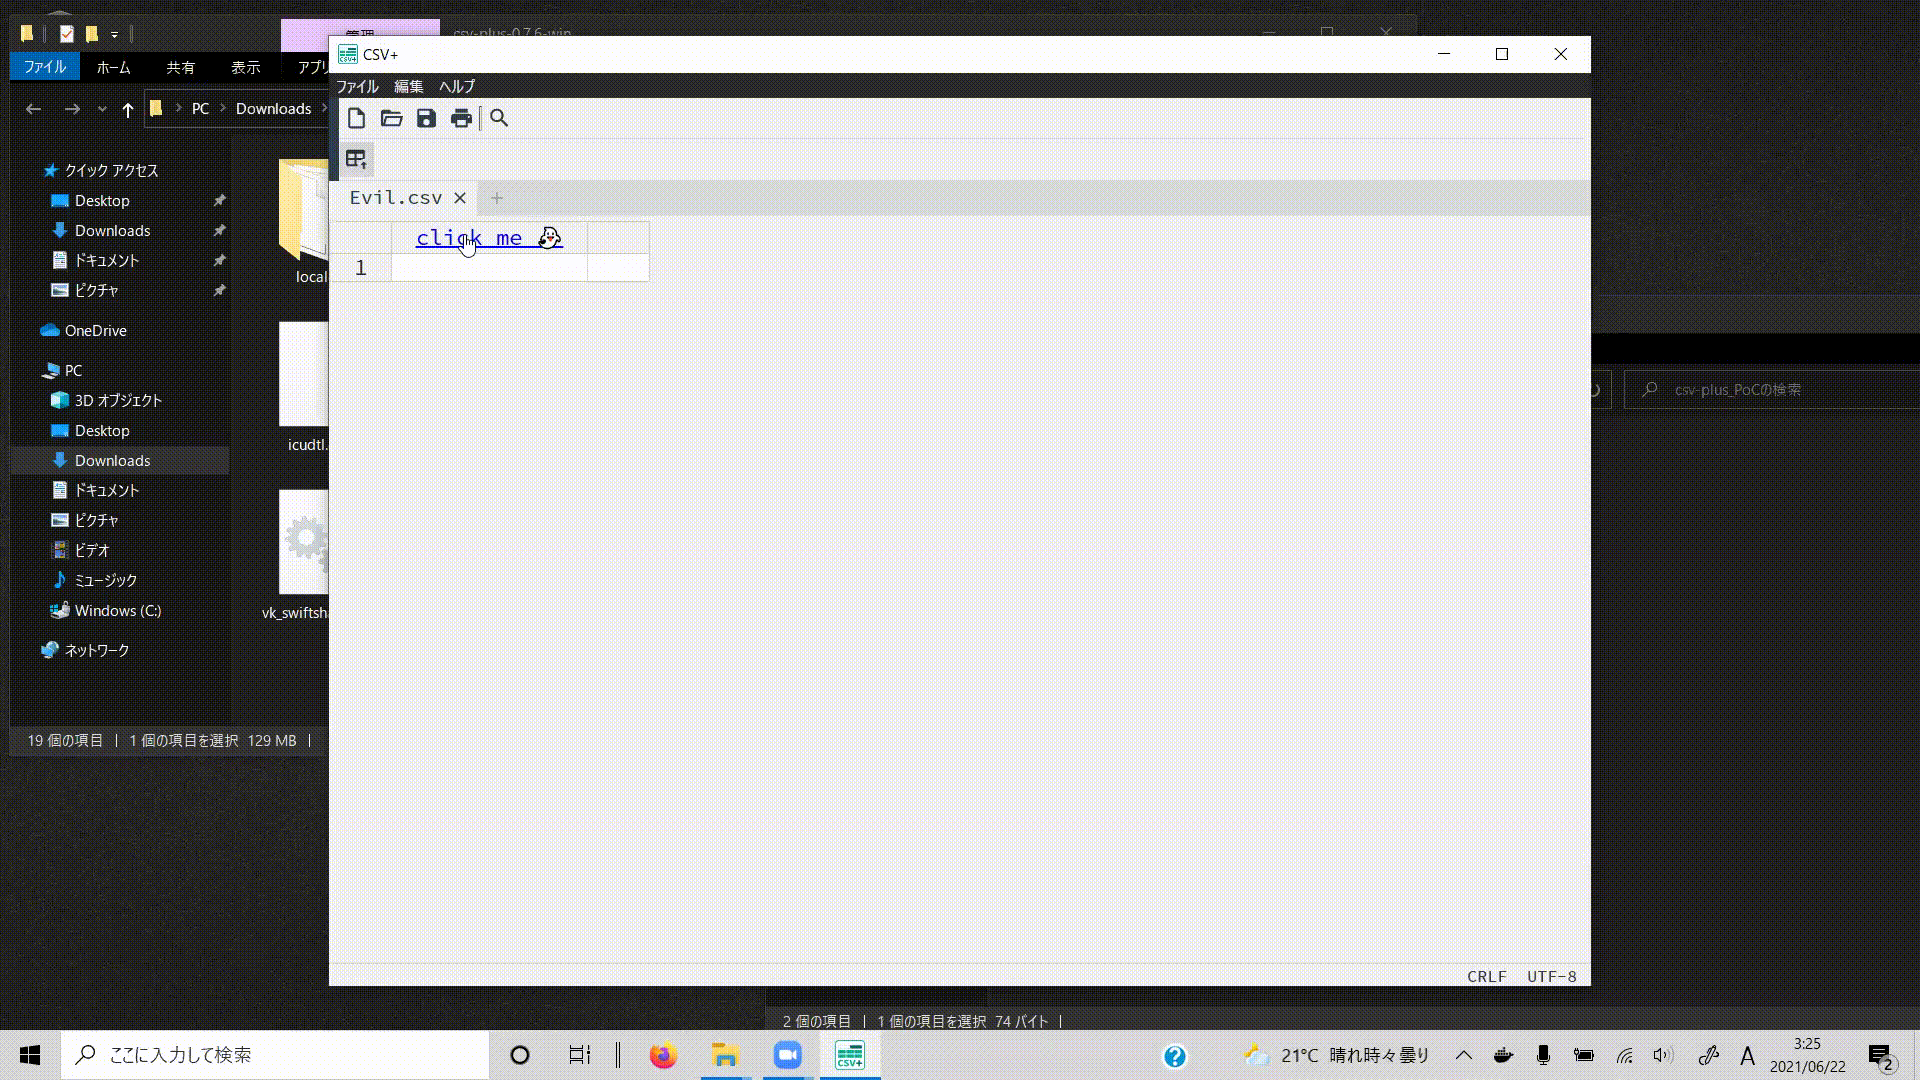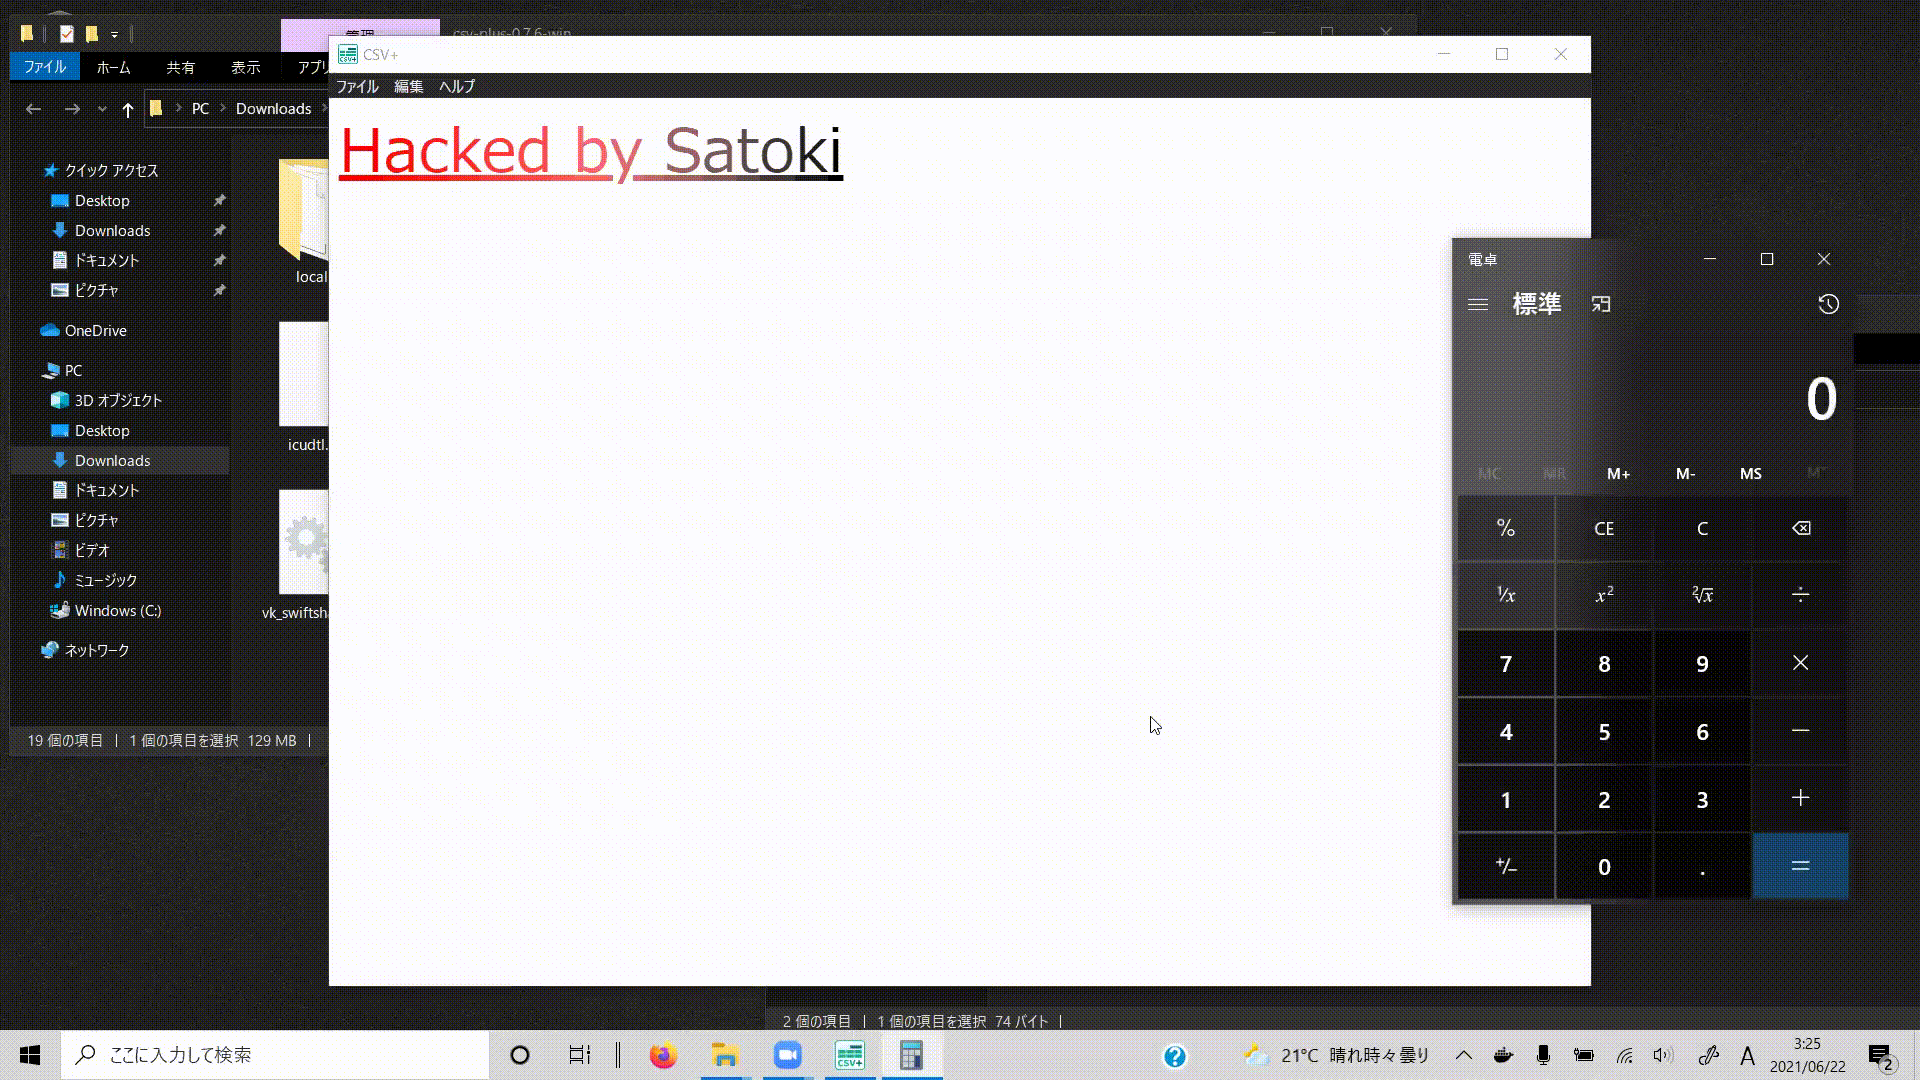 nanaao/csv-plus_vulnerability
👻 [PoC] CSV+ 0.8.0 - 任意代码执行 (CVE-2022-21241)
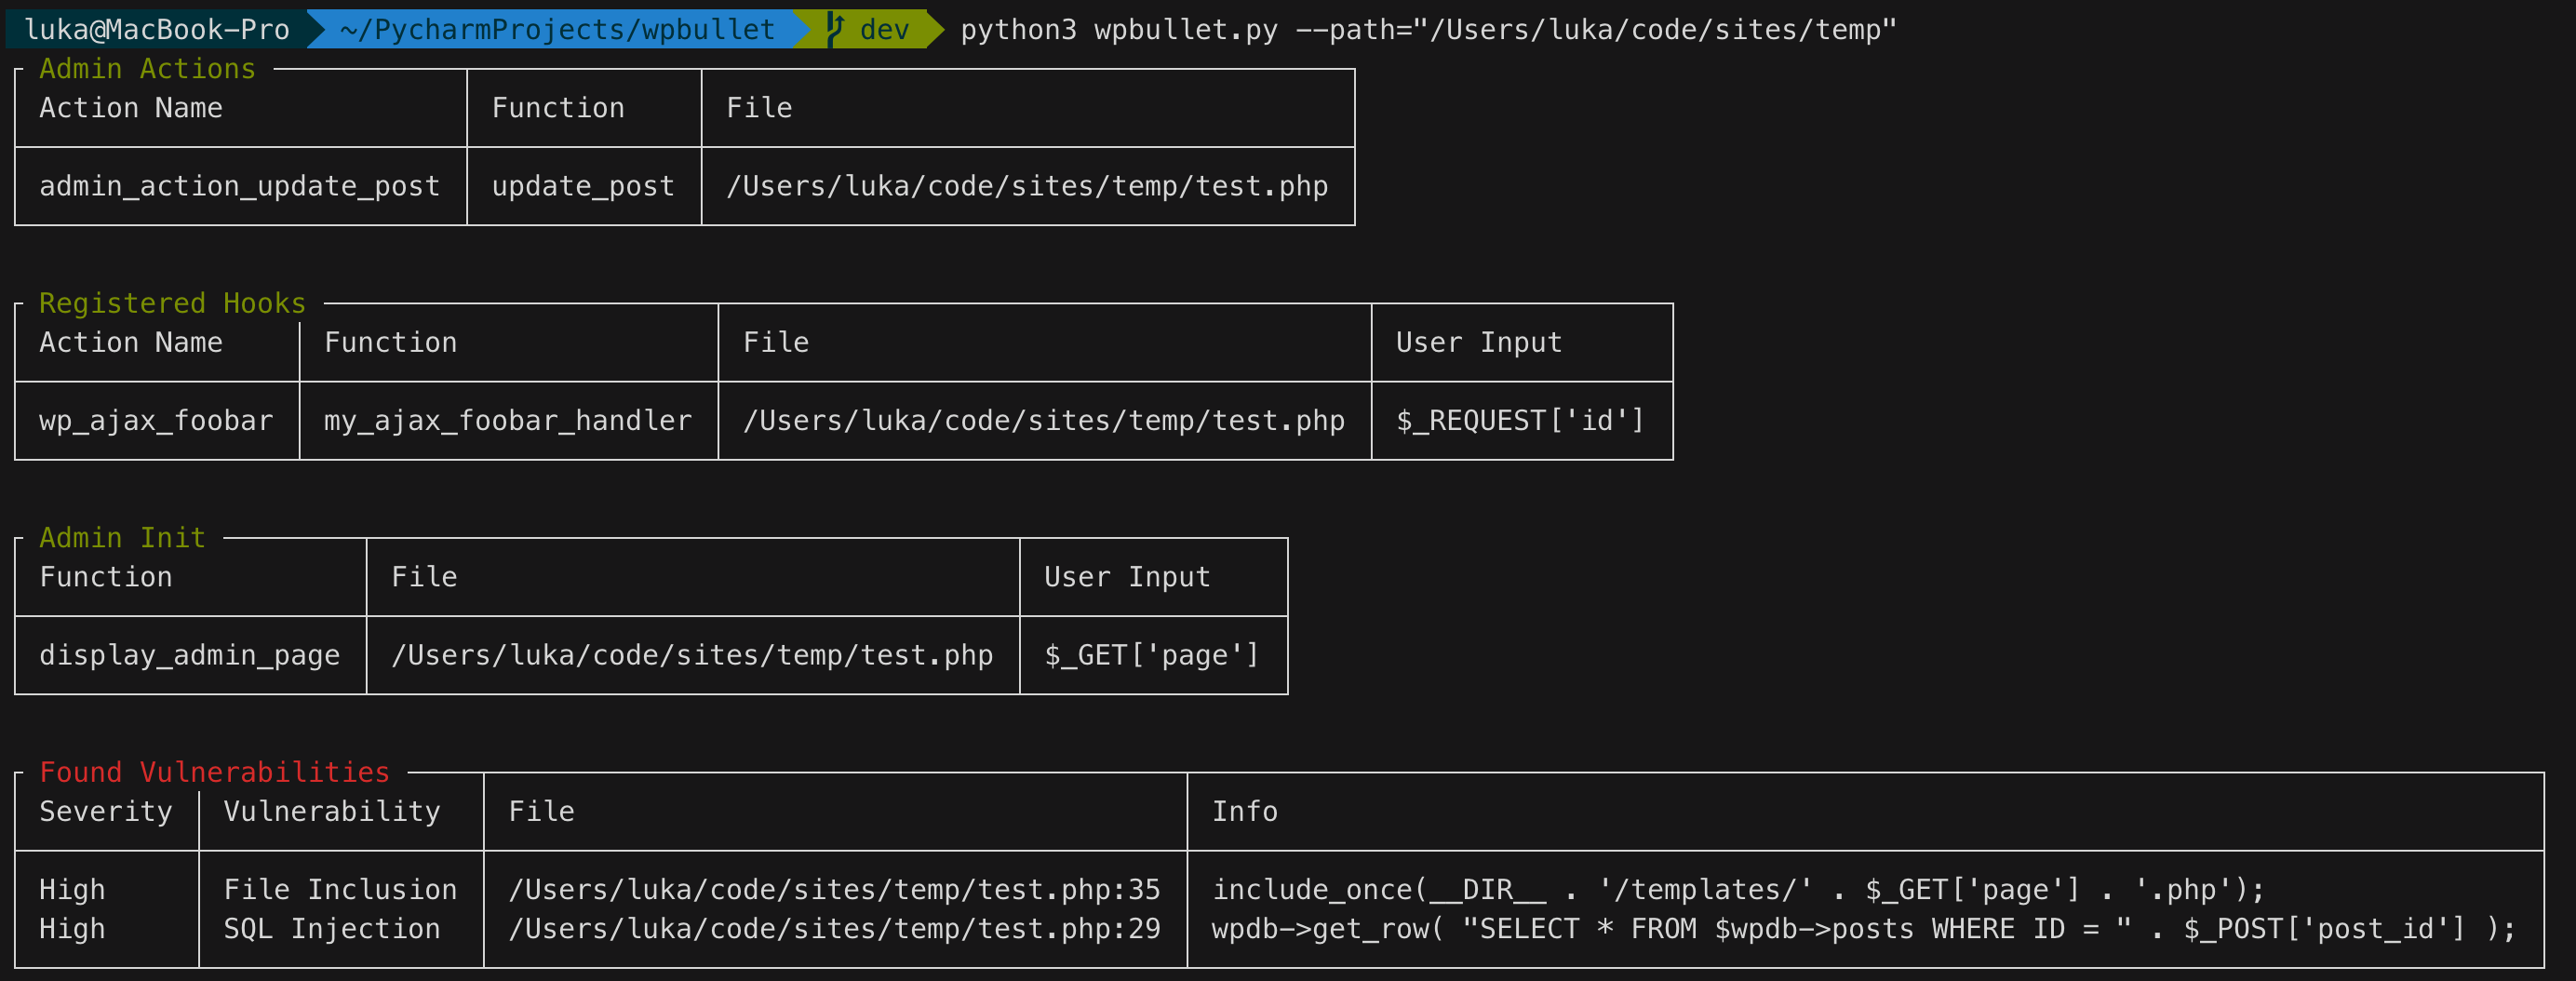 owasp/wpbullet
针对WordPress插件和主题的静态代码分析扫描器。通过模块化、可扩展的模式匹配引擎检测XSS和SQL注入等漏洞,提供严重性评级和JSON报告。
 otaviokr/log4j-2021-vulnerability-study
这是一个展示如何利用 Log4J 漏洞(CVE-2021-44228)的示例。此代码可以安全运行,但请理解它的功能和工作原理!
 rubo77/log4j_checker_beta
快速检查您的服务器是否易受 CVE-2021-44228 影响
 haxatron/cve-2022-0219
针对CVE-2022-0219的概念验证漏洞利用代码,这是Jadx中的一个XXE漏洞,当通过CLI导出恶意APK文件时,会导致本地文件泄露。
 johnjamesmccann/xerces-3.2.3-dtd-hotfix
// SPDX-FileCopyrightText: 部分版权归西门子2021所有 // 2021年7月15日由西门子和/或其附属公司修改,以修复CVE-2018-1311:Apache Xerces-C在扫描外部DTD时的use-after-free漏洞。版权归西门子2021所有。
 daftspunk/cve-2021-32648
为 October CMS 身份验证绕过漏洞 CVE-2021-32648 和 CVE-2021-29487 提供手动补丁,通过将 User.php 中的宽松比较转换为严格比较来实现。
 kira2040k/php_code_analysis
静态PHP代码扫描器,可检测SQL注入、XSS、SSRF、LFI、命令注入、不安全的反序列化以及单个文件或整个目录中的其他Web漏洞。
 sukusec301/seacms-v10.1
面向代码审计和 CVE-2020-21378 的重复。尽情使用吧!
 neargle/go-get-rce-cve-2018-6574-poc
CVE-2018-6574 POC:golang 'go get' 在源代码构建期间的远程命令执行
 dbzoo/log4j_scanner
用于 Log4Shell(CVE-2021-44228)及相关 CVE 的文件系统扫描器。通过哈希匹配和类存在性检测易受攻击的 JAR 文件。可独立运行或作为审计脚本运行。
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 1lann/log4shelldetect
通过检查文件内部的类路径,快速扫描文件系统中可能易受Log4Shell(CVE-2021-44228)或"那个Log4j JNDI漏洞利用"影响的Java程序。