#1
 trinadh465/system_bt_aosp10_r33_cve-2021-0589
已修补的 Android 蓝牙协议栈(AOSP10),解决了 CVE-2021-0589,并附有 AOSP 和 Linux 的构建说明。
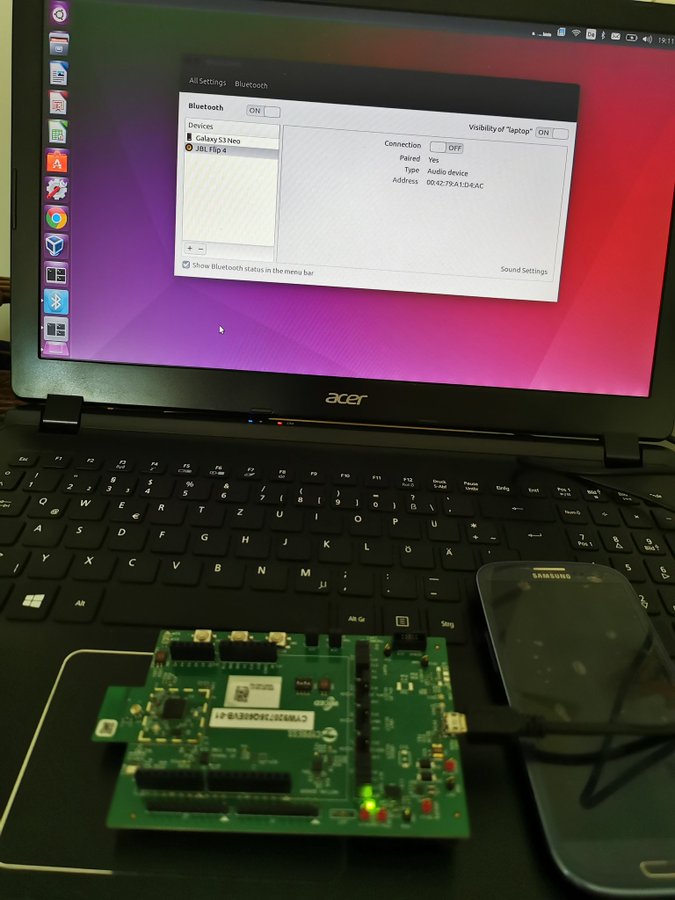 m4rm0k/cve-2020-10135-bias
CVE 2020-10135,又称 BIAS(蓝牙冒充攻击)
 nanopathi/packages_apps_nfc_cve-2020-0453
针对CVE-2020-0453的漏洞利用工具,针对Android NFC堆栈漏洞,通过构造的NFC数据包实现本地权限提升。
 spiralbl0ck/cve-2024-31320-
利用 CVE-2024-31320 和蓝牙获取被攻击设备的地理位置
 aymankhalfatni/cve-2017-0785
CVE-2017-0785: BlueBorne PoC
 uthrasri/cve-2023-28588_system_bt
系统蓝牙 CVE-2023-28588
 kalibb/cve-2020-0022
Zero-click蓝牙RCE漏洞利用工具,针对Android 8-9(CVE-2020-0022),包含堆喷射、地址泄露和JOP链执行,通过BlueFrag漏洞实现远程代码执行。
 tlatkdgus1/blueborne-cve-2017-1000251
克隆
 devdanqtuan/poc-for-cve-2020-0022
cve-2020-0022
 v3ilsm1th/cve-2023-45866_wip
模拟蓝牙键盘以利用CVE-2023-45866,通过DuckyScript在存在漏洞的Android、iOS、macOS和Linux设备上注入按键,用于授权测试。
 chapoly1305/cve-2023-46870
# CVE-2023-46870 详细分析与概念验证 针对 Nordic Semiconductor nRF Sniffer for Bluetooth LE 中因不安全文件权限导致的本地权限提升漏洞的详细分析与概念验证,包括复现步骤与缓解措施。
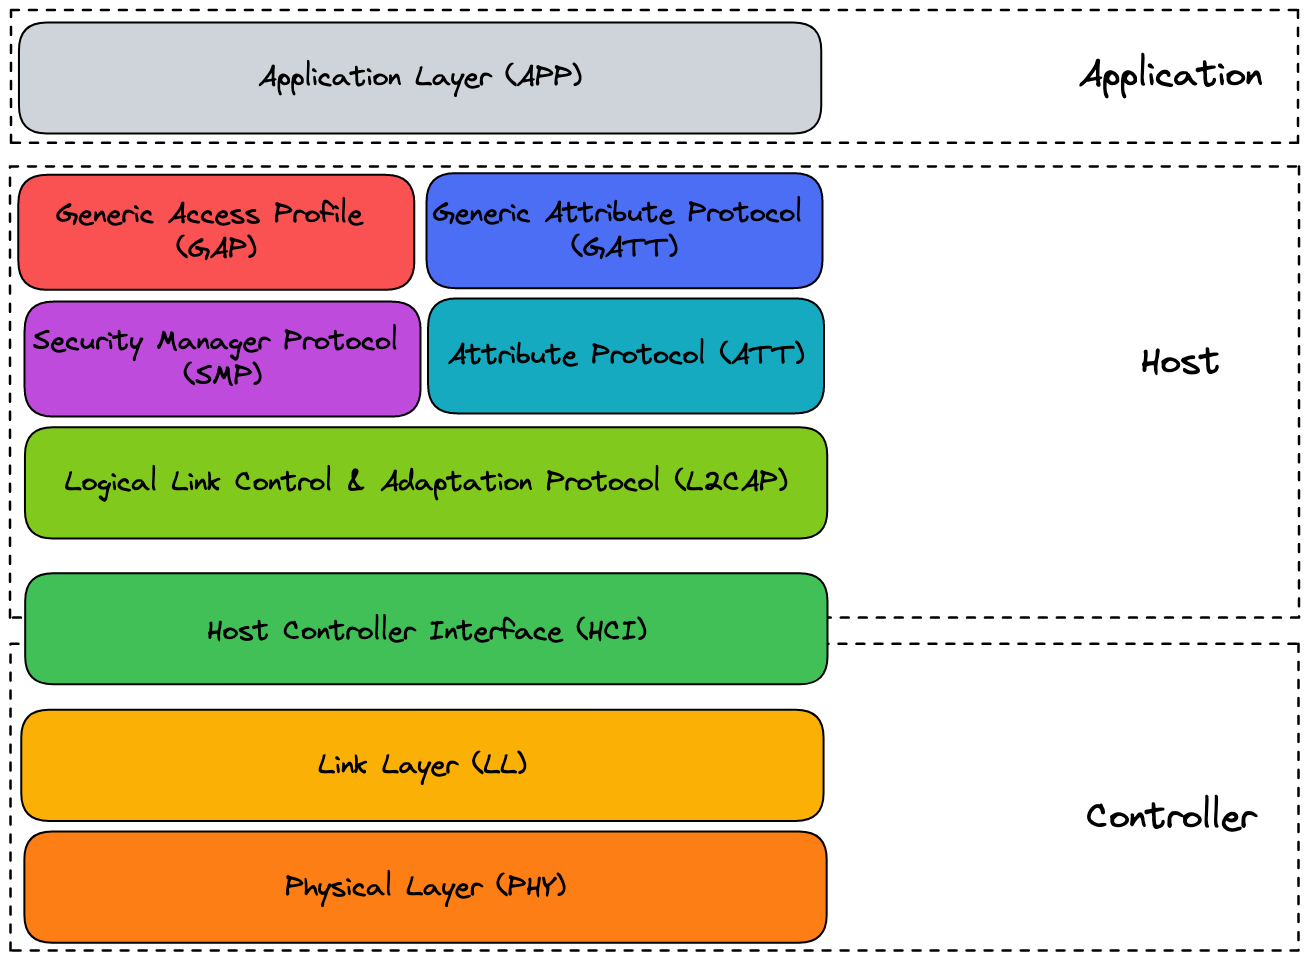 louisabricot/writeup-cve-2019-19194
CVE-2019-19194 的分析文章和理论性概念验证
 jjjjjjjj987/cve-2023-45866-py
基于 Python 的 CVE-2023-45866 概念验证,该漏洞为蓝牙漏洞,演示了用于安全研究与测试的利用技术。
 cipherx1802/cve-2026-31280-insecure-bluetooth-rfcomm-leading-to-device-crash-in-parani-m10-intercom
概念验证,演示 Parani M10 对讲机中未经认证的蓝牙 RFCOMM 服务,该服务允许任意载荷投递,从而导致设备崩溃。
 nanopathi/packages_apps_bluetooth_aosp10_r33_cve-2020-0183
针对Android 10蓝牙栈的CVE-2020-0183利用程序。提供通过蓝牙数据包注入实现远程代码执行的概念验证代码。
 uthrasri/system_bt_cve-2024-0030
针对CVE-2024-0030的漏洞利用程序,目标为Android蓝牙协议栈漏洞,通过构造的蓝牙数据包实现远程代码执行。