#1

 idkwim/cve-2020-0022
研究仓库,记录 BlueFrag(CVE-2020-0022)Android 蓝牙堆溢出实验,包括 GDB 崩溃分析和 memcpy 利用尝试。
 nccgroup/bleboy
BLEBoy 是一款培训工具,通过提供一个单一的 BLE 外设来教授用户 BLE 安全知识,该外设可用于试验每种 BLE 配对方法,并演示 GATT 安全概念。
 securelayer7/pwnfb50
:unlock: 将任意 FB50 智能锁的所有权转移给自己(CVE-2019-13143)
 nccgroup/blesuite
BLESuite 是一个 Python 包,提供了一种更简便的方式来测试蓝牙低功耗(BLE)设备
 seemoo-lab/fitness-app
基于BLE的Fitbit研究工具,用于身份验证重放、加密活动数据转储解密、内存/固件提取以及物联网可穿戴设备上的自定义固件刷写。
 evilsocket/bleah
此仓库已弃用,请改用 bettercap,因为该工具的功能已移植到其 BLE 模块中。
 rani-i/bluetoothdpoc
CVE-2018-4087 PoC
 securing/gattacker
用于BLE(低功耗蓝牙)安全评估的Node.js包,支持中间人攻击及其他攻击方式
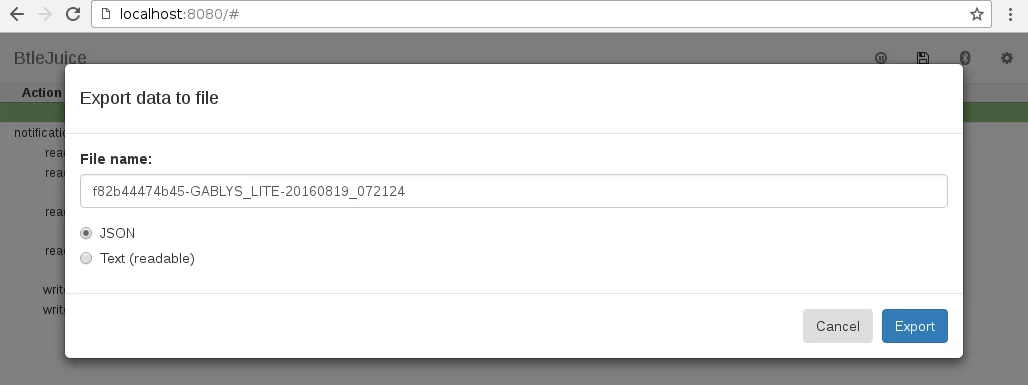 virtualabs/btlejuice
BLE 中间人框架,通过基于 Web 的拦截代理,拦截、重放并修改蓝牙智能设备与移动应用之间的 GATT 流量。
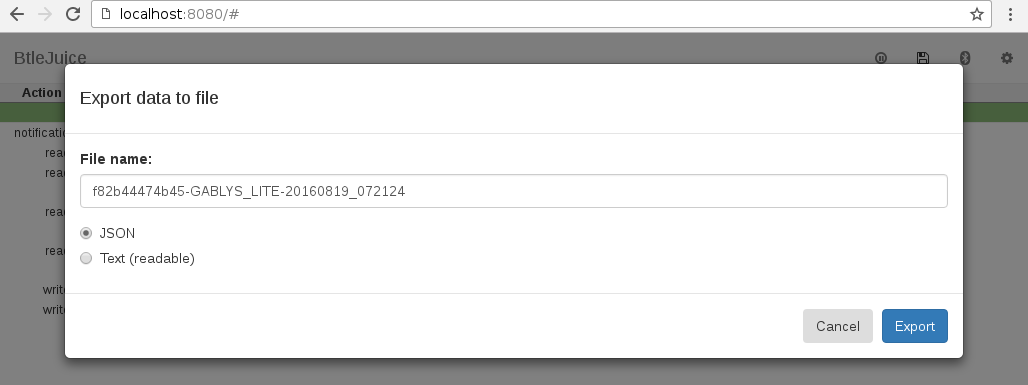 digitalsecurity/btlejuice
BtleJuice 蓝牙智能(低功耗)中间人攻击框架
 omerporze/toothfairy
CVE-2018-4330 的 iOS 概念验证(POC)
 omerporze/brokentooth
CVE-2018-4327 的 POC
 harryanon/poc-cve-2018-4327-and-cve-2018-4330
针对 iOS 蓝牙栈漏洞 CVE-2018-4327 和 CVE-2018-4330 的概念验证利用程序,通过恶意蓝牙设备连接可在 iPhone 6S 上实现 ARM PC 寄存器控制。
 embedi/ble_norton_core
概念验证利用,演示通过Norton Core安全WiFi路由器(CVE-2018-5234)中的BLE服务进行命令注入。包括SSH访问设置和BlueZ集成。
 ravss/bluetooth-crash-cve-2017-0785
CVE-2017-0785 的漏洞利用脚本,通过发送精心构造的 SDP 搜索请求,使 Android 4.0+ 设备上的蓝牙模块崩溃,导致越界内存访问和拒绝服务。
 x3ero0/android712-blueborne
安卓 Blueborne 远程代码执行 CVE-2017-0781