#1
 4shadoww/hakkuframework
Hakku Framework 渗透测试
 mjancek/bluebornedetection
针对 Android 设备上 Blueborne 漏洞的简单检测工具 --- CVE-2017-0781
 sysnets/atfuzzer
语法引导的进化模糊测试器,用于通过蓝牙和USB对Android智能手机的AT命令接口进行动态分析,发现拒绝服务、隐私泄露和协议降级漏洞
 polo35/cve-2020-0022
关于 Bouygues BBox Miami (Android TV 8.0 - ARM32 Cortex A9) 的 CVE-2020-0022 漏洞利用
 naren-jayram/linux-heap-based-type-confusion-in-l2cap
CVE-2020-12351
 nccgroup/nobex
nOBEX 允许模拟 PBAP、MAP 和 HFP 配置文件,以测试车载信息娱乐系统及使用这些配置文件的类似设备。
 cracksoft900/blue-borne
BlueBorne漏洞利用及框架 此仓库包含针对BlueBorne漏洞的各种利用PoC代码。在'android'目录下可找到针对Android RCE漏洞(CVE-2017-0781)和SDP信息泄露漏洞(CVE-2017-0785)的利用。在'linux-bluez'目录下可找到针对Linux-R…
 alwentiu/cve-2020-14292
CVE-2020-14292 的详细信息
 coleshelly/bandexploit
M1 Band 智能手表蓝牙低功耗漏洞利用 Python 脚本 (CVE-2018-11631)
 leommxj/cve-2020-0022
针对CVE-2020-0022的概念验证利用,针对Android蓝牙栈,通过构造的L2CAP数据包触发缓冲区溢出,导致受影响设备拒绝服务。
 alwentiu/covidsafe-cve-2020-12856
一些接触追踪应用中的蓝牙相关漏洞

 saruman9/ble_connect_rust
诺顿Core安全WiFi概念验证(CVE-2018-5234)Rust版本。
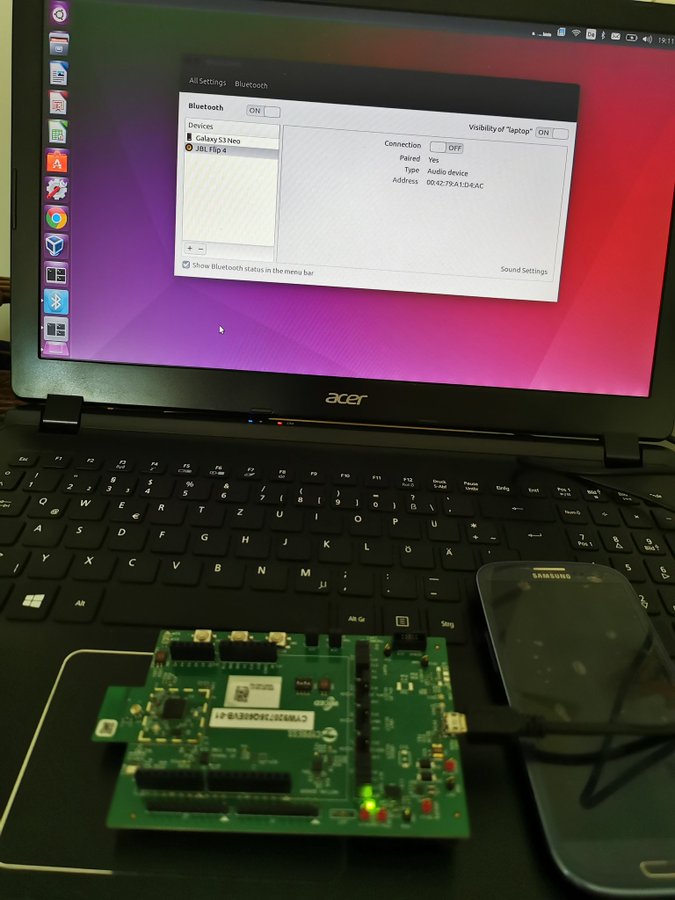 m4rm0k/cve-2020-10135-bias
CVE 2020-10135,又称 BIAS(蓝牙冒充攻击)
 the-girl-who-lived/cve-2020-11539
Tata Sonata Smartband 中的访问控制不当