#1
 mistymntncop/cve-2023-3079
针对 CVE-2023-3079 的概念验证漏洞利用,该漏洞是 Chrome V8 中的类型混淆漏洞,附带了精选的分析文章和根本原因分析资源。
 encrypter15/cve-2025-29824
CVE-2025-29824的概念验证漏洞利用程序,针对Windows CLFS内核驱动程序中的释放后使用漏洞,通过竞争条件、堆喷射和Shellcode执行演示了权限提升至SYSTEM,用于学术研究。
 rebelle3/cve-2017-7117
用于 CVE-2017-7117 的教育性漏洞利用程序,利用 iOS 10.3.4 JavaScriptCore 中的类型混淆和释放后重用漏洞,演示内存喷射和地址泄露技术。
 shishirpandey18/cve-2021-3156
CVE-2021-3156 漏洞的利用程序,利用 sudo 中的堆缓冲区溢出实现本地权限提升至 root。提供用于安全测试的概念验证实现。
 migopp/cve-2024-44308
JavaScriptCore 中的 DFG 寄存器分配错误
 djjohnson565/cups-exploit
基于CVE-2023-4504的堆缓冲区溢出示例
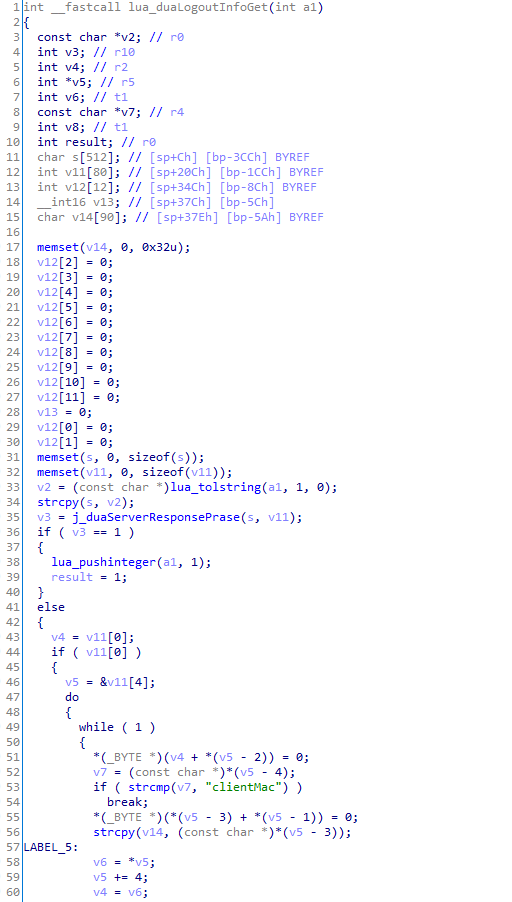 delspon/cve-2024-57376
CVE-2024-57376 漏洞利用
 sexyshoelessgodofwar/cve-2025-47256
LibXMP 栈溢出
 0xbencantcode/cve-2025-43929
KiTTY 中的高危漏洞,允许在某些情况下无需用户确认即可运行本地可执行文件。
 alonhr/secdrvpoolleak
CVE-2018-7250 的 PoC
 meeeeing/cve-2024-36587
CVE-2024-36587 的概念验证漏洞利用,演示了 dnscrypt-proxy 中通过二进制植入实现本地权限提升,并附带基于 Docker 的复现环境。
 dest-3/cve-2023-46012
LINKSYS AC1900 EA7500v3 IGD UPnP 堆栈缓冲区溢出远程代码执行漏洞
 sfewer-r7/cve-2025-22457
PoC for CVE-2025-22457 - 影响 Ivanti Connect Secure、Pulse Connect Secure、Ivanti Policy Secure 和 ZTA Gateways 的远程未认证基于栈的缓冲区溢出漏洞
 0xbinder/android-kernel-exploitation-lab
本实验将指导您搭建环境,以探索 CVE-2019-2215——一个存在于 binder 子系统中的严重 Android 内核漏洞。
 0xilis/cve-2024-27876
libAppleArchive 漏洞利用生成器,在此处阅读分析文章 https://snoolie.gay/blog/CVE-2024-27876
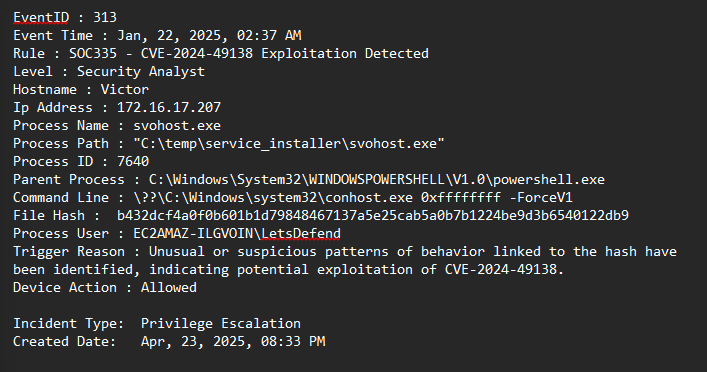 cyprianatsyor/letsdefend-cve-2024-49138-investigation
使用 LetsDefend、VirusTotal、Hybrid Analysis、TrueFort 和 ChatGPT 对 CVE-2024-49138 进行实战 SOC 调查。