
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
身份验证 — 第 57 页 | Kitploit
分类

身份验证

MFA、SSO、无密码、生物识别和身份提供商工具。

Kitploit 推荐

精选工具

10 已选择
keycloak preview#1

keycloak

GitHubkeycloak/keycloak
37.6k20小时10分前
hydra preview#2

hydra

GitHubory/hydra
17.6k3个月前
dex preview#3

dex

GitHubdexidp/dex
11.2k5天前
authelia preview#4

authelia

GitHubauthelia/authelia
28.5k1小时23分前
authentik preview#5

authentik

GitHubgoauthentik/authentik
26.2k17小时13分前
zitadel preview#6

zitadel

GitHubzitadel/zitadel
15.5k1天前
oauth2-proxy preview#7

oauth2-proxy

GitHuboauth2-proxy/oauth2-proxy
15.3k1个月前
pomerium preview#8

pomerium

GitHubpomerium/pomerium
5.1k19小时32分前
spire preview#9

spire

GitHubspiffe/spire
2.6k1天前
auth preview#10

auth

GitHubsupabase/auth
2.6k1天前
最新相关性最受欢迎最近更新
1392 结果
CVE-2026-24061-Telnetd preview

CVE-2026-24061-Telnetd

GitHubish3ng0m4/cve-2026-24061-telnetd

CVE-2026-24061 GNU Inetutils Telnetd 身份验证绕过

vulnerability-analysisexploitationpenetration-testing+3
1个月前
cve-2025-24054-lab preview

cve-2025-24054-lab

GitHubt0tooro/cve-2025-24054-lab

蓝队实验室:利用Sysmon、Wazuh SIEM和组策略检测与缓解CVE-2025-24054(Windows NTLM哈希泄露)
vulnerability-analysisconfiguration-auditingnetwork-security+7
4个月前
OpenSSL-1_0_1g_CVE-2015-3194 preview

OpenSSL-1_0_1g_CVE-2015-3194

GitHubtrinadh465/openssl-1_0_1g_cve-2015-3194

OpenSSL 1.0.1g 源代码快照,提供 SSL/TLS 和通用密码库,包括密码、摘要和 X.509 证书处理。
encryption-decryption-toolsvulnerability-analysiscode-analysis+3
12年前
moodle-token-stealer preview

moodle-token-stealer

GitHubfr3d-/moodle-token-stealer

CVE-2019-14830

vulnerability-analysisexploitationweb-application-exploitation+2
17年前
laravel-framework preview

laravel-framework

GitHubderrickschoen/laravel-framework

laravel/framework 10.50.2 的分支,将 CVE-2026-48019(默认电子邮件规则中的 CRLF 注入)反向移植到 ValidatesAttributes::validateEmail。标记为 10.51.0。
general-purpose-utilitiesvulnerability-analysisweb-security+3
4个月前
latch-plugin-openVPN-AS preview

latch-plugin-openVPN-AS

GitHubelevenpaths/latch-plugin-openvpn-as

Latch插件为OpenVPN访问服务器提供双因素认证(2FA)功能,利用基于时间的一次性密码(TOTP)来确保VPN连接的安全。
authentication-authorizationnetwork-securitycloud-security+2
111年前
CVE-2026-25253 preview

CVE-2026-25253

GitHubkajzingerakos/cve-2026-25253

CVE-2026-25253 的概念验证漏洞利用程序,演示了如何通过身份验证令牌窃取和跨站 WebSocket 劫持,在 OpenClaw 中实现一键远程代码执行。
vulnerability-analysisexploitationweb-application-exploitation+3
16个月前
kit-jwt preview

kit-jwt

GitLabkit-lang/packages/kit-jwt

面向 Kit 的 JSON Web Token (JWT) 编码与解码
encryption-decryption-toolscryptographyauthentication
3个月前
CVE-2025-66039_CVE-2025-61675_CVE-2025-61678_reePBX preview

CVE-2025-66039_CVE-2025-61675_CVE-2025-61678_reePBX

GitHubbimboxh4/cve-2025-66039_cve-2025-61675_cve-2025-61678_reepbx

此漏洞允许已认证和未认证的远程攻击者在易受攻击的 FreePBX 实例上执行远程代码。这些问题已在 FreePBX 版本 16.0.42、16.0.92、17.0.6 和 17.0.22 中修复。需要注意的是,此身份验证绕过漏洞不存在于默认的 FreePBX 配置中。
vulnerability-scannersexploitationweb-application-exploitation+3
110个月前
jboss-autopwn-1 preview

jboss-autopwn-1

GitHub1872892142/jboss-autopwn-1

JBoss Autopwn 在2010年欧洲黑帽大会上展示 - 此版本包含了由Minded Security发现的CVE-2010-0738 JBoss身份验证绕过VERB操作漏洞。

exploitationweb-application-exploitationpost-exploitation+5
11年前
CVE-2026-18963_analyst preview

CVE-2026-18963_analyst

GitHubminh3102011/cve-2026-18963_analyst

基于 Docker 的实验室环境,用于复现 Keycloak CVE-2026-18963,包括漏洞版本环境搭建、realm 种子数据初始化,以及带补丁对比与测试矩阵的源码级工作流分析。
vulnerability-analysisexploitationweb-security+3
2个月前
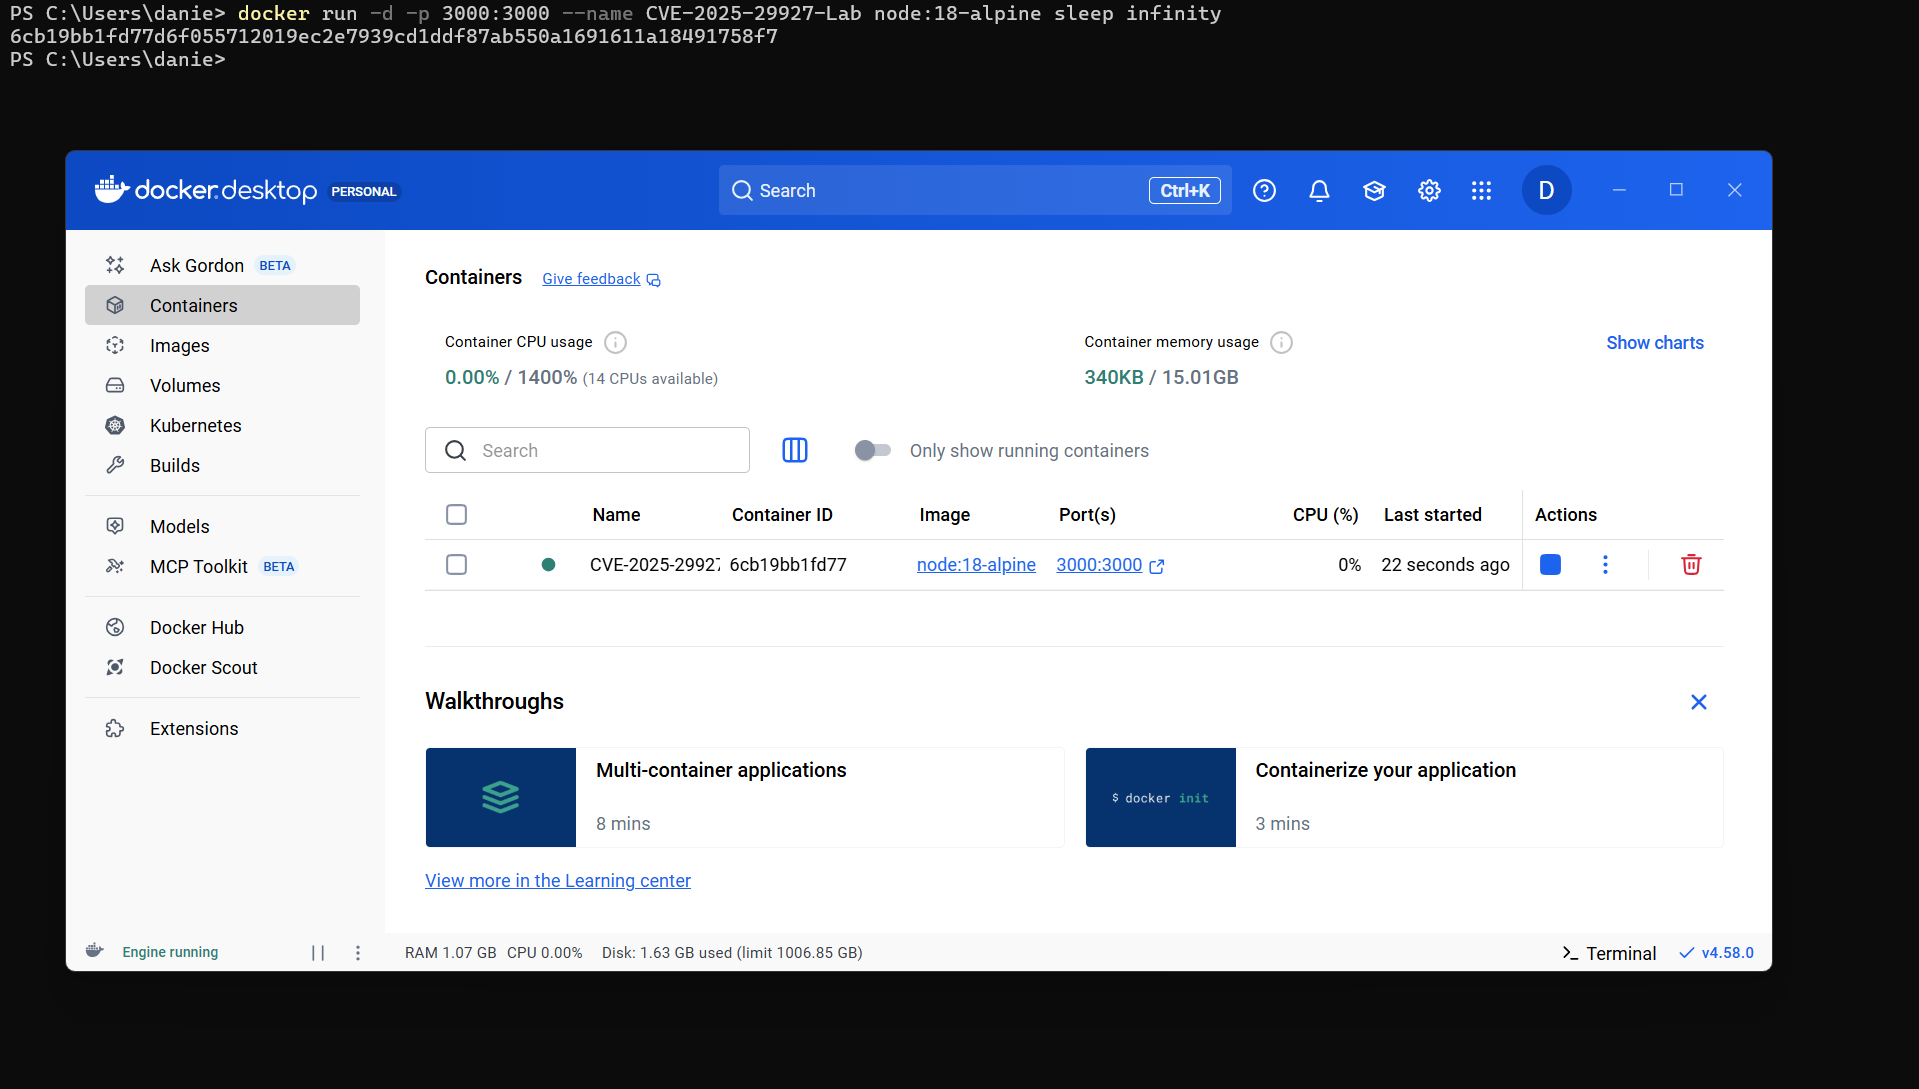
CVE-2025-29927-Nextjs-Bypass-PoC preview

CVE-2025-29927-Nextjs-Bypass-PoC

GitHubdanielhallbro/cve-2025-29927-nextjs-bypass-poc

对于CVE-2025-29927的概念验证,演示了Next.js 13.5.9之前版本中的中间件绕过。
vulnerability-analysisexploitationweb-application-exploitation+3
19个月前
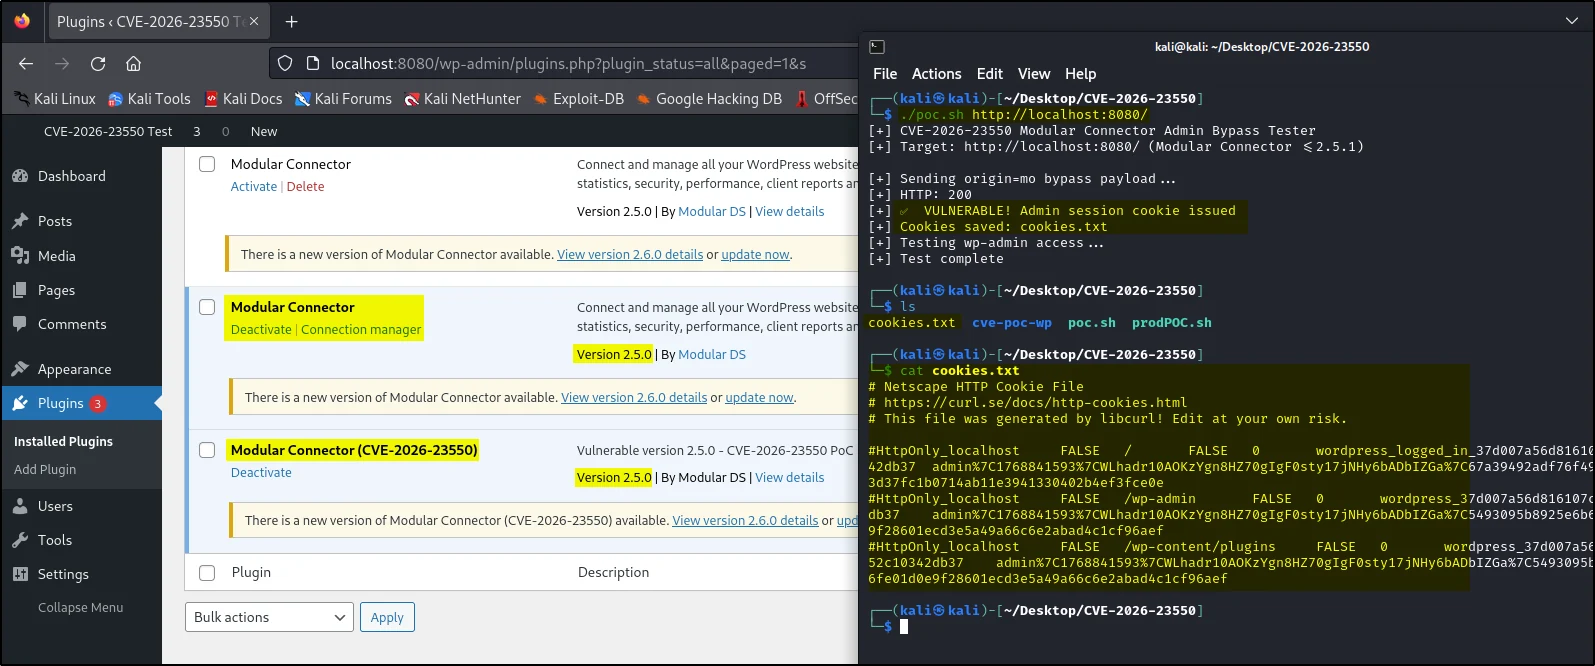
CVE-2026-23550-PoC preview

CVE-2026-23550-PoC

GitHubthetorjancaptain/cve-2026-23550-poc

CVE-2026-23550 - Modular DS WordPress 插件 **未认证管理员访问**
vulnerability-analysisexploitationweb-application-exploitation+3
19个月前
CVE-2025-58434-poc preview

CVE-2025-58434-poc

GitHubkartik2005221/cve-2025-58434-poc

概念验证漏洞利用用于 CVE-2025-58434,演示通过泄露的密码重置令牌在 Flowise 中实现未认证账户接管。包括两阶段攻击:令牌泄露和密码重置。
vulnerability-analysisexploitationweb-application-exploitation+4
16个月前
CVE-2022-2466---Request-Context-not-terminated-with-GraphQL preview

CVE-2022-2466---Request-Context-not-terminated-with-GraphQL

GitHubyuxblank/cve-2022-2466---request-context-not-terminated-with-graphql

CVE-2022-2466的概念验证,演示了Quarkus/SmallRye中未经认证的GraphQL请求上下文终止,绕过授权检查。
vulnerability-analysisweb-securitypenetration-testing+2
14年前
CVE-2017-7921 preview

CVE-2017-7921

GitHub0xf3d0rq/cve-2017-7921

CVE-2017-7921 是一个影响多个海康威视 IP 摄像头和 DVR 型号的严重漏洞(CVSS 评分:9.8),于 2017 年首次披露。该漏洞源于身份验证缺陷,允许未认证的远程攻击者绕过登录机制并未经授权访问敏感系统信息。
reconnaissanceiot-securityvulnerability-analysis+3
111个月前
CVE-2026-29000-pac4j-jwt-auth-bypass preview

CVE-2026-29000-pac4j-jwt-auth-bypass

GitHubptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass

针对使用 pac4j-jwt 且启用 JWE(JSON Web 加密)的应用程序中认证绕过漏洞的概念验证(PoC)。
vulnerability-analysisexploitationweb-security+3
17个月前
CVE-2023-23397-POC preview

CVE-2023-23397-POC

GitHubphaedrik/cve-2023-23397-poc

我为 CVE-2023-23397 Outlook NTLM 漏洞创建的两个 POC,供内部使用。

payload-generationvulnerability-analysisexploitation+3
19个月前
上一页1…565758…78下一页