

Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
身份验证 — 第 53 页 | Kitploit
分类

身份验证

MFA、SSO、无密码、生物识别和身份提供商工具。

Kitploit 推荐

精选工具

10 已选择
keycloak preview#1

keycloak

GitHubkeycloak/keycloak
37.7k13小时56分前
hydra preview#2

hydra

GitHubory/hydra
17.6k3个月前
dex preview#3

dex

GitHubdexidp/dex
11.2k15小时7分前
authelia preview#4

authelia

GitHubauthelia/authelia
28.5k19小时42分前
authentik preview#5

authentik

GitHubgoauthentik/authentik
26.2k10小时41分前
zitadel preview#6

zitadel

GitHubzitadel/zitadel
15.5k1天前
oauth2-proxy preview#7

oauth2-proxy

GitHuboauth2-proxy/oauth2-proxy
15.3k13小时51分前
pomerium preview#8

pomerium

GitHubpomerium/pomerium
5.1k9小时7分前
spire preview#9

spire

GitHubspiffe/spire
2.6k10小时39分前
auth preview#10

auth

GitHubsupabase/auth
2.6k2天前
最新相关性最受欢迎最近更新
1412 结果
CVE-2026-40022 preview

CVE-2026-40022

GitHuboscerd/cve-2026-40022

CVE-2026-40022 的复现程序:Apache Camel camel-platform-http-main 在非根上下文路径上的认证绕过

vulnerability-analysisexploitationweb-application-exploitation+3
4个月前
CVE-2026-45332-PoC preview

CVE-2026-45332-PoC

GitHublorenzocamilli/cve-2026-45332-poc

CVE-2026-45332的概念验证漏洞利用,这是Automad CMS中的一个失效的访问控制漏洞,允许未经身份验证的转储管理员bcrypt哈希和TOTP秘密。
password-attacksvulnerability-analysisexploitation+6
5个月前
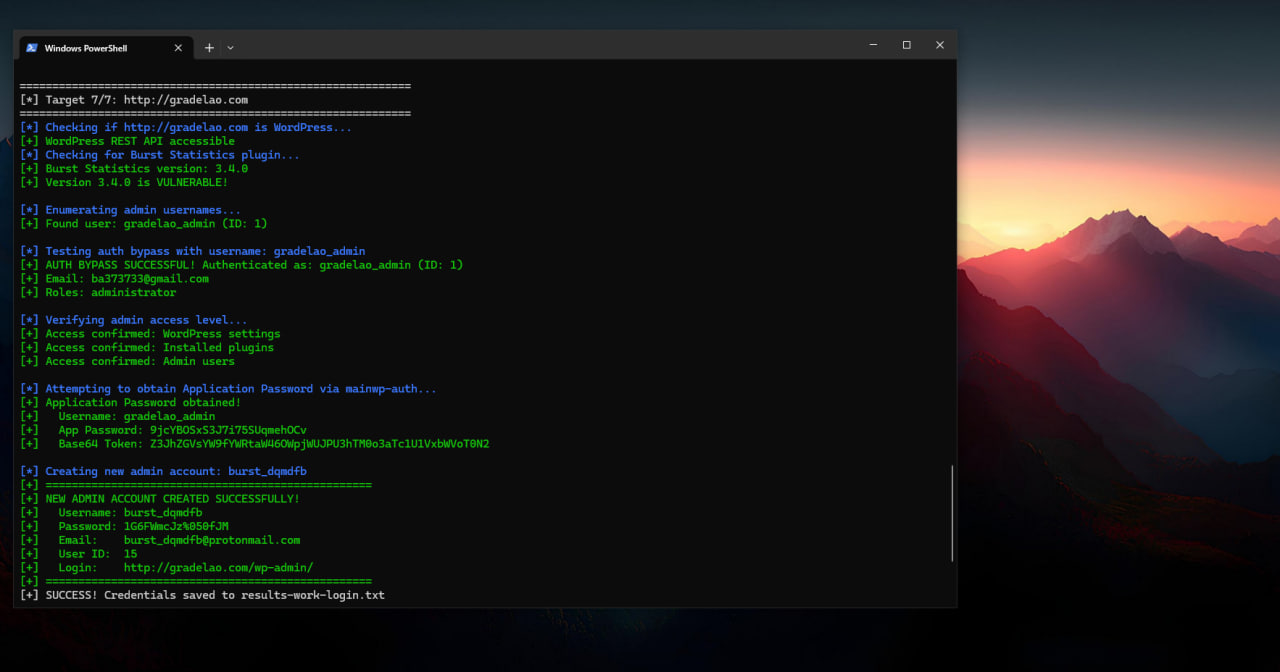
CVE-2026-8181 preview

CVE-2026-8181

GitHubjenderal92/cve-2026-8181

CVE-2026-8181:Burst Statistics 认证绕过 → REST API 接管并创建管理员。Python 2.7。仅供教育用途。

vulnerability-analysisexploitationweb-application-exploitation+3
5个月前
TelnetdBypass- preview

TelnetdBypass-

GitHubahmadsadeeq/telnetdbypass-

CVE-2026-24061 — GNU InetUtils Telnetd 身份验证绕过扫描器
vulnerability-scannersexploitationinformation-gathering+3
5个月前
CVE-2026-5229 preview

CVE-2026-5229

GitHubxxconi/cve-2026-5229

CVE-2026-5229:通过 LINE OAuth 回调绕过表单通知认证(CVSS 9.8)
vulnerability-scannersexploitationweb-application-exploitation+3
5个月前
CVE-2026-8181 preview

CVE-2026-8181

GitHubx48ps/cve-2026-8181

该漏洞允许知道有效管理员用户名的未认证攻击者在REST API请求期间通过使用基本认证头中的任何错误密码来冒充该管理员。攻击者可能滥用此缺陷在无需事先认证的情况下创建新的管理员账户。
vulnerability-analysisexploitationimpersonation-tools+3
5个月前
CVE-2026-35030-PoC preview

CVE-2026-35030-PoC

GitHublearner202649/cve-2026-35030-poc

用于个人复现相应漏洞的代码
vulnerability-analysisexploitationweb-security+5
5个月前
CVE-2026-42568 preview

CVE-2026-42568

GitHubex-cal1bur/cve-2026-42568

在 org.yamcs.security.LdapAuthModule 中存在一个LDAP注入漏洞。用户名参数被直接插入到LDAP搜索过滤器中,没有进行RFC 4515转义,从而导致认证绕过。
vulnerability-analysisexploitationweb-application-exploitation+3
5个月前
CVE-2026-36959 preview

CVE-2026-36959

GitHubkirubel-cve/cve-2026-36959

CVE-2026-36959 的概念验证漏洞利用程序,该漏洞是 U-SPEED 路由器固件中缺少速率限制的漏洞,允许对管理员登录端点进行暴力破解攻击。
vulnerability-analysisexploitationweb-security+2
6个月前
2026-11551 preview

2026-11551

GitHubxxconi/2026-11551

CVE-2026-11551:Branda 插件 - 通过账户接管进行未认证权限提升
privilege-escalationvulnerability-analysisexploitation+3
4个月前
CVE-2025-58434_CVE-2025-59528 preview

CVE-2025-58434_CVE-2025-59528

GitHubhonney336/cve-2025-58434_cve-2025-59528

CVE-2025-58434 Flowise <= 3.0.5 及更早版本允许通过未认证的忘记密码令牌实现账户接管。CVE-2025-59528 lowiseAI 自定义 MCP 节点远程代码执行。
vulnerability-analysisexploitationweb-application-exploitation+3
6个月前
CVE-2026-6274 preview

CVE-2026-6274

GitHubbugresearch/cve-2026-6274

CVE-2026-6274 的概念验证漏洞利用程序,该漏洞是 Redline WR3200 路由器中的身份验证绕过漏洞,可通过静态 cookie 和缺失的 IP 检查实现未经授权的密码更改。
vulnerability-analysisexploitationweb-application-exploitation+2
5个月前
CVE-2026-5118 preview

CVE-2026-5118

GitHubjenderal92/cve-2026-5118

CVE-2026-5118 – 针对 Divi WordPress 插件的 Python2 批量利用工具,通过 admin-ajax.php 进行未认证管理员注册。多线程扫描器,支持 nonce 提取。
privilege-escalationvulnerability-scannersexploitation+3
5个月前
CVE-2026-12352 preview

CVE-2026-12352

GitHubnvicloud/cve-2026-12352

CVE-2026-12352 的概念验证,这是 Digi PortServer TS 中的一个身份验证绕过漏洞,在高并发条件下会泄露设备配置,包括明文 RADIUS 密钥。
vulnerability-analysisexploitationweb-application-exploitation+2
3个月前
CVE-2024-8682 preview

CVE-2024-8682

GitHub4minx/cve-2024-8682

CVE-2024-8682 的 PoC 漏洞利用,可通过精心构造的 AJAX 请求在 JNews WordPress 主题上实现未认证用户注册。
vulnerability-analysisexploitationweb-application-exploitation+2
21年前
CVE-2026-0073-Android-ADBD-bypass-POC preview

CVE-2026-0073-Android-ADBD-bypass-POC

GitHubxqi1337/cve-2026-0073-android-adbd-bypass-poc

CVE-2026-0073 — Android ADB 守护进程(adbd)通过 EVP_PKEY_cmp 类型混淆实现 TLS 认证绕过。利用 EC/Ed25519 密钥不匹配,通过 WiFi 获取未授权的 shell 访问权限。适用于 Android 14+ 的 PoC 漏洞利用。
android-securityexploitationweb-application-exploitation+4
6个月前
CVE-2026-29000 preview

CVE-2026-29000

GitHubjake-young-dev/cve-2026-29000

CVE-2026-29000 的概念验证漏洞利用程序,针对 pac4j-jwt 中的身份验证绕过漏洞,演示了通过构造带有任意角色的 JWT 来实现未授权访问。
vulnerability-analysisexploitationweb-application-exploitation+2
6个月前
CVE-2026-46490-samlify-SAML-Attribute-Injection preview

CVE-2026-46490-samlify-SAML-Attribute-Injection

GitHubbiitts/cve-2026-46490-samlify-saml-attribute-injection

CVE-2026-46490 — samlify <2.13.0 SAML AttributeValue XML注入 -> 已签名断言权限提升。自包含PoC,已验证端到端。

privilege-escalationvulnerability-analysisexploitation+4
4个月前
上一页1…525354…79下一页







