
 #1

 offseckit/cve-2026-24207
CVE-2026-24207 — NVIDIA Triton SageMaker认证绕过到未认证RCE。检测脚本、绕过演示、RCE链PoC和IDS规则。
 nxploited/cve-2025-13390
WP Directory Kit <= 1.4.4 - 通过账户接管实现从认证绕过到权限提升
 abdugafforov-bobur/cve-2026-54415-poc
用于 CVE-2026-54415 的 PoC — Azuriom CMS (<1.2.11) 访问控制失效 → 账户接管
 joshuavanderpoll/cve-2024-56348
基于 Go 的漏洞利用工具,针对 CVE-2024-56348,利用 JetBrains TeamCity 的身份验证绕过和远程代码执行漏洞。无需凭据即可提供交互式 Shell、反向 Shell、文件读写及单条命令执行功能。
 caginkyr/cve-2026-7671
CVE-2026-7671 的概念验证,演示了针对 Tornet 滑板车 Android 应用因 /TwoFactor 端点缺少速率限制而进行的 OTP 暴力破解。
 watchtowrlabs/watchtowr-vs-progress-sharefile-cve-2026-2699
CVE-2026-2699 Progress ShareFile 身份验证绕过检测工件。向 /ConfigService/Admin.aspx 发送 GET 请求以检查漏洞。
 initroot/cve-2022-23342
Active Directory 用户名枚举漏洞的概念验证,该漏洞存在于 Hyland OnBase 中,通过登录端点的响应差异实现,允许未认证的用户侦察。
 dungsocool/cve-2026-8206
CVE-2026-8206: Kirki Customizer Framework - 未认证账户接管 (CVSS 9.8)
 omribaso/cve-2022-22845-exploit
针对 CVE-2022-22845 的漏洞利用 - QXIP SIPCAPTURE Homer-App(最高至 1.4.27 版本)的未认证管理员接管
 judgedbykira/cve-2026-20896-gitea-authentication-bypass
利用 Gitea 上 CVE-2026-20896 身份认证绕过漏洞的说明与 PoC。能够窃取 Gitea 实例中有效用户的会话令牌。
 george0papasotiriou/cve-2026-21018-opc-ua-authentication-bypass-via-none-security-policy
OPC UA 身份验证绕过的概念验证漏洞利用,使用 None 安全策略,包括一个模拟服务器,用于演示对工业控制数据的未授权读/写访问。
 jenderal92/zimbra-valid-login-checker
轻量级 Python 脚本,用于针对 Zimbra 网络邮件登录页面测试用户名/密码组合,以进行安全评估和密码审计。
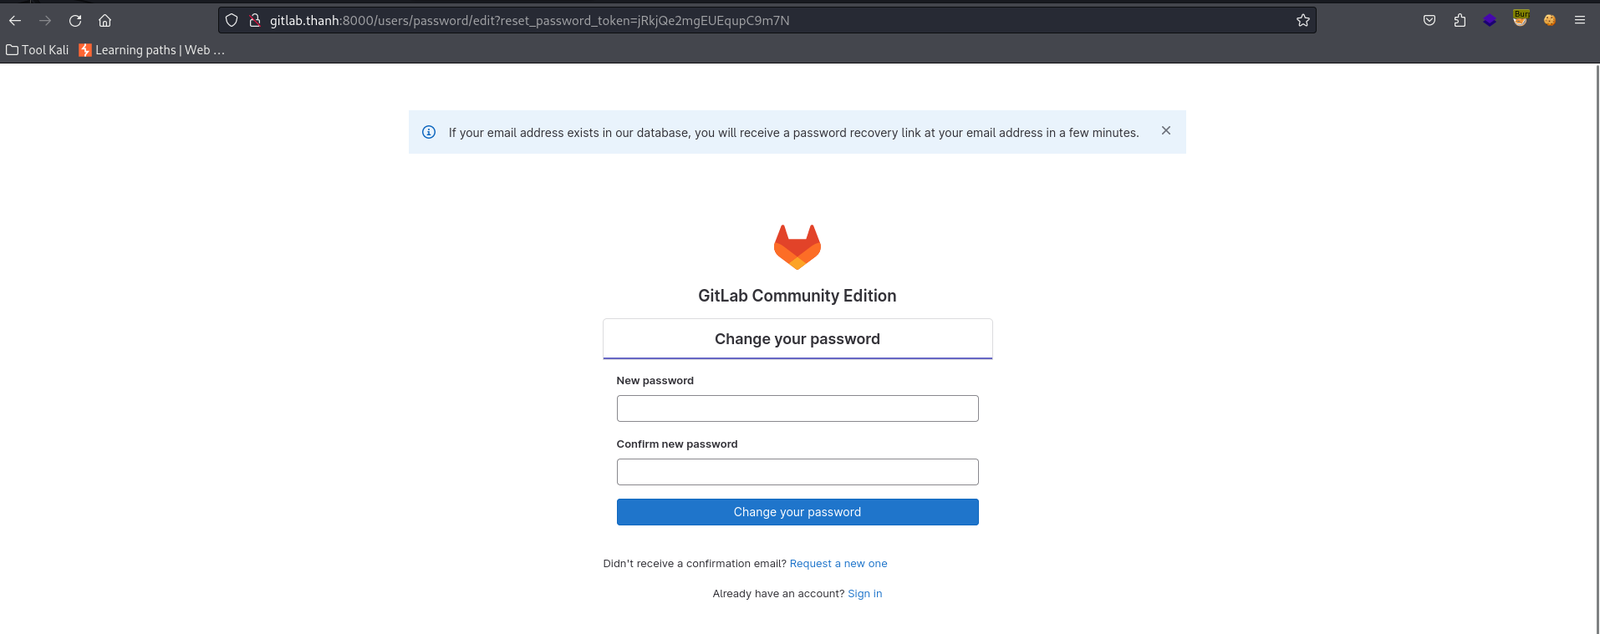 thanhlam-attt/cve-2023-7028
CVE-2023-7028 的 GitLab 账户接管漏洞利用程序,演示了通过注入攻击者邮箱接收重置令牌来绕过密码重置。
 ull0a/cve-2026-50751
Check Point Remote-Access VPN 中基于证书的身份验证绕过(IKEv1)。
 ull0a/cve-2024-55591-poc
# CVE-2024-55591(Fortinet FortiOS 认证绕过)的 Go 语言教育性实现 专为安全研究、漏洞评估以及理解基于 WebSocket 的认证绕过机制而设计。
 yym8538/cve-2026-25253
OpenClaw 中 CVE-2026-25253 的概念验证漏洞利用:精心构造的 gatewayUrl 可窃取 Control UI 网关令牌,从而实现未经授权的网关访问和 1-click 远程代码执行。
 george0papasotiriou/cve-2026-23009-dicom-network-image-injection-without-authentication
针对 CVE-2026-23009 的概念验证,演示使用 pynetdicom 向存在漏洞的 PACS 服务器进行未认证的 DICOM 图像注入,并附带模拟的 C-STORE SCP 和利用脚本。









